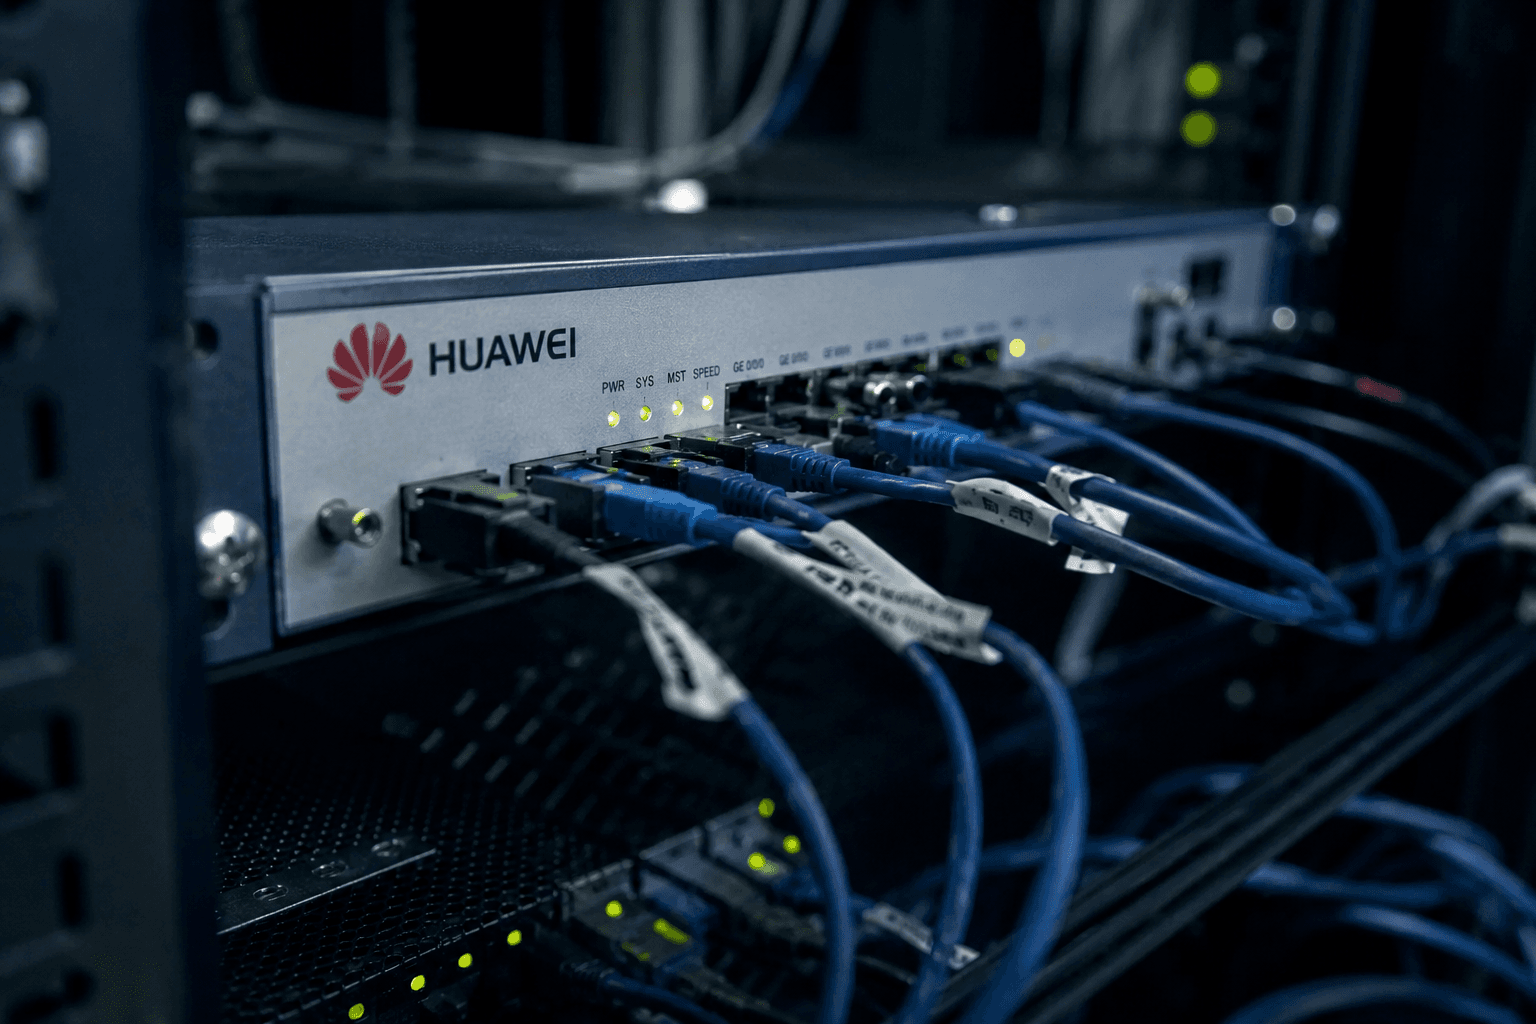
Hace unos días surgió en Luxemburgo una historia fascinante y, sinceramente, aterradora. Según las investigaciones publicadas por The Record, una vulnerabilidad desconocida que afecta a routers empresariales de Huawei habría causado un corte de telecomunicaciones a escala nacional que interrumpió las redes móviles, la telefonía fija, el acceso a Internet e incluso las comunicaciones de emergencia durante más de tres horas. Detengámonos un momento en ello. No fue un ataque de ransomware. No fue un incendio en un centro de datos. No fue un DDoS masivo. Fue una vulnerabilidad en un router. En concreto, un tráfico de red especialmente diseñado habría provocado que los equipos Huawei entraran en bucles continuos de reinicio, lo que hizo caer infraestructuras de telecomunicaciones críticas en todo el país. ¿Y lo más preocupante? Casi un año después: - no existe ninguna CVE pública, - no se ha publicado ningún aviso, - no ha habido ningún proceso claro de divulgación, - y los operadores de todo el mundo siguen teniendo muy poca visibilidad sobre si infraestructuras similares continúan expuestas. Este incidente debería ser una llamada de atención para todo el sector.
Los servidores se parchean. Los puestos de trabajo se parchean. ¿Pero el firmware de sus switches, routers, firewalls y puntos de acceso? Ese es el punto ciego que los atacantes conocen y que la mayoría de los equipos de seguridad no ve. ConnectMyAssets es la única plataforma que ofrece a los equipos de red un seguimiento real de las vulnerabilidades basado en el firmware, con detección del fin de vida incluida, en toda su infraestructura de red.
La soberanía digital ya no es solo un concepto estratégico: es un requisito crítico para cualquier organización que quiera mantener el control de su infraestructura, de sus datos y, en última instancia, de su futuro. Sin embargo, hoy muchas empresas renuncian a ese control sin darse cuenta. Confían en las plataformas de los fabricantes para gestionar sus equipos de red, almacenar sus datos y definir cómo funciona su infraestructura. Lo que al principio parece cómodo se convierte rápidamente en dependencia.
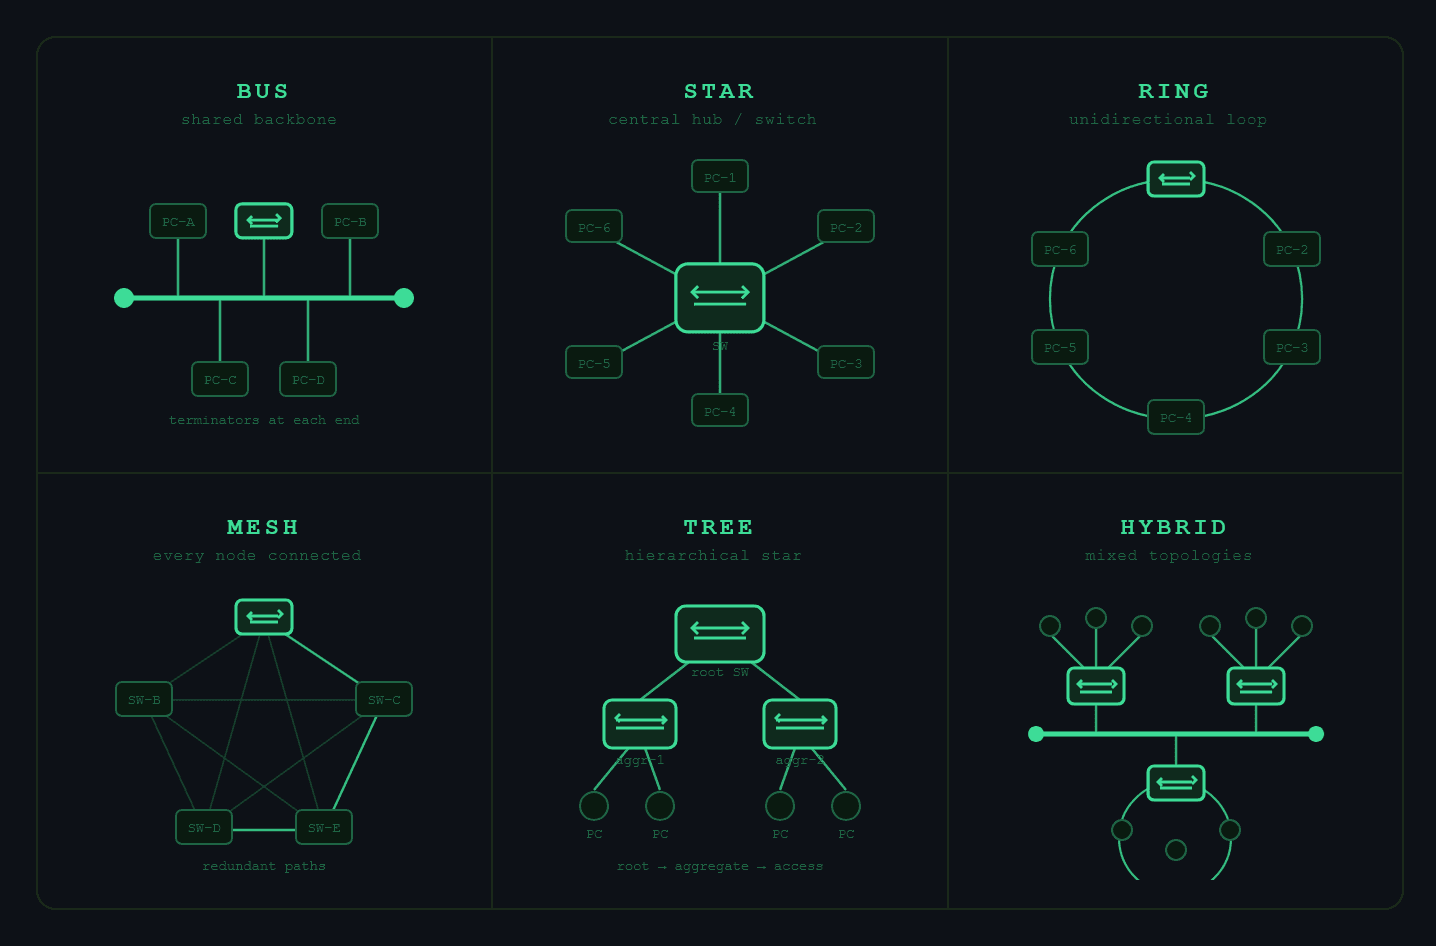
Las redes empresariales actuales son más complejas que nunca. Switches, routers, firewalls, enlaces trunk, segmentación por VLAN, infraestructura inalámbrica… Todos estos componentes crean entornos en los que entender la arquitectura real de la red se vuelve difícil. Aun así, muchas organizaciones siguen dependiendo de diagramas de red estáticos creados con herramientas como Visio o Draw. La realidad es sencilla: Los diagramas estáticos no pueden seguir el ritmo de las redes modernas.
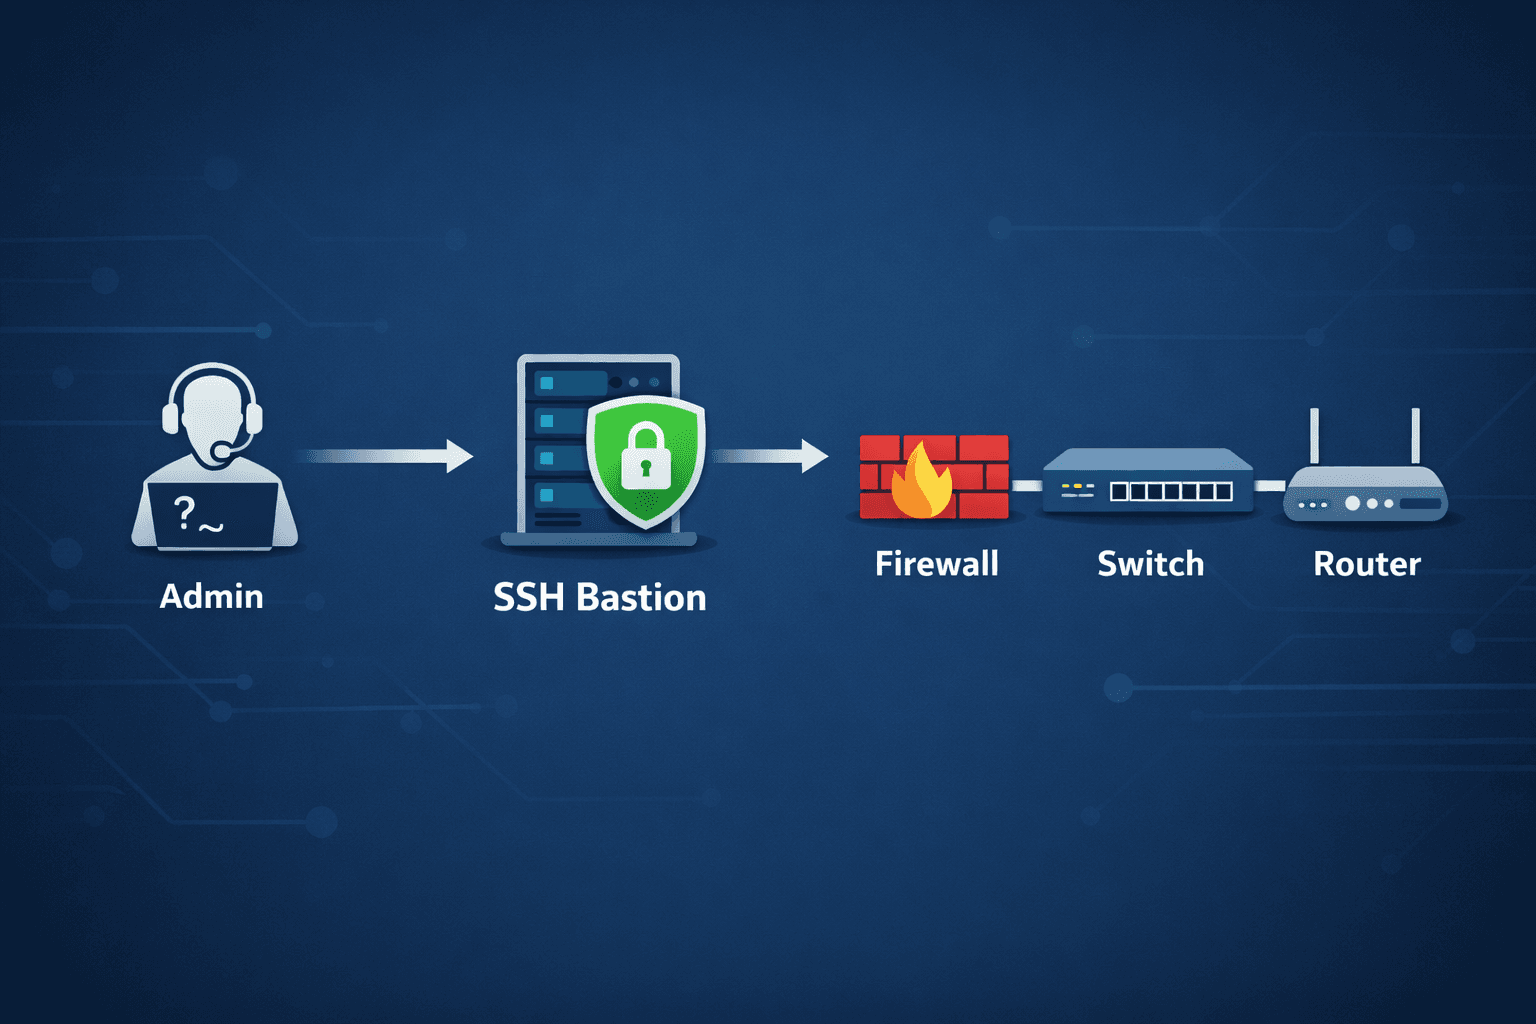
Gestionar la infraestructura de red de forma segura es una responsabilidad crítica para los equipos de TI y de redes. Firewalls, routers, switches y demás equipos de infraestructura son la columna vertebral de la conectividad de una organización, y un acceso no autorizado a estos sistemas puede provocar incidentes de seguridad graves. Una forma eficaz de reforzar la seguridad y controlar el acceso administrativo es utilizar un host bastión SSH.
En el panorama actual de la ciberseguridad, las redes corporativas están sometidas a una presión constante de amenazas internas y externas. Los firewalls y los antivirus siguen siendo esenciales, pero ya no bastan por sí solos. Uno de los mecanismos de seguridad más críticos, y a menudo subestimados, es el control de acceso a la red (NAC). El NAC garantiza que solo los equipos autorizados y conformes puedan acceder a su red interna. Sin él, su LAN es una puerta abierta.
A medida que las redes empresariales crecen en tamaño y complejidad, los métodos tradicionales de aprovisionamiento manual dejan de ser sostenibles. Los errores de configuración, las brechas de seguridad y los despliegues lentos pueden convertirse rápidamente en riesgos operativos graves. Zero Touch Provisioning (ZTP) responde a estos retos automatizando la incorporación de equipos, garantizando la conformidad de las configuraciones, reforzando la seguridad y reduciendo de forma drástica el tiempo de despliegue.
En los grandes entornos empresariales, las bases de reglas de firewall rara vez fallan por una única mala decisión. Fallan por la complejidad acumulada, la falta de disciplina y las reglas que sobreviven a su propósito original. A medida que las redes crecen (más zonas, más aplicaciones, más conectividad con la nube), las reglas de firewall se convierten a menudo en una capa de configuración que lo absorbe todo. Lo que empezó como una política de seguridad estructurada se transforma poco a poco en un laberinto que ya nadie comprende del todo. No es solo desorden. Es peligroso.
Durante décadas, SNMP (Simple Network Management Protocol) ha sido la columna vertebral de la monitorización de redes. Ha alimentado paneles, alertas, planificación de capacidad y gestión de fallos tanto en empresas como en proveedores de servicios. Y, sin embargo, pese a su largo reinado, en la comunidad de redes crece un consenso: SNMP ya no está a la altura de las redes modernas. No es que SNMP haya dejado de funcionar de repente. Es que el mundo que lo rodea ha cambiado profundamente, y SNMP no ha seguido el ritmo.
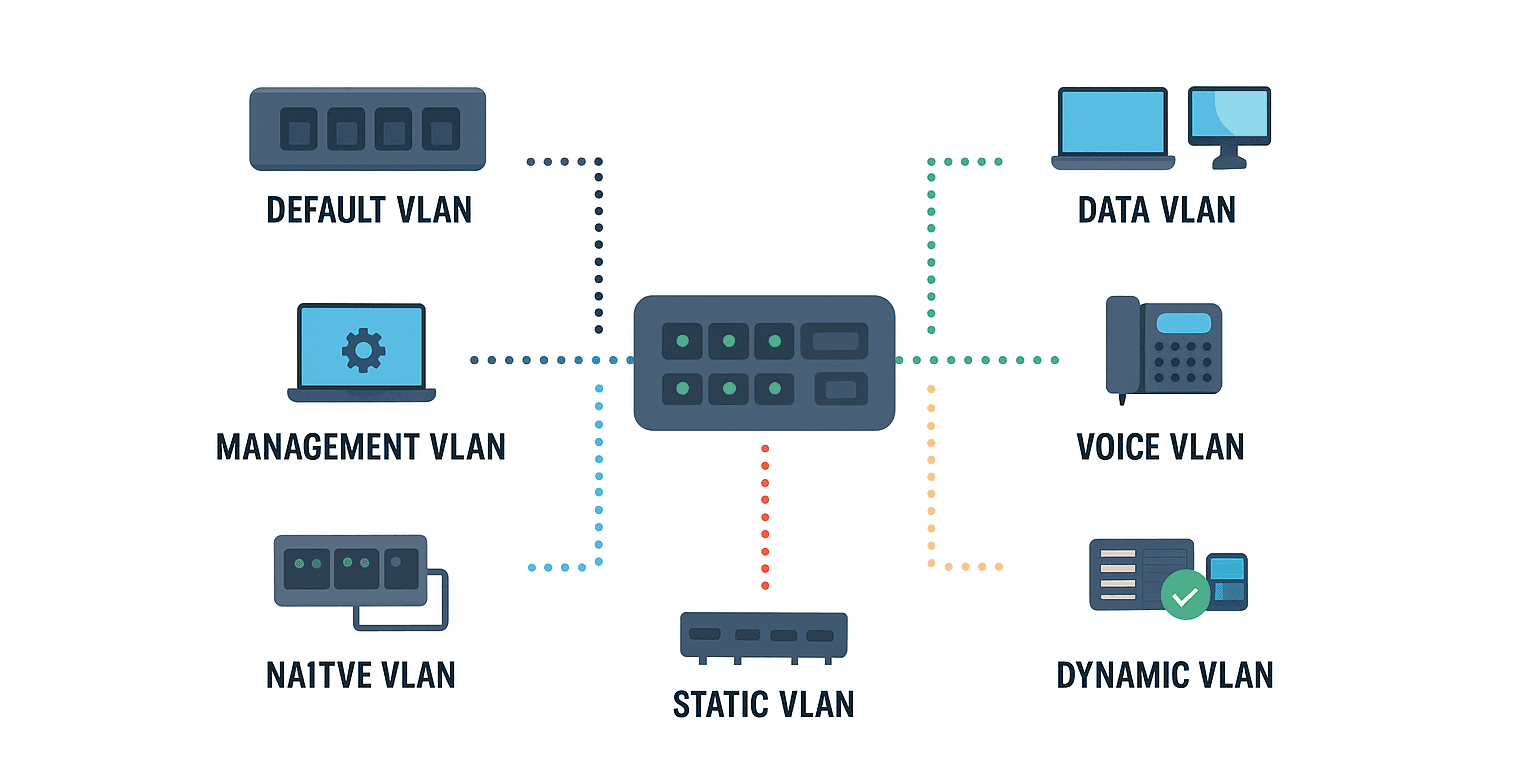
En el diseño de redes moderno, las redes de área local virtuales (VLAN) son esenciales para mejorar el rendimiento, reforzar la seguridad y simplificar la gestión. Al segmentar el tráfico en grupos lógicos, las VLAN aíslan los dominios de red, reducen el tráfico de difusión y dan a los administradores un control preciso de los flujos de datos.
En la empresa conectada actual, el verdadero reto no es solo conectar equipos, sino gobernar la complejidad. Con varios fabricantes, firmwares en constante evolución y requisitos de cumplimiento crecientes, los equipos de TI suelen perder visibilidad y control. Este artículo explica cómo ConnectMyAssets devuelve la libertad operativa gracias a los estándares abiertos, el cumplimiento y la interoperabilidad, rompiendo con las limitaciones de las soluciones cautivas de un fabricante.
Las listas de control de acceso (ACL) son una forma rápida, barata y muy eficaz de restringir quién puede llegar a las interfaces de gestión de sus equipos. Aplique ACL a las VLAN o interfaces de gestión para permitir solo una subred de administración bien definida.
¿Alguna vez se ha sorprendido tecleando «enable» en un switch que todavía usa una contraseña de administrador local de 2012? Sí… a nosotros también nos ha pasado. La verdad es que la mayoría de nuestros equipos de red siguen confiando en cualquiera que conozca una única contraseña, y eso da miedo. Aquí entra TACACS+, el protocolo que enseña a sus switches a desconfiar (en el buen sentido). Centraliza la autenticación, indica a cada administrador exactamente lo que puede y no puede hacer y guarda un registro detallado de quién hizo qué. Porque cuando algo sale mal, «no sé quién cambió eso» ya no es una respuesta aceptable.
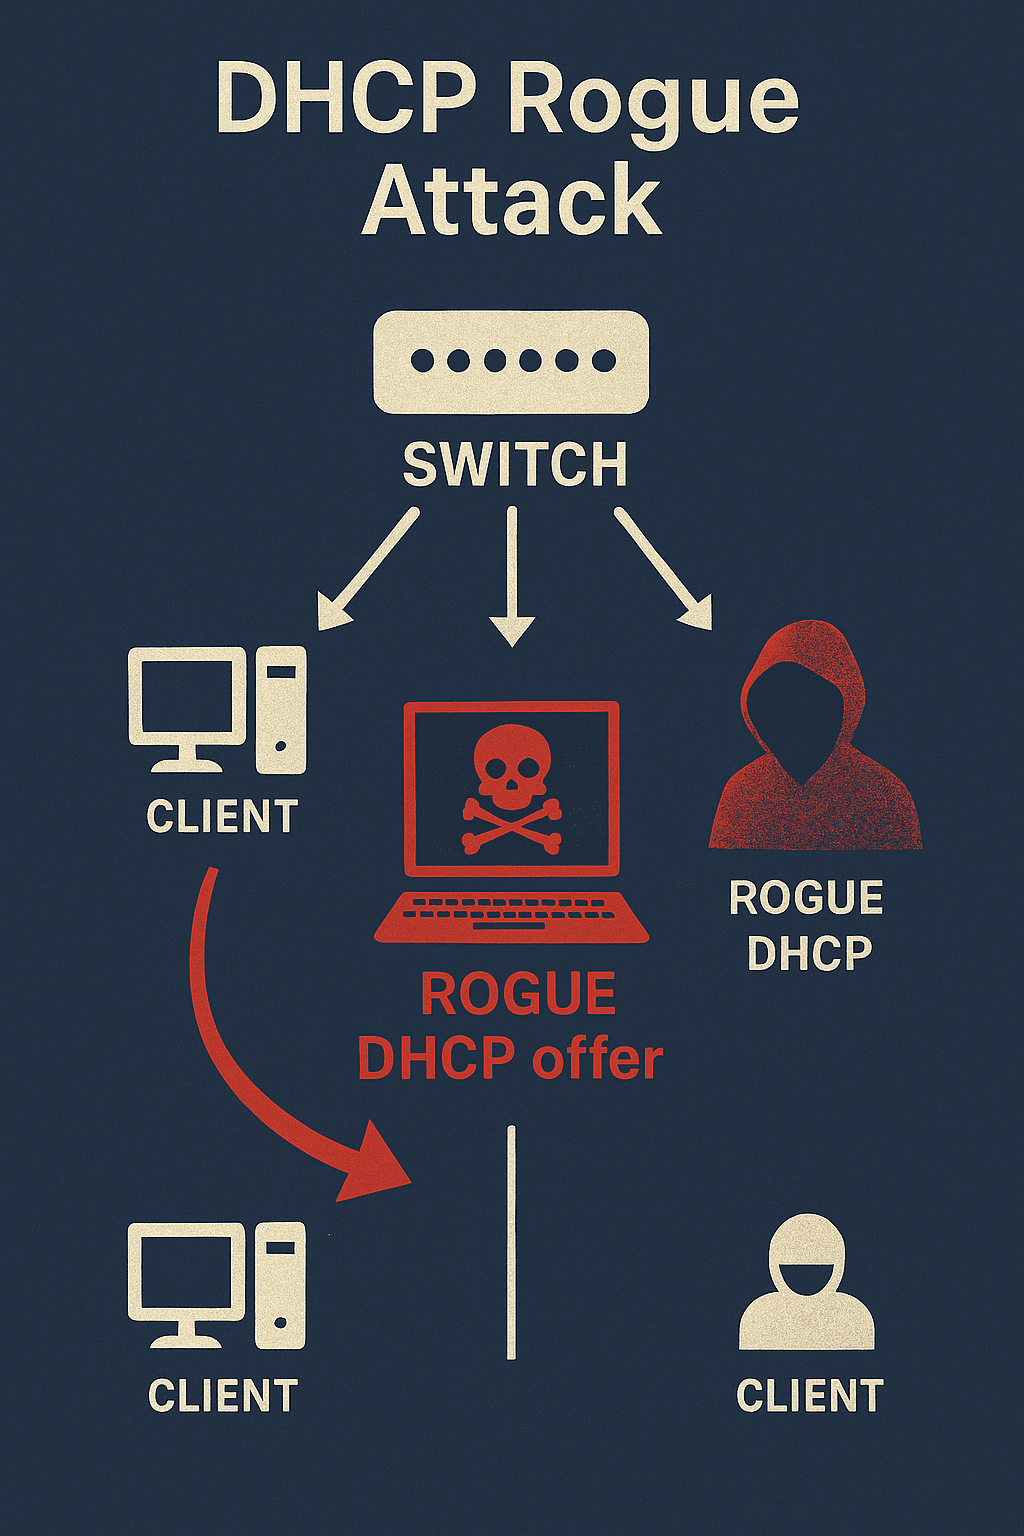
El DHCP Snooping es una función de seguridad que desempeña un papel crítico en la protección de las redes de área local (LAN). Habitualmente activado en los switches de acceso o de distribución, actúa como barrera frente a los servidores DHCP no autorizados y garantiza que los clientes reciban direcciones IP legítimas. Este artículo explica: - Qué es el DHCP Snooping - Por qué es esencial en las redes empresariales - Cómo configurarlo correctamente, con un ejemplo práctico en Aruba CX ---
La VLAN 1 parece inofensiva: es la VLAN por defecto en casi todos los switches. Sin embargo, etiquetarla en los uplinks puede provocar problemas de interoperabilidad, pérdida de paquetes e incluso riesgos de seguridad. Le explicamos por qué nunca debe etiquetar la VLAN 1 y cómo gestiona Aruba CX las VLAN nativas de otra forma.
Una vulnerabilidad crítica (CVE-2025-20352) en el subsistema SNMP de Cisco IOS e IOS-XE está siendo explotada activamente por actores maliciosos. Este fallo permite la ejecución remota de código o una denegación de servicio mediante un único paquete SNMP manipulado. Con más de 2 millones de equipos Cisco expuestos en Internet, la superficie de ataque es enorme y la urgencia de aplicar el parche es inmediata.
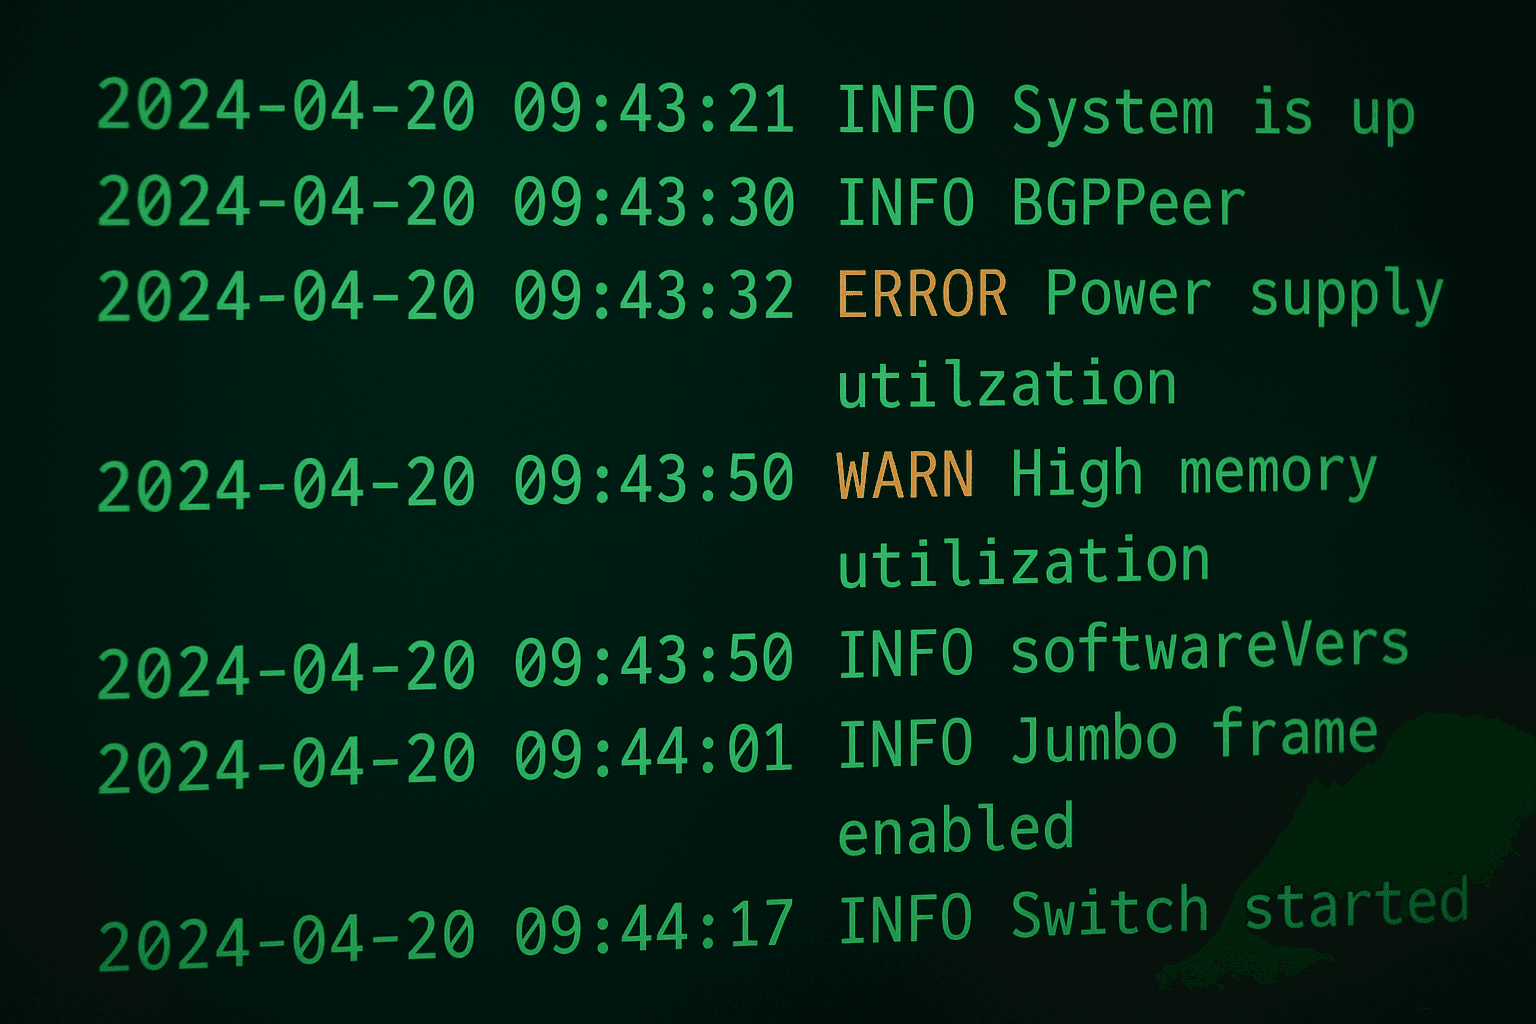
En los entornos de red modernos, la visibilidad y el registro de eventos son fundamentales. Ya se trate de una LAN, un centro de datos o una troncal WAN, Syslog ofrece una forma estandarizada, ligera y potente de recopilar y centralizar los eventos de routers, switches y firewalls, algo esencial para la resolución de incidencias y la ciberseguridad.
La Directiva NIS2 introduce requisitos de ciberseguridad más estrictos para las infraestructuras críticas. Descubra cómo garantizar el cumplimiento en sus operaciones de red.