

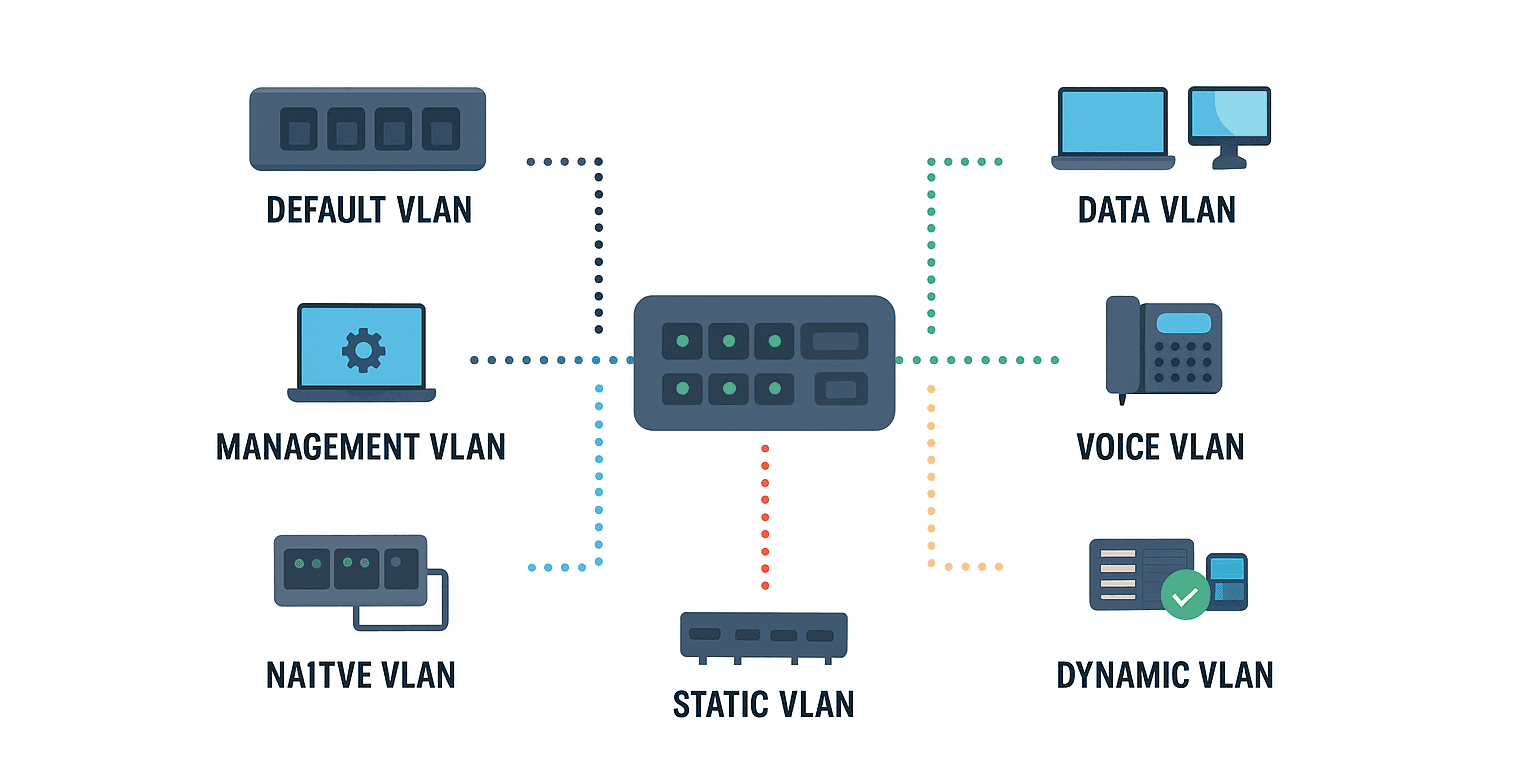
Tipos de VLAN
1. VLAN por defecto
Todo switch incluye una VLAN por defecto (normalmente la VLAN 1).
Todos los puertos pertenecen a ella hasta que se reasignan manualmente.
No se puede eliminar ni renombrar, y a menudo transporta tráfico de gestión o de control sin etiquetar.
2. VLAN de datos (VLAN de usuarios)
Transporta el tráfico generado por los usuarios, como el correo electrónico, la navegación web y las transferencias de archivos.
Separar los datos de los usuarios del tráfico de voz o de gestión ayuda a mantener el rendimiento y mejora la visibilidad para resolver incidencias.
3. VLAN de voz
Dedicada a los dispositivos de VoIP (voz sobre IP).
Las VLAN de voz se optimizan con parámetros de calidad de servicio (QoS) que priorizan los paquetes sensibles a la latencia, para garantizar una comunicación nítida incluso con la red muy cargada.
4. VLAN de gestión
Se utiliza para la administración de la red: proporciona un acceso seguro a las interfaces de gestión de switches, routers y firewalls.
Mantiene el tráfico de gestión aislado de las redes de usuarios o de invitados, lo que reduce la superficie de ataque.
5. VLAN nativa
Gestiona el tráfico sin etiquetar en los puertos trunk.
La VLAN nativa es el camino por defecto de las tramas que llegan sin etiqueta de VLAN. Resulta útil por compatibilidad, pero debe configurarse con cuidado para evitar los ataques de VLAN hopping.
6. VLAN privada (PVLAN)
Se utiliza sobre todo en los centros de datos para aislar dispositivos dentro de una misma subred.
Refuerza la seguridad interna al permitir o impedir la comunicación entre dispositivos, manteniendo una conectividad ascendente compartida.
7. VLAN estática
Los administradores de red asignan manualmente los puertos a VLAN concretas.
Garantiza un control coherente de la topología y unas zonas de seguridad predecibles. Es ideal para entornos estables.
8. VLAN dinámica
Las asignaciones se realizan automáticamente en función de atributos del dispositivo, como la dirección MAC o la autenticación mediante RADIUS.
Simplifica la incorporación de dispositivos móviles y flexibles, que se adaptan automáticamente a los roles o políticas de los usuarios.
Por qué la segmentación por VLAN es fundamental
Una buena segmentación por VLAN:
Reduce las tormentas de difusión y la congestión de la red.
Refuerza las fronteras de seguridad entre departamentos (por ejemplo, separando Recursos Humanos de Finanzas).
Mejora la calidad de servicio (QoS) de las aplicaciones sensibles, como la VoIP o la videoconferencia.
Simplifica la resolución de incidencias al aislar los flujos de tráfico.
Sin segmentación, las redes se vuelven rápidamente planas, inseguras e ineficientes.
Más visibilidad sobre sus VLAN con ConnectMyAssets
Las VLAN aportan estructura, pero gestionarlas a escala puede volverse complejo.
Ahí es donde ConnectMyAssets marca la diferencia.
ConnectMyAssets ofrece una visibilidad centralizada y una automatización inteligente para su arquitectura de VLAN.
Ventajas clave:
Inventario de VLAN unificado: visualice al instante las asignaciones de VLAN en toda su infraestructura.
Despliegue simplificado: despliegue nuevas VLAN o modifique las existentes desde una interfaz intuitiva, sin configurar los switches uno a uno.
Cumplimiento reforzado: garantice una segmentación y una aplicación de políticas coherentes en redes de varias sedes.
Supervisión proactiva: detecte errores de configuración o VLAN solapadas antes de que provoquen cortes.
Con ConnectMyAssets, los ingenieros de red mantienen orden, visibilidad y agilidad, para que la segmentación por VLAN dé todo su potencial.
Conclusión
Las VLAN son mucho más que una forma de dividir una red: son la base de una infraestructura segura, eficiente y escalable.
Al combinar una segmentación estratégica con herramientas de automatización modernas como ConnectMyAssets, las organizaciones logran el equilibrio perfecto entre control y flexibilidad.


