Cuando las reglas de firewall se descontrolan
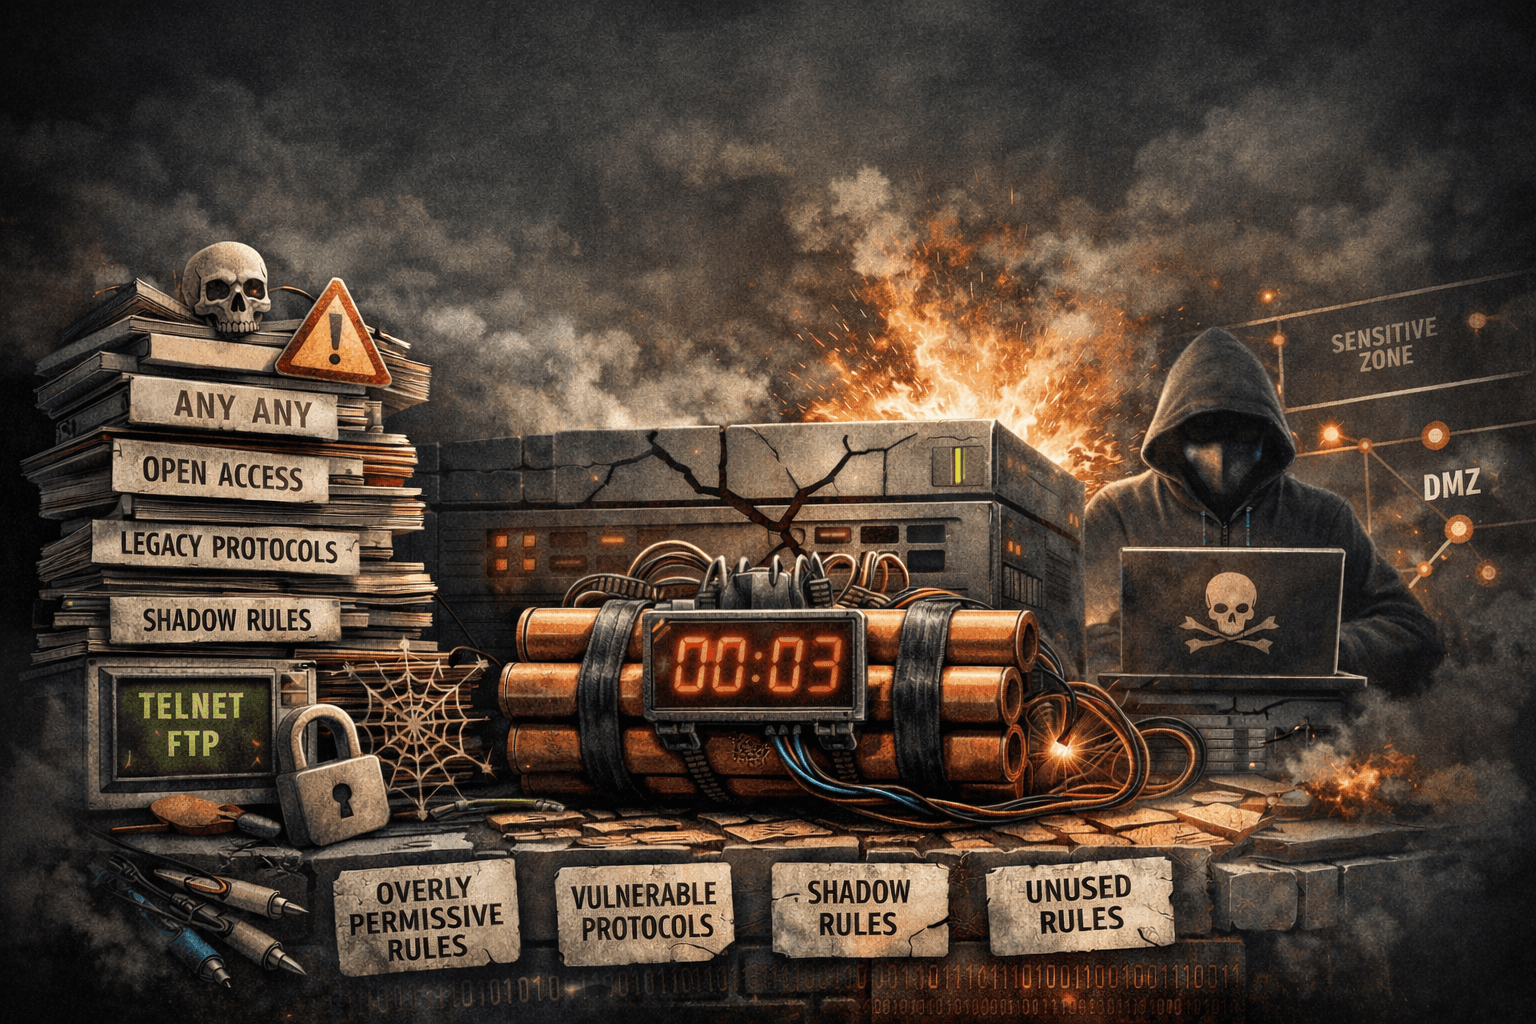
Con el tiempo, la mayoría de los grandes entornos de firewall presentan los mismos síntomas:
Reglas añadidas con urgencia y nunca revisadas
Excepciones apiladas sobre excepciones
Nomenclatura y documentación incoherentes
Miedo a eliminar cualquier cosa «por si acaso»
Así es como el desorden se instala en silencio, hasta que la seguridad y la operación quedan comprometidas.
Reglas ensombrecidas: el riesgo invisible
Las reglas ensombrecidas (shadow rules) son reglas que nunca llegan a aplicarse porque otra regla situada por encima ya coincide con el tráfico.
Son peligrosas porque:
Crean una falsa sensación de seguridad
Ocultan errores de configuración
Complican las auditorías y la resolución de incidencias
Hacen que la base de reglas sea más difícil de entender
Las reglas ensombrecidas añaden complejidad sin aportar protección: deuda técnica en estado puro.
Reglas demasiado permisivas: la comodidad por delante de la seguridad
Uno de los problemas más habituales a largo plazo en las políticas de firewall es el acceso demasiado permisivo:
Origen o destino
anyRangos de puertos amplios en lugar de servicios concretos
Reglas temporales que se vuelven permanentes
Estas reglas suelen justificarse como «necesarias para la operación», pero en realidad amplían enormemente la superficie de ataque y debilitan la segmentación.
La comodidad de hoy es la exposición de mañana.
Protocolos vulnerables y obsoletos que siguen permitidos
Otro hallazgo frecuente en las auditorías de firewall es el uso continuado de protocolos obsoletos o vulnerables, como:
Telnet
FTP
SMBv1
Versiones antiguas de SSL/TLS
Estos protocolos pueden seguir funcionando, pero ya no cumplen los estándares de seguridad actuales. Mantenerlos habilitados, a menudo olvidados en reglas antiguas, genera riesgos innecesarios y brechas de cumplimiento.
Si una regla permite un protocolo vulnerable, el firewall está aplicando el modelo de seguridad de ayer.
Los principios son la única defensa sostenible
Para evitar el caos a largo plazo, las reglas de firewall deben apoyarse en principios claros y aplicados:
Mínimo privilegio
Permitir solo lo estrictamente necesario: ni más, ni menos.
Denegación por defecto
Si un tráfico no está justificado, documentado y aprobado de forma explícita, no debe pasar.
Segmentación sólida
Las reglas deben reforzar los límites entre zonas, no difuminarlos.
Sin estos principios, las bases de reglas derivan inevitablemente hacia la inseguridad.
La disciplina operativa mantiene vivas las políticas
Los principios de seguridad no bastan por sí solos. Las reglas de firewall también deben seguir siendo manejables en la operación diaria.
Documentación y responsables
Cada regla debe indicar con claridad:
Su finalidad
La aplicación de negocio a la que da servicio
El responsable encargado de revisarla
Las reglas sin responsable nunca se limpian.
Revisiones periódicas
Las revisiones periódicas ayudan a identificar:
Reglas no utilizadas
Reglas ensombrecidas
Accesos demasiado permisivos
Protocolos obsoletos todavía en uso
La limpieza periódica no es opcional: es mantenimiento.
Los datos se imponen a las suposiciones
Los entornos de firewall modernos generan enormes cantidades de datos. Las estadísticas de uso de las reglas y los registros de tráfico revelan la realidad:
Reglas que nunca se activan
Reglas que se activan de forma inesperada
Servicios que ya no son necesarios
Apoyarse en datos reales elimina la emoción y el miedo de las decisiones de limpieza.
Donde herramientas como ConnectMyAssets marcan la diferencia
Aquí es donde soluciones como ConnectMyAssets aportan un valor real.
Al correlacionar las reglas de firewall con los equipos, las aplicaciones y el tráfico reales, ConnectMyAssets ayuda a los equipos a:
Identificar reglas ensombrecidas y no utilizadas
Detectar rutas de acceso demasiado permisivas
Señalar protocolos vulnerables que siguen permitidos
Entender por qué existe una regla, no solo que existe
En lugar de gestionar las reglas de firewall de forma aislada, los equipos de seguridad ganan contexto y visibilidad, lo que hace que las decisiones de limpieza sean más seguras y rápidas.
La automatización no sustituye a los principios: los aplica a escala.
Menos reglas, más seguridad
Una base de reglas de firewall limpia es:
Más fácil de auditar
Más fácil de diagnosticar
Más fácil de proteger
Más fiable
Reducir la complejidad no consiste en quitar seguridad, sino en recuperar la claridad.
Conclusión: el desorden en el firewall es una elección
El caos en el firewall no aparece de la noche a la mañana. Es el resultado de:
Principios ignorados
Excepciones acumuladas
Falta de responsables
Miedo al cambio
Las reglas ensombrecidas, los accesos permisivos y los protocolos obsoletos no son anomalías: son síntomas.
Con principios sólidos, disciplina operativa y las herramientas de visibilidad adecuadas, las bases de reglas de firewall pueden mantenerse seguras, comprensibles y sostenibles a lo largo del tiempo.
Sin ellos, todo gran firewall acaba convirtiéndose en un pasivo.