

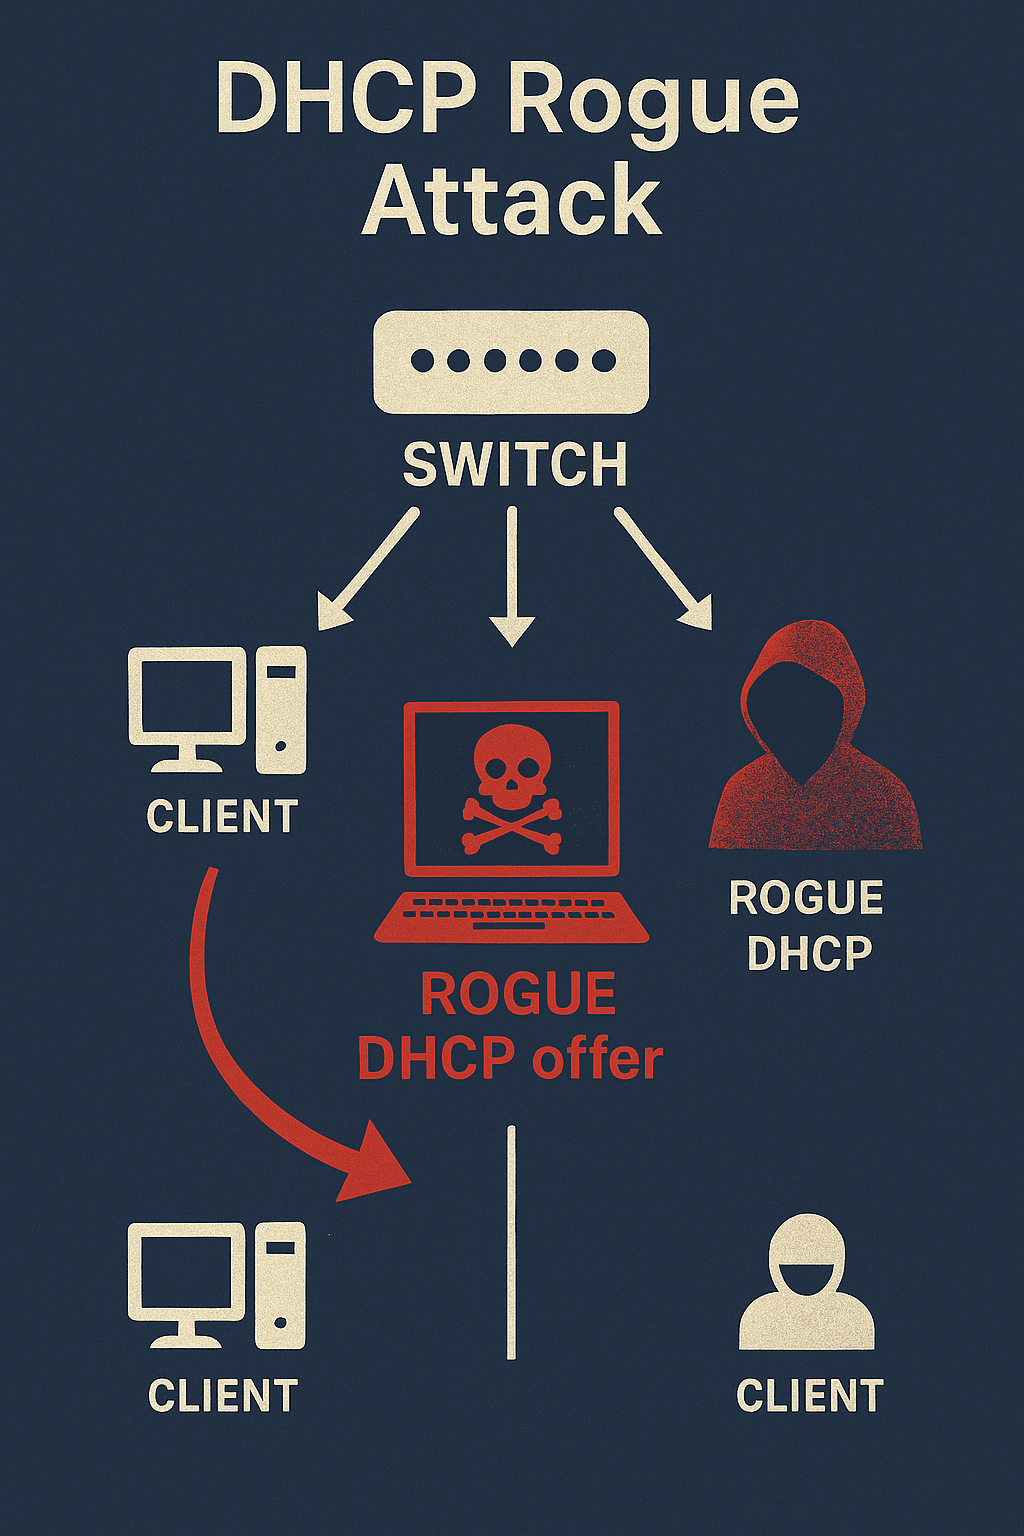
¿Qué es el DHCP Snooping?
DHCP (Dynamic Host Configuration Protocol) permite que los equipos obtengan automáticamente direcciones IP y parámetros de red como el DNS y la puerta de enlace.
En una red sin proteger, cualquier equipo puede actuar como servidor DHCP.
Un servidor DHCP no autorizado puede repartir configuraciones IP o puertas de enlace maliciosas y, con ello, interceptar o interrumpir el tráfico.
El DHCP Snooping lo impide filtrando el tráfico DHCP en el propio switch.
El papel del DHCP Snooping
El DHCP Snooping filtra los mensajes DHCP y clasifica los puertos del switch en dos categorías:
Puertos de confianza
Función: uplinks, routers o puertos conectados a servidores DHCP legítimos
Comportamiento: permiten todos los mensajes DHCP (DISCOVER, OFFER, REQUEST, ACK, etc.)
Puertos no fiables
Función: puertos de acceso orientados a los clientes (PC, impresoras, la mayoría de los puertos de puntos de acceso Wi-Fi)
Comportamiento: solo permiten las peticiones de los clientes (DISCOVER, REQUEST) y bloquean las respuestas de servidor (OFFER, ACK)
Cualquier respuesta DHCP recibida en un puerto no fiable se descarta, lo que impide que servidores DHCP no autorizados asignen direcciones.
Un poco de historia
El DHCP Snooping apareció a principios de los años 2000 y se implementó primero en los switches Cisco Catalyst.
Después lo adoptaron otros fabricantes (HP/Aruba, Juniper, etc.) y se convirtió en una función estándar de los switches empresariales.
Hoy, la mayoría de los switches empresariales, incluidos los Aruba CX (AOS-CX), ofrecen DHCP Snooping.
Cómo funciona el DHCP Snooping
Una vez activado, el switch supervisa los paquetes DHCP en las VLAN configuradas.
Si ve un paquete en un puerto no fiable:
El switch solo permite los mensajes DHCP DISCOVER y REQUEST de los clientes.
Los mensajes DHCP OFFER y ACK procedentes de ese puerto se descartan.
El switch crea y mantiene una base de datos de asociaciones con entradas que incluyen:
La dirección MAC del cliente
La dirección IP asignada
El identificador de VLAN
El puerto físico
La base de datos de asociaciones la utilizan otras protecciones, como:
IP Source Guard
Dynamic ARP Inspection (DAI)
Buenas prácticas de configuración
Active el DHCP Snooping de forma global en el switch.
Actívelo solo en las VLAN que realmente utilizan DHCP.
Marque como de confianza los puertos de uplink y los puertos de los servidores DHCP.
Mantenga los puertos de acceso como no fiables (valor por defecto).
Trate los puertos troncales de los puntos de acceso Wi-Fi como no fiables en la mayoría de los casos (salvo que el punto de acceso proporcione DHCP).
No marque nunca un puerto de acceso cualquiera como de confianza, salvo que esté seguro de que hay un servidor DHCP legítimo conectado.
Si es posible, haga persistente la base de datos de asociaciones del DHCP Snooping (para que sobreviva a los reinicios).
Ejemplo: configurar el DHCP Snooping en Aruba CX (AOS-CX)
A continuación, un ejemplo sencillo de configuración en Aruba CX para la VLAN 10 (usuarios) y la VLAN 20 (Wi-Fi):
# Enable DHCP Snooping globally
switch(config)# dhcp-snooping
# Specify VLANs for DHCP Snooping
switch(config)# dhcp-snooping vlan 10,20
# Trust the uplink or DHCP server port
switch(config)# interface 1/1/48
switch(config-if)# dhcp-snooping trust
# Ensure access ports remain untrusted (default)
switch(config)# interface 1/1/1-1/1/24
switch(config-if-range)# no dhcp-snooping trust


