El CERT-FR informó el 15 de octubre de 2026 de varias vulnerabilidades que afectan a productos de Juniper Networks. Entre los impactos posibles figuran la ejecución remota de código arbitrario, la escalada de privilegios y la denegación de servicio remota, por lo que un inventario preciso y las evidencias de remediación resultan esenciales.
Un presunto actor de amenazas avanzado ha explotado la CVE-2025-61624 para desplegar PEERSTITCH, un malware ARM64 residente en memoria del que no había constancia. Las organizaciones deben identificar los equipos FortiOS, FortiPAM, FortiProxy y FortiSwitchManager expuestos, validar la corrección del firmware e investigar la actividad de las sesiones VPN etiquetadas.
El CERT-FR notifica una vulnerabilidad en Cisco Catalyst SD-WAN que puede permitir a un atacante eludir la política de seguridad. Cisco indica que la CVE-2026-76504 se está explotando activamente, por lo que identificar con precisión los equipos, verificar las versiones y reunir pruebas de la remediación son prioridades inmediatas.
Cisco ha corregido CVE-2026-76460, una vulnerabilidad de omisión de autenticación explotada activamente en Cisco ISE e ISE-PIC. El fallo permite a atacantes no autenticados obtener privilegios de root, por lo que la identificación rápida de los equipos, la aplicación de parches y la búsqueda de indicios de compromiso son esenciales.
La CISA ha añadido a su catálogo Known Exploited Vulnerabilities tres vulnerabilidades explotadas activamente que afectan a productos de Cisco, Citrix y Fortinet. Estas incorporaciones dan a los equipos de red un motivo claro para identificar los equipos Cisco y Fortinet afectados, priorizar los parches y verificar la remediación con datos actualizados de equipos y firmware.
El CERT-FR ha informado de varias vulnerabilidades que afectan a productos de HPE Aruba Networking. Entre los impactos posibles figuran la ejecución remota de código arbitrario, la escalada de privilegios y la denegación de servicio remota, por lo que un inventario preciso de los equipos y de su firmware es esencial para la remediación.
Cisco afirma que unos atacantes están explotando activamente dos vulnerabilidades de Secure Firewall Management Center corregidas recientemente, en campañas que incluyen robo de credenciales, el ransomware Qilin y actividad patrocinada por Estados. Un inventario preciso de los equipos, el seguimiento del software y unos flujos de remediación estructurados son fundamentales para identificar los sistemas expuestos y reducir el riesgo.
El CERT-FR ha notificado varias vulnerabilidades que afectan a productos Cisco, con posibles impactos como la ejecución remota de código arbitrario, la denegación de servicio remota y la inyección SQL. Los equipos de red deben identificar la infraestructura afectada, verificar la exposición y documentar la remediación mediante una aplicación controlada de parches y procesos de cumplimiento.
El CERT-FR ha dado a conocer varias vulnerabilidades que afectan a productos Fortinet, con posibles impactos como la ejecución remota de código arbitrario, la escalada de privilegios y la denegación de servicio remota. Los equipos de red deben utilizar el aviso para identificar los equipos expuestos, priorizar las actualizaciones y conservar las pruebas de la remediación.
El CERT-FR ha notificado varias vulnerabilidades en productos de Palo Alto Networks, entre ellas fallos que pueden permitir la ejecución remota de código arbitrario, la denegación de servicio remota y el cross-site scripting. Los equipos de red deben convertir el aviso en una respuesta a nivel de equipo que identifique los dispositivos afectados, priorice la remediación y conserve las pruebas del trabajo realizado.
Cisco ha publicado actualizaciones de software para siete vulnerabilidades descubiertas internamente que afectan a IOS XR, entre ellas dos fallos críticos con una puntuación de 9,8. Todas las versiones de IOS XR están afectadas, sea cual sea su configuración, y no existe ninguna solución alternativa. Los equipos de red deben identificar los routers expuestos, priorizar las actualizaciones y conservar evidencias de cada paso de la remediación.
El CERT-FR informa de varias vulnerabilidades en HPE Aruba Networking ClearPass Policy Manager. Los posibles impactos incluyen ejecución remota de código arbitrario, escalada de privilegios y denegación de servicio remota, por lo que un inventario fiable de la infraestructura y una remediación estructurada son imprescindibles.
Cisco ha publicado correcciones de emergencia para una vulnerabilidad de Secure Email Gateway explotada activamente que puede dar a atacantes no autenticados la ejecución de comandos con privilegios root. Como los atacantes pueden alterar los registros del appliance tras el compromiso, las organizaciones deben combinar la corrección del firmware con comprobaciones de exposición externas y una investigación forense.
El incidente de ciberseguridad conocido como «FortiBleed» es una campaña de compromiso a gran escala dirigida contra los firewalls y pasarelas VPN Fortinet FortiGate. Las estimaciones apuntan a que entre 30.000 y más de 75.000 equipos podrían haberse visto afectados en todo el mundo. El ataque ha afectado a organizaciones de la administración pública, las telecomunicaciones, la sanidad, las finanzas y la tecnología en más de 190 países.
Hace unos días surgió en Luxemburgo una historia fascinante y, sinceramente, aterradora. Según las investigaciones publicadas por The Record, una vulnerabilidad desconocida que afecta a routers empresariales de Huawei habría causado un corte de telecomunicaciones a escala nacional que interrumpió las redes móviles, la telefonía fija, el acceso a Internet e incluso las comunicaciones de emergencia durante más de tres horas. Detengámonos un momento en ello. No fue un ataque de ransomware. No fue un incendio en un centro de datos. No fue un DDoS masivo. Fue una vulnerabilidad en un router. En concreto, un tráfico de red especialmente diseñado habría provocado que los equipos Huawei entraran en bucles continuos de reinicio, lo que hizo caer infraestructuras de telecomunicaciones críticas en todo el país. ¿Y lo más preocupante? Casi un año después: - no existe ninguna CVE pública, - no se ha publicado ningún aviso, - no ha habido ningún proceso claro de divulgación, - y los operadores de todo el mundo siguen teniendo muy poca visibilidad sobre si infraestructuras similares continúan expuestas. Este incidente debería ser una llamada de atención para todo el sector.
Los servidores se parchean. Los puestos de trabajo se parchean. ¿Pero el firmware de sus switches, routers, firewalls y puntos de acceso? Ese es el punto ciego que los atacantes conocen y que la mayoría de los equipos de seguridad no ve. ConnectMyAssets es la única plataforma que ofrece a los equipos de red un seguimiento real de las vulnerabilidades basado en el firmware, con detección del fin de vida incluida, en toda su infraestructura de red.
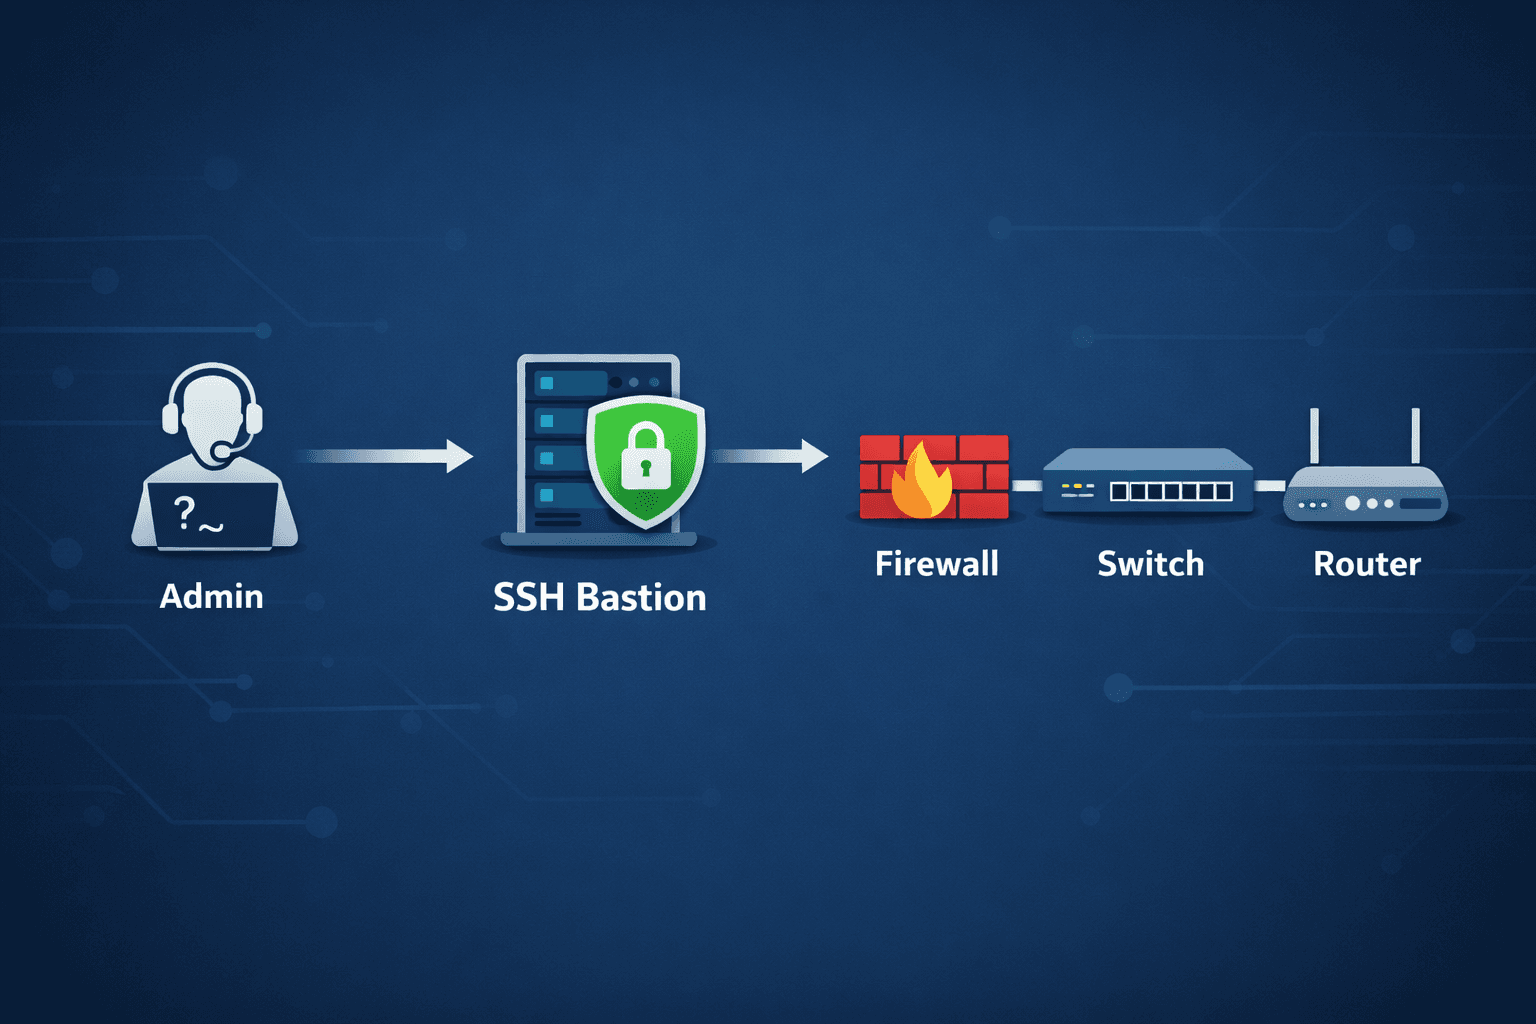
Gestionar la infraestructura de red de forma segura es una responsabilidad crítica para los equipos de TI y de redes. Firewalls, routers, switches y demás equipos de infraestructura son la columna vertebral de la conectividad de una organización, y un acceso no autorizado a estos sistemas puede provocar incidentes de seguridad graves. Una forma eficaz de reforzar la seguridad y controlar el acceso administrativo es utilizar un host bastión SSH.
Una vulnerabilidad crítica (CVE-2025-20352) en el subsistema SNMP de Cisco IOS e IOS-XE está siendo explotada activamente por actores maliciosos. Este fallo permite la ejecución remota de código o una denegación de servicio mediante un único paquete SNMP manipulado. Con más de 2 millones de equipos Cisco expuestos en Internet, la superficie de ataque es enorme y la urgencia de aplicar el parche es inmediata.