

¿Qué es un host bastión SSH?
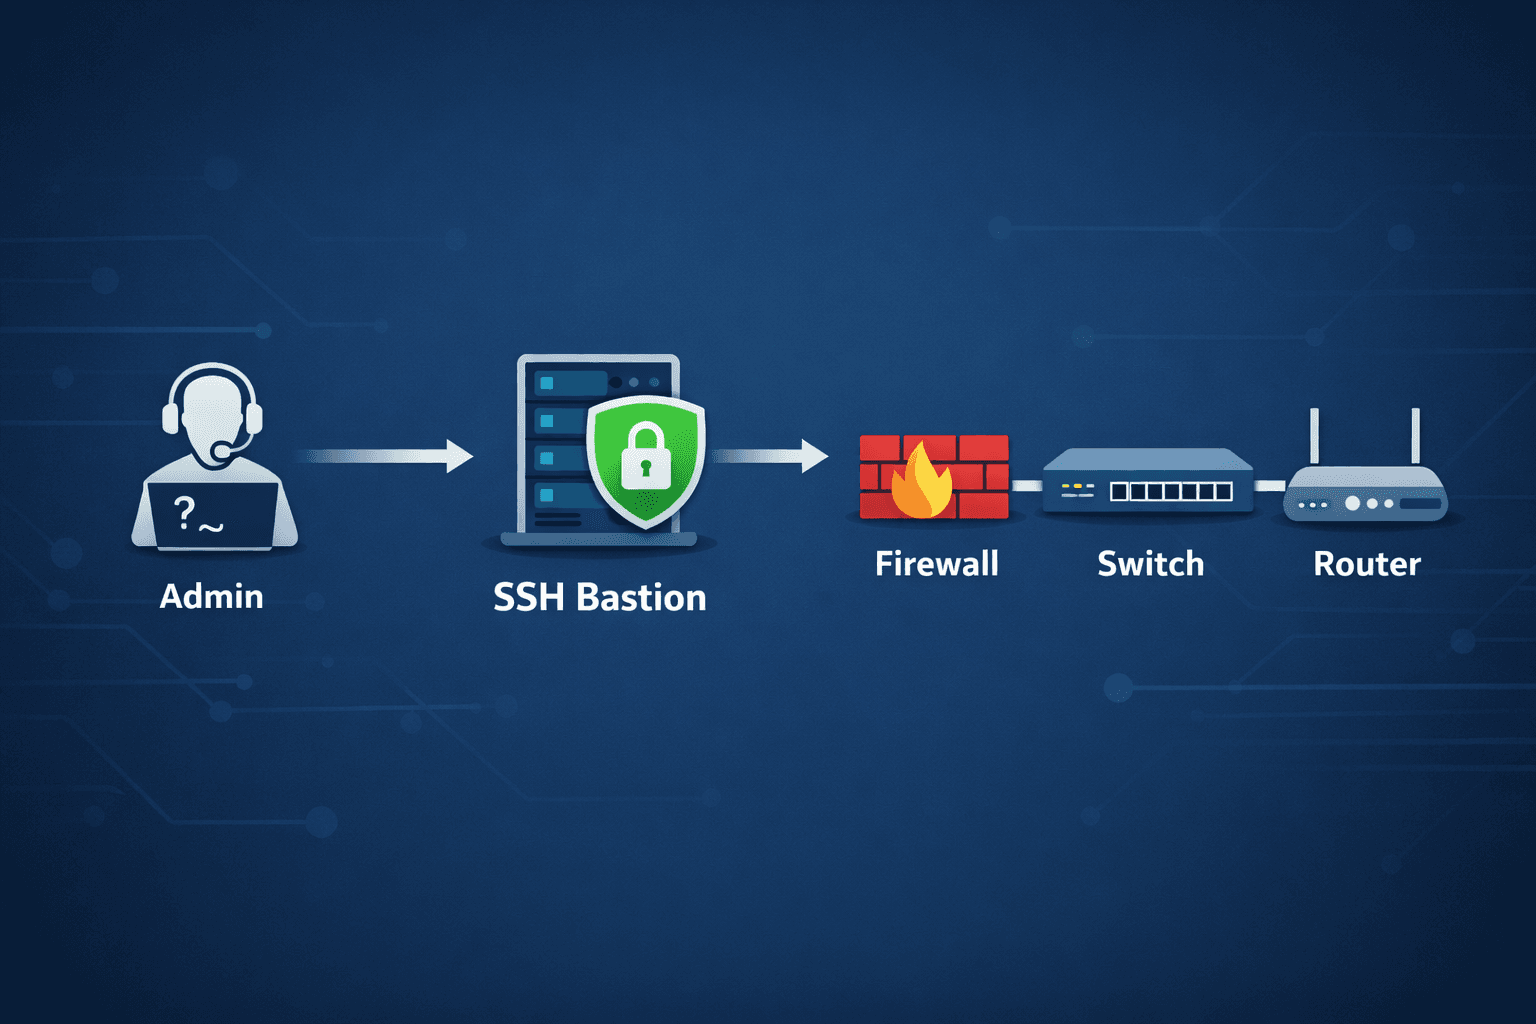
Un host bastión SSH (también llamado servidor de salto o jump server) es un sistema dedicado que actúa como pasarela segura entre los administradores y la infraestructura de red interna.
En lugar de permitir el acceso SSH directo a los equipos de red desde múltiples puestos de trabajo, los administradores se conectan primero al bastión. Desde allí, acceden de forma segura a los equipos de destino.
Esta arquitectura crea un único punto de entrada controlado para el acceso administrativo y mejora notablemente la postura de seguridad global de la infraestructura.
Acceder a los equipos de red desde la ficha del equipo con ConnectMyAssets
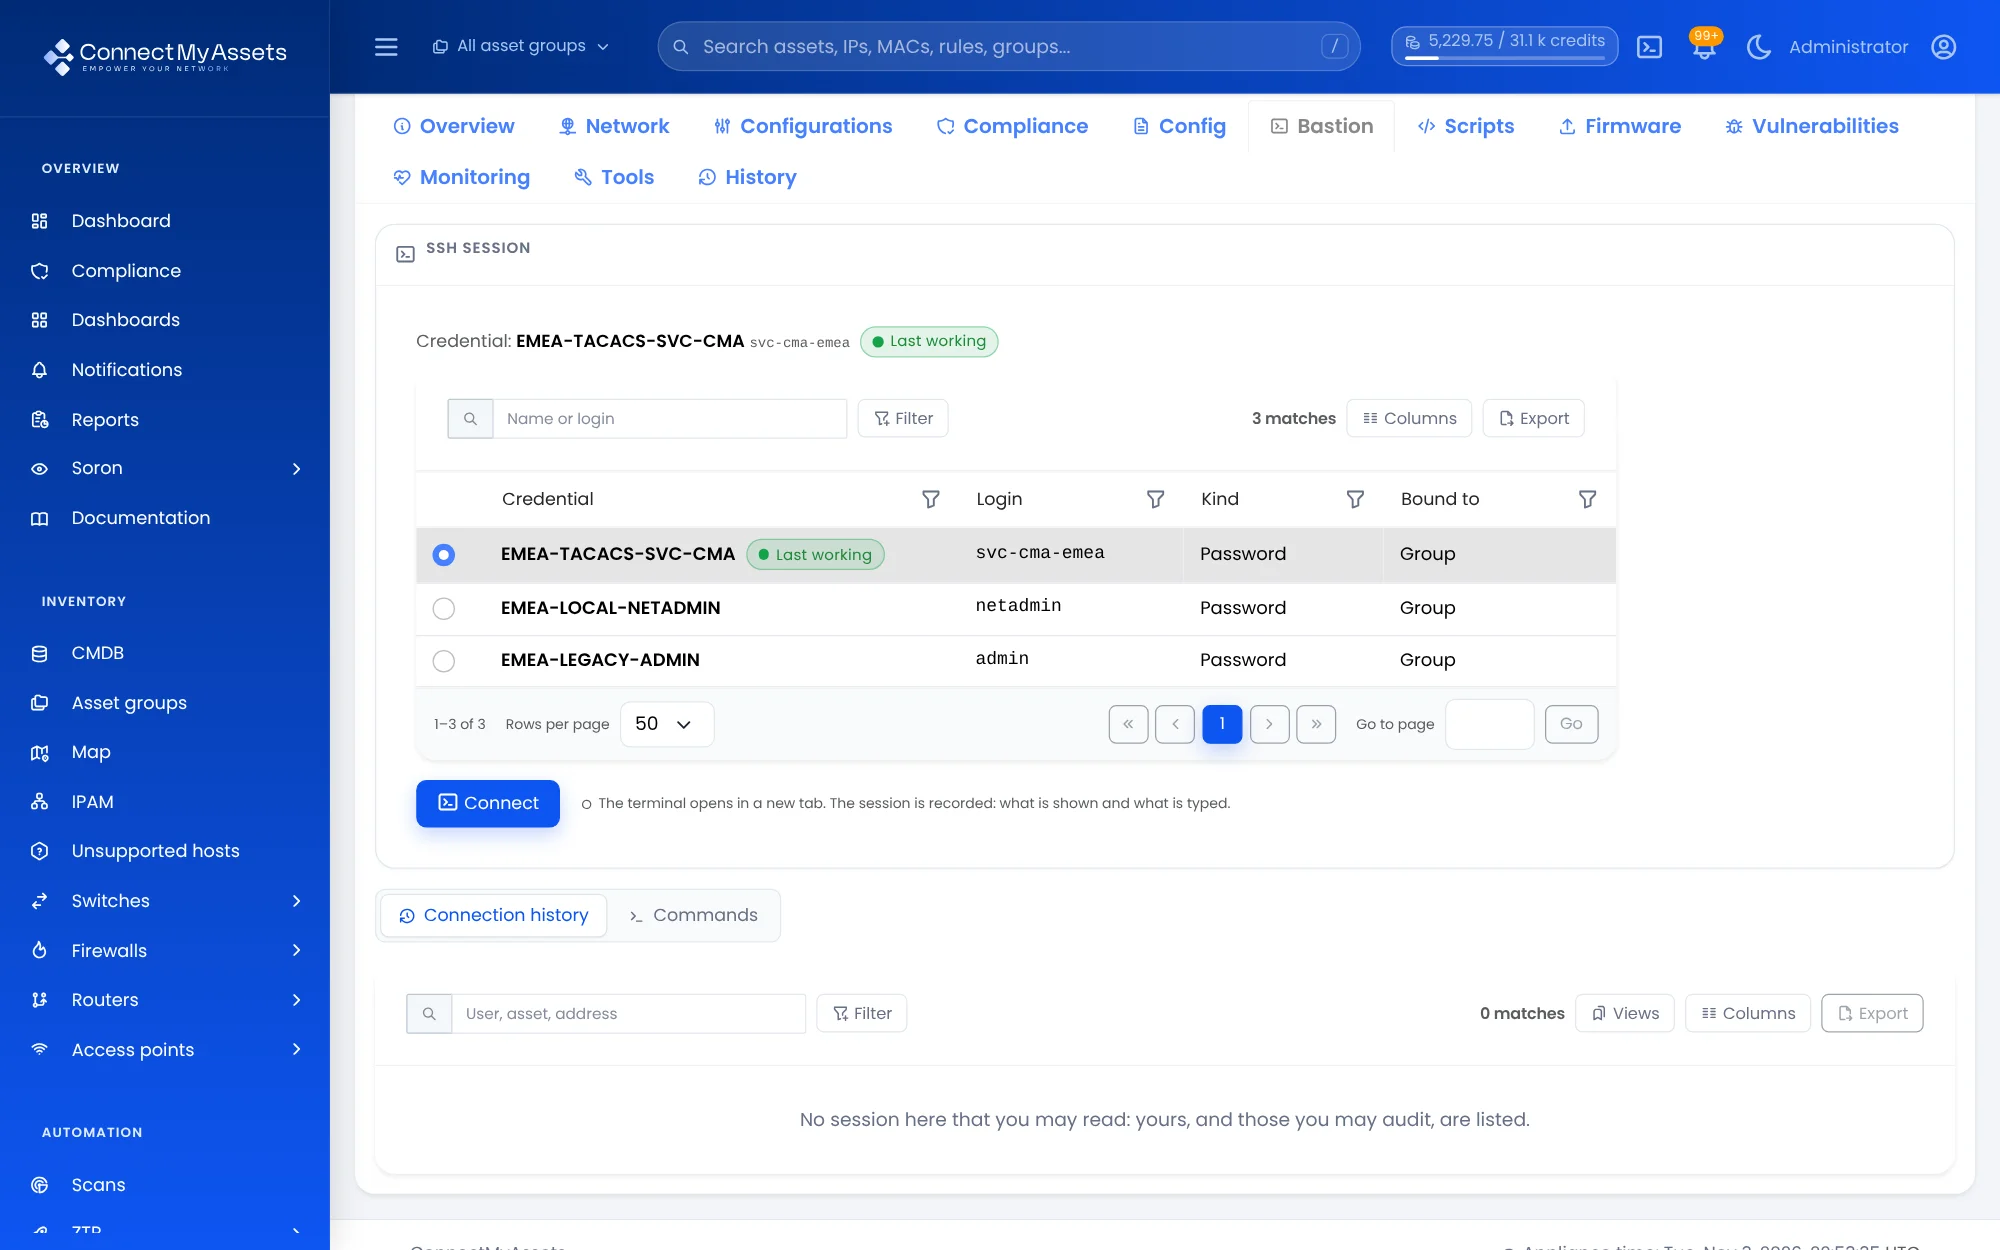
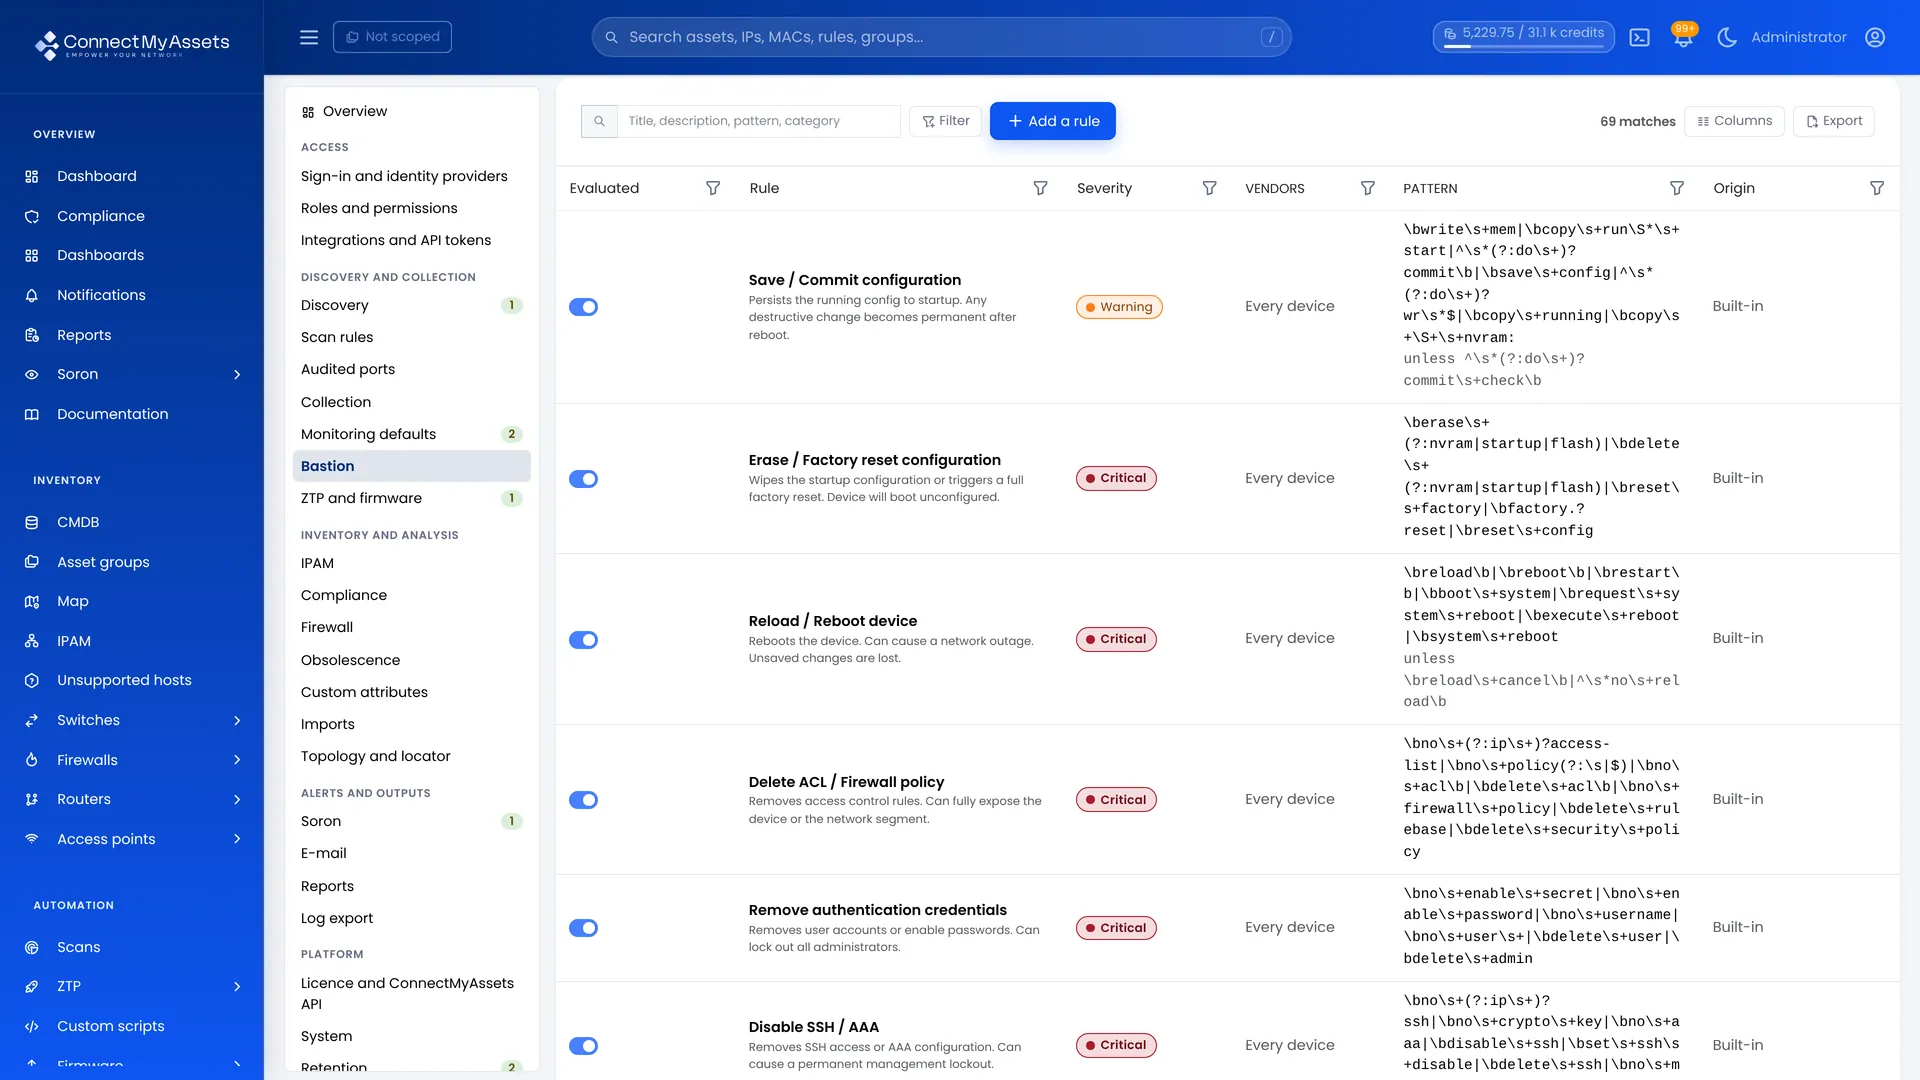 Las plataformas modernas de gestión de infraestructura van un paso más allá e integran el bastión directamente en el flujo de gestión de los equipos.
Con ConnectMyAssets, los administradores acceden a los equipos de red directamente desde la ficha del equipo a través de un bastión SSH integrado. En lugar de abrir un terminal a mano y gestionar varios servidores de salto o credenciales, el administrador simplemente selecciona el equipo en la plataforma e inicia una sesión SSH.
Este enfoque aporta varias ventajas operativas:
Acceso SSH directo desde el inventario de equipos
Punto de acceso centralizado para todos los equipos de red
Operaciones más sencillas para los administradores
Más seguridad al limitar los puntos de entrada a la infraestructura
Al centralizar el acceso a través de un bastión integrado, ConnectMyAssets facilita a los equipos la gestión de su infraestructura sin renunciar a un control de acceso estricto.
Ventajas clave de un bastión SSH
1. Control de acceso centralizado
Un host bastión centraliza las políticas de autenticación y autorización.
El acceso a los equipos de red se gestiona desde un único sistema, lo que facilita aplicar las reglas de seguridad y los permisos de los usuarios.
Esto simplifica:
La gestión de los accesos de los usuarios
Los permisos basados en roles
La revocación de accesos cuando un usuario deja la organización
2. Mejor postura de seguridad
Al eliminar el acceso directo a los equipos de red, la superficie de ataque se reduce considerablemente.
Los equipos de red pueden ubicarse en redes de gestión aisladas a las que solo se llega a través del bastión.
Este enfoque ayuda a proteger la infraestructura crítica frente a:
Accesos no autorizados
Intentos de fuerza bruta sobre las credenciales
Movimientos laterales durante un ciberataque
3. Auditoría y trazabilidad
Un host bastión puede registrar todas las sesiones administrativas y ofrecer visibilidad sobre quién accedió a qué equipo y cuándo.
Estos registros son muy valiosos para:
Las investigaciones de seguridad
Los requisitos de cumplimiento
La resolución de incidencias operativas
La grabación de sesiones y el registro de comandos también ayudan a mantener la responsabilidad dentro de los equipos de TI.
4. Arquitectura de red simplificada
En lugar de abrir el acceso SSH a numerosas direcciones IP de la red, los administradores solo tienen que permitir el acceso a un único punto de entrada: el bastión.
Esto simplifica las políticas de firewall y mejora la higiene general de la infraestructura.
5. Acceso remoto seguro para equipos distribuidos
Cada vez más organizaciones trabajan con entornos distribuidos y equipos en remoto. Los bastiones permiten un acceso seguro a la infraestructura sin exponer las interfaces de gestión a Internet.
Los administradores se conectan de forma segura al bastión y desde allí llegan a los equipos internos sin comprometer la seguridad.
Buenas prácticas al implantar un bastión
Para maximizar la seguridad, conviene seguir varias buenas prácticas:
Exigir la autenticación multifactor (MFA)
Utilizar la autenticación SSH mediante claves
Restringir el acceso según el principio de mínimo privilegio
Activar el registro y la supervisión de las sesiones
Actualizar y parchear el sistema bastión con regularidad
Un host bastión debe tratarse como un componente de seguridad crítico de la infraestructura.
Conclusión
A medida que las infraestructuras de red se vuelven más complejas y distribuidas, controlar el acceso administrativo cobra cada vez más importancia. Implantar un host bastión SSH ofrece una forma segura, centralizada y auditable de gestionar el acceso a los equipos de red críticos.
Plataformas como ConnectMyAssets van aún más lejos al integrar el bastión directamente en la plataforma de gestión de equipos. Los administradores pueden iniciar sesiones SSH directamente desde un equipo, lo que simplifica las operaciones y garantiza que el acceso a los equipos de red pase siempre por un único punto de entrada seguro.


