

¿Qué es el NAC?
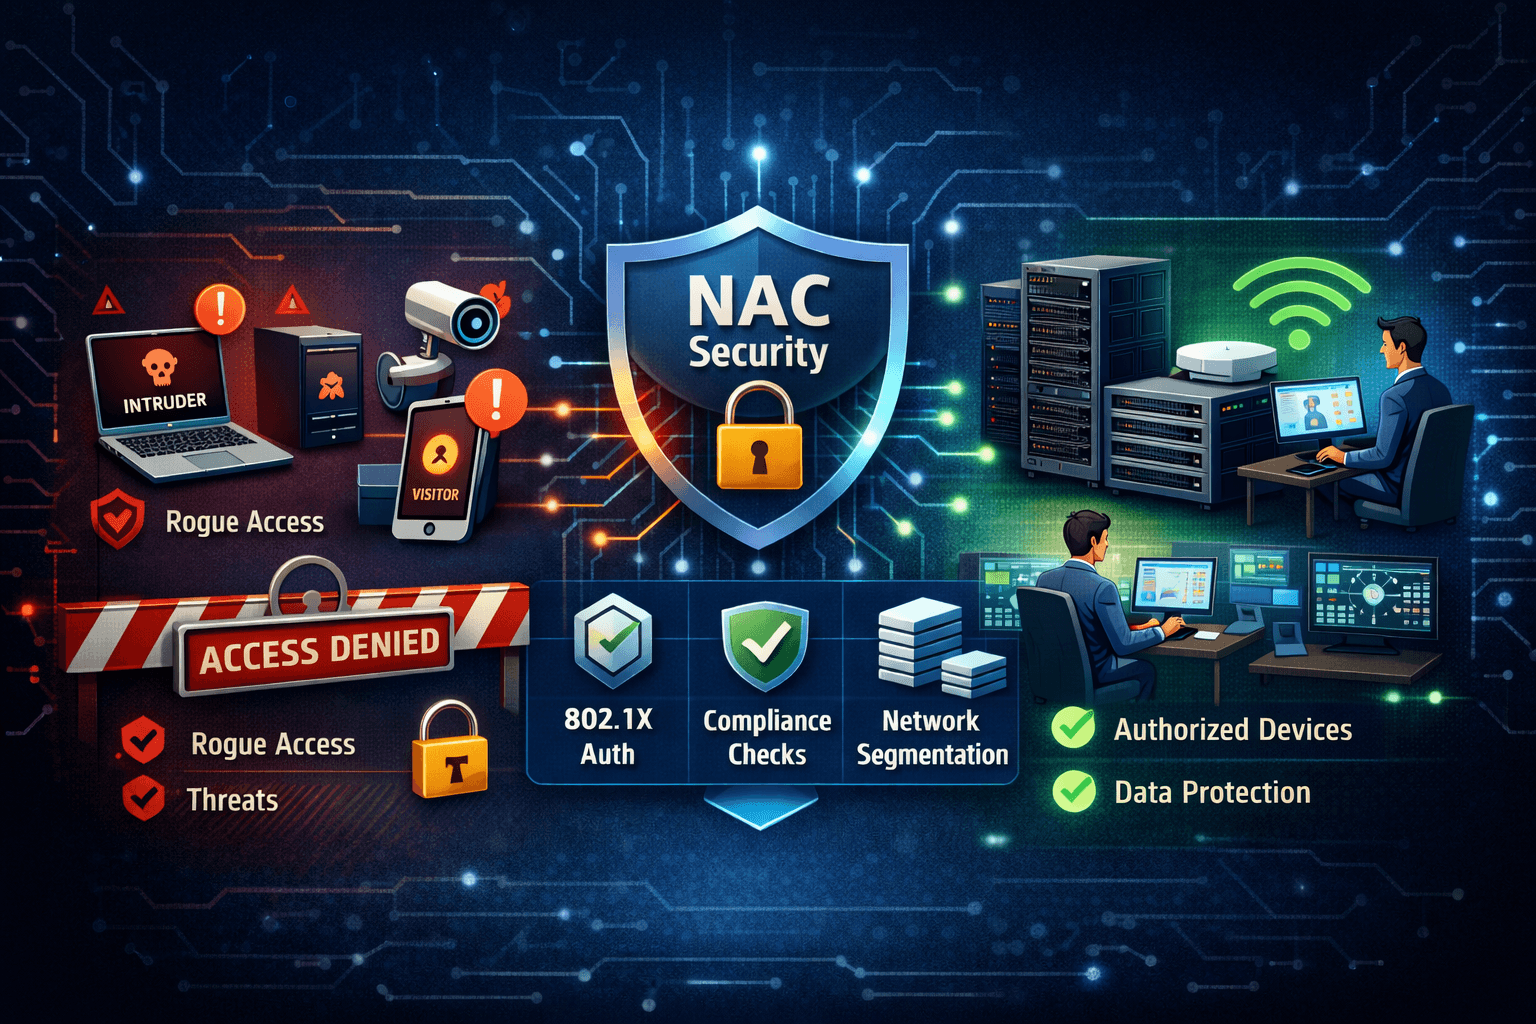
El control de acceso a la red (Network Access Control, NAC) es un marco de seguridad que controla cómo se conectan los equipos a una red.
Verifica:
Quién se conecta
Qué equipo se conecta
Si el equipo es conforme
Dónde se le permite conectarse
Antes de conceder el acceso, el NAC evalúa el equipo frente a políticas de seguridad predefinidas.
Por qué la seguridad LAN tradicional ya no basta
Muchas organizaciones siguen confiando en modelos de seguridad anticuados basados en la defensa perimetral.
Las debilidades más habituales son:
Puertos Ethernet abiertos
Credenciales Wi-Fi compartidas
Ausencia de autenticación de los equipos
Arquitectura de red plana
Visibilidad limitada
Estas debilidades hacen que las redes internas sean vulnerables a:
Equipos no autorizados
Portátiles infectados
Dispositivos IoT no autorizados
Amenazas internas
TI en la sombra (shadow IT)
Una vez dentro, los atacantes suelen moverse lateralmente sin encontrar resistencia.
Principales ventajas de implantar el NAC
Una solución NAC bien desplegada aporta varias ventajas estratégicas.
1. Autenticación robusta de los equipos
El NAC garantiza que cada equipo se autentique antes de acceder a la LAN.
Esto puede lograrse mediante:
Autenticación 802.1X
Certificados
Servidores RADIUS
Autenticación multifactor
Resultado:
Solo pueden conectarse usuarios y equipos de confianza.
2. Aplicación de la conformidad de los equipos
El NAC comprueba si los equipos cumplen los requisitos de seguridad.
Criterios de conformidad habituales:
Sistema operativo actualizado
Antivirus activo
Firewall habilitado
Últimos parches de seguridad
Almacenamiento cifrado
Los equipos no conformes pueden ser:
Bloqueados
Aislados
Redirigidos a redes de remediación
3. Segmentación de la red y control de acceso
El NAC asigna dinámicamente los equipos a segmentos de red.
Ejemplos:
Empleados → VLAN corporativa
Invitados → VLAN con acceso solo a Internet
IoT → VLAN restringida
Subcontratistas → VLAN de acceso limitado
Esto reduce la superficie de ataque y limita el movimiento lateral.
4. Más visibilidad y mejor gestión de los equipos
Con el NAC, los equipos de TI obtienen una visibilidad completa de los dispositivos conectados.
Pueden identificar fácilmente:
El tipo de equipo
El sistema operativo
La dirección MAC
La identidad del usuario
El historial de conexiones
Así se obtiene un inventario en tiempo real de los equipos de la red.
5. Apoyo al cumplimiento normativo
Muchos marcos normativos exigen controles de acceso estrictos.
El NAC ayuda a las organizaciones a cumplir los requisitos de:
ISO 27001
NIS2
RGPD
PCI-DSS
HIPAA
Al aplicar la autenticación y el registro, el NAC aporta pruebas sólidas para las auditorías.
Riesgos de operar sin NAC
Las organizaciones que no despliegan el NAC se exponen a riesgos importantes.
Consecuencias habituales:
Filtraciones de datos
Propagación de ransomware
Caídas de la red
Incumplimientos normativos
Sanciones económicas
En muchos incidentes, los atacantes entran a través de puertos internos sin proteger.
Un caso real: cómo el NAC evita las brechas
Imagine que un subcontratista conecta un portátil infectado a un puerto de una sala de reuniones.
Sin NAC:
El equipo obtiene acceso completo a la red
El malware se propaga lateralmente
Los servidores de archivos quedan comprometidos
La actividad de la empresa se detiene
Con NAC:
El equipo no supera las comprobaciones de conformidad
Queda en cuarentena
Se alerta al equipo de TI
No se produce ningún daño
La diferencia es inmediata y medible.
Componentes clave de una arquitectura NAC
Un despliegue NAC típico incluye:
Servidor de autenticación (RADIUS)
Autoridad de certificación (PKI)
Motor de políticas
Equipos de red (switches/puntos de acceso)
Agentes en los equipos (opcionales)
Panel de supervisión
Todos los componentes trabajan juntos para aplicar las políticas de acceso.
Buenas prácticas para desplegar el NAC
Los proyectos NAC con éxito requieren una planificación cuidadosa.
Prácticas recomendadas:
Empezar en modo supervisión
Inventariar los equipos existentes
Definir políticas de acceso claras
Utilizar autenticación basada en certificados
Segmentar los sistemas críticos
Integrar con el SIEM
Documentar los procedimientos
Formar al personal de TI
Un despliegue progresivo reduce los riesgos operativos.
Retos habituales y cómo superarlos
Complejidad
El NAC puede ser técnicamente exigente.
Solución:
Desplegar por fases
Hacer pruebas piloto en segmentos limitados
Trabajar con integradores experimentados
Equipos heredados
Algunos equipos no admiten la autenticación moderna.
Solución:
Utilizar MAC Authentication Bypass (MAB)
Ubicar los equipos en VLAN restringidas
Planificar los ciclos de renovación del hardware
Resistencia de los usuarios
Los usuarios pueden percibir el NAC como una restricción.
Solución:
Explicar los objetivos de seguridad
Automatizar la incorporación de equipos
Ofrecer portales de autoservicio
NAC y estrategia Zero Trust
El NAC es un pilar fundamental de las redes Zero Trust.
Respalda sus principios:
No confiar nunca por defecto
Verificar siempre la identidad
Aplicar el mínimo privilegio
Supervisar de forma continua
Sin NAC, Zero Trust no puede implantarse por completo en la LAN.
Apoyar el cumplimiento del NAC con automatización
Mantener las políticas NAC en cientos de switches puede ser complicado.
Herramientas como ConnectMyAssets ayudan a detectar derivas de configuración y ajustes NAC no conformes en los equipos de red, lo que hace más eficientes las auditorías y la remediación.
Conclusión: el NAC es una inversión estratégica
El control de acceso a la red no es una simple función técnica.
Es un control de seguridad estratégico que:
Protege los datos sensibles
Reduce la superficie de ataque
Garantiza el cumplimiento normativo
Mejora la visibilidad de la red
Refuerza la resiliencia operativa
En la empresa moderna, operar una LAN sin NAC ya no es aceptable.
La cuestión no es si sufrirá un ataque, sino cuándo.
Y el NAC determina si ese ataque tiene éxito.


