01
El equipo adecuado para cada necesidad
Compare fabricantes por rendimiento, funcionalidades y requisitos de su entorno. Amplíe sus opciones en cada nuevo proyecto.
ConnectMyAssets reúne la gestión de la configuración de red (NCM), el inventario de red y la automatización de red en una plataforma de gestión de redes multifabricante, desplegada en su propia infraestructura. Cisco, Fortinet, Aruba y muchos más: descubra, haga copia de seguridad, proteja y controle el cumplimiento de sus equipos desde un único lugar.
UNA PLATAFORMA QUE HABLA EL IDIOMA DE SU RED
Salga de los silos de los fabricantes. Con ConnectMyAssets, la gestión de red unificada le permite elegir el hardware que mejor se adapta a sus necesidades y a su presupuesto, reduciendo la dependencia de un único ecosistema.
Compare fabricantes por rendimiento, funcionalidades y requisitos de su entorno. Amplíe sus opciones en cada nuevo proyecto.
Compare ofertas de la competencia y valore alternativas más rentables que cumplan los mismos requisitos. Gane margen para negociar y asignar su presupuesto.
Diversifique su infraestructura de forma progresiva entre los equipos compatibles, manteniendo el inventario, las configuraciones y el cumplimiento en una sola plataforma de gestión.
El inventario aquí. Las copias de seguridad allá. Las políticas en una hoja de cálculo. Reúna todo lo que mantiene su red en marcha, del descubrimiento a la automatización de red.
Equipos, versiones, interfaces y conexiones: entienda su infraestructura tal como es, no como figuraba en una hoja de cálculo.
Ver la funcionalidadHaga copia de seguridad de las configuraciones, compare los cambios y localice una versión conocida antes de su próxima ventana de mantenimiento.
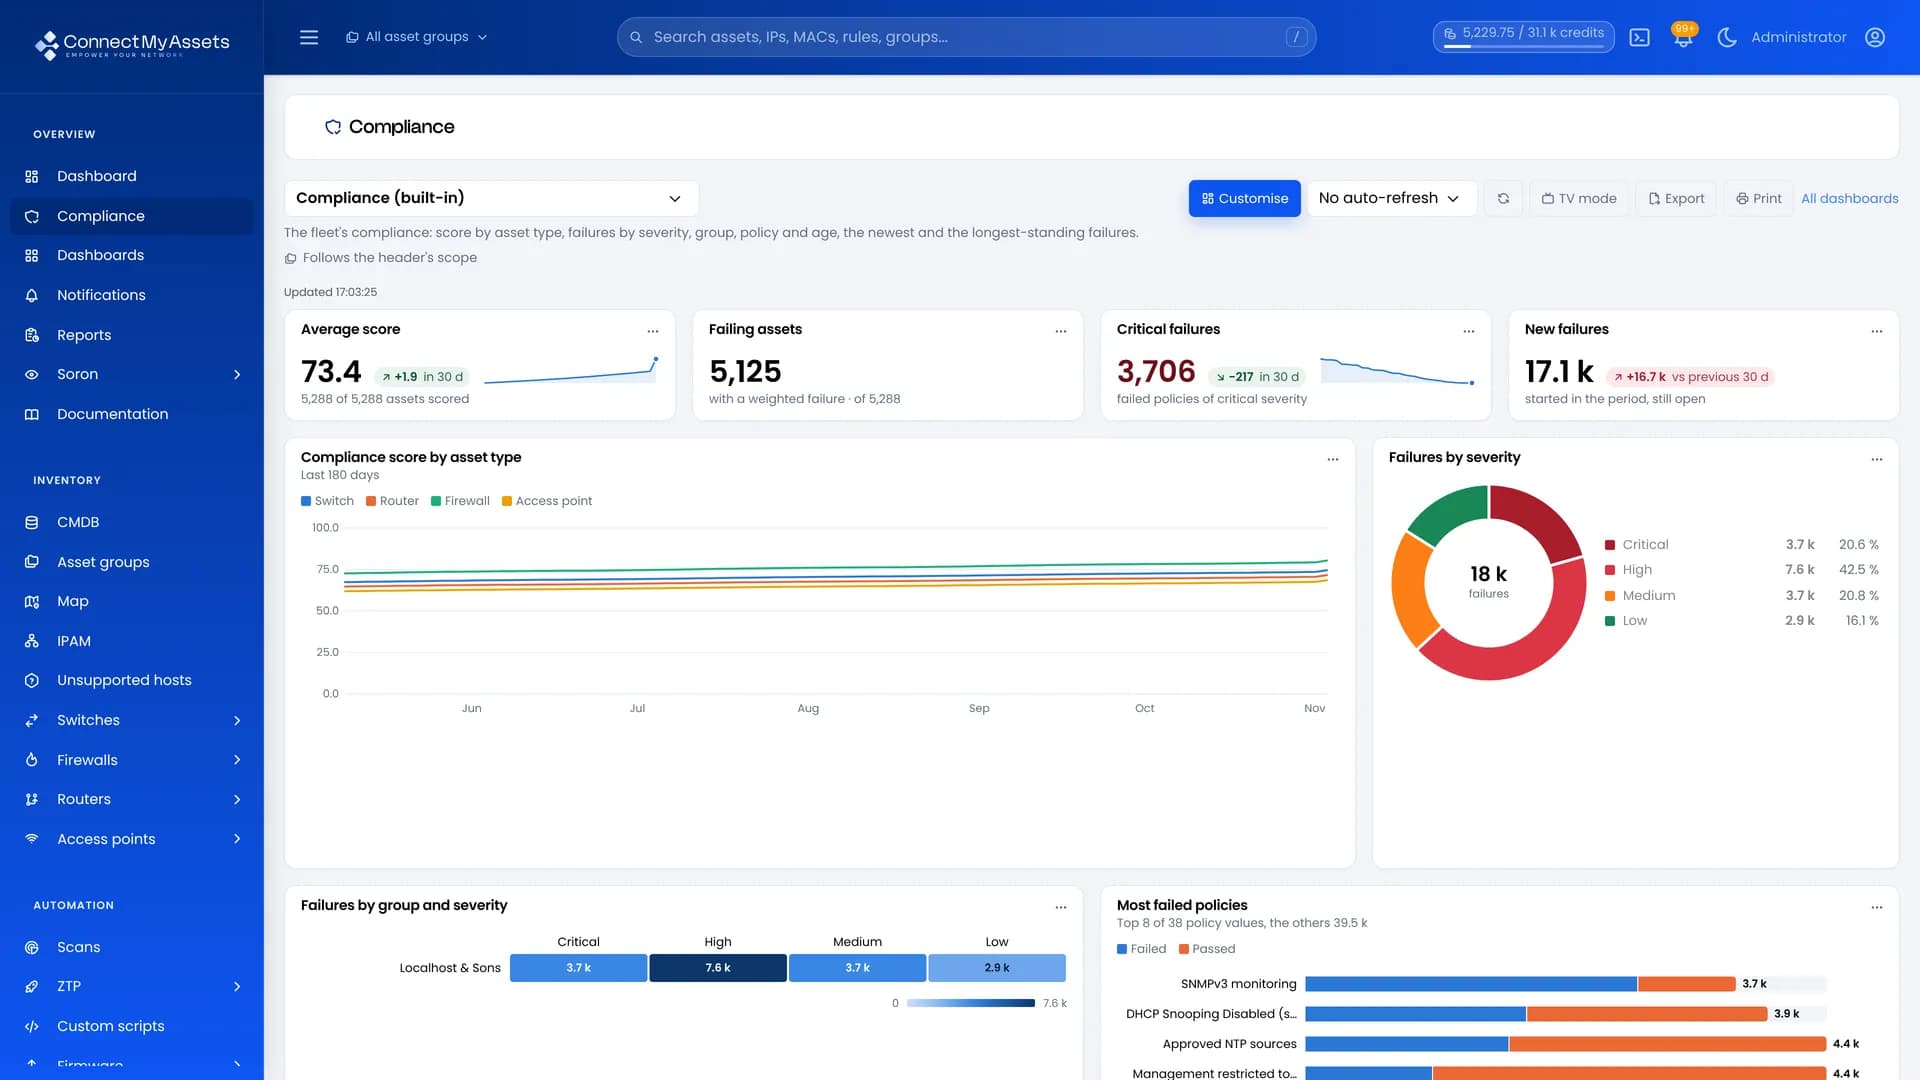
Ver la funcionalidadAnalice las desviaciones, priorice la corrección y documente sus controles con evidencias a nivel de equipo.
Ver la funcionalidadExplore las dependencias de la red con una topología construida a partir de los vecinos LLDP.
Ver la funcionalidadSus reglas, sus prioridades. Reciba un aviso cuando una señal de la red importa.
Identifique los equipos obsoletos, planifique las renovaciones y prepare sus presupuestos.
Controle las versiones desactualizadas y organice campañas de parches a gran escala.
Cada equipo identificado por su número de serie, con su contexto y su historial.
Sondas ultraligeras, desarrolladas por nosotros, recorren sus subredes sin sobrecargar la red. Puertos abiertos auditados, cada servicio identificado.
La parte desconocida de su red se convierte en una lista de acciones, con el motivo de cada host.
Encuentre el switch y el puerto donde está conectado un PC, una impresora o un equipo no autorizado.
Sus sedes en un mapa sin conexión, con vulnerabilidades, caídas y alertas.
Copia de seguridad de configuraciones por SSH, diff línea a línea y vuelta atrás mediante ZTP.
Políticas ponderadas, evaluadas tras cada recopilación, para NIS2, ISO 27001 o PCI-DSS.
Certificados caducados, a punto de caducar y autofirmados en todo su parque.
Encuentre reglas ensombrecidas, duplicadas y demasiado permisivas en Fortinet, Palo Alto Networks, Cisco, Check Point y Juniper.
Subredes, direcciones y ocupación en un espacio ordenado.
Un terminal SSH en el navegador, credenciales inyectadas y sesiones grabadas.
Automatización de red: scripts tipados, ZTP y campañas de firmware fiables.
Usted controla las claves: cada credencial sellada con su propia clave.
Disponibilidad ICMP y estado de los equipos por SSH: CPU, memoria, temperatura.
KPI personalizables, compartidos por equipo, en modo TV o en PDF.
Nuestras sondas de red las desarrollamos nosotros, paquete a paquete, para descubrir los parques más grandes sin sobrecargar su red: un SYN TCP de 44 bytes y un eco ICMP de 36 bytes por dirección. Son mucho más ligeras que las sondas que utilizan la mayoría de las herramientas de descubrimiento (conexiones TCP completas, consultas SNMP, el ping estándar de 84 bytes). Esa ligereza es lo que hace tan rápido el descubrimiento: en la red de producción de un cliente, un 10.0.0.0/8 completo, más de 16 millones de direcciones, se descubre en unos quince minutos.
Ver cómo funciona el descubrimiento de redLas licencias se suman. Las interfaces también. Reúna sus herramientas de red en ConnectMyAssets: todos los módulos incluidos, una visión compartida, en su infraestructura.
| Las necesidades de su red | Herramientas separadas | ConnectMyAssetsTodo incluido |
|---|---|---|
| IPAM | Licencia aparte | Incluido |
| Copia de seguridad de configuraciones | Licencia aparte | Incluido |
| Auditoría de firewalls | Licencia aparte | Incluido |
| Bastión SSH y accesos privilegiados | Licencia aparte | Incluido |
| CMDB de red | Licencia aparte | Incluido |
| Cumplimiento | Licencia aparte | Incluido |
| Topología de red | Licencia aparte | Incluido |
| Automatización y ZTP | Licencia aparte | Incluido |
Un contrato. Una interfaz.
Una única puesta en marcha.
Sus configuraciones describen el corazón de su actividad. Merecen permanecer bajo su control. ConnectMyAssets funciona en su infraestructura, cerca de los equipos que gestiona.
 CONNECTMYASSETS / ON-PREMISE
Un campus, el parque de un cliente o una planta industrial: empiece por su entorno. Nosotros conectamos el resto.
Ver los casos de uso SUS SEDES, UNA VISIÓN COMPARTIDA
Conecte sus sedes, sus fabricantes y sus operaciones. Dé a cada equipo la misma visibilidad.
Ver la solución MUCHOS CLIENTES, UNA PLATAFORMA
Organice los entornos de sus clientes y estandarice las operaciones, de la resolución de incidencias a la automatización.
Ver la solución EL CONTROL, EN SUS PROPIOS TÉRMINOS
Mantenga los datos en sus instalaciones y conozca cada equipo, incluso en entornos operativos exigentes.
Ver la soluciónImporte la imagen virtual de ConnectMyAssets en su entorno.
Añada sus credenciales SSH al almacén y descubra sus primeros equipos.
Active las copias de seguridad, el cumplimiento, las alertas y la automatización según sus necesidades.
Reglas ensombrecidas, duplicados, entradas demasiado permisivas, reglas muertas, servicios inseguros y falta de registro: los seis defectos presentes en casi todas las bases de reglas, y por qué la revisión manual no los encuentra.
Leer el artículoLa directiva NIS 2 formula sus obligaciones como resultados. Esto es lo que significan en la práctica para un parque de switches, routers y firewalls: inventario, vulnerabilidades, accesos privilegiados, copias de seguridad y plazos de notificación.
Leer el artículoUna configuración de red describe el plan de ataque completo de una organización. Tres preguntas indican si una herramienta de gestión es realmente soberana: dónde se tratan los datos, qué ley se aplica y qué queda si el servicio se detiene.
Leer el artículoEl CERT-FR informó el 15 de octubre de 2026 de varias vulnerabilidades que afectan a productos de Juniper Networks. Entre los impactos posibles figuran la ejecución remota de código arbitrario, la escalada de privilegios y la denegación de servicio remota, por lo que un inventario preciso y las evidencias de remediación resultan esenciales.
Leer el artículoUn presunto actor de amenazas avanzado ha explotado la CVE-2025-61624 para desplegar PEERSTITCH, un malware ARM64 residente en memoria del que no había constancia. Las organizaciones deben identificar los equipos FortiOS, FortiPAM, FortiProxy y FortiSwitchManager expuestos, validar la corrección del firmware e investigar la actividad de las sesiones VPN etiquetadas.
Leer el artículoLa actualización de netlab de octubre de 2026 revisa la configuración de equipos con Netmiko y se pregunta si sustituir un método basado en Ansible marca una diferencia real. La conclusión publicada es que sí, pero los equipos de infraestructura deben evaluar a la vez la repetibilidad, el rendimiento y las evidencias operativas.
Leer el artículoLo que recopila. Lo que puede hacer con ello. Y los criterios para elegir su plataforma.
Identidad del equipo, interfaces, VLAN, vecinos LLDP, versiones y servicios: relacione la información técnica con sus operaciones.
Compare ConnectMyAssets con herramientas NCM, soluciones de monitorización y fuentes de verdad. Alcance, despliegue y requisitos que validar: las diferencias que su equipo necesita conocer.
Todas las comparativasUn punto de partida para entender la plataforma y planificar su proyecto.
ConnectMyAssets es una plataforma de gestión de redes multifabricante on-premise. Reúne en un mismo entorno la gestión de la configuración de red (NCM), el inventario de red, el descubrimiento, el cumplimiento normativo, el análisis de firewalls, el IPAM, el seguimiento de CVE, un bastión SSH y la automatización de red. Los ingenieros de red gestionan allí sus operaciones, mientras que la dirección y los equipos de ciberseguridad, cumplimiento y jurídico obtienen una visión clara de los equipos, los riesgos y las prioridades, en una infraestructura que sigue bajo su control.
La gestión de la configuración de red consiste en hacer copia de seguridad de la configuración de cada switch, router, firewall y punto de acceso, conservar su historial, detectar los cambios, comprobar el cumplimiento y desplegar cambios de forma controlada. ConnectMyAssets recopila las configuraciones por SSH, conserva cada versión con un diff línea a línea, señala los cambios realizados fuera de ConnectMyAssets y permite la vuelta atrás mediante ZTP.
No. La plataforma funciona on-premise en su propia infraestructura y solo necesita una única conexión saliente hacia nuestra infraestructura: verificación de la licencia, recuento de equipos y el trío fabricante, modelo y firmware para el cruce de CVE. Las configuraciones, credenciales, direcciones IP y nombres de host permanecen dentro de su perímetro, y no tenemos ningún acceso a sus datos.
ConnectMyAssets gestiona Cisco, Fortinet, Palo Alto, Juniper, Aruba, Arista, Huawei, F5, Check Point, Nokia, SonicWall, Stormshield, Ubiquiti y otros fabricantes. ConnectMyAssets se conecta a los equipos por SSH, sin agente y sin SNMP. La compatibilidad exacta depende de los modelos y versiones, que revisamos con usted durante la demostración.
Aporta comprobaciones técnicas, hallazgos y evidencias que respaldan su programa de cumplimiento. El cumplimiento organizativo depende además de los procesos, la gobernanza y el alcance de la auditoría.
Empezamos por su entorno: fabricantes, número de equipos y prioridades. Usted ve los flujos de trabajo que le interesan y definimos juntos las condiciones de una prueba de concepto de 8 semanas en su infraestructura, contadas una vez finalizadas la integración y la formación de su equipo.
Descubra lo que ConnectMyAssets puede cambiar para su equipo. En su infraestructura, con sus requisitos.
Solicitar una demo