

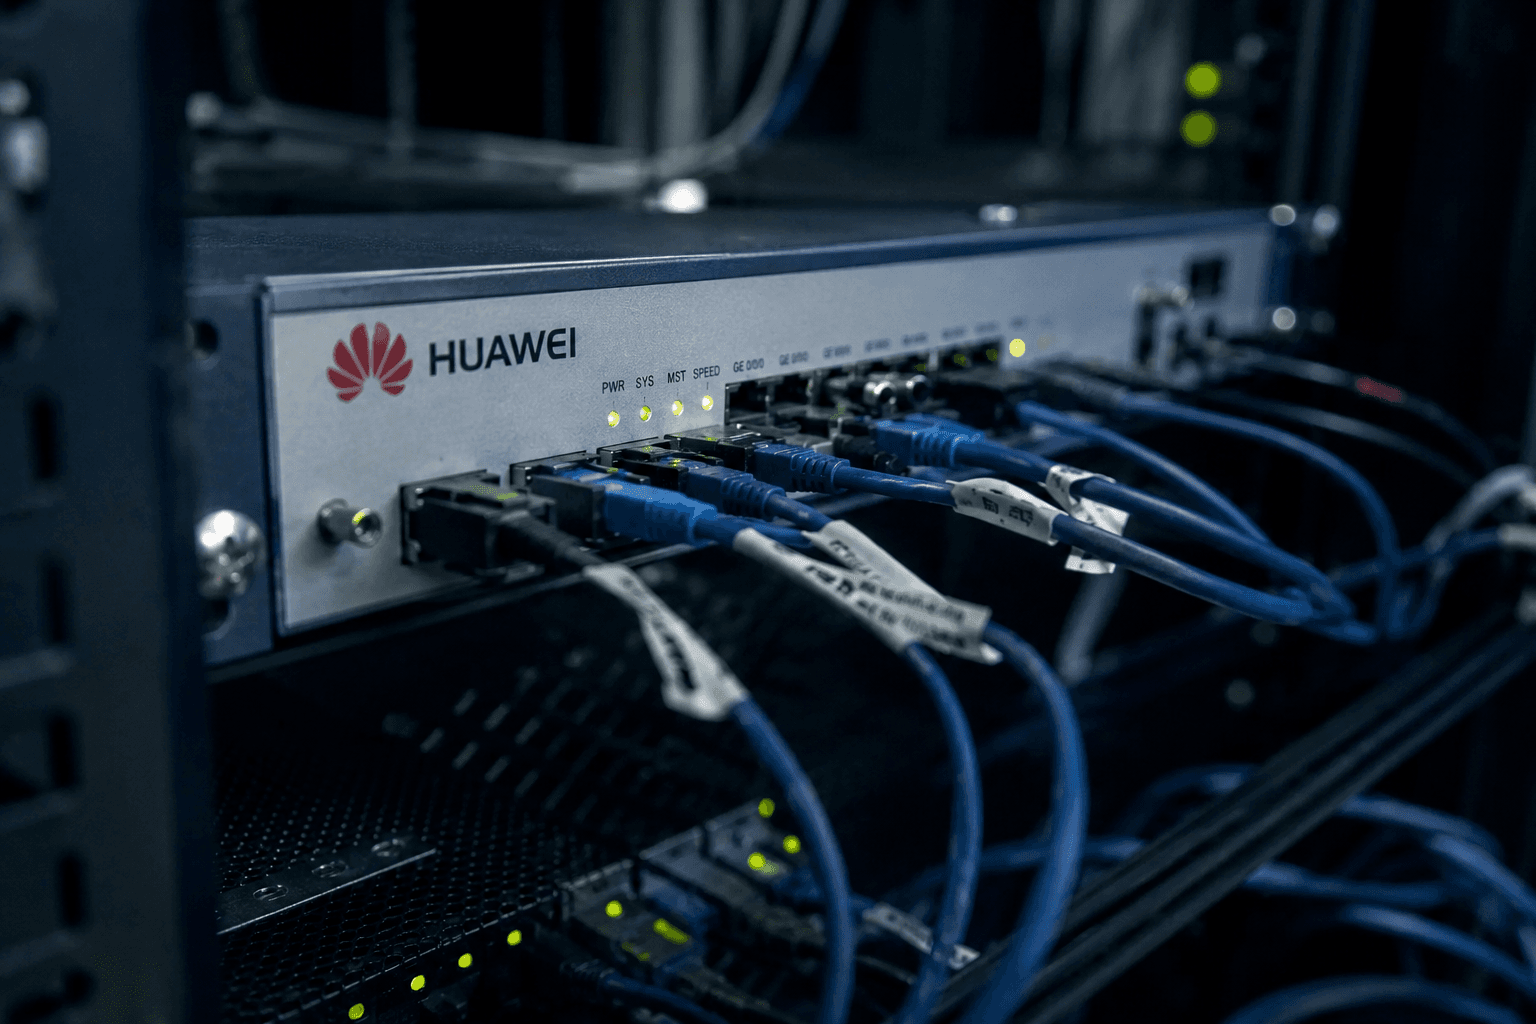
La infraestructura más crítica suele ser la menos visible
Los debates actuales sobre ciberseguridad se centran sobre todo en:
la seguridad en la nube,
el EDR,
la protección de identidades,
el phishing,
las amenazas basadas en IA,
y la detección en los puestos de trabajo.
Mientras tanto, la infraestructura que realmente transporta el tráfico de Internet suele estar mal supervisada.
Routers, switches, firewalls, equipos de operadores e infraestructura troncal se tratan a menudo como:
dispositivos estáticos,
herramientas operativas,
o sistemas que se configuran una vez y se olvidan.
Sin embargo, estos equipos están entre los activos más sensibles de cualquier infraestructura.
Porque comprometer un equipo de red significa controlar:
los flujos de tráfico,
la disponibilidad,
el enrutamiento,
la segmentación,
y, potencialmente, sistemas nacionales de comunicación completos.
El incidente de Luxemburgo lo demuestra exactamente.
Bastó un único comportamiento no documentado en un equipo de red para afectar a la conectividad de todo un país.
El verdadero problema es la falta de visibilidad
La vulnerabilidad técnica en sí es evidentemente grave.
Pero el problema mayor podría ser lo que ocurrió después.
Según varias fuentes:
no se asignó ningún identificador CVE público,
no se difundió ninguna alerta pública,
y la vulnerabilidad sigue en gran medida sin documentar públicamente casi diez meses después.
Eso supone un problema enorme para los defensores.
La mayoría de los programas de gestión de vulnerabilidades dependen en gran medida de:
bases de datos de CVE,
avisos de los fabricantes,
fuentes de vulnerabilidades,
escáneres,
y plataformas de gestión de parches.
Pero ¿qué ocurre cuando una vulnerabilidad nunca llega a hacerse pública?
Para muchas organizaciones, en la práctica no existe.
Y eso es peligroso.
Porque las empresas pueden estar operando ahora mismo infraestructura vulnerable sin saber siquiera que se ha producido un problema crítico.
Precisamente por eso la visibilidad continua de los equipos y el conocimiento de la infraestructura se están volviendo esenciales.
Por qué la visibilidad de la infraestructura importa más que nunca
Uno de los mayores problemas de la ciberseguridad actual es que muchas organizaciones siguen sin saber con certeza:
qué equipos de red exponen a Internet,
qué versiones de firmware tienen desplegadas,
qué equipos han llegado al fin de vida,
o qué fabricantes están presentes en su infraestructura.
Y cuando ocurren incidentes como este corte de Huawei, los equipos de seguridad descubren de repente la poca visibilidad que tienen sobre su propio perímetro de red.
Aquí es donde plataformas como ConnectMyAssets cobran cada vez más relevancia.
El objetivo no es simplemente mantener una hoja de cálculo de inventario.
La gestión moderna de la superficie de ataque exige una visibilidad continua sobre:
los equipos de red expuestos,
las versiones de firmware vulnerables,
la infraestructura olvidada,
los activos en la sombra,
los equipos sin soporte,
y las nuevas vulnerabilidades que van apareciendo.
Porque los equipos de seguridad no pueden proteger una infraestructura que no ven.
Y en las grandes empresas o en los entornos de telecomunicaciones, los equipos olvidados son mucho más habituales de lo que la mayoría de las organizaciones querría admitir.
Huawei, soberanía e infraestructura estratégica
El incidente también reaviva el debate sobre la soberanía digital y la dependencia de fabricantes de infraestructura extranjeros como Huawei.
Durante años, el debate sobre Huawei ha estado muy politizado.
Pero, más allá de la geopolítica, este corte pone de relieve una realidad más operativa:
La infraestructura crítica depende de la transparencia.
Cuando los operadores de telecomunicaciones dependen de:
firmware propietario,
pilas de red cerradas,
procesos opacos de divulgación de vulnerabilidades,
y canales de avisos restringidos,
también heredan los riesgos que conlleva esa opacidad.
Y ya no es solo un problema de las empresas.
La infraestructura de telecomunicaciones forma parte de la resiliencia nacional.
Una debilidad en la infraestructura de red troncal puede afectar hoy a:
los servicios de emergencia,
los sistemas bancarios,
las comunicaciones móviles,
el acceso a Internet,
el transporte,
y la propia confianza pública.
Dicho de otro modo: la infraestructura de red ya no es «solo TI».
Es infraestructura estratégica.
Los equipos de red se convierten en objetivos prioritarios
Los atacantes apuntan cada vez más a los equipos de red porque estos sistemas:
están menos supervisados,
se parchean con menos frecuencia,
a menudo exponen interfaces de gestión,
y ofrecen una visibilidad privilegiada de los flujos de tráfico.
El problema se agrava en los entornos de telecomunicaciones y de proveedores de Internet, donde:
las exigencias de disponibilidad retrasan las actualizaciones,
los cambios de firmware son arriesgados,
las ventanas de mantenimiento son limitadas,
y la complejidad de la infraestructura ralentiza la remediación.
Como resultado, los equipos de red vulnerables pueden permanecer expuestos durante años.
El incidente de Luxemburgo no hizo más que poner de manifiesto lo que muchos profesionales de la seguridad ya sospechaban:
La propia capa de red se ha convertido en uno de los campos de batalla más críticos de la ciberseguridad.
La ciberseguridad debe incluir la soberanía de la infraestructura
Durante años, las estrategias de ciberseguridad se centraron sobre todo en los puestos de trabajo y las aplicaciones.
Pero la resiliencia moderna también exige:
visibilidad de la infraestructura,
transparencia de los fabricantes,
responsabilidad en la divulgación de vulnerabilidades,
y control soberano de los sistemas de red críticos.
Porque hoy, una sola vulnerabilidad no documentada en un router ya no afecta solo a una empresa.
Puede afectar a todo un país.
Y Luxemburgo acaba de recordárnoslo a todos.


