NIS2 para operadores de red: requisitos, notificación y sanciones
NIS2 (Directiva (UE) 2022/2555) sustituye al régimen NIS original y eleva el nivel de exigencia en ciberseguridad en toda la UE. Para los operadores de red se traduce en obligaciones concretas: gobernanza, controles técnicos, riesgos de la cadena de suministro y una notificación de incidentes estricta.
¿A quién se aplica?
NIS2 se aplica a las entidades esenciales e importantes de numerosos sectores (por ejemplo, energía, transporte, infraestructura digital, gestión de servicios TIC/MSP/MSSP, sanidad, agua y administración pública). El ámbito se fija a nivel europeo y su aplicación detallada la completa la ley de transposición de cada Estado miembro. Consulte los anexos I y II de la Directiva para ver la lista completa.
Qué debe implantar (artículo 21: medidas de gestión de riesgos)
Los operadores deben desplegar controles técnicos, operativos y organizativos adecuados y proporcionados, entre ellos (lista no exhaustiva):
Políticas de análisis de riesgos y de seguridad de los sistemas de información
Gestión de incidentes y continuidad de negocio (incluidas las copias de seguridad y la recuperación ante desastres)
Seguridad de la cadena de suministro (proveedores, MSP/MSSP, productos en la nube/TIC)
Adquisición, desarrollo y mantenimiento seguros (gestión y divulgación de vulnerabilidades)
Evaluación continua de la eficacia de los controles
Ciberhigiene y formación del personal
Criptografía (incluido el cifrado) cuando proceda
Control de acceso / identidad y MFA, seguridad de la red y gestión de activos
La Directiva exige evidencias: políticas, procedimientos, registros (pruebas, auditorías) y pruebas de un funcionamiento eficaz.
Notificación de incidentes (artículo 23)
La notificación de los «incidentes significativos» se realiza por etapas:
Alerta temprana en 24 horas desde que se tiene conocimiento
Notificación del incidente en 72 horas (evaluación inicial, gravedad e impacto, e indicadores de compromiso si los hay)
Informe final en el plazo de un mes (causa raíz, impacto y medidas de mitigación; informe de situación si sigue en curso)
Su CSIRT o autoridad competente da una primera respuesta (idealmente en 24 h). Tenga listos los procedimientos y las plantillas.
Sanciones (artículo 34)
Las multas administrativas pueden alcanzar:
Entidades esenciales: hasta 10 M€ o el 2 % del volumen de negocio anual mundial (la cifra más alta)
Entidades importantes: hasta 7 M€ o el 1,4 % del volumen de negocio anual mundial
La supervisión incluye también órdenes correctoras, auditorías e inspecciones.
Calendario y aplicación
Plazo de transposición: 17 de octubre de 2024; las medidas se aplican desde el 18 de octubre de 2024 a nivel nacional.
El cumplimiento se comprueba en última instancia frente a la transposición de su Estado miembro y los actos o guías de aplicación. Verifique los umbrales locales y las particularidades de su sector.
Guía práctica para los equipos de red
1) Gobernanza y evidencias
Asigne la responsabilidad a la dirección; mantenga las políticas (riesgos, cambios, copias de seguridad, respuesta a incidentes).
Centralice las evidencias: configuraciones, registros de copias de seguridad, pruebas de restauración, aprobaciones de cambios e informes de incidentes.
2) Gestión de configuraciones y cambios
Imponga configuraciones de referencia; haga copia de seguridad de las configuraciones tras cada cambio; versione y compare.
Ejercicios de restauración trimestrales; documente el RTO y el RPO.
3) Supervisión y detección
Centralice los registros (Syslog/TLS), los flujos y las acciones administrativas; defina los criterios de «incidente significativo».
Mantenga las plantillas de notificación al CSIRT (24 h, 72 h y un mes).
4) Vulnerabilidades y parches
Siga los avisos de seguridad; defina plazos según la criticidad; registre las excepciones y las medidas de mitigación.
5) Acceso y seguridad de la red
MFA para el acceso administrativo, mínimo privilegio, servidores de salto, segmentación de la red y planos de gestión cifrados.
6) Cadena de suministro
Cláusulas de seguridad en los contratos (gestión de vulnerabilidades, SBOM y plazos de parcheo, cooperación ante incidentes) y registros de garantías de los proveedores.
Cómo ayuda ConnectMyAssets (solo on-premise)
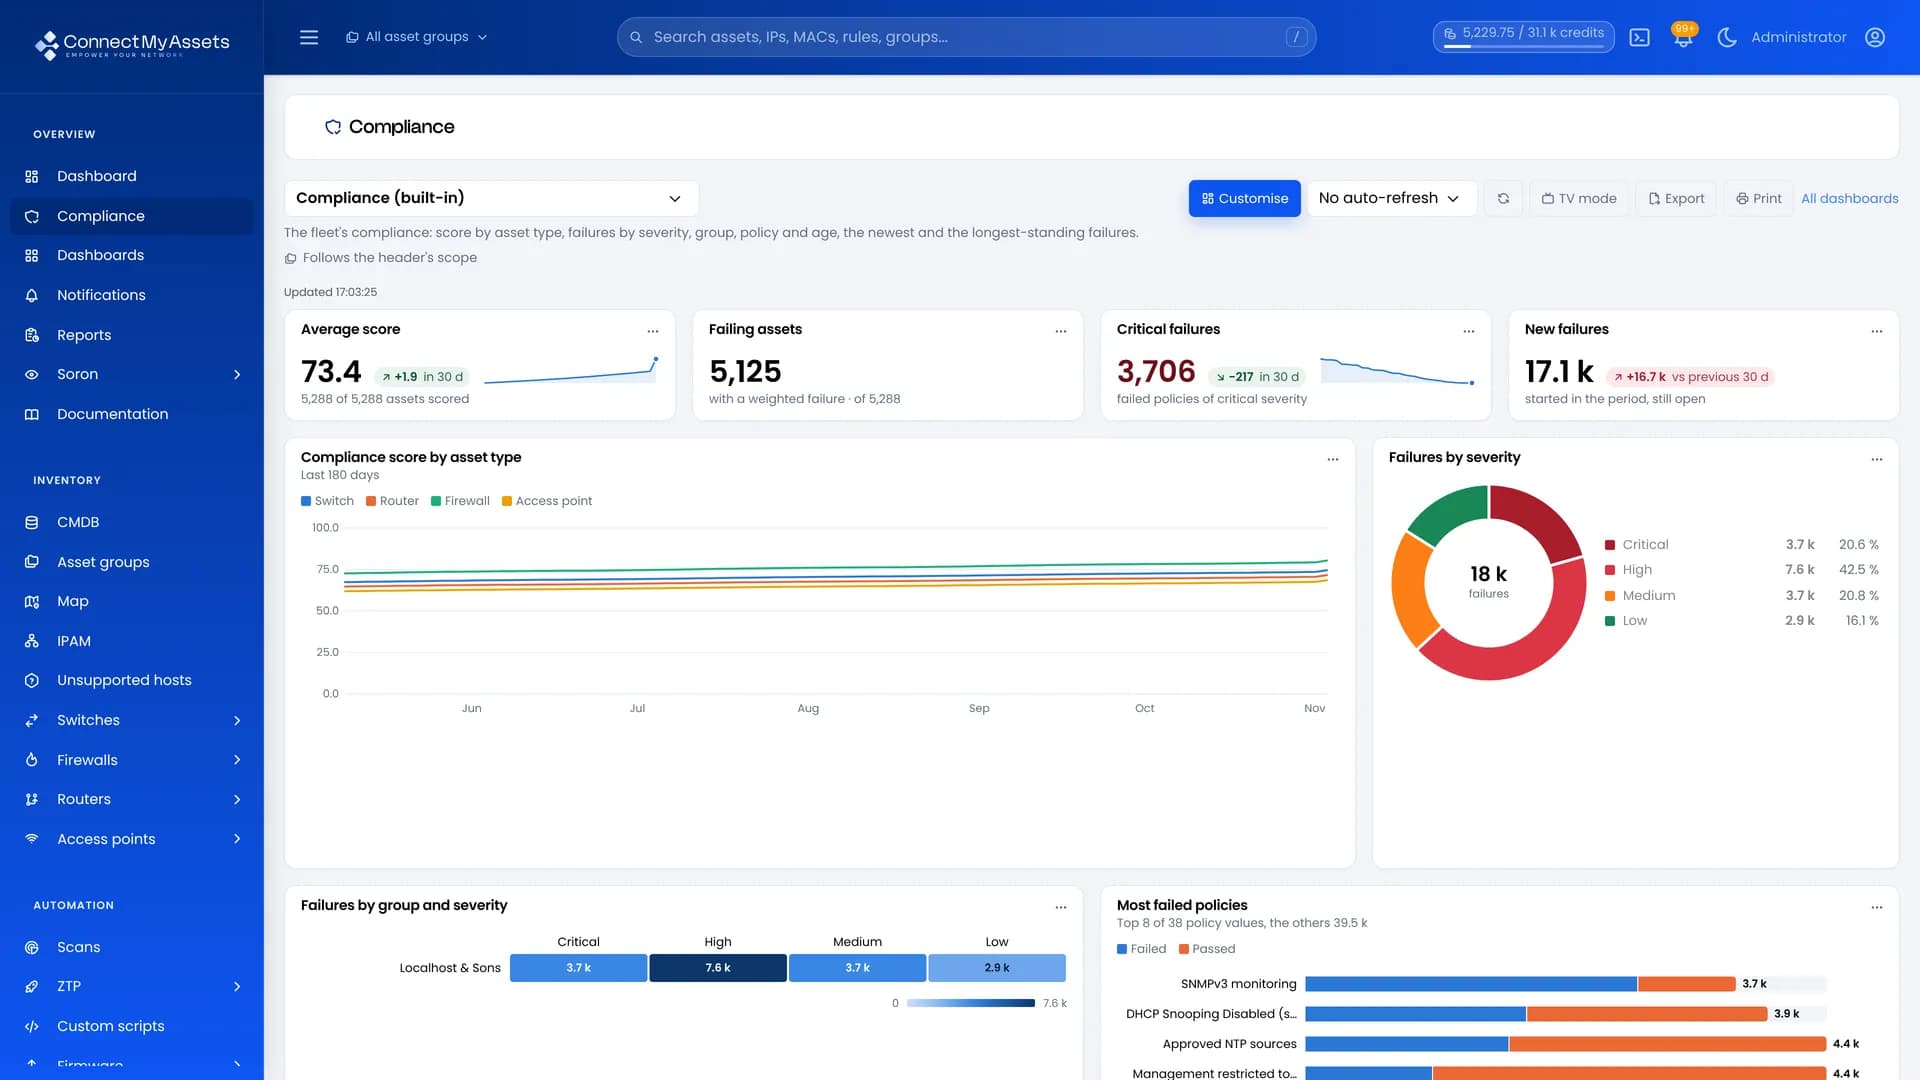
ConnectMyAssets funciona íntegramente dentro de su entorno (sin dependencia de la nube). Ayuda a generar evidencias listas para la auditoría de NIS2 en redes multifabricante:
Copia de seguridad y versionado automáticos de las configuraciones (tras cada cambio y programados), almacenamiento local cifrado
Desviaciones y comparaciones entre equipos; ayuda a la restauración con comprobaciones previas al despliegue
Comprobaciones de referencia y de cumplimiento asociadas a los ámbitos de control de NIS2 (higiene de configuración, accesos, registros, copias de seguridad)
Registros de auditoría e informes completos exportables para las inspecciones (responsabilidad de la dirección, art. 20/21)
Resultado: controles coherentes, investigaciones de incidentes más rápidas y evidencias claras para los reguladores, con todos los datos dentro de su perímetro.
Referencias (fuentes oficiales)
EUR-Lex, texto completo de NIS2 (HTML): https://eur-lex.europa.eu/eli/dir/2022/2555/oj/eng
EUR-Lex, NIS2 en PDF (Diario Oficial): https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX:32022L2555
ENISA, guía técnica de aplicación de NIS2 (2025): https://www.enisa.europa.eu/publications/nis2-technical-implementation-guidance