Das CERT-FR hat am 15. Oktober 2026 mehrere Schwachstellen in Produkten von Juniper Networks gemeldet. Mögliche Folgen sind Remote-Ausführung beliebigen Codes, Rechteausweitung und Denial of Service aus der Ferne. Ein genaues Inventar und Nachweise zur Behebung sind daher unerlässlich.
Ein mutmaßlich hochentwickelter Angreifer hat CVE-2025-61624 ausgenutzt, um PEERSTITCH zu verbreiten, eine bislang unbekannte, speicherresidente ARM64-Malware. Unternehmen sollten exponierte FortiOS-, FortiPAM-, FortiProxy- und FortiSwitchManager-Geräte identifizieren, die Firmware-Behebung prüfen und getaggte VPN-Sitzungen untersuchen.
CERT-FR meldet eine Schwachstelle in Cisco Catalyst SD-WAN, über die ein Angreifer Sicherheitsrichtlinien umgehen kann. Laut Cisco wird CVE-2026-76504 aktiv ausgenutzt. Eine genaue Identifikation der Geräte, die Prüfung der Versionen und Nachweise der Behebung haben damit sofort Priorität.
Cisco hat CVE-2026-76460 geschlossen, eine aktiv ausgenutzte Schwachstelle zur Umgehung der Authentifizierung in Cisco ISE und ISE-PIC. Sie verschafft Angreifern ohne Anmeldung Root-Rechte. Schnelles Auffinden der Geräte, Patchen und Prüfen auf Kompromittierung sind daher unerlässlich.
Die CISA hat drei aktiv ausgenutzte Schwachstellen in Produkten von Cisco, Citrix und Fortinet in ihren Katalog Known Exploited Vulnerabilities aufgenommen. Für Netzwerkteams ist das ein klarer Anlass, betroffene Cisco- und Fortinet-Geräte zu ermitteln, das Patchen zu priorisieren und die Behebung anhand aktueller Geräte- und Firmware-Daten zu prüfen.
Das CERT-FR hat mehrere Schwachstellen in Produkten von HPE Aruba Networking gemeldet. Mögliche Folgen sind Remote-Ausführung beliebigen Codes, Rechteausweitung und Denial of Service aus der Ferne. Ein genaues Inventar der Geräte und Firmware-Stände ist daher für die Behebung unerlässlich.
Laut Cisco nutzen Angreifer zwei kürzlich geschlossene Schwachstellen im Secure Firewall Management Center aktiv aus, in Kampagnen mit Diebstahl von Zugangsdaten, Qilin-Ransomware und staatlich unterstützten Aktivitäten. Ein genaues Inventar, die Erfassung der Softwarestände und strukturierte Abläufe zur Behebung sind entscheidend, um exponierte Systeme zu finden und das Risiko zu senken.
CERT-FR meldet mehrere Schwachstellen in Cisco-Produkten, die unter anderem die Ausführung beliebigen Codes aus der Ferne, Denial of Service aus der Ferne und SQL-Injection ermöglichen können. Netzwerkteams sollten die betroffene Infrastruktur identifizieren, die Exposition prüfen und die Behebung über kontrollierte Patch- und Compliance-Prozesse dokumentieren.
CERT-FR hat mehrere Schwachstellen in Fortinet-Produkten offengelegt, die unter anderem die Ausführung beliebigen Codes aus der Ferne, eine Rechteausweitung und Denial of Service aus der Ferne ermöglichen können. Netzwerkteams sollten den Hinweis nutzen, um exponierte Geräte zu identifizieren, Updates zu priorisieren und Nachweise der Behebung aufzubewahren.
CERT-FR meldet mehrere Schwachstellen in Produkten von Palo Alto Networks, darunter Lücken, die die Ausführung beliebigen Codes aus der Ferne, Denial of Service aus der Ferne und Cross-Site-Scripting ermöglichen. Netzwerkteams sollten den Hinweis in eine Reaktion auf Geräteebene übersetzen: betroffene Geräte identifizieren, die Behebung priorisieren und Nachweise der erledigten Arbeit sichern.
Cisco hat Software-Updates für sieben intern entdeckte Schwachstellen in IOS XR veröffentlicht, darunter zwei kritische Lücken mit einer Bewertung von 9,8. Jedes IOS-XR-Release ist unabhängig von der Konfiguration betroffen, Workarounds gibt es nicht. Netzwerkteams sollten exponierte Router ermitteln, Updates priorisieren und jeden Schritt der Behebung nachweisbar festhalten.
Das CERT-FR meldet mehrere Schwachstellen in HPE Aruba Networking ClearPass Policy Manager. Mögliche Folgen sind die Ausführung beliebigen Codes aus der Ferne, Rechteausweitung und Denial of Service. Ein genaues Infrastrukturinventar und eine strukturierte Behebung sind daher unverzichtbar.
Cisco hat Notfall-Korrekturen für eine aktiv ausgenutzte Schwachstelle im Secure Email Gateway veröffentlicht, die nicht authentifizierten Angreifern die Ausführung von Befehlen mit Root-Rechten ermöglichen kann. Da Angreifer nach einer Kompromittierung die Protokolle der Appliance verändern können, müssen Unternehmen die Firmware-Behebung mit externen Expositionsprüfungen und einer forensischen Untersuchung verbinden.
Der als „FortiBleed“ bekannte Sicherheitsvorfall ist eine groß angelegte Kampagne gegen Fortinet-FortiGate-Firewalls und VPN-Gateways. Schätzungen zufolge könnten weltweit zwischen 30.000 und über 75.000 Geräte betroffen sein. Der Angriff traf Organisationen aus Verwaltung, Telekommunikation, Gesundheitswesen, Finanzwesen und Technologie in mehr als 190 Ländern.
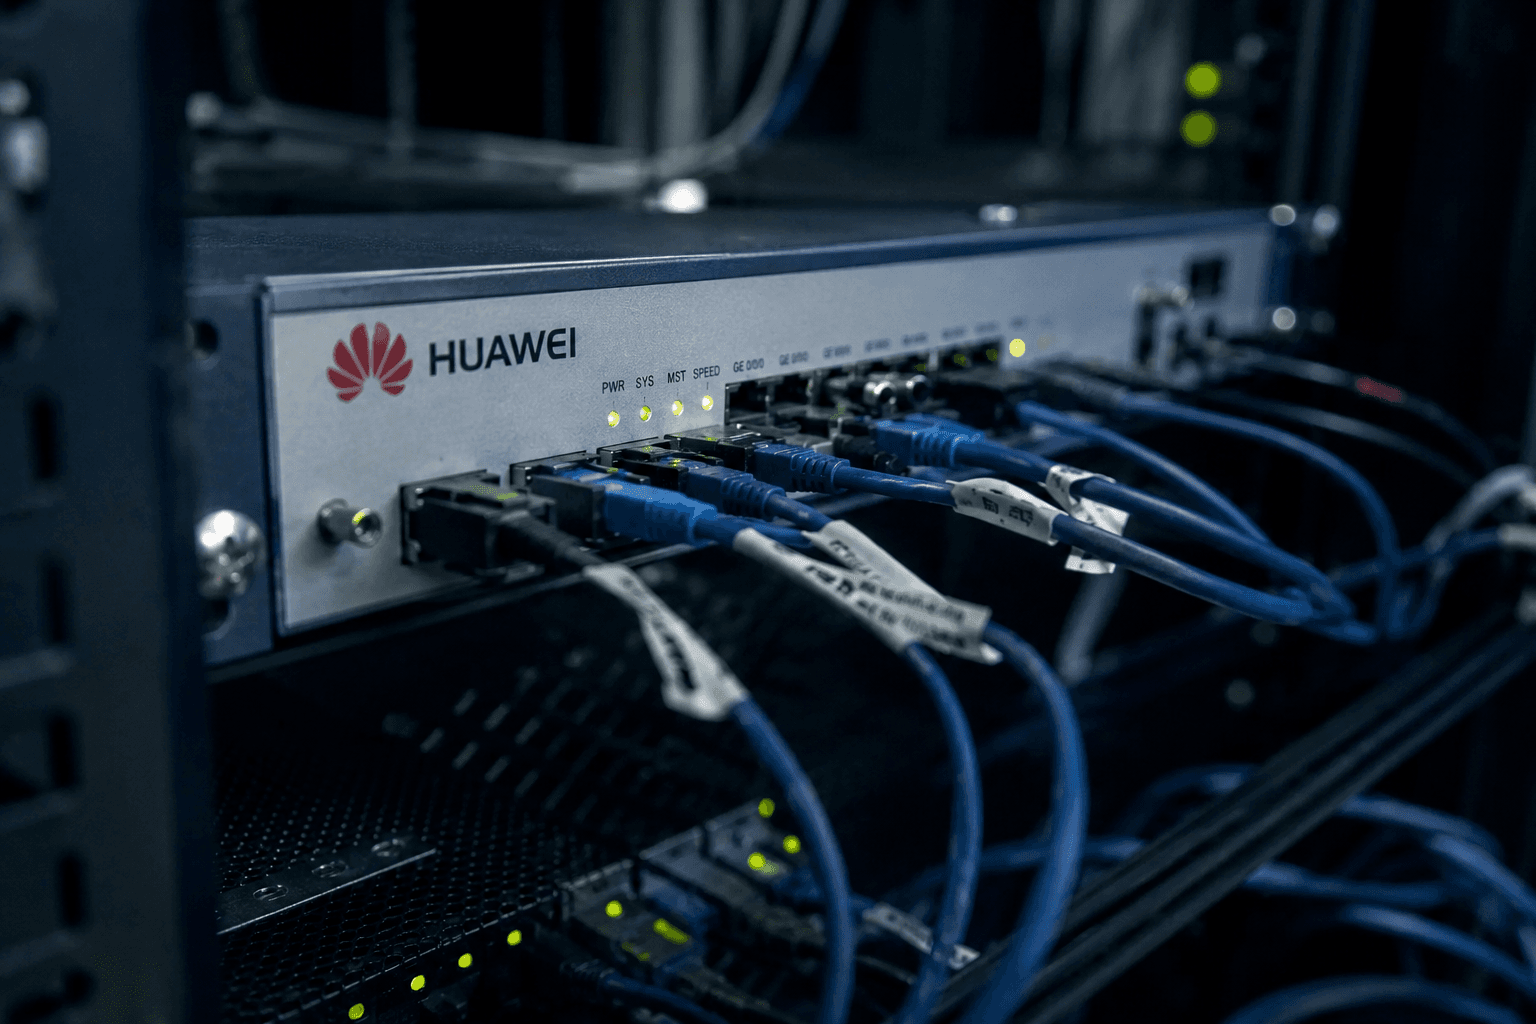
Vor wenigen Tagen wurde aus Luxemburg eine faszinierende und ehrlich gesagt beängstigende Geschichte bekannt. Laut Recherchen, über die The Record berichtet, soll eine bis dahin unbekannte Schwachstelle in Huawei-Enterprise-Routern einen landesweiten Ausfall der Telekommunikation verursacht haben. Mobilfunk, Festnetz, Internetzugang und sogar die Notrufkommunikation waren mehr als drei Stunden gestört. Lassen Sie das kurz wirken. Kein Ransomware-Angriff. Kein Brand im Rechenzentrum. Kein massiver DDoS-Angriff. Eine Schwachstelle in einem Router. Genauer gesagt soll speziell präparierter Netzwerkverkehr Huawei-Geräte in Endlos-Neustartschleifen versetzt und damit kritische Telekommunikationsinfrastruktur im ganzen Land lahmgelegt haben. Und das Beunruhigendste? Fast ein Jahr später: - gibt es keine öffentliche CVE, - wurde kein öffentlicher Sicherheitshinweis veröffentlicht, - fand kein erkennbarer Offenlegungsprozess statt, - und Betreiber weltweit wissen kaum, ob vergleichbare Infrastruktur weiterhin exponiert ist. Dieser Vorfall sollte für die gesamte Branche ein Weckruf sein.
Server werden gepatcht. Arbeitsplätze werden gepatcht. Aber die Firmware Ihrer Switches, Router, Firewalls und Access Points? Genau das ist der blinde Fleck, den Angreifer kennen und die meisten Sicherheitsteams nicht. ConnectMyAssets ist die einzige Plattform, die Netzwerkteams ein echtes firmwarebasiertes Schwachstellen-Tracking bietet, einschließlich End-of-Life-Erkennung, über die gesamte Netzwerkinfrastruktur.
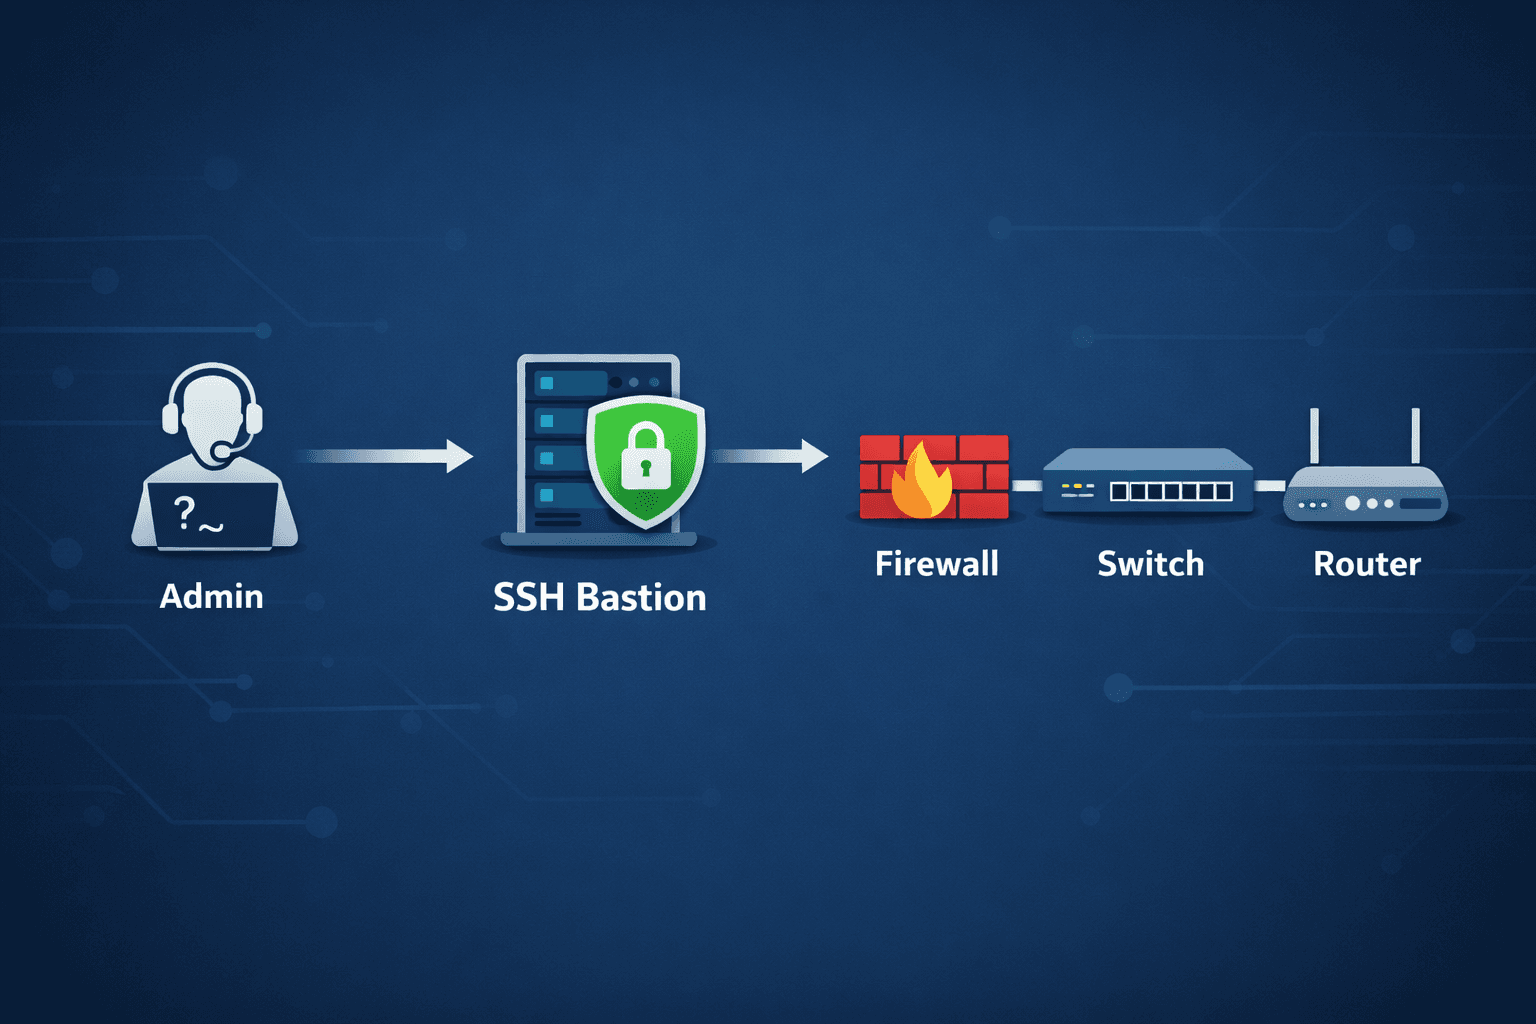
Die sichere Verwaltung der Netzwerkinfrastruktur gehört zu den wichtigsten Aufgaben von IT- und Netzwerkteams. Firewalls, Router, Switches und andere Infrastrukturgeräte bilden das Rückgrat der Konnektivität eines Unternehmens, und ein unbefugter Zugriff auf diese Systeme kann zu schweren Sicherheitsvorfällen führen. Ein wirksamer Ansatz, um die Sicherheit zu erhöhen und den administrativen Zugriff zu kontrollieren, ist ein SSH-Bastion-Host.
Eine kritische Schwachstelle (CVE-2025-20352) im SNMP-Subsystem von Cisco IOS und IOS-XE wird von Angreifern aktiv ausgenutzt. Die Lücke ermöglicht Remote-Codeausführung oder einen Denial of Service mit einem einzigen präparierten SNMP-Paket. Mit über 2 Millionen online exponierten Cisco-Geräten ist die Angriffsfläche riesig, und das Patchen duldet keinen Aufschub.