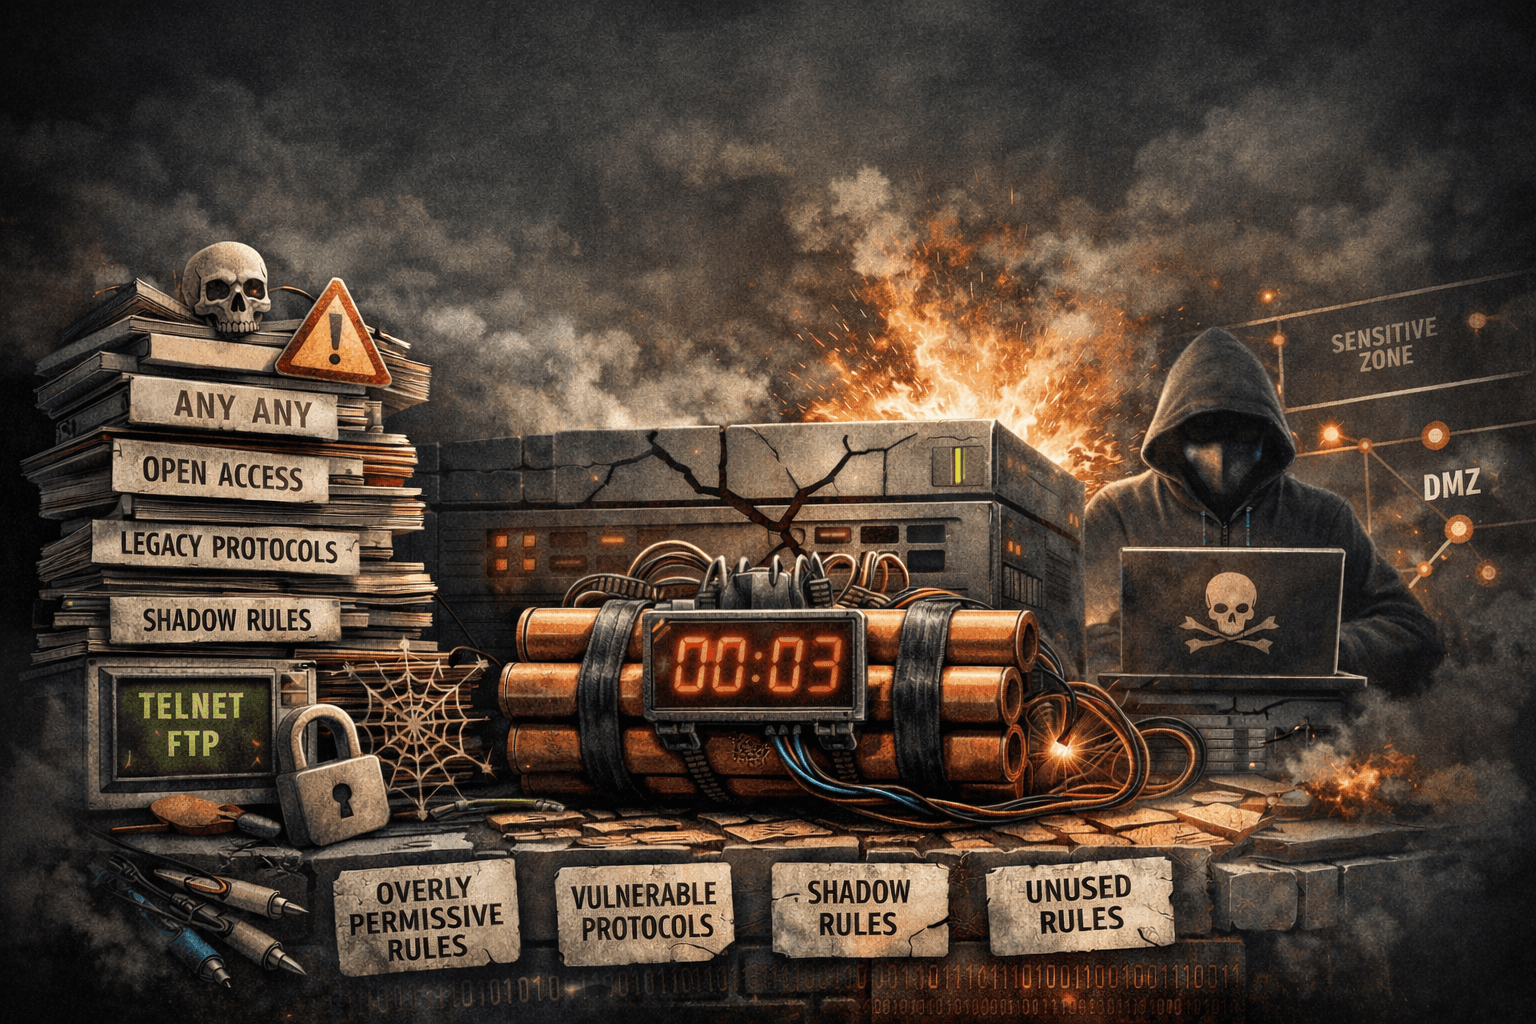
Verdeckte Regeln, Duplikate, zu großzügige Freigaben, tote Regeln, unsichere Dienste und fehlende Protokollierung: die sechs Fehler, die in nahezu jedem Regelwerk stecken, und warum eine manuelle Prüfung sie nicht findet.
Cisco IOS kann Fehler und Warnungen mit demselben Prozentzeichen einleiten, wodurch einfaches Pattern Matching unzuverlässig wird. Netzwerkautomatisierung sollte CLI-Ausgaben deshalb als Anlass zur Prüfung behandeln, den resultierenden Zustand validieren und festhalten, was tatsächlich passiert ist.
In großen Unternehmensumgebungen scheitern Firewall-Regelwerke selten an einer einzelnen Fehlentscheidung. Sie scheitern an angehäufter Komplexität, fehlender Disziplin und Regeln, die ihren ursprünglichen Zweck überdauern. Mit dem Wachstum der Netzwerke, mit mehr Zonen, mehr Anwendungen und mehr Cloud-Anbindungen, werden Firewall-Regeln oft zu einer Sammelschicht für alles. Was als strukturierte Sicherheitsrichtlinie begann, wird langsam zu einem Labyrinth, das niemand mehr vollständig versteht. Das ist nicht nur unordentlich. Es ist gefährlich.
Backups von Netzwerkkonfigurationen sind mehr als Notfallwiederherstellung: Sie sind ein Pfeiler der operativen Resilienz und der Compliance. So planen, automatisieren und sichern Sie Konfigurations-Backups in Multi-Vendor-Umgebungen mit bewährten Best Practices.