Eine Netzwerkkonfiguration beschreibt den vollständigen Angriffsplan einer Organisation. Drei Fragen zeigen, ob ein Verwaltungswerkzeug wirklich souverän ist: wo die Daten verarbeitet werden, welches Recht gilt und was bleibt, wenn der Dienst endet.
Das netlab-Update vom Oktober 2026 nimmt die Gerätekonfiguration mit Netmiko erneut unter die Lupe und fragt, ob der Ersatz einer Ansible-basierten Methode einen spürbaren Unterschied macht. Das Ergebnis lautet Ja, doch Infrastrukturteams sollten Wiederholbarkeit, Performance und betriebliche Nachweise gemeinsam bewerten.
Digitale Souveränität ist längst mehr als ein strategisches Schlagwort: Sie ist eine Grundvoraussetzung für jedes Unternehmen, das die Kontrolle über seine Infrastruktur, seine Daten und letztlich seine Zukunft behalten will. Dennoch geben viele Unternehmen diese Kontrolle heute unbemerkt ab. Sie verlassen sich auf Herstellerplattformen, um ihre Netzwerkgeräte zu verwalten, ihre Daten zu speichern und den Betrieb ihrer Infrastruktur festzulegen. Was zunächst bequem wirkt, wird schnell zur Abhängigkeit.
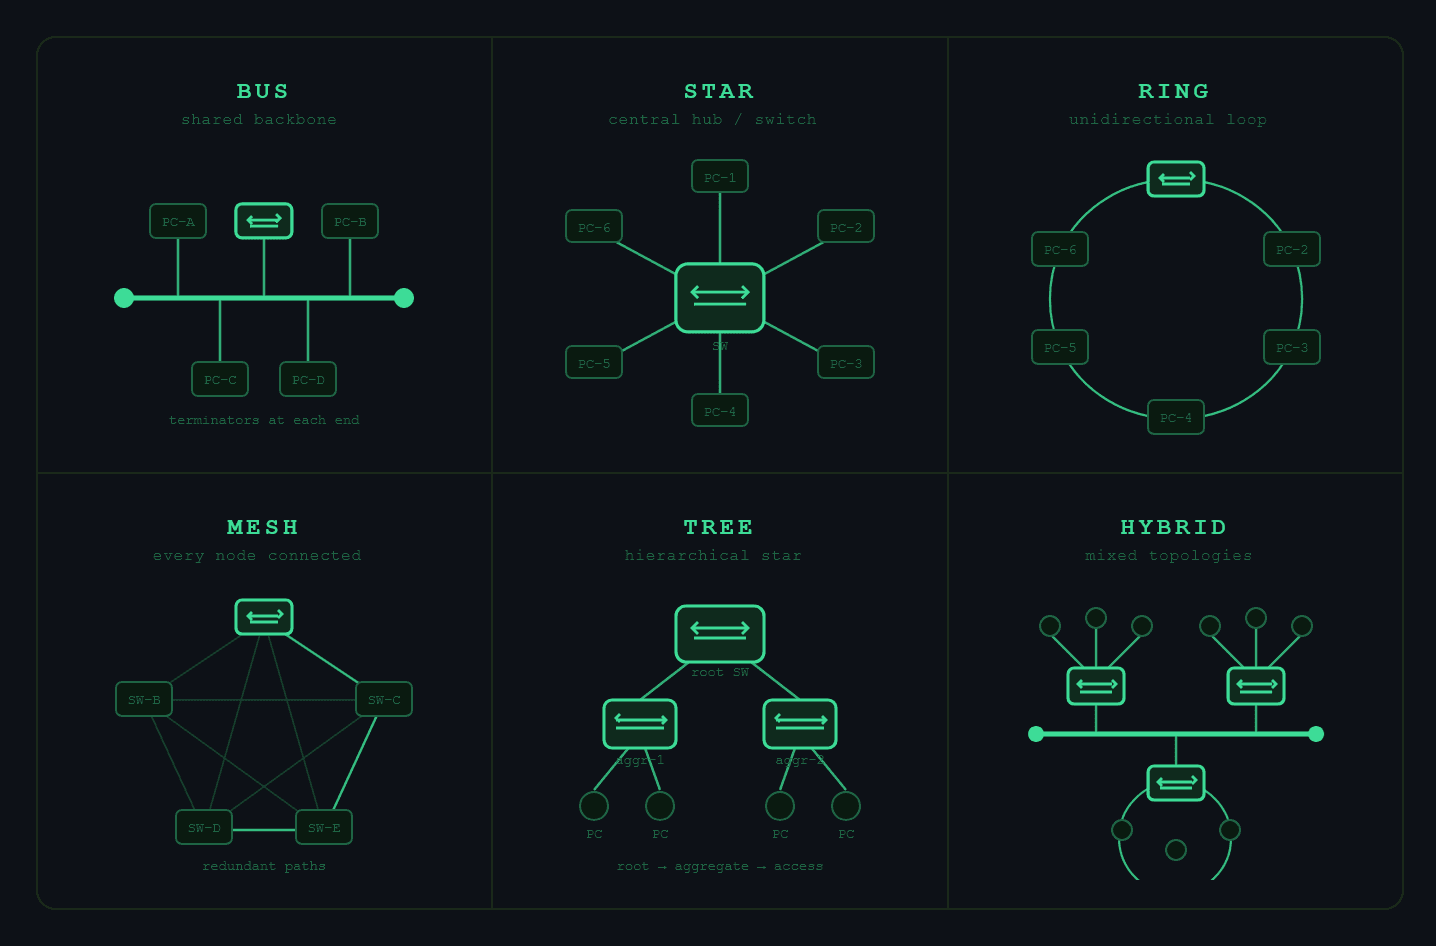
Moderne Unternehmensnetzwerke sind komplexer denn je. Switches, Router, Firewalls, Trunk-Links, VLAN-Segmentierung, WLAN-Infrastruktur: Alle diese Komponenten schaffen Umgebungen, in denen es schwierig wird, die tatsächliche Netzwerkarchitektur zu verstehen. Trotzdem verlassen sich viele Unternehmen noch auf statische Netzwerkpläne, erstellt mit Werkzeugen wie Visio oder Draw. Die Realität ist einfach: Statische Pläne halten mit modernen Netzwerken nicht Schritt.
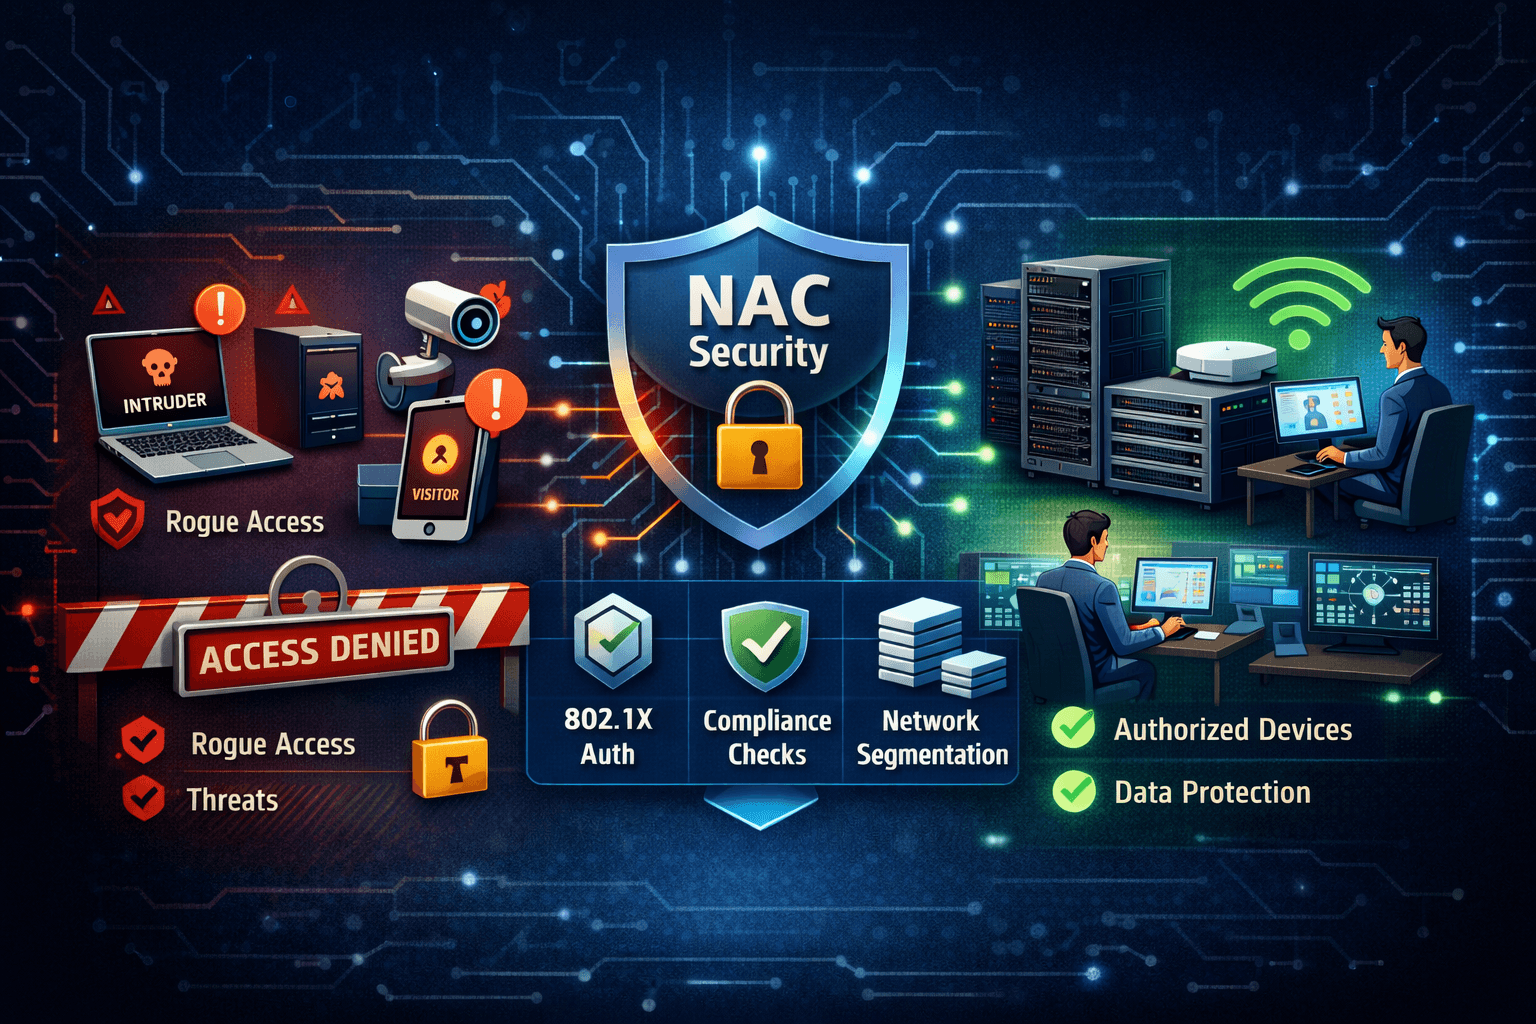
In der heutigen Bedrohungslage stehen Unternehmensnetzwerke unter ständigem Druck durch interne und externe Angriffe. Firewalls und Virenschutz bleiben unverzichtbar, reichen allein aber nicht mehr aus. Einer der wichtigsten und zugleich oft unterschätzten Sicherheitsmechanismen ist Network Access Control (NAC). NAC stellt sicher, dass nur autorisierte und konforme Geräte auf Ihr internes Netzwerk zugreifen. Ohne NAC wird Ihr LAN zur offenen Tür.
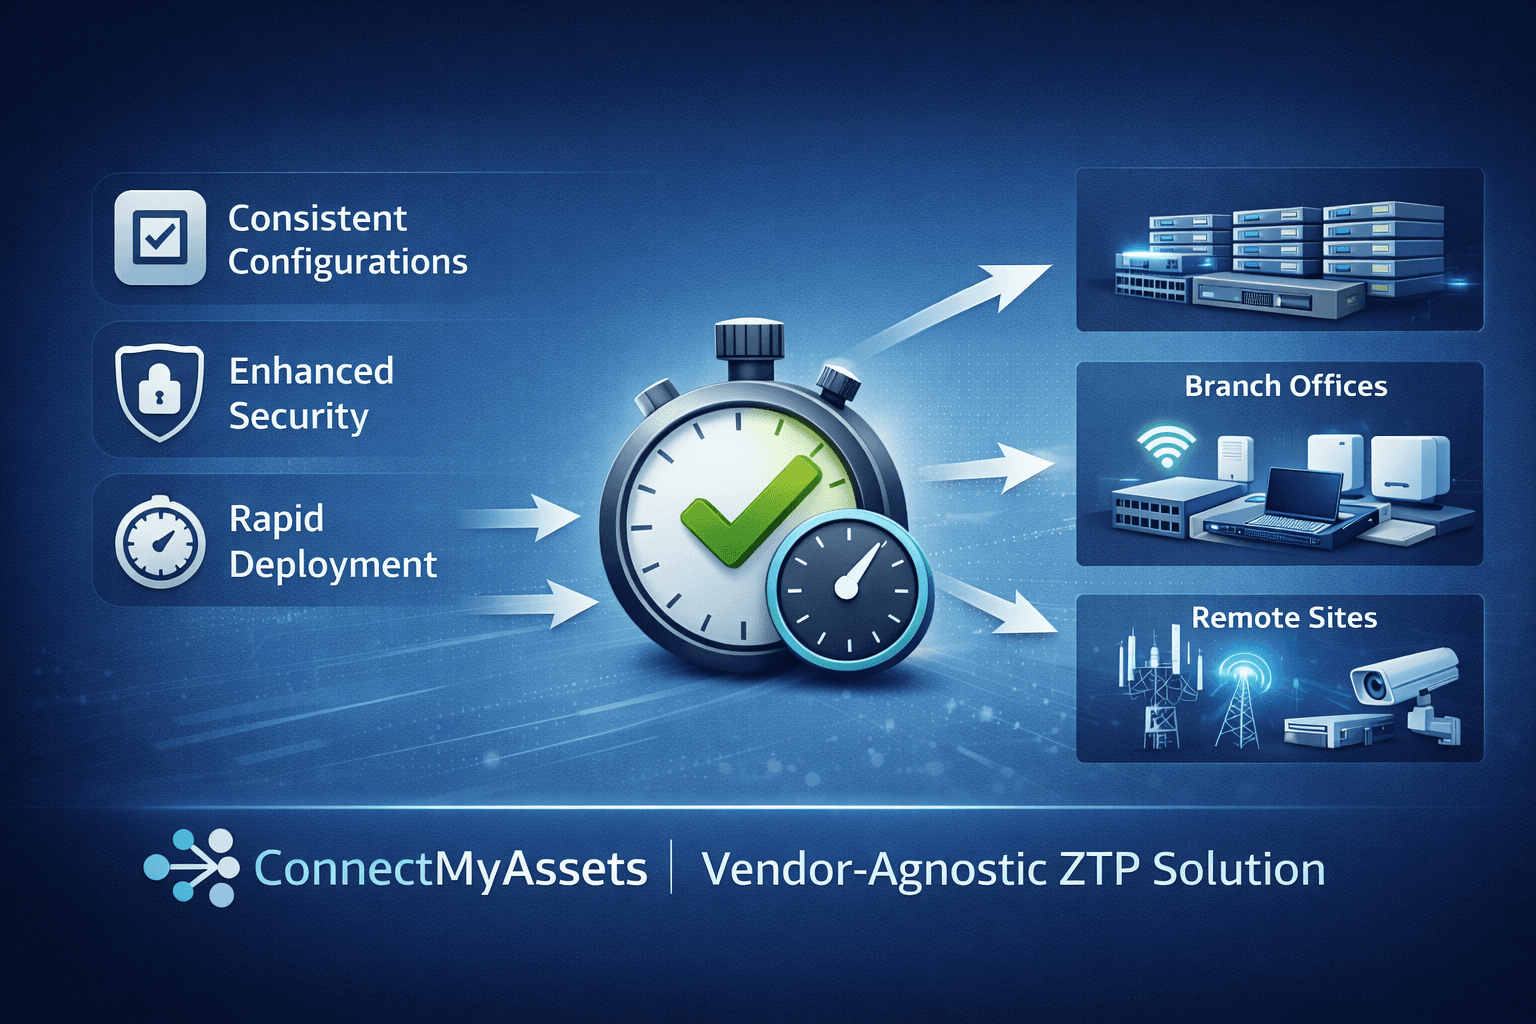
Mit wachsender Größe und Komplexität von Unternehmensnetzwerken sind manuelle Bereitstellungsmethoden nicht mehr tragfähig. Konfigurationsfehler, Sicherheitslücken und langsame Rollouts werden schnell zu erheblichen Betriebsrisiken. Zero Touch Provisioning (ZTP) begegnet diesen Herausforderungen, indem es die Inbetriebnahme von Geräten automatisiert, die Konformität der Konfiguration sicherstellt, die Sicherheit stärkt und die Bereitstellungszeit drastisch verkürzt.
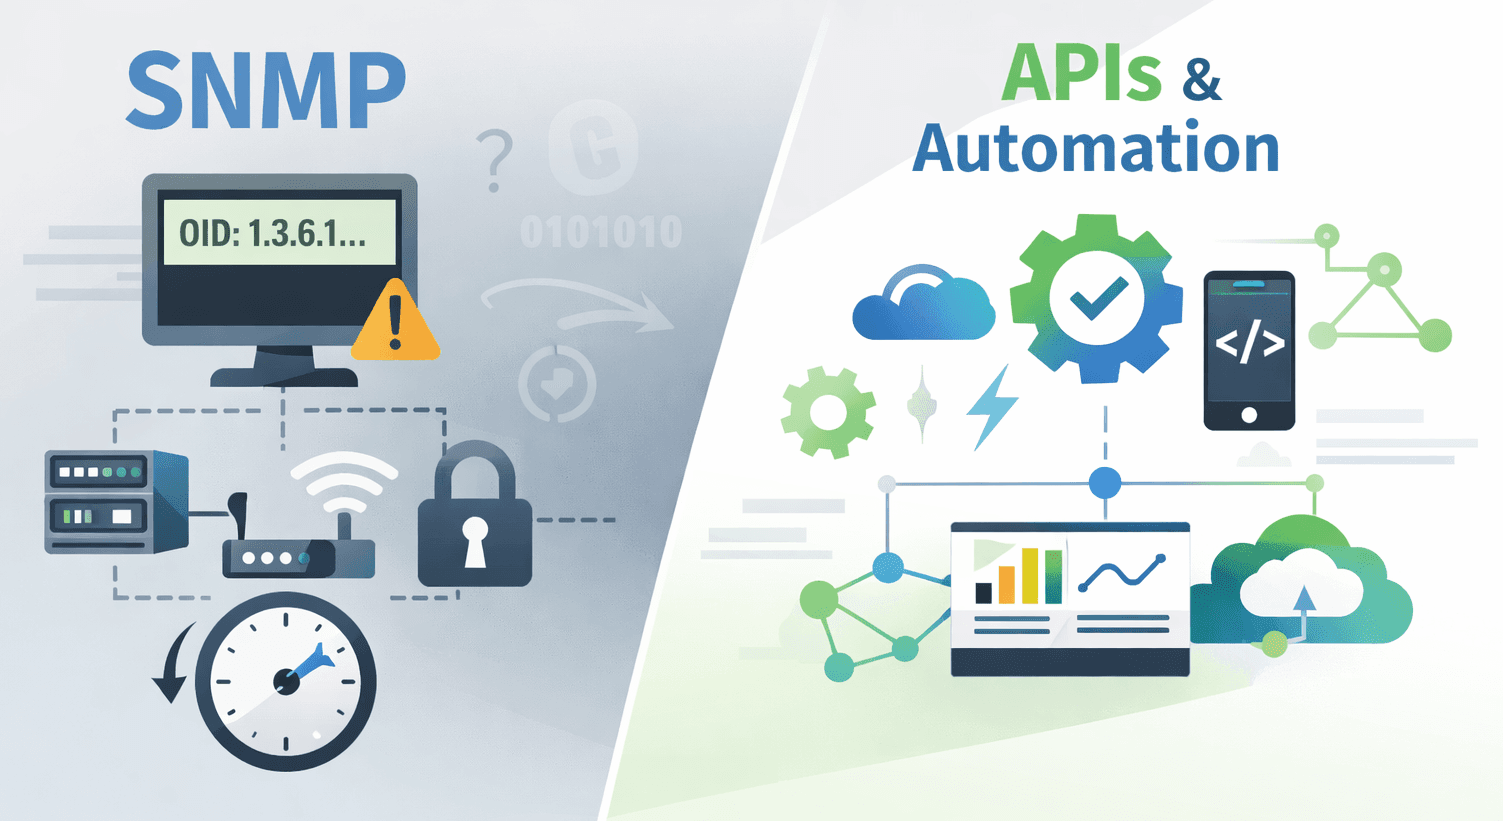
Über Jahrzehnte war SNMP (Simple Network Management Protocol) das Rückgrat des Netzwerk-Monitorings. Es lieferte die Daten für Dashboards, Alarme, Kapazitätsplanung und Fehlermanagement bei Unternehmen und Service Providern. Und doch setzt sich in der Netzwerk-Community trotz dieser langen Vorherrschaft eine Erkenntnis durch: SNMP passt nicht mehr zu modernen Netzwerken. Nicht, weil SNMP plötzlich nicht mehr funktioniert, sondern weil sich die Welt um das Protokoll herum grundlegend verändert hat und SNMP nicht Schritt gehalten hat.
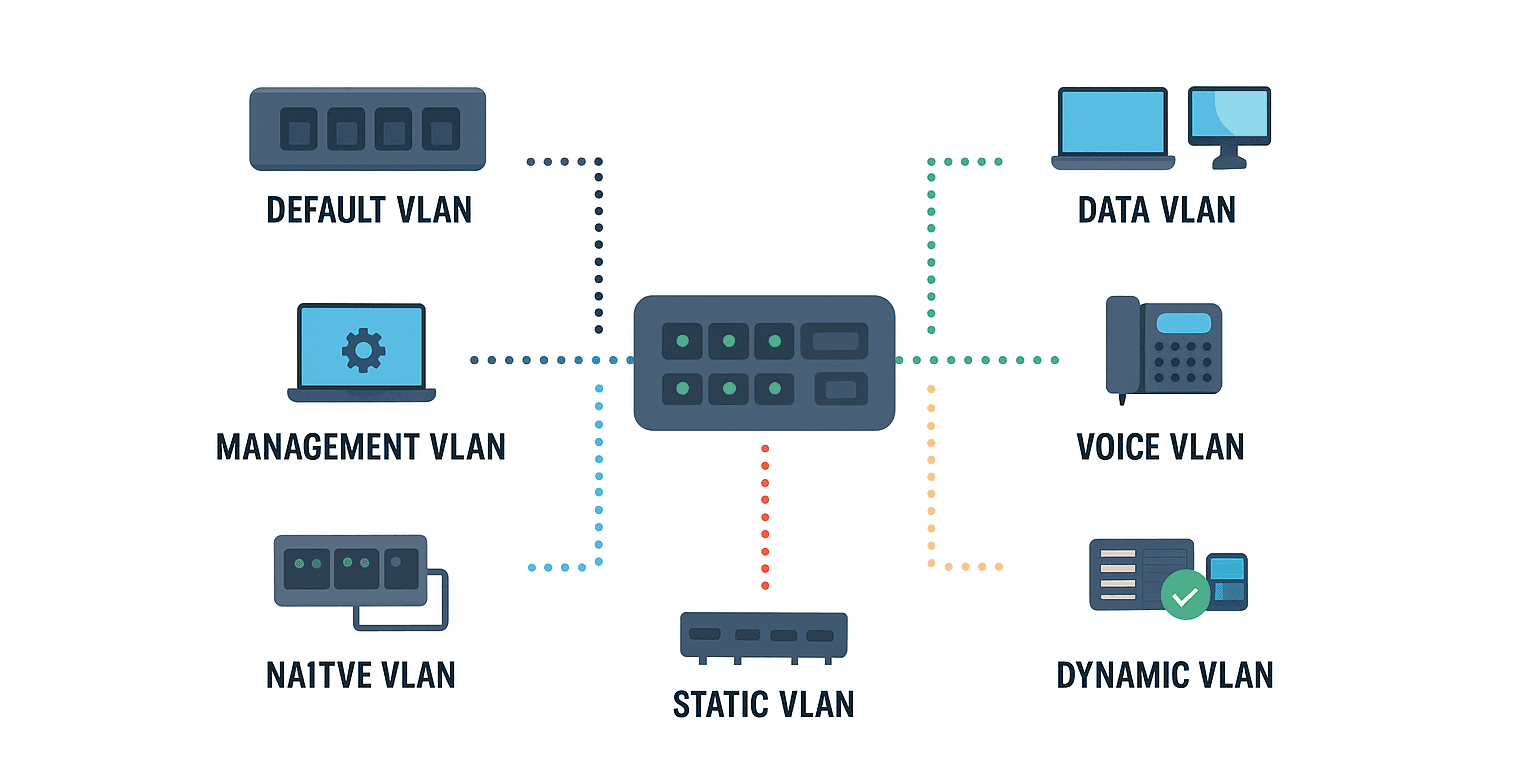
Im modernen Netzwerkdesign sind Virtual Local Area Networks (VLANs) unverzichtbar, um die Performance zu verbessern, die Sicherheit zu erhöhen und die Verwaltung zu vereinfachen. Indem sie den Verkehr in logische Gruppen aufteilen, isolieren VLANs Netzwerkbereiche, verringern den Broadcast-Verkehr und geben Administratoren eine fein abgestufte Kontrolle über den Datenfluss.
In vernetzten Unternehmen besteht die eigentliche Herausforderung nicht nur darin, Geräte zu verbinden, sondern Komplexität zu beherrschen. Mit mehreren Herstellern, sich ständig ändernder Firmware und wachsenden Compliance-Anforderungen verlieren IT-Teams oft Transparenz und Kontrolle. Dieser Artikel zeigt, wie ConnectMyAssets über offene Standards, Compliance und Interoperabilität die operative Freiheit zurückbringt und die Grenzen herstellergebundener Lösungen überwindet.
Access Control Lists (ACLs) sind ein schneller, kostengünstiger und wirkungsvoller Weg, um festzulegen, wer die Management-Schnittstellen Ihrer Geräte erreichen darf. Wenden Sie ACLs auf Management-VLANs oder Schnittstellen an, um nur ein klar definiertes Admin-Subnetz zuzulassen.
Schon einmal „enable“ auf einem Switch eingetippt, der noch ein lokales Admin-Passwort von 2012 nutzt? Eben. Die Wahrheit ist: Ein Großteil unserer Netzwerkgeräte vertraut immer noch jedem, der ein einziges Passwort kennt, und das ist beunruhigend. Hier kommt TACACS+ ins Spiel, das Protokoll, das Ihren Switches gesundes Misstrauen beibringt. Es zentralisiert die Authentifizierung, legt für jeden Administrator genau fest, was er darf und was nicht, und protokolliert detailliert, wer was getan hat. Denn wenn etwas schiefgeht, ist „Ich weiß nicht, wer das geändert hat“ keine akzeptable Antwort mehr.
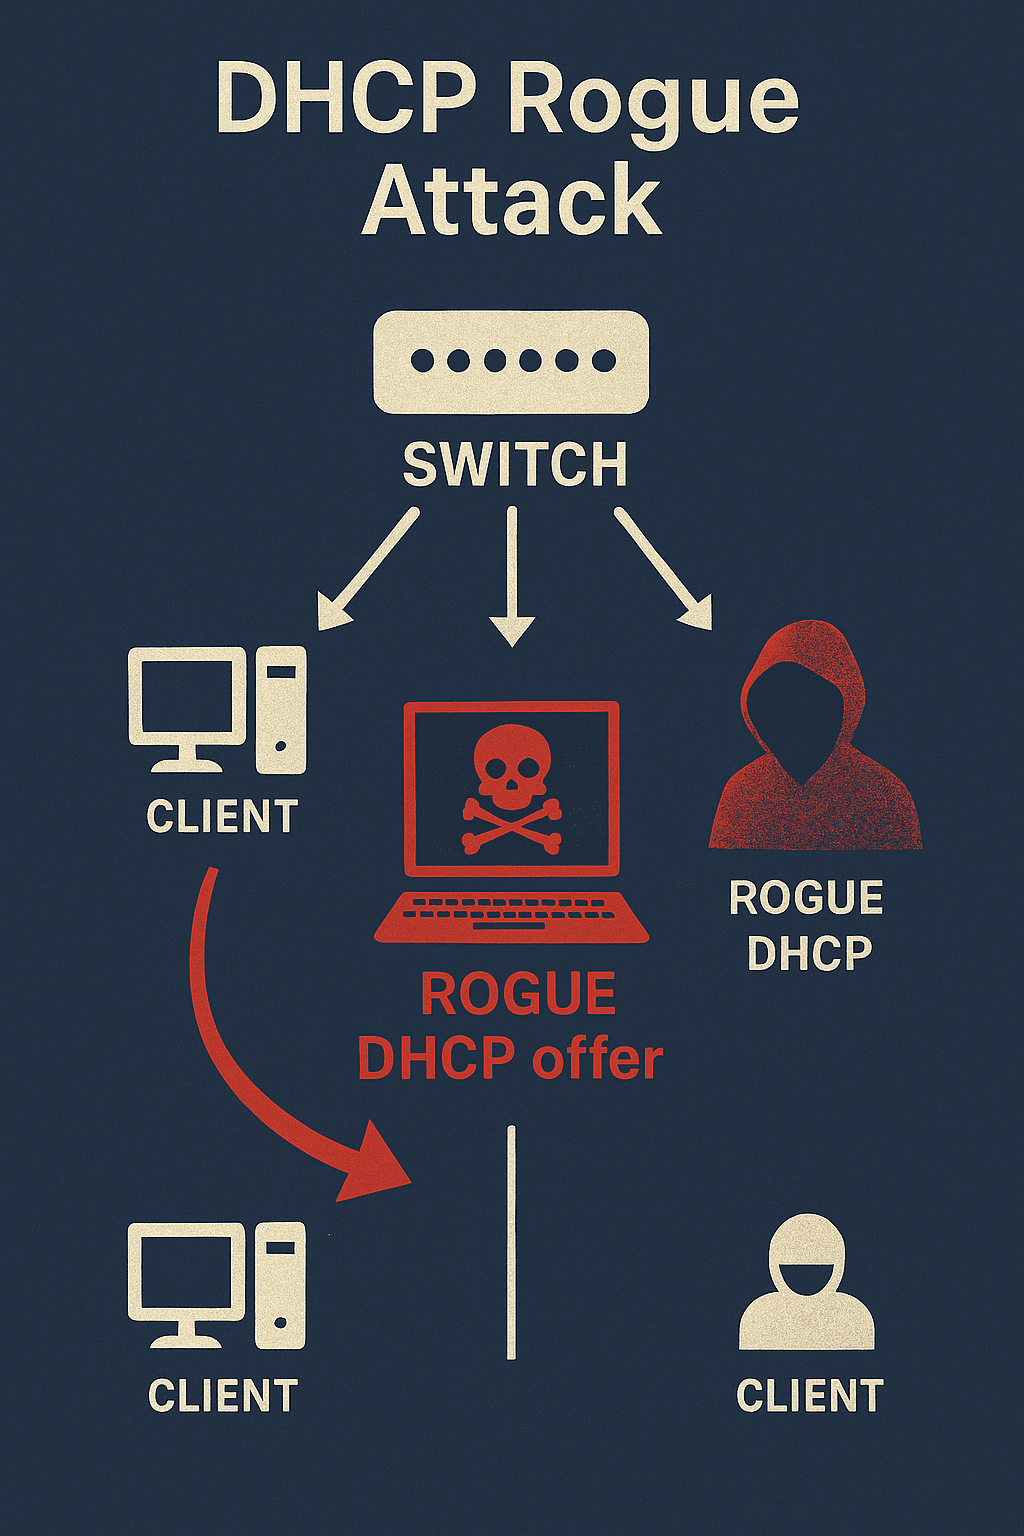
DHCP Snooping ist eine Sicherheitsfunktion, die eine zentrale Rolle beim Schutz lokaler Netzwerke (LANs) spielt. Meist auf Access- oder Distribution-Switches aktiviert, wirkt es als Barriere gegen nicht autorisierte DHCP-Server und stellt sicher, dass Clients legitime IP-Adressen erhalten. Dieser Artikel erklärt: - Was DHCP Snooping ist - Warum es in Unternehmensnetzwerken unverzichtbar ist - Wie Sie es richtig konfigurieren, mit einem Praxisbeispiel für Aruba CX ---
VLAN 1 wirkt harmlos: Es ist auf fast jedem Switch das Standard-VLAN. Wer VLAN 1 auf Uplinks taggt, riskiert jedoch Interoperabilitätsprobleme, verworfene Pakete und sogar Sicherheitsrisiken. Hier erfahren Sie, warum Sie VLAN 1 nie taggen sollten und wie Aruba CX native VLANs anders behandelt.
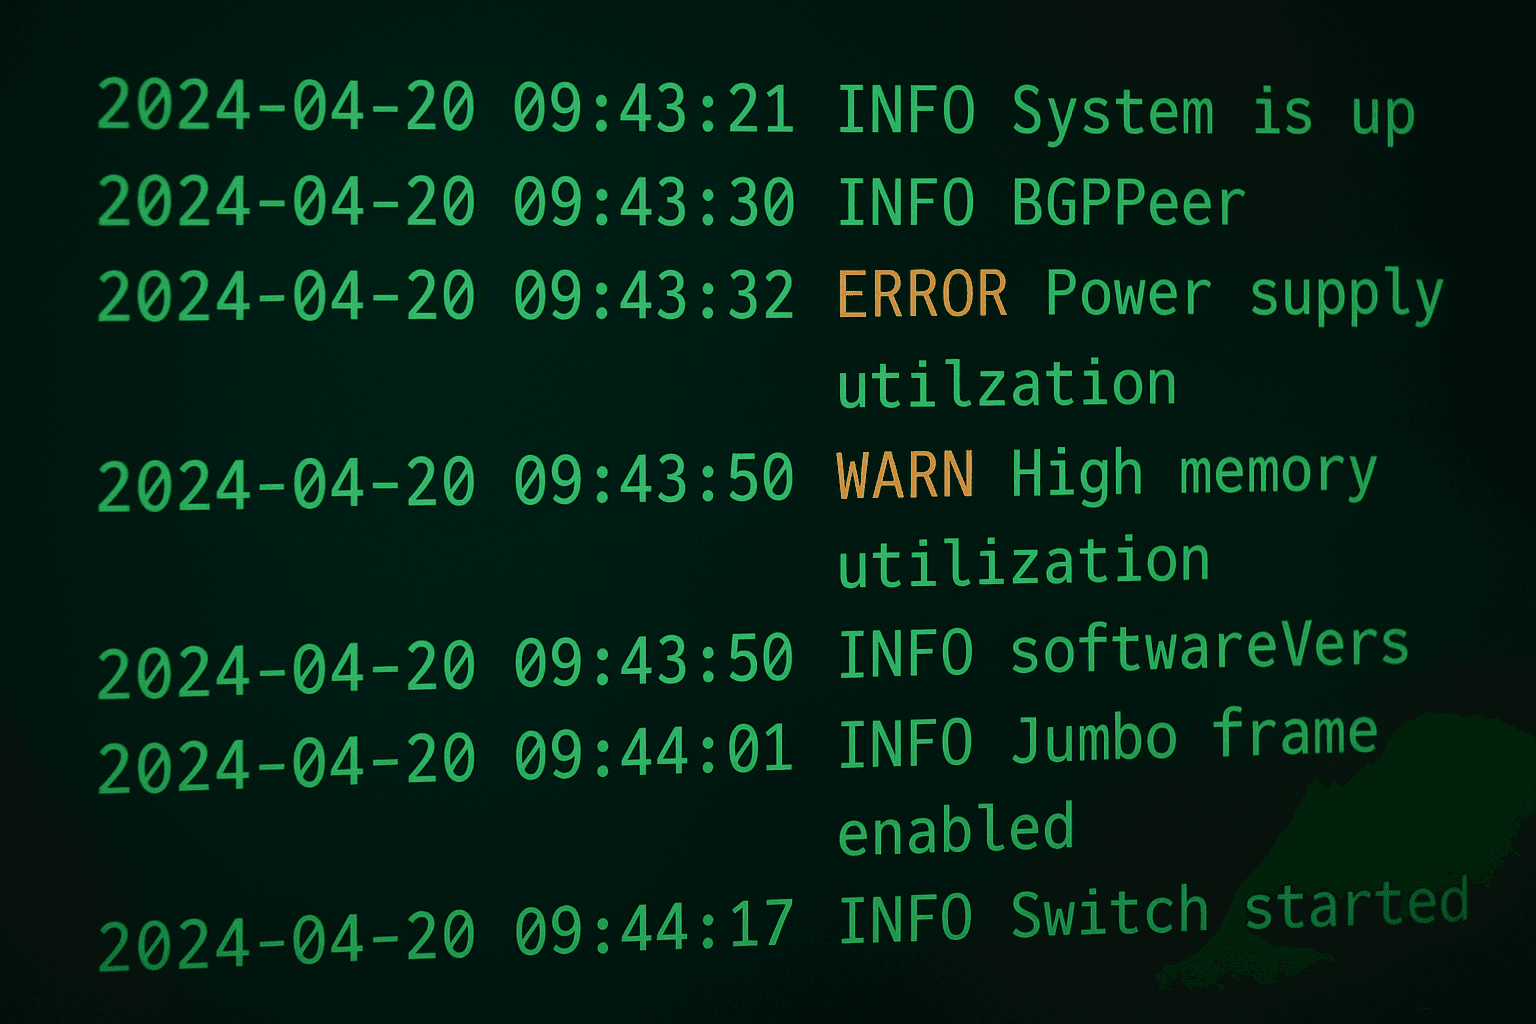
In modernen Netzwerkumgebungen sind Transparenz und Protokollierung entscheidend. Ob LAN, Rechenzentrum oder WAN-Backbone: Syslog bietet einen standardisierten, schlanken und leistungsfähigen Weg, Ereignisdaten von Routern, Switches und Firewalls zu sammeln und zu zentralisieren, unverzichtbar für Fehlersuche und Cybersicherheit.
Netzwerke aus Komponenten verschiedener Hersteller zu verwalten, ist für Unternehmen eine tägliche Herausforderung. Erfahren Sie, wie Sie Fragmentierung überwinden, die Automatisierung verbessern und den Betrieb heterogener Infrastrukturen vereinheitlichen.