01
Die richtige Hardware für jeden Bedarf
Vergleichen Sie Hersteller nach Leistung, Funktionen und den Anforderungen Ihrer Umgebung. Erweitern Sie Ihre Optionen bei jedem neuen Projekt.
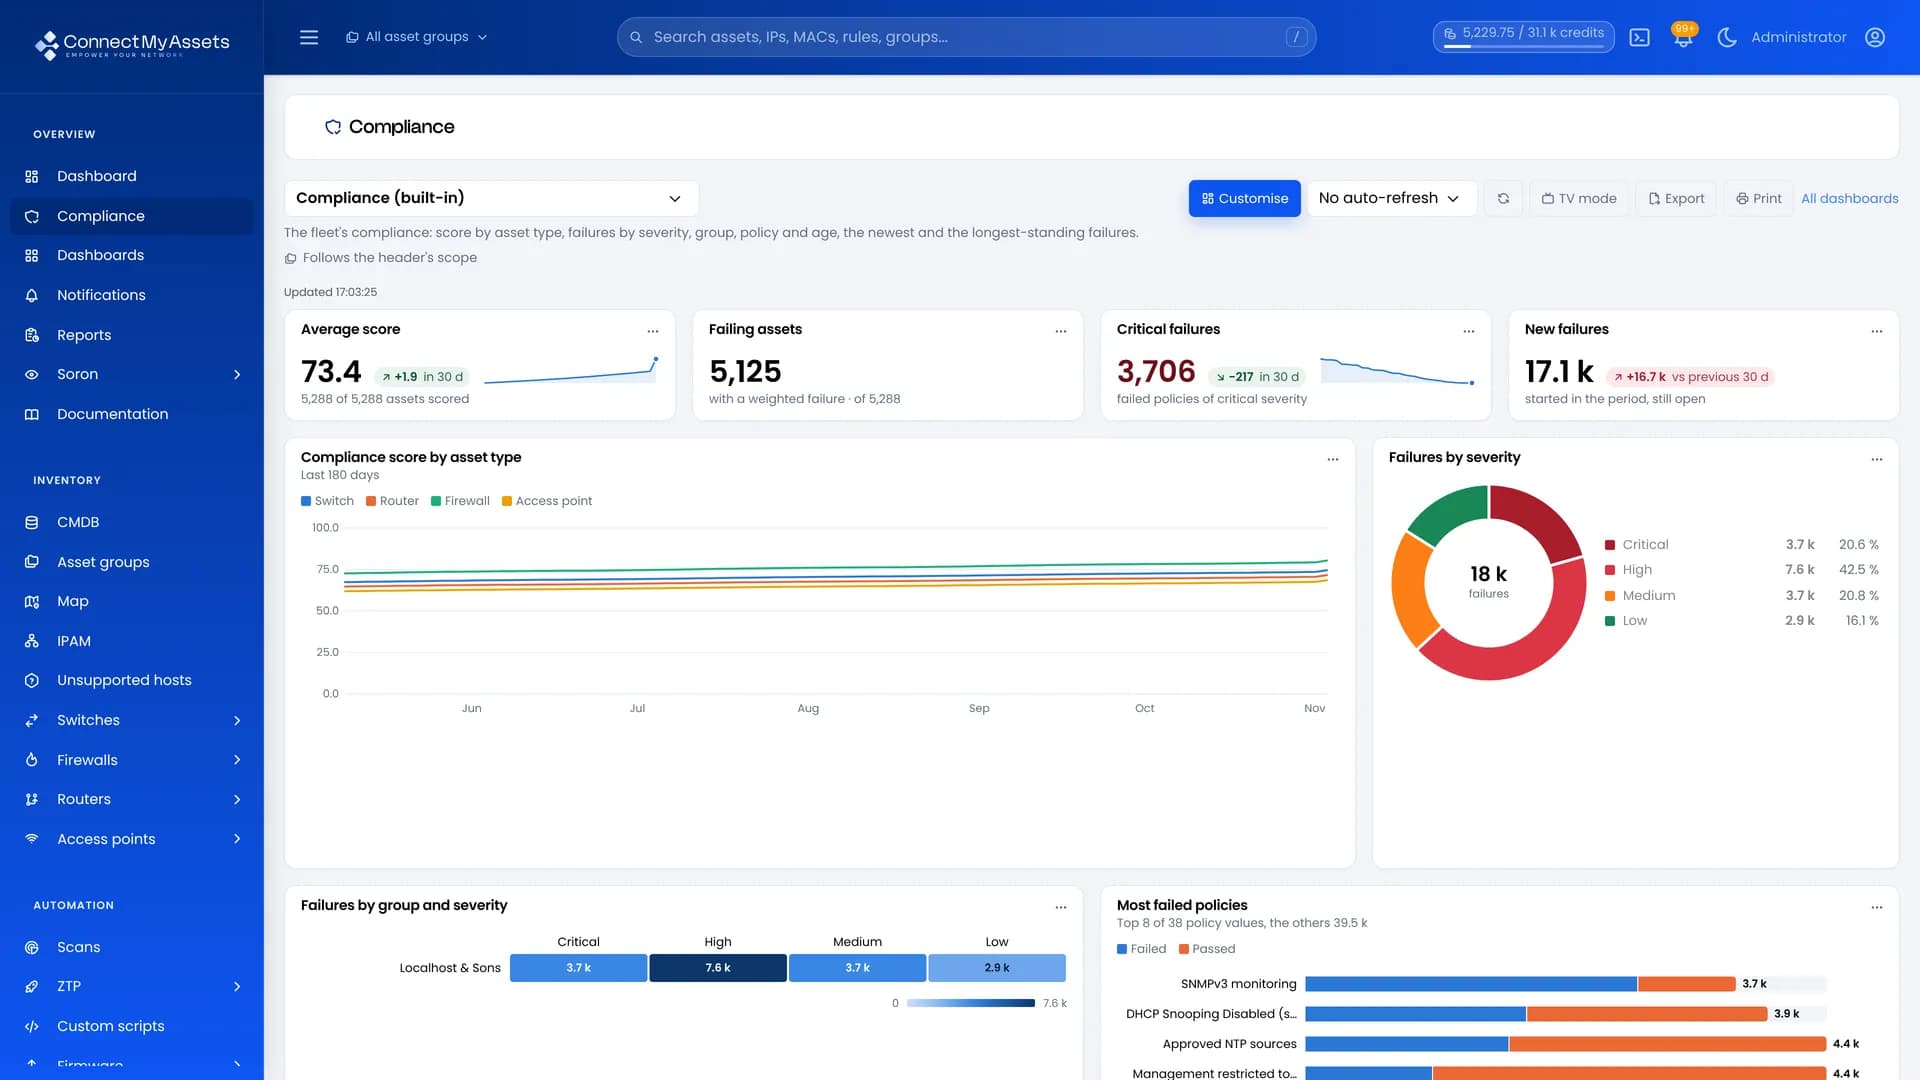
ConnectMyAssets vereint Netzwerk-Konfigurationsmanagement (NCM), Netzwerkinventar und Netzwerkautomatisierung in einer Multi-Vendor-Plattform für das Netzwerkmanagement, betrieben auf Ihrer eigenen Infrastruktur. Cisco, Fortinet, Aruba und viele mehr: Erkennen, sichern, schützen und prüfen Sie die Compliance Ihrer Geräte von einem Ort aus.
EINE PLATTFORM, DIE DIE SPRACHE IHRES NETZWERKS SPRICHT
Brechen Sie Herstellersilos auf. Mit dem einheitlichen Netzwerkmanagement von ConnectMyAssets wählen Sie die Hardware, die am besten zu Ihrem Bedarf und Budget passt, und verringern die Abhängigkeit von einem einzigen Ökosystem.
Vergleichen Sie Hersteller nach Leistung, Funktionen und den Anforderungen Ihrer Umgebung. Erweitern Sie Ihre Optionen bei jedem neuen Projekt.
Vergleichen Sie konkurrierende Angebote und ziehen Sie günstigere Alternativen in Betracht, die dieselben Anforderungen erfüllen. Gewinnen Sie Verhandlungsspielraum und setzen Sie Ihr Budget gezielt ein.
Diversifizieren Sie Ihre Infrastruktur schrittweise über unterstützte Geräte und behalten Sie Inventar, Konfigurationen und Compliance in einer einzigen Managementplattform.
Inventar hier. Backups dort. Richtlinien in einer Tabelle. Bündeln Sie alles, was Ihr Netzwerk am Laufen hält, von der Netzwerkerkennung bis zur Netzwerkautomatisierung.
Geräte, Versionen, Interfaces und Verbindungen: Verstehen Sie Ihre Infrastruktur, wie sie ist, nicht wie sie einmal in einer Tabelle stand.
Funktion entdeckenSichern Sie Konfigurationen, vergleichen Sie Änderungen und finden Sie eine bekannte Version vor Ihrem nächsten Wartungsfenster.
Funktion entdeckenAnalysieren Sie Lücken, priorisieren Sie die Behebung und dokumentieren Sie Ihre Kontrollen mit Nachweisen auf Geräteebene.
Funktion entdeckenErkunden Sie Netzwerkabhängigkeiten mit einer Topologie aus LLDP-Nachbarn.
Funktion entdeckenIhre Regeln, Ihre Prioritäten. Sie werden benachrichtigt, wenn ein Netzwerksignal zählt.
Veraltete Geräte erkennen, Erneuerungen planen und Budgets vorbereiten.
Veraltete Versionen nachverfolgen und Patch-Kampagnen im großen Maßstab organisieren.
Jedes Gerät über seine Seriennummer identifiziert, mit Kontext und Historie.
Ultraleichte, von uns entwickelte Sonden durchsuchen Ihre Subnetze, ohne das Netzwerk zu belasten. Offene Ports werden geprüft, jeder Dienst wird identifiziert.
Der unbekannte Teil Ihres Netzwerks wird zur Aufgabenliste, mit dem Grund für jeden Host.
Finden Sie Switch und Port, an dem ein PC, ein Drucker oder ein fremdes Gerät angeschlossen ist.
Ihre Standorte auf einer Offline-Karte, mit Schwachstellen, Ausfällen und Alarmen.
Konfigurations-Backup per SSH, zeilengenauer Diff und Rollback über ZTP.
Gewichtete Richtlinien, nach jeder Erfassung ausgewertet, für NIS2, ISO 27001 oder PCI DSS.
Abgelaufene, bald ablaufende und selbstsignierte Zertifikate in Ihrem gesamten Bestand.
Finden Sie verdeckte, doppelte und zu offene Regeln auf Fortinet, Palo Alto Networks, Cisco, Check Point und Juniper.
Subnetze, Adressen und Auslastung an einem übersichtlichen Ort.
Ein SSH-Terminal im Browser, eingespielte Zugangsdaten und aufgezeichnete Sitzungen.
Netzwerkautomatisierung: typisierte Skripte, ZTP und zuverlässige Firmware-Kampagnen.
Sie behalten die Schlüssel: Jede Zugangsinformation ist mit einem eigenen Schlüssel versiegelt.
ICMP-Erreichbarkeit und Gerätezustand per SSH: CPU, Speicher, Temperatur.
Anpassbare KPIs, pro Team geteilt, im TV-Modus oder als PDF.
Unsere Netzwerksonden entwickeln wir selbst, Paket für Paket, um auch die größten Bestände zu erkennen, ohne Ihr Netzwerk zu belasten: ein TCP-SYN mit 44 Byte und ein ICMP-Echo mit 36 Byte pro Adresse. Sie sind deutlich leichter als die Sonden der meisten Discovery-Tools (vollständige TCP-Verbindungen, SNMP-Abfragen, der Standard-Ping mit 84 Byte). Genau diese Leichtigkeit macht die Erkennung so schnell: Im Produktionsnetz eines Kunden wird ein vollständiges 10.0.0.0/8, mehr als 16 Millionen Adressen, in rund fünfzehn Minuten erkannt.
So funktioniert die NetzwerkerkennungLizenzen summieren sich. Oberflächen auch. Bündeln Sie Ihre Netzwerk-Tools in ConnectMyAssets: alle Module inklusive, eine gemeinsame Sicht, auf Ihrer Infrastruktur.
| Ihr Bedarf im Netzwerk | Getrennte Tools | ConnectMyAssetsAlles inklusive |
|---|---|---|
| IPAM | Eigene Lizenz | Inklusive |
| Konfigurations-Backup | Eigene Lizenz | Inklusive |
| Firewall-Audit | Eigene Lizenz | Inklusive |
| SSH-Bastion & privilegierter Zugriff | Eigene Lizenz | Inklusive |
| Netzwerk-CMDB | Eigene Lizenz | Inklusive |
| Compliance | Eigene Lizenz | Inklusive |
| Netzwerktopologie | Eigene Lizenz | Inklusive |
| Automatisierung & ZTP | Eigene Lizenz | Inklusive |
Ein Vertrag. Eine Oberfläche.
Ein einziges Onboarding.
Ihre Konfigurationen beschreiben das Herz Ihres Unternehmens. Sie gehören unter Ihre Kontrolle. ConnectMyAssets läuft auf Ihrer Infrastruktur, nah an den Geräten, die es verwaltet.
 CONNECTMYASSETS / ON-PREMISE
Ein Campus, die Umgebung eines Kunden oder ein Industriestandort: Starten Sie mit Ihrer Umgebung. Den Rest verbinden wir.
Anwendungsfälle entdecken IHRE STANDORTE, EINE GEMEINSAME SICHT
Verbinden Sie Ihre Standorte, Hersteller und Abläufe. Geben Sie jedem Team dieselbe Transparenz.
Lösung entdecken VIELE KUNDEN, EINE PLATTFORM
Organisieren Sie die Umgebungen Ihrer Kunden und vereinheitlichen Sie den Betrieb, von der Fehlersuche bis zur Automatisierung.
Lösung entdecken KONTROLLE, ZU IHREN BEDINGUNGEN
Behalten Sie die Daten vor Ort und verstehen Sie jedes Gerät, auch in anspruchsvollen Betriebsumgebungen.
Lösung entdeckenImportieren Sie das virtuelle Image von ConnectMyAssets in Ihre Umgebung.
Legen Sie Ihre SSH-Zugangsdaten im Tresor ab und erkennen Sie Ihre ersten Geräte.
Aktivieren Sie Backups, Compliance, Alarme und Automatisierung nach Ihrem Bedarf.
Verdeckte Regeln, Duplikate, zu großzügige Freigaben, tote Regeln, unsichere Dienste und fehlende Protokollierung: die sechs Fehler, die in nahezu jedem Regelwerk stecken, und warum eine manuelle Prüfung sie nicht findet.
Artikel lesenDie NIS-2-Richtlinie formuliert ihre Pflichten als Ergebnisse. Was das in der Praxis für einen Bestand aus Switches, Routern und Firewalls bedeutet: Inventar, Schwachstellen, privilegierte Zugriffe, Backups und Meldefristen.
Artikel lesenEine Netzwerkkonfiguration beschreibt den vollständigen Angriffsplan einer Organisation. Drei Fragen zeigen, ob ein Verwaltungswerkzeug wirklich souverän ist: wo die Daten verarbeitet werden, welches Recht gilt und was bleibt, wenn der Dienst endet.
Artikel lesenDas CERT-FR hat am 15. Oktober 2026 mehrere Schwachstellen in Produkten von Juniper Networks gemeldet. Mögliche Folgen sind Remote-Ausführung beliebigen Codes, Rechteausweitung und Denial of Service aus der Ferne. Ein genaues Inventar und Nachweise zur Behebung sind daher unerlässlich.
Artikel lesenEin mutmaßlich hochentwickelter Angreifer hat CVE-2025-61624 ausgenutzt, um PEERSTITCH zu verbreiten, eine bislang unbekannte, speicherresidente ARM64-Malware. Unternehmen sollten exponierte FortiOS-, FortiPAM-, FortiProxy- und FortiSwitchManager-Geräte identifizieren, die Firmware-Behebung prüfen und getaggte VPN-Sitzungen untersuchen.
Artikel lesenDas netlab-Update vom Oktober 2026 nimmt die Gerätekonfiguration mit Netmiko erneut unter die Lupe und fragt, ob der Ersatz einer Ansible-basierten Methode einen spürbaren Unterschied macht. Das Ergebnis lautet Ja, doch Infrastrukturteams sollten Wiederholbarkeit, Performance und betriebliche Nachweise gemeinsam bewerten.
Artikel lesenWas Sie erfassen. Was Sie damit tun können. Und die Kriterien für die Wahl Ihrer Plattform.
Geräteidentität, Interfaces, VLANs, LLDP-Nachbarn, Versionen und Dienste: Verbinden Sie technische Informationen mit Ihrem Betrieb.
Vergleichen Sie ConnectMyAssets mit NCM-Tools, Monitoring-Lösungen und Sources of Truth. Umfang, Bereitstellung und zu prüfende Anforderungen: die Unterschiede, die Ihr Team kennen muss.
Alle VergleicheEin Ausgangspunkt, um die Plattform zu verstehen und Ihr Projekt zu planen.
ConnectMyAssets ist eine On-Premises-Netzwerkmanagement-Plattform für Multi-Vendor-Umgebungen. Sie vereint Netzwerk-Konfigurationsmanagement (NCM), Netzwerkinventar, Netzwerkerkennung, Compliance, Firewall-Analyse, IPAM, CVE-Tracking, eine SSH-Bastion und Netzwerkautomatisierung in einer Umgebung. Netzwerkingenieure steuern dort ihren Betrieb, während Management, Cybersecurity-, Compliance- und Rechtsabteilung einen klaren Blick auf Geräte, Risiken und Prioritäten erhalten, auf einer Infrastruktur, die unter Ihrer Kontrolle bleibt.
Netzwerk-Konfigurationsmanagement bedeutet, die Konfiguration jedes Switches, Routers, jeder Firewall und jedes Access Points zu sichern, ihre Historie aufzubewahren, Änderungen zu erkennen, die Compliance zu prüfen und Änderungen kontrolliert auszurollen. ConnectMyAssets erfasst Konfigurationen per SSH, bewahrt jede Version mit zeilengenauem Diff auf, markiert Änderungen, die außerhalb von ConnectMyAssets vorgenommen wurden, und unterstützt das Rollback über ZTP.
Nein. Die Plattform läuft On-Premises auf Ihrer eigenen Infrastruktur und benötigt nur eine einzige ausgehende Verbindung zu unserer Infrastruktur: Lizenzprüfung, Gerätezahlen sowie Hersteller, Modell und Firmware für den CVE-Abgleich. Konfigurationen, Zugangsdaten, IP-Adressen und Hostnamen bleiben in Ihrem Perimeter, und wir haben keinerlei Zugriff auf Ihre Daten.
ConnectMyAssets verwaltet Cisco, Fortinet, Palo Alto, Juniper, Aruba, Arista, Huawei, F5, Check Point, Nokia, SonicWall, Stormshield, Ubiquiti und weitere Hersteller. ConnectMyAssets verbindet sich per SSH mit den Geräten, ohne Agent und ohne SNMP. Die genaue Kompatibilität hängt von Modellen und Versionen ab, die wir in der Demo gemeinsam mit Ihnen prüfen.
Sie liefert technische Prüfungen, Befunde und Nachweise, die Ihr Compliance-Programm unterstützen. Organisatorische Compliance hängt zusätzlich von Prozessen, Governance und dem Prüfumfang ab.
Wir beginnen mit Ihrer Umgebung: Hersteller, Anzahl der Geräte und Prioritäten. Sie sehen die für Sie relevanten Abläufe, und wir legen gemeinsam die Bedingungen für einen Proof of Concept über 8 Wochen auf Ihrer Infrastruktur fest, gezählt ab Abschluss der Integration und der Schulung Ihres Teams.
Sehen Sie, was ConnectMyAssets für Ihr Team verändern kann. Auf Ihrer Infrastruktur, mit Ihren Anforderungen.
Demo anfordern