

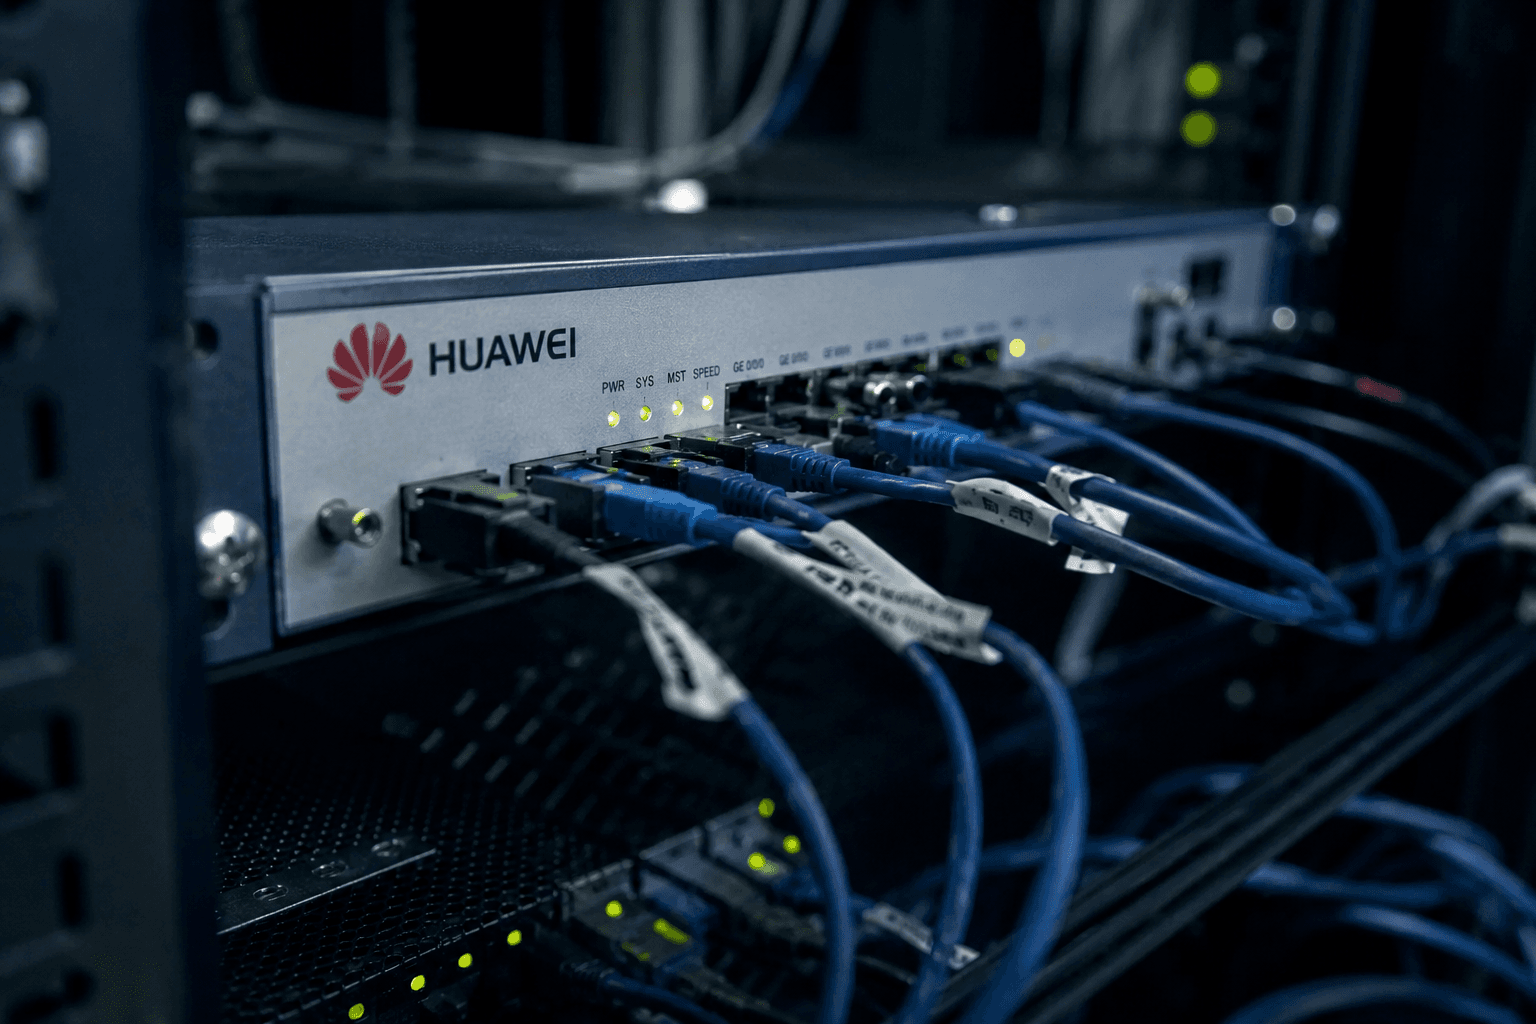
Die kritischste Infrastruktur ist oft die am wenigsten sichtbare
Aktuelle Debatten über Cybersicherheit drehen sich vor allem um:
Cloud-Sicherheit,
EDR,
Identitätsschutz,
Phishing,
KI-Bedrohungen
und Endpoint Detection.
Die Infrastruktur, die den Internetverkehr tatsächlich transportiert, wird dagegen oft kaum überwacht.
Router, Switches, Firewalls, Carrier-Equipment und Backbone-Infrastruktur werden häufig behandelt als:
statische Appliances,
reine Betriebswerkzeuge
oder Systeme nach dem Prinzip „einrichten und vergessen“.
Dabei gehören diese Geräte zu den sensibelsten Bestandteilen jeder Infrastruktur.
Denn wer Netzwerkgeräte kompromittiert, kontrolliert:
Datenflüsse,
Verfügbarkeit,
Routing,
Segmentierung
und unter Umständen ganze nationale Kommunikationssysteme.
Der Vorfall in Luxemburg zeigt genau das.
Ein einziges undokumentiertes Verhalten in Netzwerkgeräten genügte, um die Konnektivität eines ganzen Landes zu beeinträchtigen.
Das eigentliche Problem ist die Transparenzlücke
Die technische Schwachstelle selbst ist zweifellos gravierend.
Das größere Problem könnte aber sein, was danach geschah.
Mehreren Berichten zufolge:
wurde keine öffentliche CVE-Kennung vergeben,
wurde keine öffentliche Warnung verbreitet,
und die Schwachstelle ist auch fast zehn Monate später öffentlich weitgehend undokumentiert.
Für Verteidiger ist das ein enormes Problem.
Die meisten Programme für Schwachstellenmanagement stützen sich stark auf:
CVE-Datenbanken,
Sicherheitshinweise der Hersteller,
Schwachstellen-Feeds,
Scanner
und Patch-Management-Plattformen.
Doch was passiert, wenn eine Schwachstelle nie öffentlich auftaucht?
Für viele Organisationen existiert sie dann faktisch nicht.
Und das ist gefährlich.
Denn Unternehmen betreiben womöglich verwundbare Infrastruktur, ohne überhaupt zu wissen, dass ein kritisches Problem aufgetreten ist.
Genau deshalb werden kontinuierliche Transparenz über Geräte und Infrastrukturwissen unverzichtbar.
Warum Transparenz über die Infrastruktur wichtiger ist denn je
Eines der größten Probleme der Cybersicherheit ist heute, dass viele Organisationen immer noch nicht genau wissen:
welche Netzwerkgeräte aus dem Internet erreichbar sind,
welche Firmware-Versionen im Einsatz sind,
welche Geräte das End of Life erreicht haben
oder welche Hersteller in ihrer Infrastruktur vertreten sind.
Wenn dann Vorfälle wie dieser Huawei-Ausfall eintreten, merken Security-Teams plötzlich, wie wenig Einblick sie tatsächlich in ihren eigenen Netzwerkperimeter haben.
Hier gewinnen Plattformen wie ConnectMyAssets zunehmend an Bedeutung.
Es geht nicht einfach darum, eine Inventartabelle zu pflegen.
Modernes Management der Angriffsfläche erfordert kontinuierliche Transparenz über:
exponierte Netzwerkgeräte,
verwundbare Firmware-Versionen,
vergessene Infrastruktur,
Schatten-Geräte,
nicht mehr unterstützte Geräte
und neu auftretende Schwachstellen.
Denn Security-Teams können keine Infrastruktur schützen, die sie nicht sehen.
Und in großen Unternehmen oder Telekommunikationsumgebungen sind vergessene Geräte weit häufiger, als die meisten Organisationen zugeben möchten.
Huawei, Souveränität und strategische Infrastruktur
Der Vorfall belebt auch die grundsätzliche Debatte über digitale Souveränität und die Abhängigkeit von ausländischen Infrastrukturherstellern wie Huawei neu.
Seit Jahren ist die Diskussion um Huawei politisch aufgeladen.
Doch jenseits der Geopolitik verdeutlicht dieser Ausfall eine eher operative Realität:
Kritische Infrastruktur braucht Transparenz.
Wenn Telekommunikationsbetreiber sich auf
proprietäre Firmware,
geschlossene Netzwerk-Stacks,
undurchsichtige Prozesse zur Offenlegung von Schwachstellen
und eingeschränkte Kanäle für Sicherheitshinweise verlassen,
übernehmen sie auch die Risiken, die mit dieser Intransparenz einhergehen.
Und das ist längst nicht mehr nur ein Problem von Unternehmen.
Telekommunikationsinfrastruktur ist Teil der nationalen Resilienz geworden.
Eine Schwäche in der zentralen Netzwerkinfrastruktur kann heute beeinträchtigen:
Rettungsdienste,
Bankensysteme,
Mobilfunk,
Internetzugang,
Verkehr
und das Vertrauen der Öffentlichkeit selbst.
Anders gesagt: Netzwerkinfrastruktur ist nicht mehr „nur IT“.
Sie ist strategische Infrastruktur.
Netzwerkgeräte werden zu bevorzugten Zielen
Angreifer haben es zunehmend auf Netzwerkgeräte abgesehen, weil diese Systeme:
weniger überwacht werden,
seltener gepatcht werden,
oft Management-Schnittstellen offenlegen
und privilegierten Einblick in Datenflüsse bieten.
Noch gravierender ist das Problem in Telekommunikations- und ISP-Umgebungen, in denen:
Verfügbarkeitsanforderungen Upgrades verzögern,
Firmware-Änderungen riskant sind,
Wartungsfenster begrenzt sind
und die Komplexität der Infrastruktur die Behebung verlangsamt.
Infolgedessen können verwundbare Netzwerkgeräte jahrelang exponiert bleiben.
Der Vorfall in Luxemburg hat lediglich offengelegt, was viele Sicherheitsexperten bereits vermuteten:
Die Netzwerkebene selbst ist zu einem der wichtigsten Schauplätze der Cybersicherheit geworden.
Cybersicherheit muss die Souveränität über die Infrastruktur einschließen
Jahrelang konzentrierten sich Strategien zur Cybersicherheit vor allem auf Endgeräte und Anwendungen.
Moderne Resilienz erfordert aber auch:
Transparenz über die Infrastruktur,
Transparenz der Hersteller,
Verantwortlichkeit bei der Offenlegung von Schwachstellen
und souveräne Kontrolle über kritische Netzwerksysteme.
Denn heute kann eine einzige undokumentierte Schwachstelle in einem Router nicht mehr nur ein Unternehmen treffen.
Sie kann ein ganzes Land treffen.
Und Luxemburg hat alle gerade daran erinnert.


