

Was ist ein SSH-Bastion-Host?
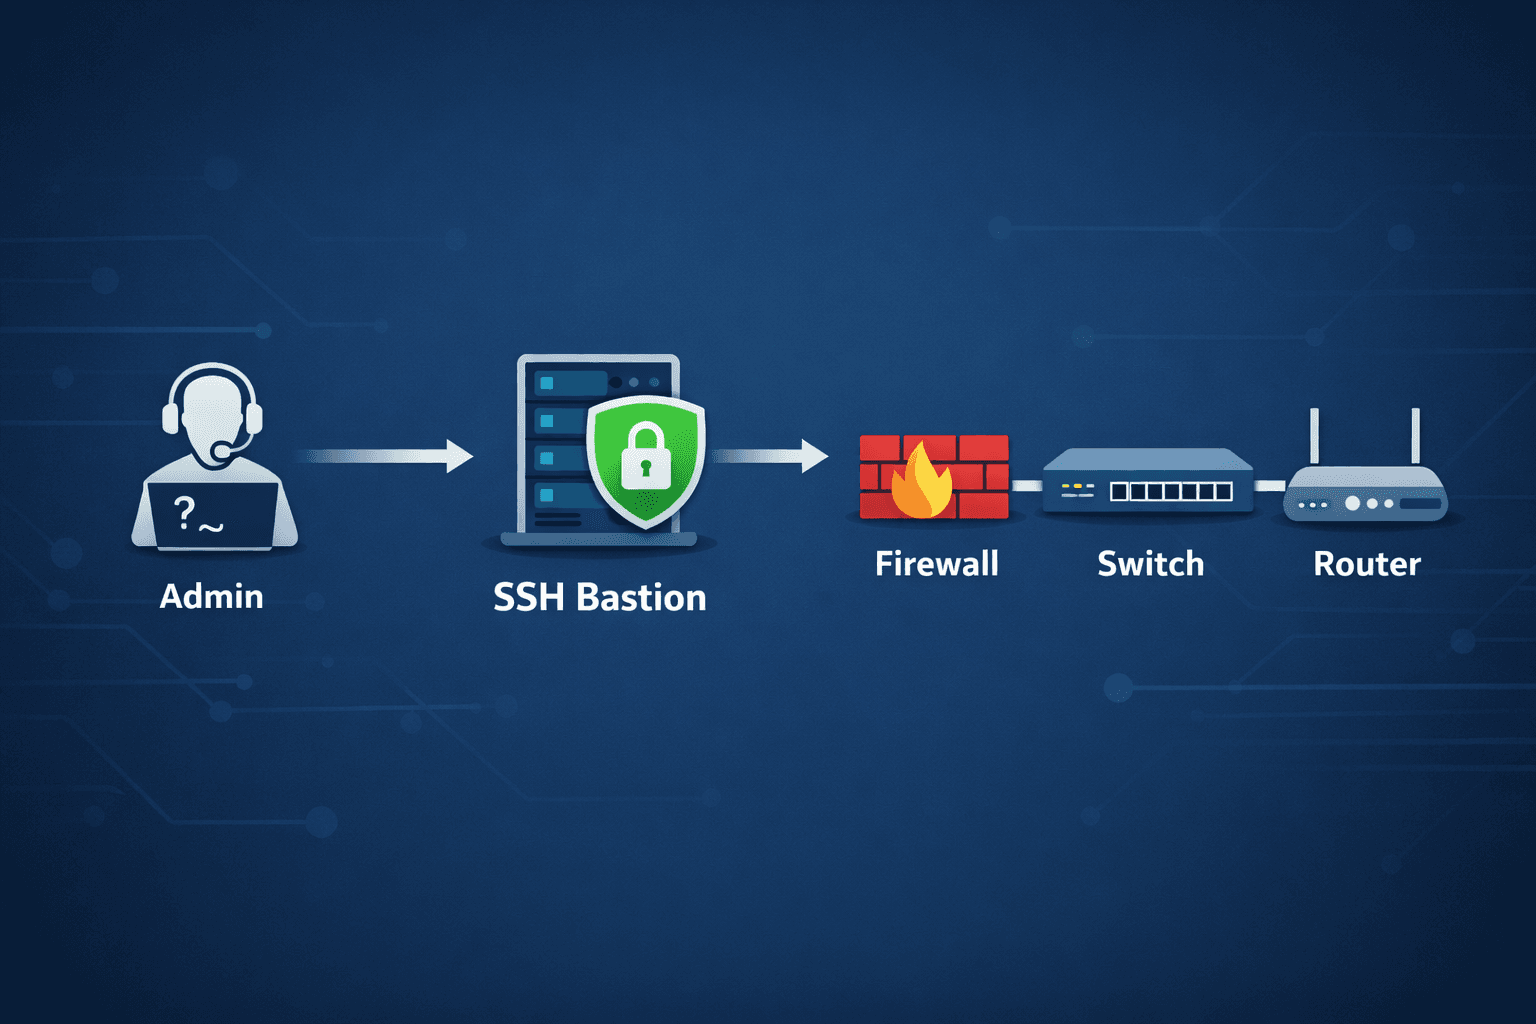
Ein SSH-Bastion-Host (auch Jump-Server genannt) ist ein dediziertes System, das als sicheres Gateway zwischen Administratoren und der internen Netzwerkinfrastruktur dient.
Statt direkten SSH-Zugriff auf Netzwerkgeräte von vielen Arbeitsplätzen aus zu erlauben, verbinden sich Administratoren zuerst mit dem Bastion-Host. Von dort erreichen sie die Zielgeräte auf sicherem Weg.
Diese Architektur schafft einen einzigen kontrollierten Zugangspunkt für den administrativen Zugriff und verbessert die Sicherheitslage der Infrastruktur deutlich.
Zugriff auf Netzwerkgeräte direkt aus dem Gerät in ConnectMyAssets
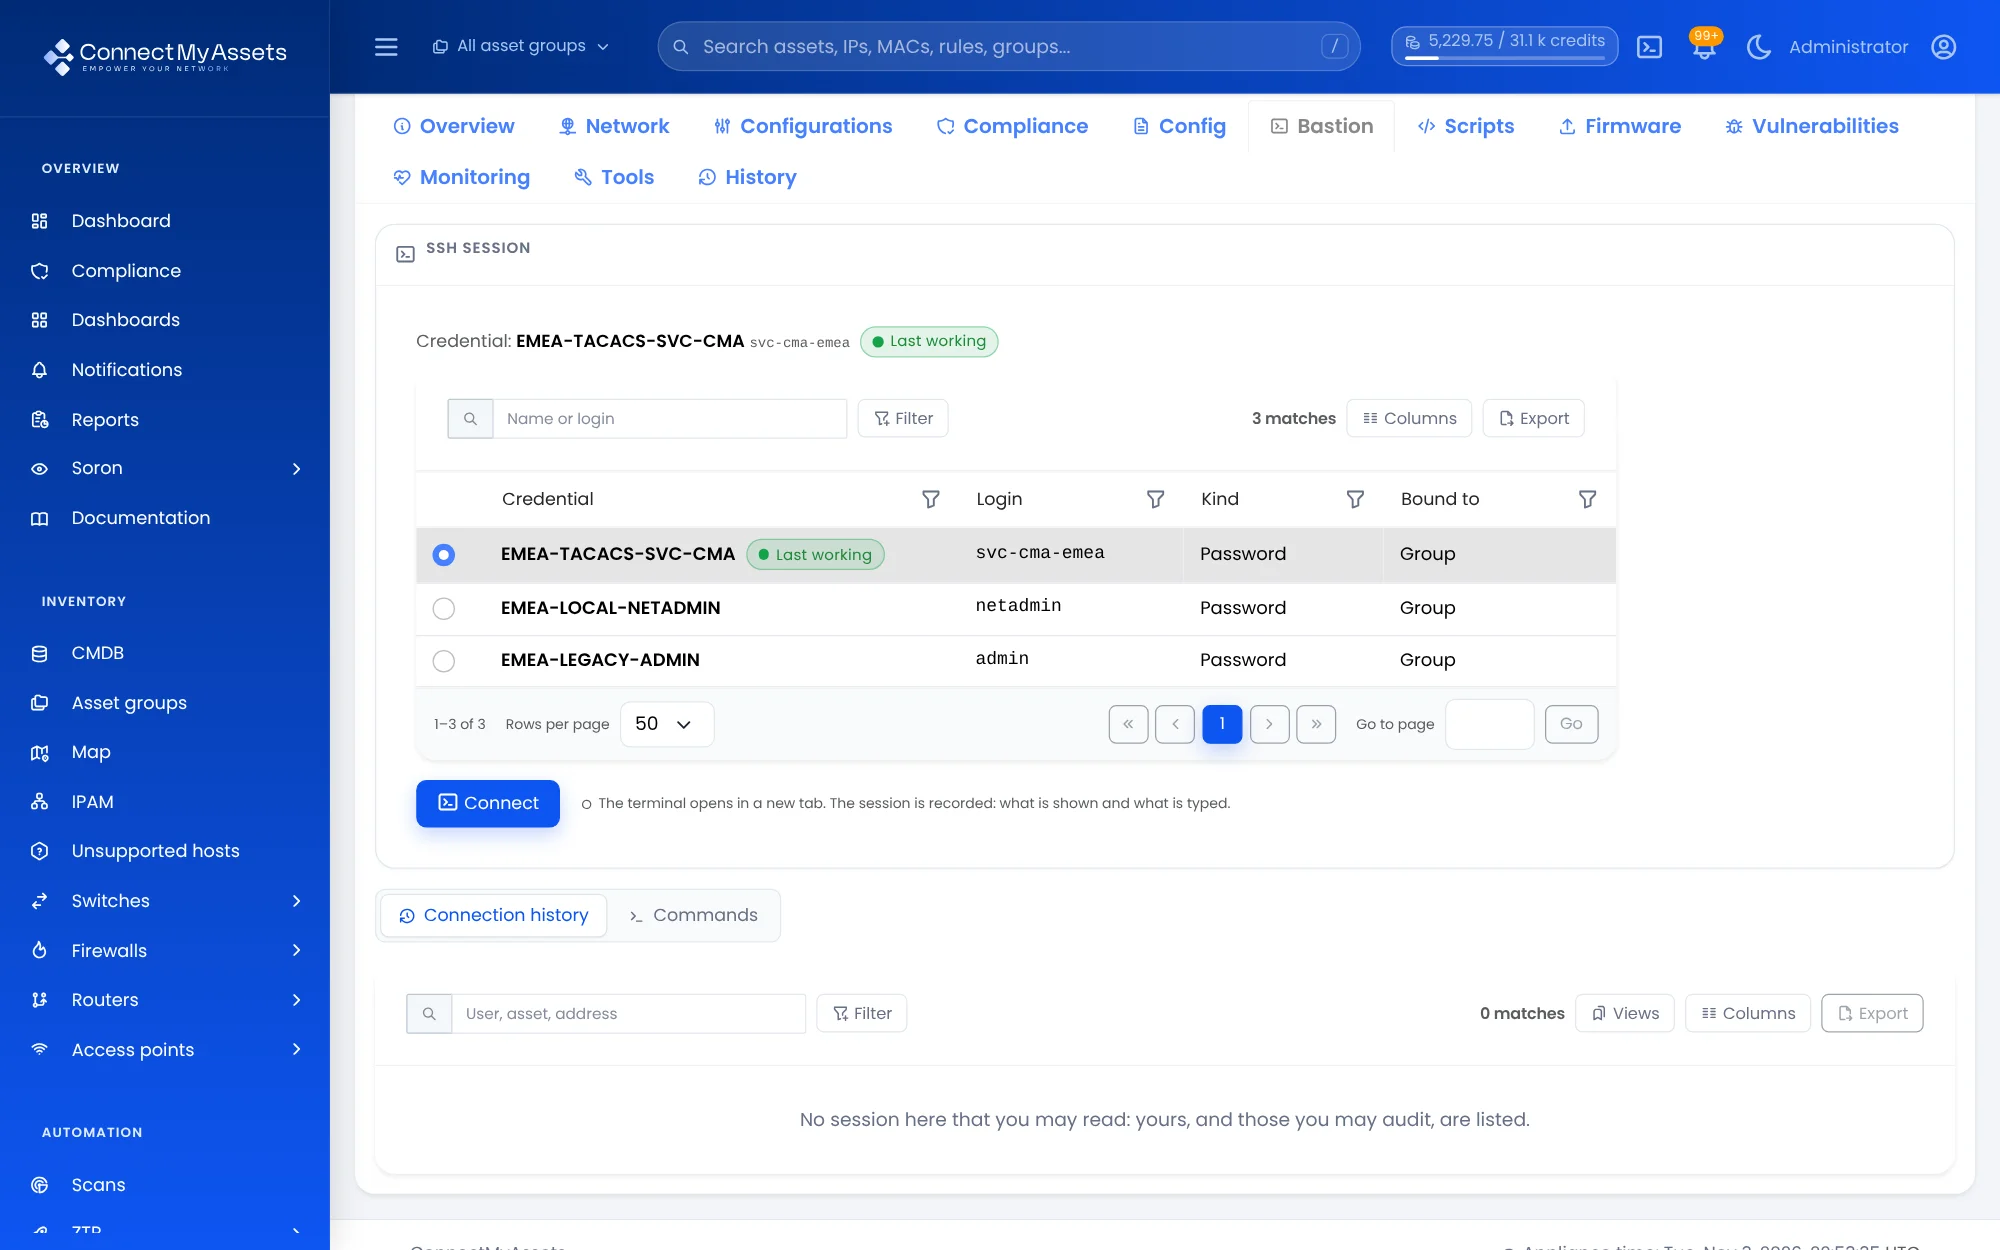
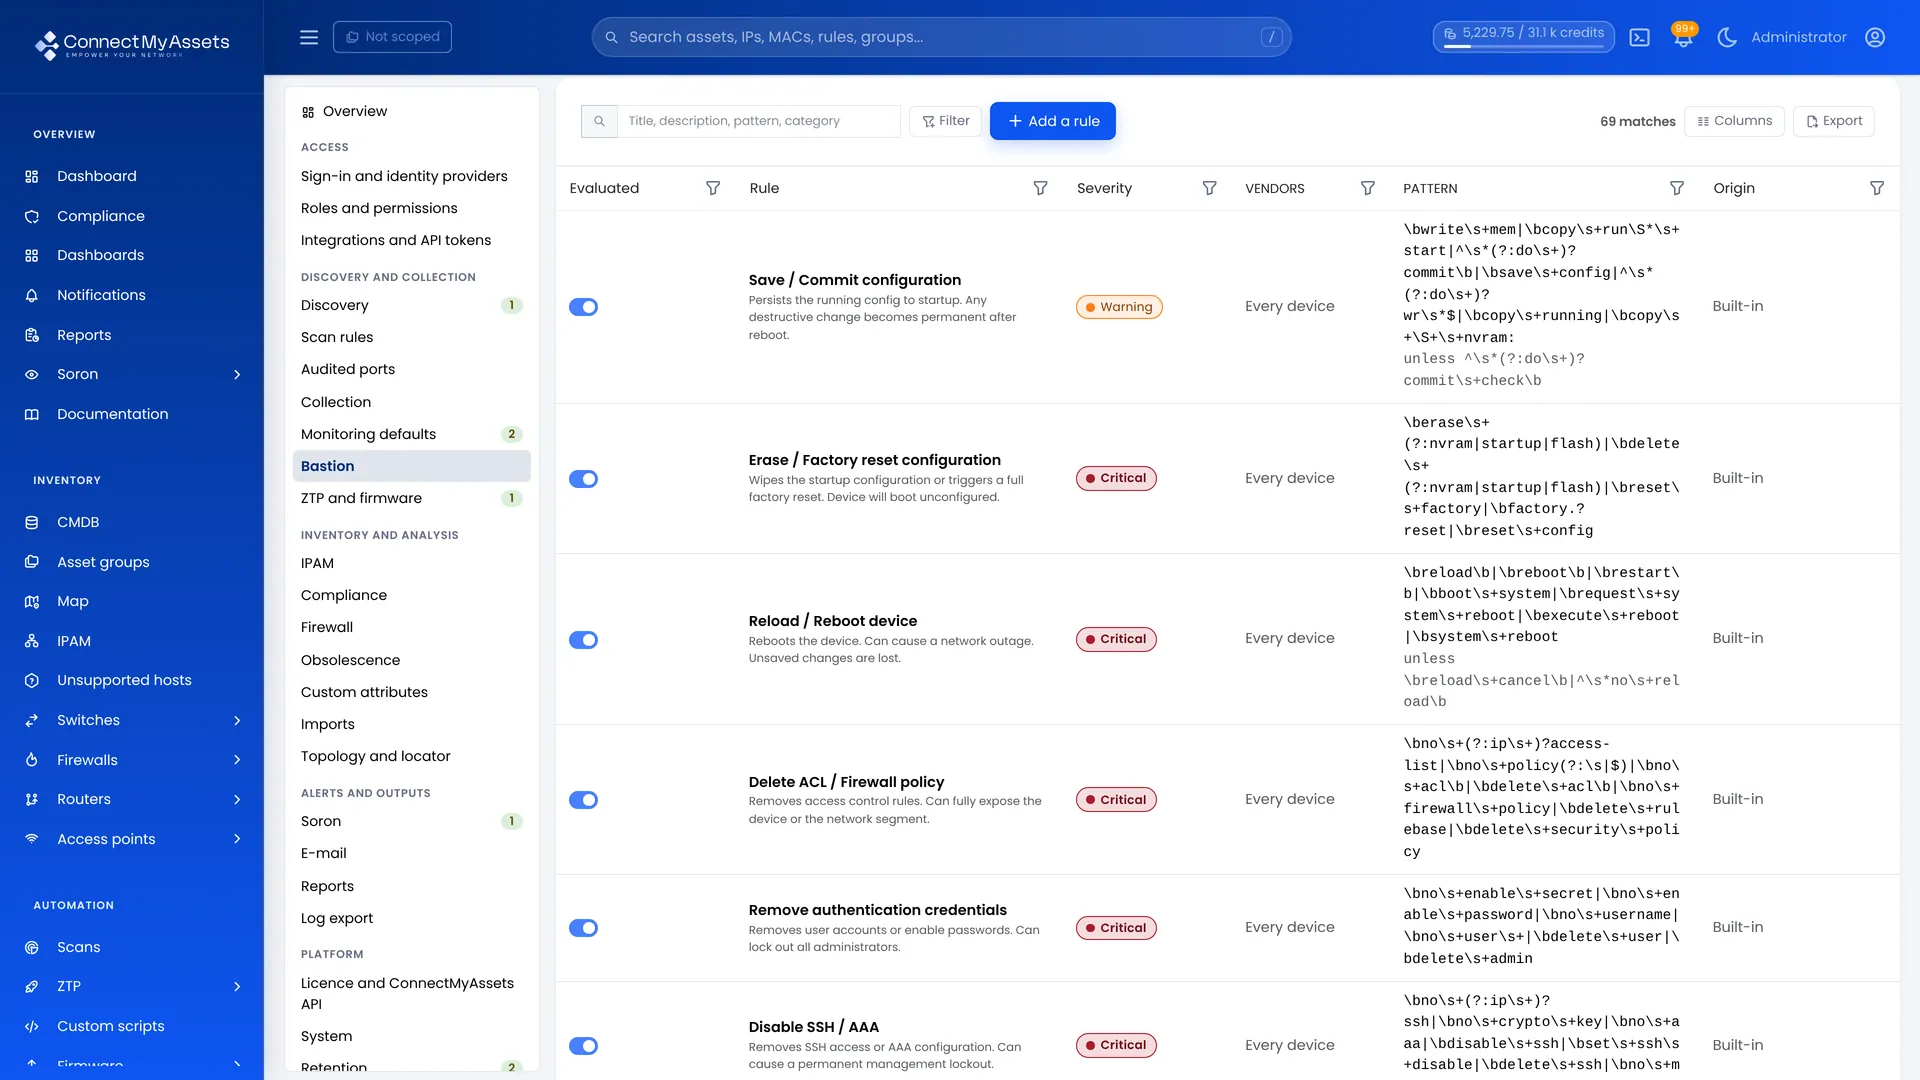 Moderne Plattformen für das Infrastrukturmanagement gehen noch einen Schritt weiter und integrieren die Bastion direkt in die Geräteverwaltung.
Mit ConnectMyAssets greifen Administratoren über eine integrierte SSH-Bastion direkt von der Geräteseite aus auf Netzwerkgeräte zu. Statt manuell ein Terminal zu öffnen und mehrere Jump-Server oder Zugangsdaten zu jonglieren, wählt der Administrator einfach das Gerät in der Plattform aus und startet eine SSH-Sitzung.
Dieser Ansatz bietet mehrere betriebliche Vorteile:
Direkter SSH-Zugriff aus dem Geräteinventar
Zentraler Zugangspunkt für alle Netzwerkgeräte
Einfachere Abläufe für Administratoren
Mehr Sicherheit durch weniger Zugangspunkte zur Infrastruktur
Durch den zentralen Zugang über eine integrierte Bastion erleichtert ConnectMyAssets Teams die Verwaltung ihrer Infrastruktur bei strikter Zugriffskontrolle.
Die wichtigsten Vorteile einer SSH-Bastion
1. Zentrale Zugriffskontrolle
Ein Bastion-Host bündelt Authentifizierungs- und Autorisierungsrichtlinien.
Der Zugriff auf Netzwerkgeräte wird über ein einziges System verwaltet. Sicherheitsregeln und Benutzerberechtigungen lassen sich so leichter durchsetzen.
Das vereinfacht:
Die Verwaltung der Benutzerzugänge
Rollenbasierte Berechtigungen
Den Entzug von Zugängen, wenn Mitarbeitende das Unternehmen verlassen
2. Bessere Sicherheitslage
Ohne direkten Zugriff auf die Netzwerkgeräte schrumpft die Angriffsfläche erheblich.
Netzwerkgeräte können in isolierte Management-Netzwerke verlegt werden, die nur über den Bastion-Host erreichbar sind.
So wird kritische Infrastruktur geschützt vor:
Unbefugtem Zugriff
Brute-Force-Angriffen auf Zugangsdaten
Seitwärtsbewegungen (Lateral Movement) während eines Cyberangriffs
3. Prüfbarkeit und Nachvollziehbarkeit
Ein Bastion-Host kann alle administrativen Sitzungen protokollieren und zeigt so, wer wann auf welches Gerät zugegriffen hat.
Diese Protokolle sind äußerst wertvoll für:
Sicherheitsuntersuchungen
Compliance-Anforderungen
Die Fehlersuche im Betrieb
Sitzungsaufzeichnung und Befehlsprotokollierung stärken zudem die Verantwortlichkeit in den IT-Teams.
4. Einfachere Netzwerkarchitektur
Statt SSH-Zugriff auf viele IP-Adressen im Netzwerk zu öffnen, müssen Administratoren nur den Zugang zu einem einzigen Bastion-Endpunkt erlauben.
Das vereinfacht die Firewall-Regeln und verbessert die Hygiene der gesamten Infrastruktur.
5. Sicherer Fernzugriff für verteilte Teams
Immer mehr Unternehmen arbeiten mit verteilten Umgebungen und Remote-Teams. Bastion-Hosts ermöglichen einen sicheren Zugriff auf die Infrastruktur, ohne Management-Schnittstellen dem öffentlichen Internet auszusetzen.
Administratoren verbinden sich sicher mit der Bastion und erreichen von dort die internen Geräte, ohne die Sicherheit zu gefährden.
Best Practices für die Einführung eines Bastion-Hosts
Für maximale Sicherheit sollten einige bewährte Praktiken beachtet werden:
Multi-Faktor-Authentifizierung (MFA) erzwingen
Schlüsselbasierte SSH-Authentifizierung verwenden
Zugriffe nach dem Least-Privilege-Prinzip beschränken
Sitzungsprotokollierung und Überwachung aktivieren
Das Bastion-System regelmäßig aktualisieren und patchen
Ein Bastion-Host ist als kritische Sicherheitskomponente der Infrastruktur zu behandeln.
Fazit
Je komplexer und verteilter Netzwerkinfrastrukturen werden, desto wichtiger ist die Kontrolle des administrativen Zugriffs. Ein SSH-Bastion-Host bietet einen sicheren, zentralen und prüfbaren Weg, den Zugriff auf kritische Netzwerkgeräte zu steuern.
Plattformen wie ConnectMyAssets gehen noch weiter und integrieren die Bastion direkt in die Geräteverwaltung. Administratoren starten SSH-Sitzungen direkt aus einem Gerät heraus. Das vereinfacht den Betrieb und stellt sicher, dass der Zugriff auf Netzwerkgeräte immer über einen einzigen sicheren Zugangspunkt läuft.


