Une configuration réseau décrit le plan d'attaque complet d'une organisation. Trois questions permettent de savoir si un outil de gestion est réellement souverain : où les données sont traitées, quel droit s'applique, et ce qu'il reste si le service s'arrête.
La mise à jour d’octobre 2026 de netlab revient sur la configuration des équipements avec Netmiko et cherche à savoir si le remplacement d’une méthode fondée sur Ansible change réellement la donne. La conclusion annoncée est positive, mais les équipes d’infrastructure doivent évaluer ensemble répétabilité, performances et preuves opérationnelles.
La souveraineté numérique n’est plus seulement un concept stratégique, c’est une exigence essentielle pour toute organisation qui veut garder le contrôle de son infrastructure, de ses données et, en fin de compte, de son avenir. Pourtant, aujourd’hui, de nombreuses entreprises abandonnent sans le savoir ce contrôle. Ils s’appuient sur les plateformes des fournisseurs pour gérer leur équipement réseau, stocker leurs données et définir le fonctionnement de leur infrastructure. Ce qui semble pratique au début se transforme rapidement en dépendance.
Les réseaux d’entreprise modernes sont plus complexes que jamais. Switchs, routeurs, pare-feu, liaisons réseau, segmentation VLAN, infrastructure sans fil... tous ces composants créent des environnements où comprendre l’architecture réseau réelle devient difficile. Pourtant, de nombreuses organisations s’appuient toujours sur des diagrammes de réseau statiques créés dans des outils tels que Visio ou Draw. La réalité est simple : Les diagrammes statiques ne peuvent pas suivre les réseaux modernes.
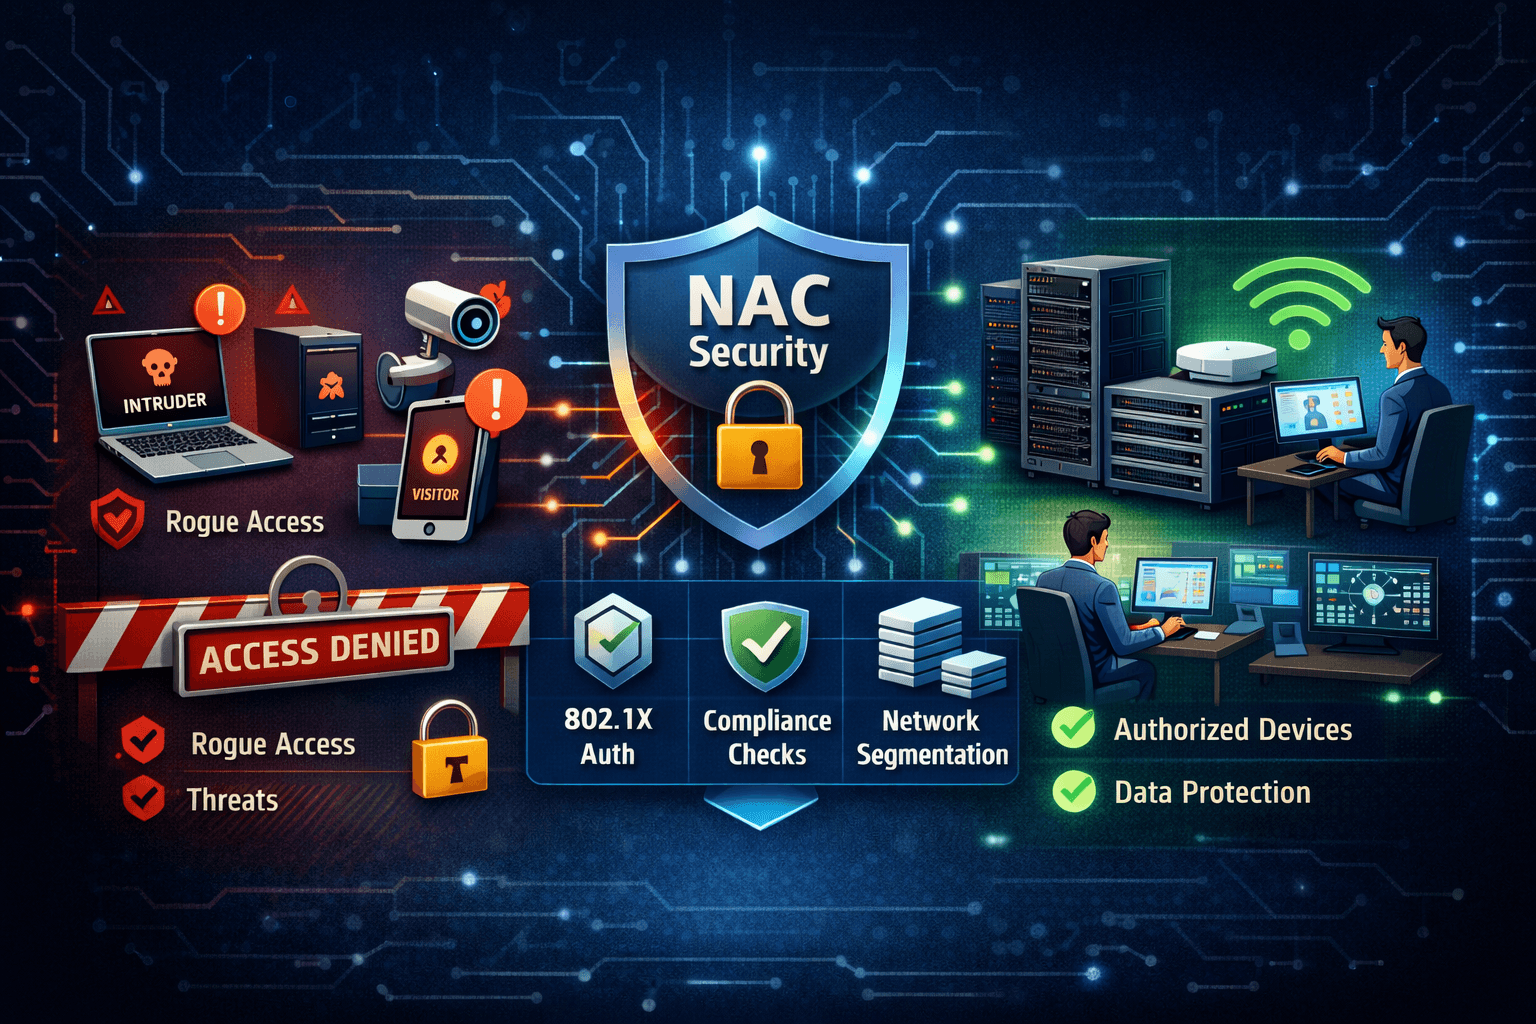
Dans le paysage de la cybersécurité d’aujourd’hui, les réseaux d’entreprise sont sous la pression constante des menaces internes et externes. Bien que les pare-feu et les solutions antivirus restent essentiels, ils ne suffisent plus à eux seuls. L'un des mécanismes de sécurité les plus critiques - mais souvent sous-estimés - est le contrôle d'accès au réseau (NAC). NAC garantit que seuls les appareils autorisés et conformes peuvent accéder à votre réseau interne. Sans elle, votre réseau local devient une porte ouverte.
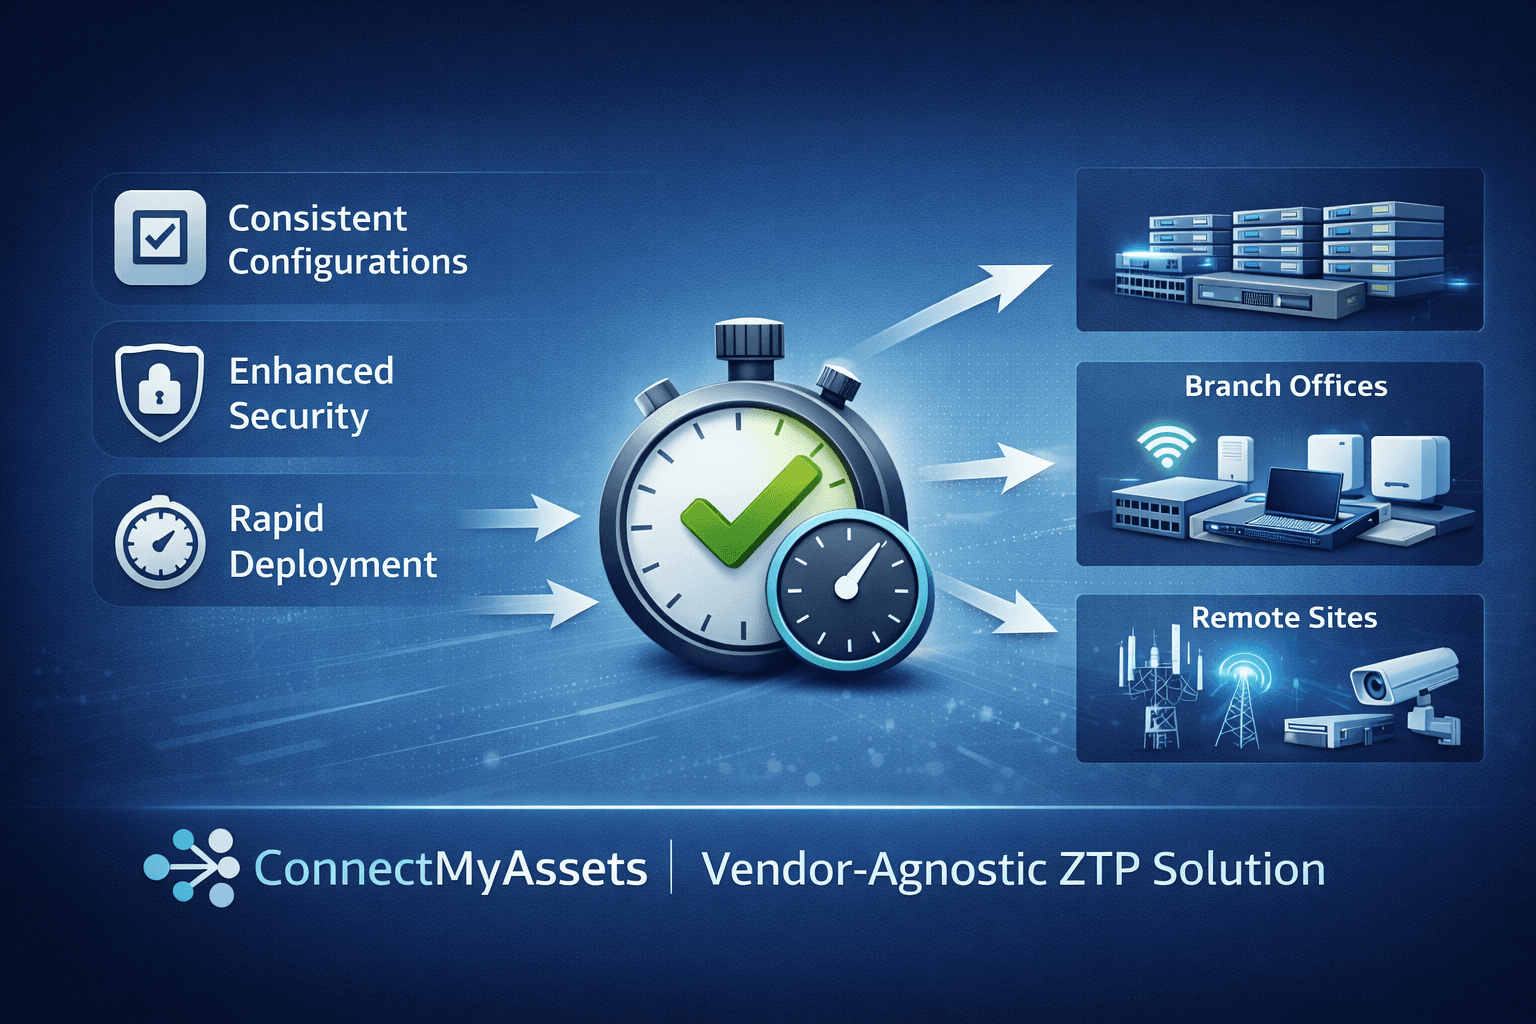
Au fur et à mesure que les réseaux d’entreprise gagnent en taille et en complexité, les méthodes d’approvisionnement manuelles traditionnelles ne sont plus durables. Les erreurs de configuration, les failles de sécurité et les déploiements lents peuvent rapidement devenir des risques opérationnels majeurs. Zero Touch Provisioning (ZTP) répond à ces défis en automatisant l'intégration des périphériques, en assurant la conformité de la configuration, en renforçant la sécurité et en réduisant considérablement le temps de déploiement.
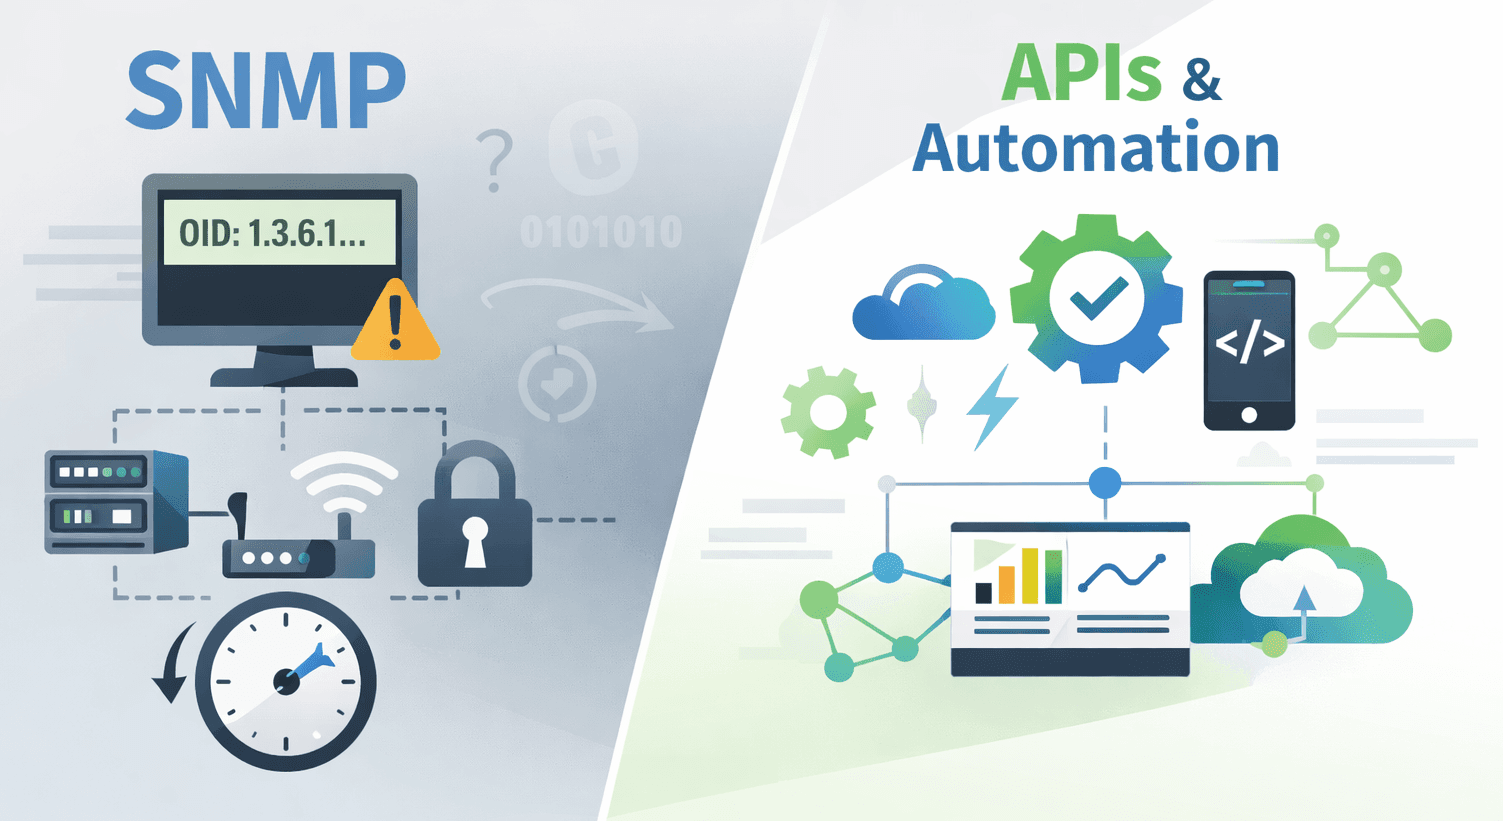
Depuis des décennies, SNMP (Simple Network Management Protocol) est l'épine dorsale de la surveillance du réseau. Il a alimenté les tableaux de bord, les alertes, la planification des capacités et la gestion des pannes dans les entreprises et les fournisseurs de services. Et pourtant, malgré son long règne, un consensus croissant se fait jour au sein de la communauté des réseaux : Le SNMP n'est plus adapté aux réseaux modernes. Ce n'est pas que SNMP a soudainement cessé de fonctionner. C'est que le monde qui l'entoure a fondamentalement changé - et SNMP n'a pas suivi.
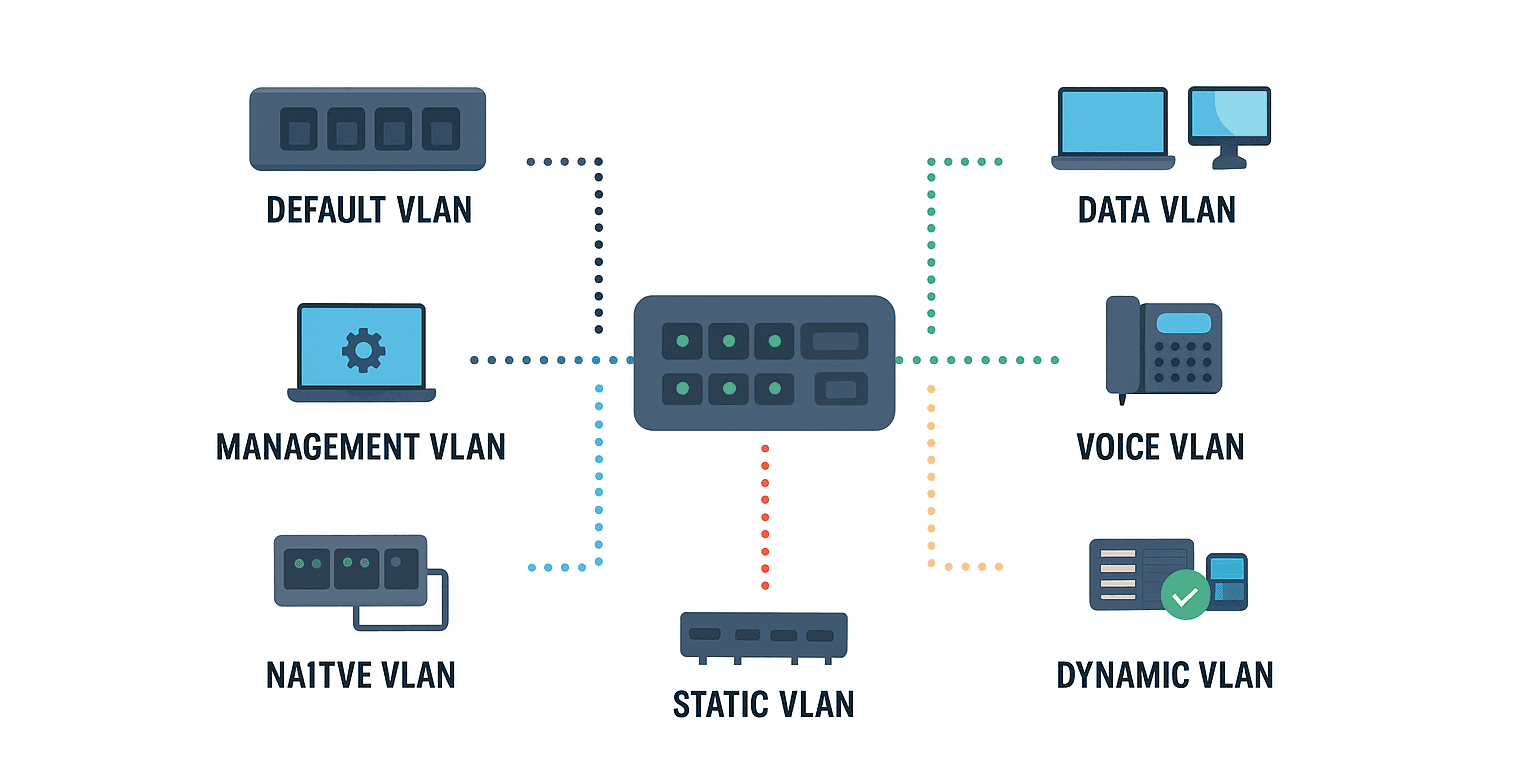
Dans la conception de réseau moderne, les réseaux locaux virtuels (VLAN) sont essentiels pour améliorer les performances, améliorer la sécurité et simplifier la gestion. En segmentant le trafic en groupes logiques, les VLAN isolent les domaines réseau, réduisent le trafic de diffusion et donnent aux administrateurs un contrôle granulaire sur le flux de données.
Dans les entreprises en réseau d'aujourd'hui, le véritable défi n'est pas seulement de connecter des appareils - c'est de gérer la complexité . Avec de multiples fournisseurs, des firmwares évolutifs et des exigences de conformité croissantes, les équipes informatiques perdent souvent en visibilité et en contrôle. Cet article explore comment ConnectMyAssets ramène la liberté opérationnelle à travers des normes ouvertes, la conformité et l'interopérabilité , en rompant avec les limites des solutions verrouillées par les fournisseurs.
Les listes de contrôle d'accès (ACL) sont un moyen rapide, peu coûteux et à fort impact de restreindre les personnes pouvant accéder aux interfaces de gestion de vos appareils. Appliquer des ACL aux VLAN de gestion ou aux interfaces pour n'autoriser qu'un sous-réseau d'administration bien défini.
Vous êtes-vous déjà surpris à taper « activer » sur un switch qui utilise toujours un mot de passe d’administrateur local de 2012 ? Ouais... pareil. La vérité est que la plupart de nos équipements de réseau font toujours confiance à quiconque connaît un seul mot de passe - et c'est terrifiant. Entrez TACACS +, le protocole qui donne à vos switchs des problèmes de confiance (dans le bon sens). Il centralise l'authentification, indique à chaque administrateur exactement ce qu'il peut ou ne peut pas faire, et conserve un journal détaillé de qui a fait quoi. Parce que quand quelque chose ne va pas, "je ne sais pas qui a changé cela" n'est plus une réponse acceptable.
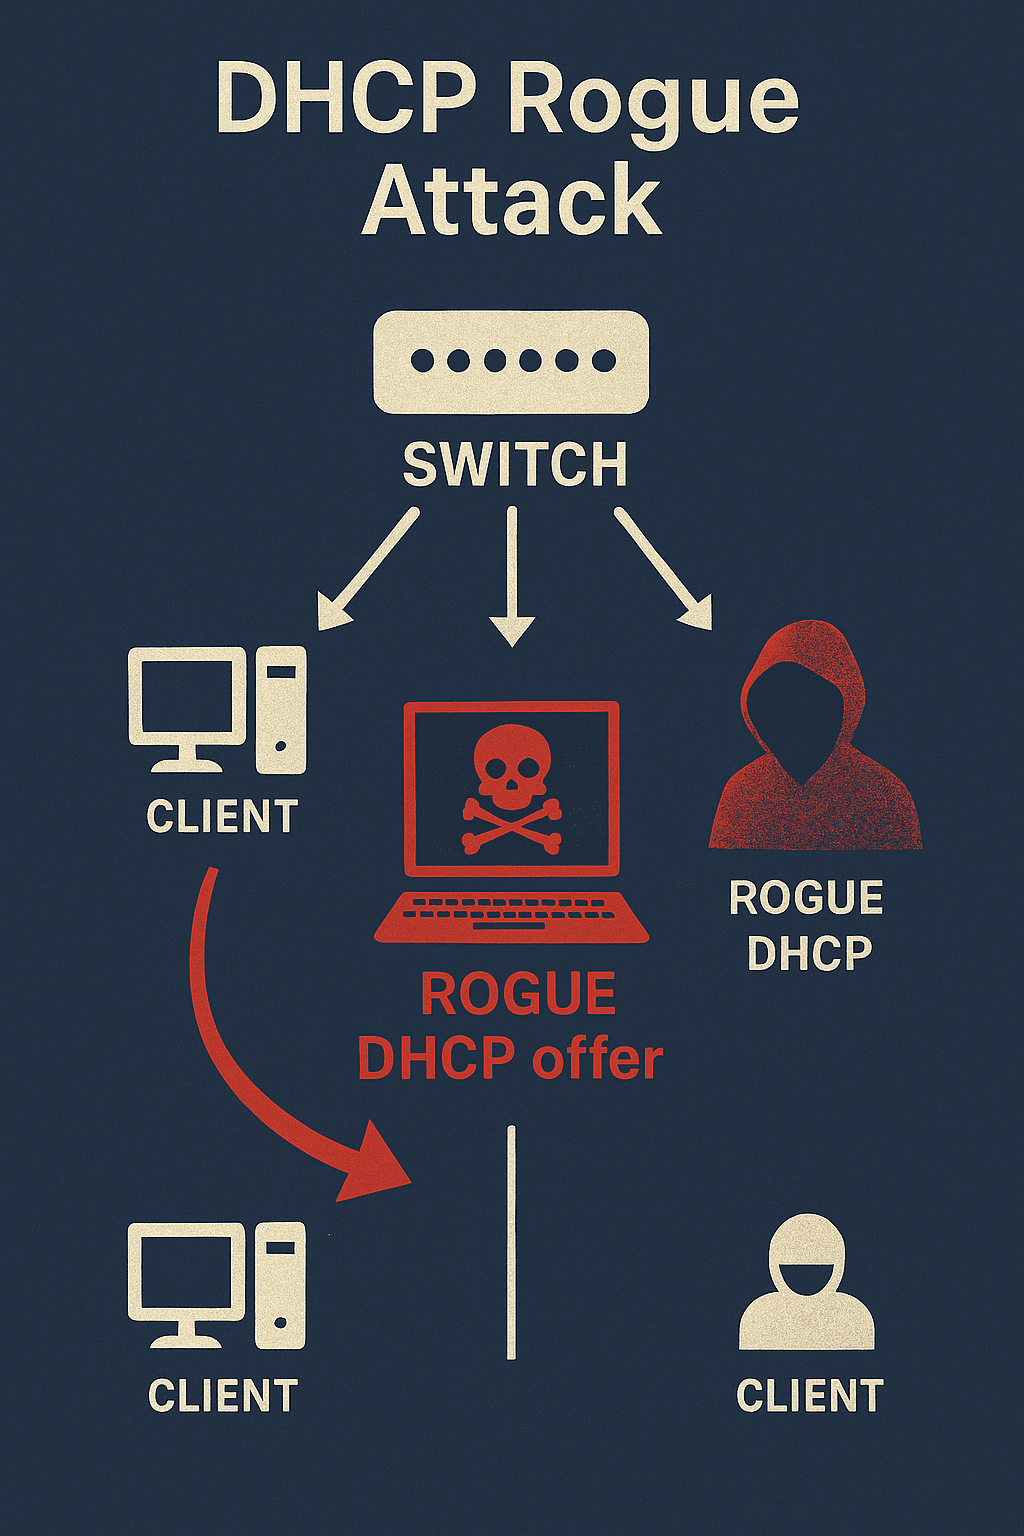
DHCP Snooping est une fonctionnalité de sécurité qui joue un rôle essentiel dans la protection des réseaux locaux (LAN). Communément activé sur les switchs d'accès ou de distribution, il agit comme une barrière contre les serveurs DHCP malhonnêtes et garantit que les clients reçoivent des adresses IP légitimes. Cet article explique : - Qu'est-ce que DHCP Snooping - Pourquoi il est essentiel dans les réseaux d'entreprise - Comment le configurer correctement, avec un exemple pratique Aruba CX ---
VLAN 1 peut sembler inoffensif - c'est le VLAN par défaut sur presque tous les switchs. Mais le marquage du VLAN 1 sur les liaisons montantes peut causer des problèmes d'interopérabilité, des pertes de paquets ou même des risques de sécurité. Voici pourquoi vous ne devriez jamais étiqueter VLAN 1 - et comment Aruba CX gère les VLAN natifs différemment.
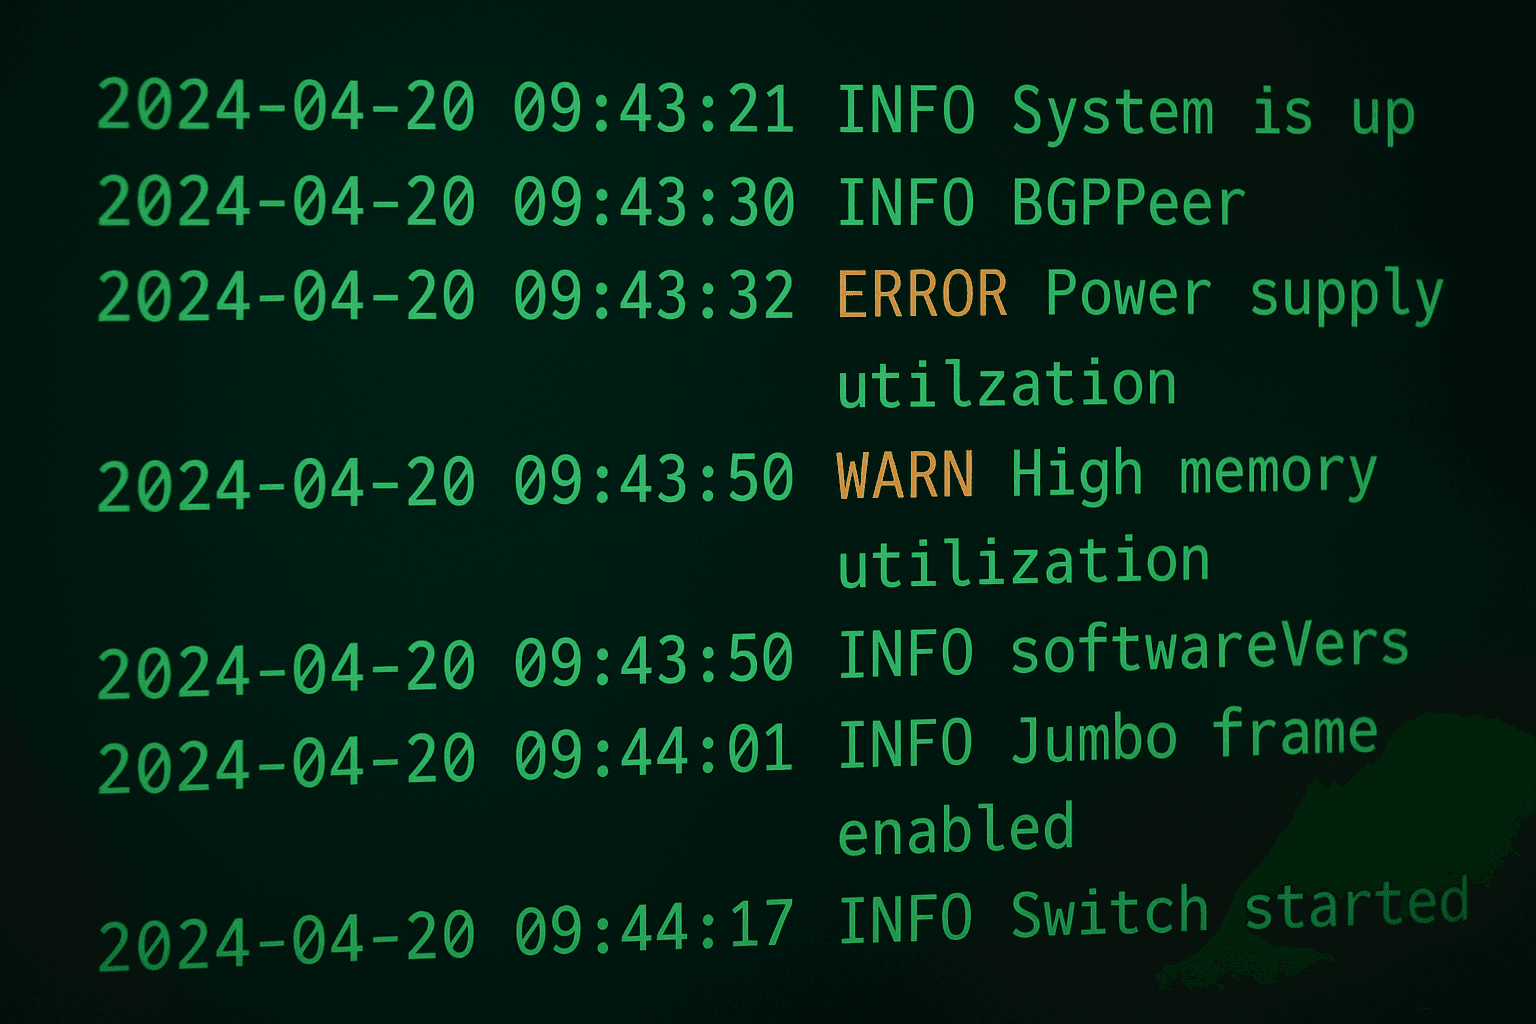
Dans les environnements réseau modernes, la visibilité et la journalisation sont essentielles. Qu'il s'agisse de gérer un réseau local, un centre de données ou un backbone WAN, Syslog fournit un moyen standardisé, léger et puissant de collecter et de centraliser les données d'événements à partir de routeurs, de switchs et de pare-feu - essentiels pour le dépannage et la cybersécurité.
Gérer des réseaux construits à partir de différents fournisseurs est un défi quotidien pour les entreprises. Découvrez comment surmonter la fragmentation, améliorer l'automatisation et standardiser les opérations sur des infrastructures hétérogènes.