

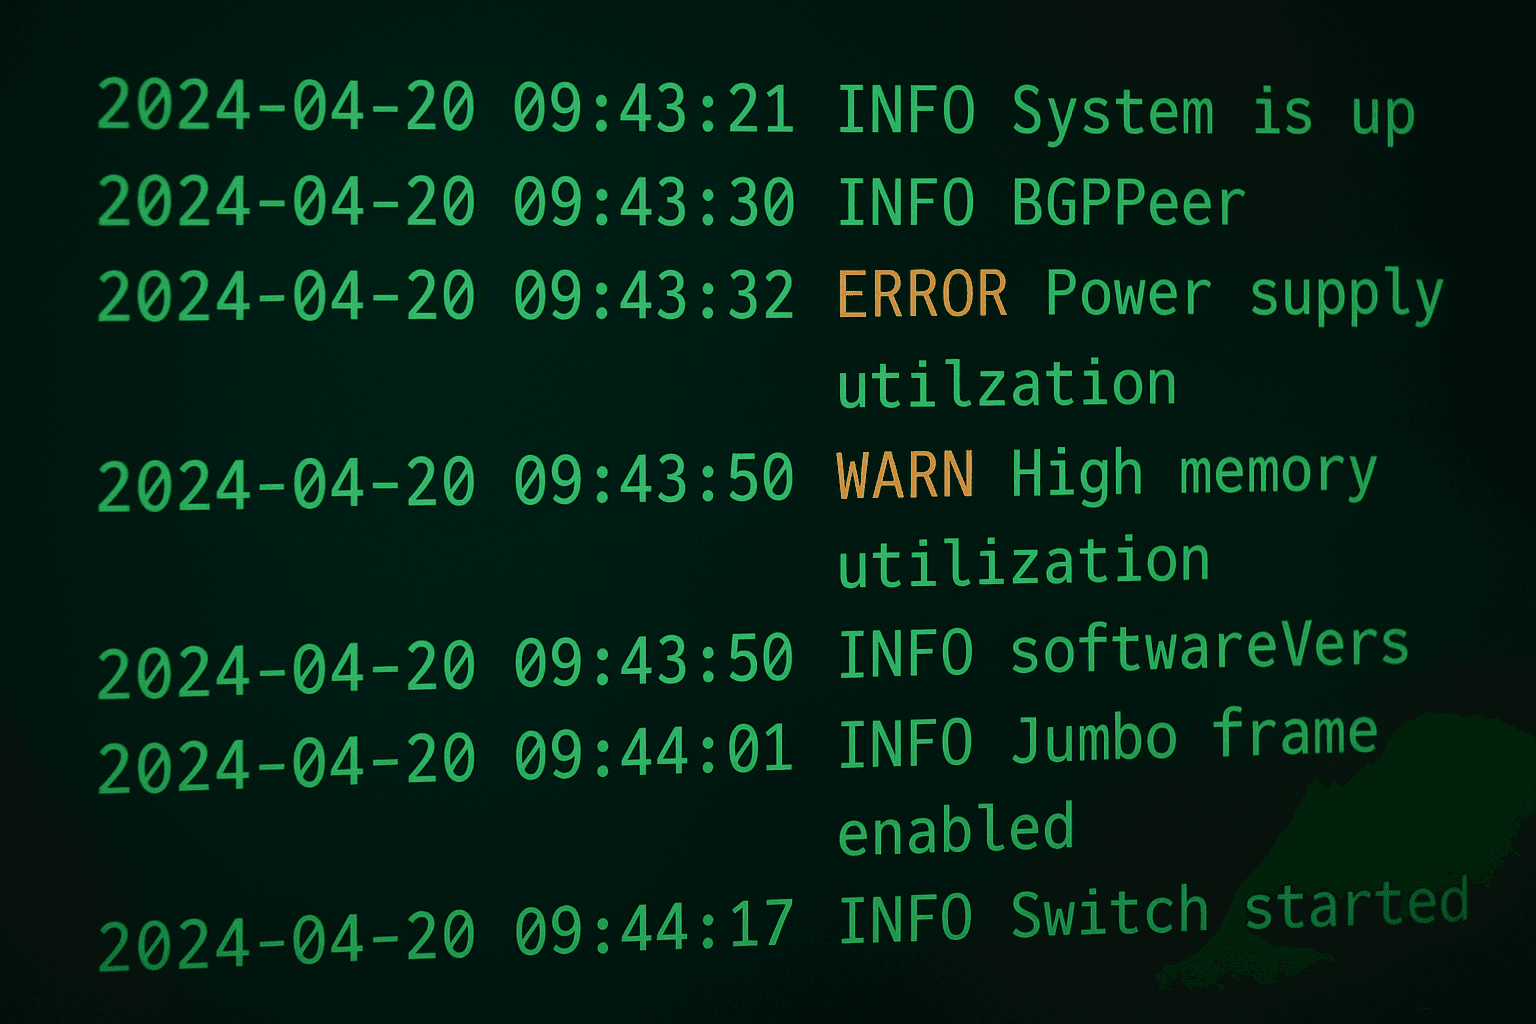
1. So funktioniert Syslog im Netzwerk
Syslog bietet Netzwerkgeräten einen standardisierten Weg, Ereignismeldungen an einen zentralen Collector zu senden, meist über UDP oder TCP auf Port 514.
Jede Meldung enthält:
Facility: die Art der Systemkomponente (z. B. kernel, daemon, auth)
Schweregrad: von
0 - Emergencybis7 - DebugZeitstempel
Meldungstext, der das Ereignis beschreibt
Beispiel
<189>Oct 06 10:15:45 core-switch %LINK-3-UPDOWN: Interface 1/1/48, changed state to down
Von Statusänderungen einzelner Links bis zu fehlgeschlagenen Anmeldungen lässt sich jedes Ereignis erfassen und zentral für die Analyse speichern.
2. Warum Netzwerkteams zentrales Syslog brauchen
Fehlersuche und Ursachenanalyse
Tritt ein Verbindungsproblem auf, können Ingenieure Ereignisse mehrerer Geräte in Sekunden korrelieren.
Statt sich an jedem Switch anzumelden, liefert eine einzige Abfrage in einer Plattform wie Graylog oder Splunk das Gesamtbild: welche Interfaces ausgefallen sind, welche Routing-Updates stattfanden oder wer Konfigurationsänderungen vorgenommen hat.
Blick in die Vergangenheit
Zentrale Protokollierung stellt sicher, dass die Ereignishistorie erhalten bleibt, auch wenn ein Gerät neu startet oder seinen Puffer leert.
Diese langfristige Transparenz ist entscheidend für die Ursachenanalyse und die Aufarbeitung von Vorfällen.
Korrelation über Hersteller hinweg
Syslog schafft eine gemeinsame Sprache für Ereignisse in gemischten Infrastrukturen mit Cisco, Aruba, Fortinet, Juniper und Palo Alto und ermöglicht einheitliche Dashboards und eine konsistente Alarmierungslogik.
3. Syslog als Sicherheitswerkzeug
Syslog dient nicht nur dem Betrieb: Es ist strategisch für die Cybersicherheit.
Netzwerkgeräte liefern oft die ersten Hinweise auf eine Kompromittierung: fehlgeschlagene Anmeldungen, ACL-Treffer, unerwartete Neustarts oder Konfigurationsänderungen.
Mit zentralem Syslog können Sie:
verdächtige oder unbefugte Aktionen in Echtzeit erkennen
Alarme für bestimmte Log-Muster anlegen (z. B. mehrere fehlgeschlagene SSH-Versuche)
manipulationssichere Logs für Audit und Compliance aufbewahren
Plattformen wie Splunk Enterprise Security und Graylog Security können Syslog-Ereignisse automatisch parsen, mit Metadaten anreichern und für Analysen auf SIEM-Niveau in Erkennungspipelines einspeisen.
Quellen:
4. Best Practices für Netzwerkingenieure
Nutzen Sie TCP oder TLS für Zuverlässigkeit und Integrität. UDP ist schnell, kann aber Pakete verlieren.
Legen Sie Filter nach Schweregrad fest. Begrenzen Sie Debug-Meldungen im Produktivbetrieb, um eine Überlastung zu vermeiden.
Kennzeichnen Sie Quellen sauber. Hostnamen und Geräte-IDs sollten eindeutig und aussagekräftig sein.
Synchronisieren Sie die Zeit (NTP). Genaue Zeitstempel sind für die Korrelation von Ereignissen unerlässlich.
Überwachen Sie Ihren Syslog-Fluss. Richten Sie Alarme für Geräte ein, die keine Logs mehr senden.
5. Fazit
Eine sauber konfigurierte Syslog-Umgebung ist eines der einfachsten und zugleich wirkungsvollsten Werkzeuge eines Netzwerkingenieurs.
Sie macht Ihre Infrastruktur zu einem auskunftsfreudigen, beobachtbaren System, in dem jede Interface-Änderung, jeder Anmeldeversuch und jedes Konfigurationsupdate erfasst, durchsuchbar und auswertbar ist.
Ob Sie Graylog wegen seiner Open-Source-Flexibilität oder Splunk für Analysen auf Enterprise-Niveau nutzen: Syslog ist die Grundlage für Transparenz und Resilienz im Netzwerk.
Ohne Logs schweigt Ihr Netzwerk.
Mit Syslog spricht es und sagt Ihnen alles, was Sie wissen müssen.


