

Was ist DHCP Snooping?
DHCP (Dynamic Host Configuration Protocol) ermöglicht es Geräten, IP-Adressen und Netzwerkparameter wie DNS und Gateway automatisch zu beziehen.
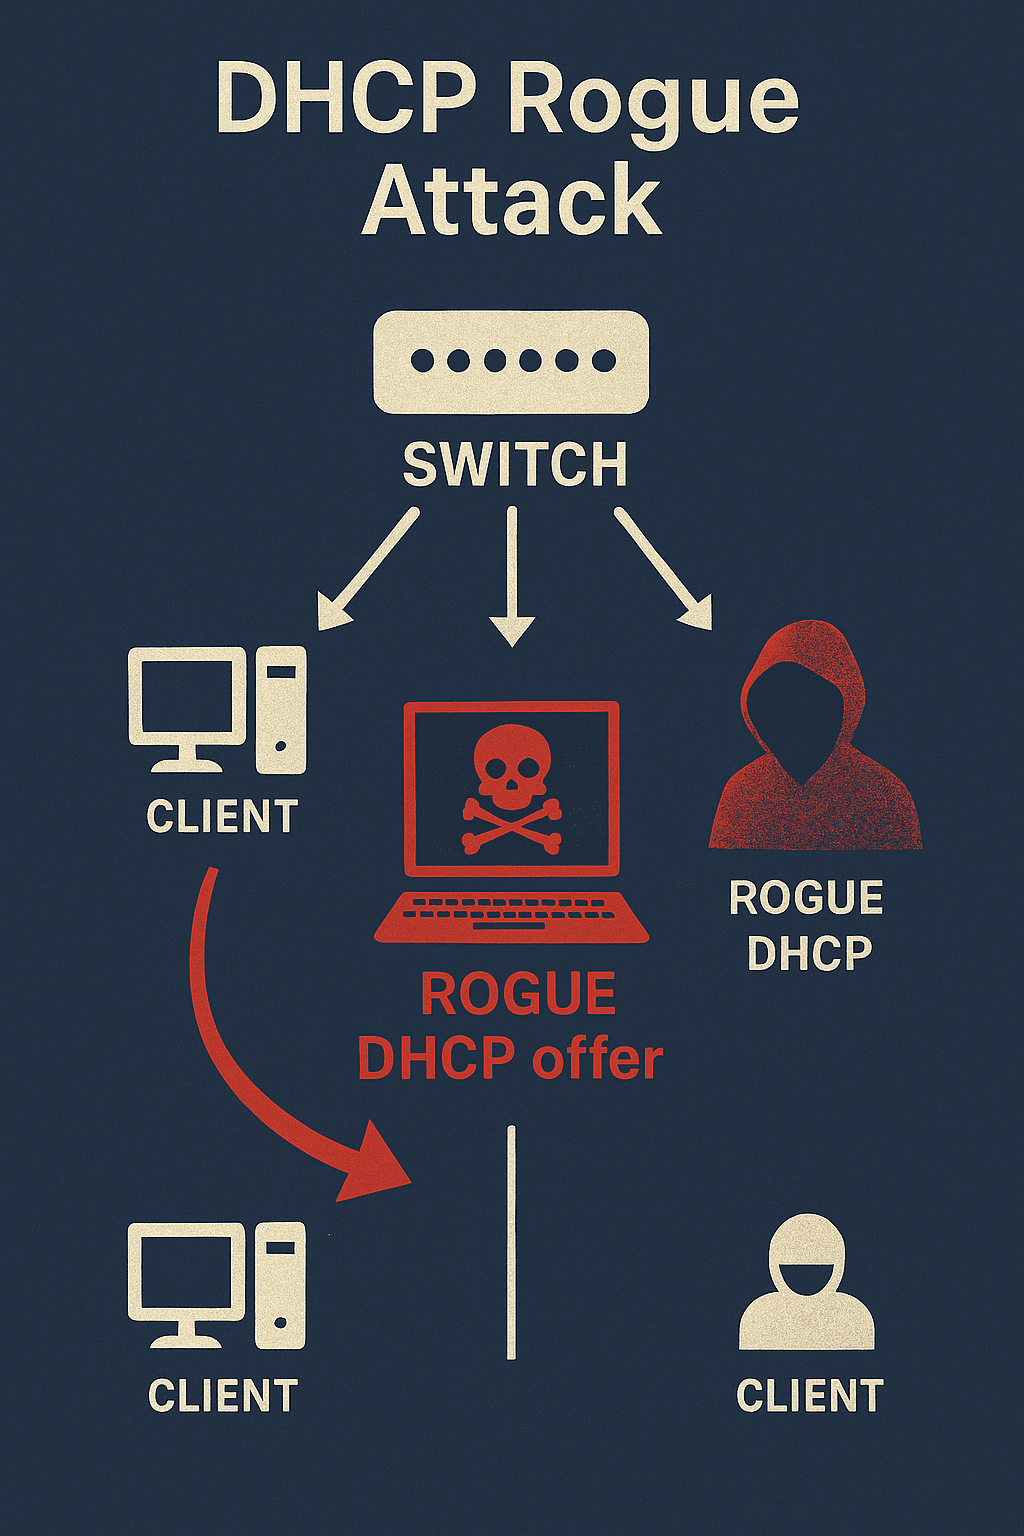
In einem ungesicherten Netzwerk kann jedes Gerät als DHCP-Server auftreten.
Ein nicht autorisierter DHCP-Server kann manipulierte IP-Konfigurationen oder Gateway-Einstellungen verteilen und so Traffic abfangen oder stören.
DHCP Snooping verhindert das, indem es den DHCP-Traffic auf Switch-Ebene filtert.
Die Rolle von DHCP Snooping
DHCP Snooping filtert DHCP-Nachrichten und teilt die Switch-Ports in zwei Kategorien ein:
Vertrauenswürdige Ports (trusted)
Rolle: Uplinks, Router oder Ports, an denen legitime DHCP-Server angeschlossen sind
Verhalten: Alle DHCP-Nachrichten sind erlaubt (DISCOVER, OFFER, REQUEST, ACK usw.)
Nicht vertrauenswürdige Ports (untrusted)
Rolle: Access-Ports zu Clients (PCs, Drucker, die meisten Ports für WLAN-Access-Points)
Verhalten: Nur Client-Anfragen sind erlaubt (DISCOVER, REQUEST); Server-Antworten (OFFER, ACK) werden blockiert
Jede DHCP-Antwort, die auf einem nicht vertrauenswürdigen Port eingeht, wird verworfen. So können nicht autorisierte DHCP-Server keine Adressen vergeben.
Ein kurzer Rückblick
DHCP Snooping kam Anfang der 2000er Jahre auf und wurde zuerst auf Cisco-Catalyst-Switches implementiert.
Später übernahmen es weitere Hersteller (HP/Aruba, Juniper usw.), und es wurde zur Standardfunktion von Enterprise-Switches.
Heute bieten die meisten Enterprise-Switches DHCP Snooping, darunter Aruba CX (AOS-CX).
So funktioniert DHCP Snooping
Ist die Funktion aktiviert, überwacht der Switch DHCP-Pakete in den konfigurierten VLANs.
Trifft ein Paket auf einem nicht vertrauenswürdigen Port ein:
Lässt der Switch nur DHCP-DISCOVER- und -REQUEST-Nachrichten von Clients zu.
Verwirft er DHCP-OFFER- und -ACK-Nachrichten von diesem Port.
Der Switch baut eine Binding-Datenbank auf und pflegt Einträge mit:
MAC-Adresse des Clients
Zugewiesener IP-Adresse
VLAN-ID
Physischem Port
Die Binding-Datenbank wird von weiteren Schutzfunktionen genutzt, etwa:
IP Source Guard
Dynamic ARP Inspection (DAI)
Best Practices für die Konfiguration
DHCP Snooping global auf dem Switch aktivieren.
DHCP Snooping nur in VLANs aktivieren, die tatsächlich DHCP nutzen.
Uplink-Ports und Ports von DHCP-Servern als vertrauenswürdig markieren.
Access-Ports nicht vertrauenswürdig lassen (Standard).
Trunk-Ports zu WLAN-Access-Points in den meisten Umgebungen als nicht vertrauenswürdig behandeln (es sei denn, der AP stellt DHCP bereit).
Niemals einen beliebigen Access-Port als vertrauenswürdig markieren, wenn nicht sicher ist, dass dort ein legitimer DHCP-Server angeschlossen ist.
Die Binding-Datenbank nach Möglichkeit dauerhaft speichern (damit sie Neustarts übersteht).
Beispiel: DHCP Snooping auf Aruba CX (AOS-CX) konfigurieren
Hier ein einfaches Konfigurationsbeispiel für Aruba CX mit VLAN 10 (Benutzer) und VLAN 20 (WLAN):
# Enable DHCP Snooping globally
switch(config)# dhcp-snooping
# Specify VLANs for DHCP Snooping
switch(config)# dhcp-snooping vlan 10,20
# Trust the uplink or DHCP server port
switch(config)# interface 1/1/48
switch(config-if)# dhcp-snooping trust
# Ensure access ports remain untrusted (default)
switch(config)# interface 1/1/1-1/1/24
switch(config-if-range)# no dhcp-snooping trust


