

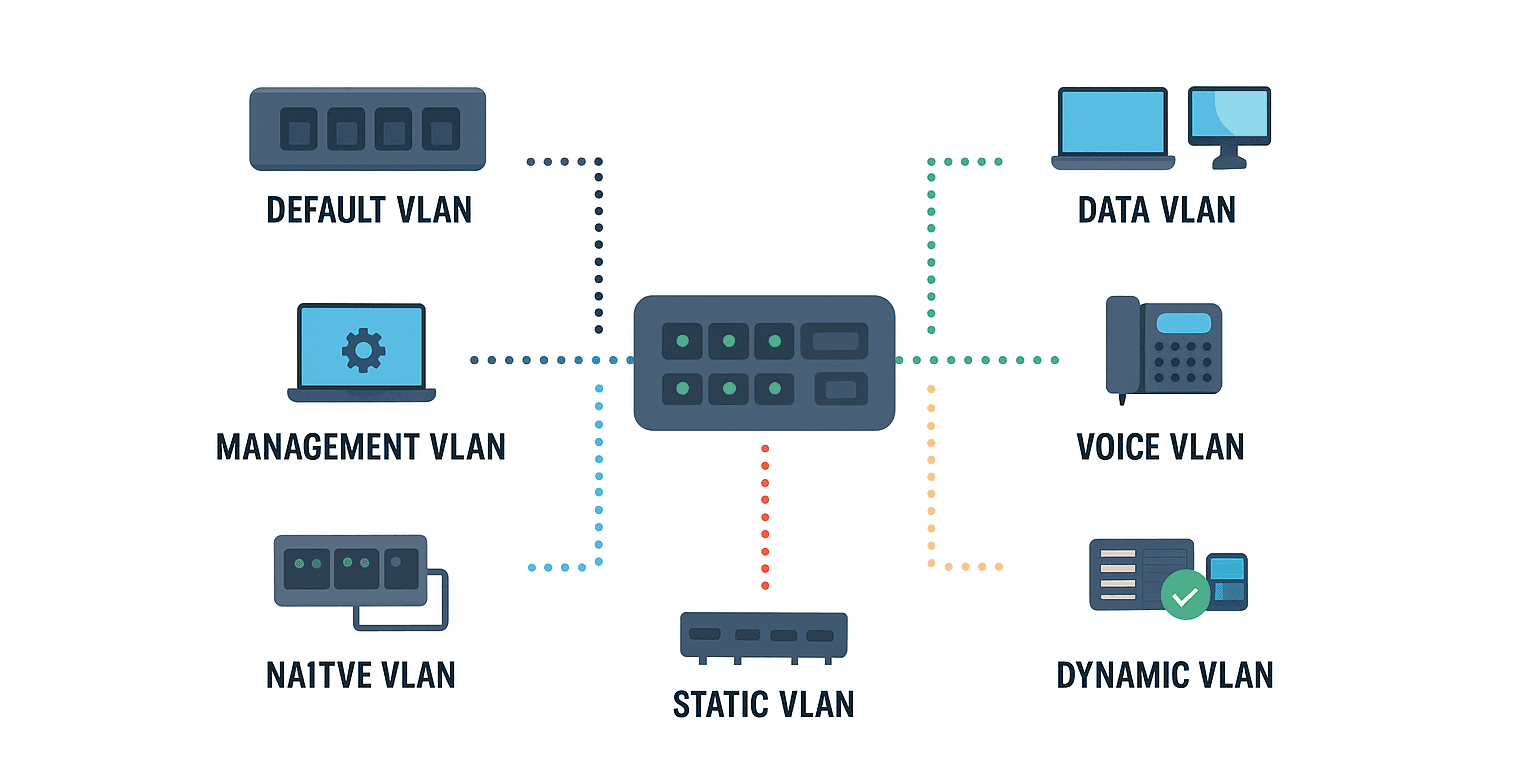
VLAN-Typen
1. Standard-VLAN
Jeder Switch wird mit einem Standard-VLAN ausgeliefert (in der Regel VLAN 1).
Alle Ports gehören dazu, bis sie manuell neu zugewiesen werden.
Es kann weder gelöscht noch umbenannt werden und transportiert oft ungetaggten Management- oder Steuerungsverkehr.
2. Daten-VLAN (Benutzer-VLAN)
Transportiert den von Benutzern erzeugten Verkehr wie E-Mails, Webzugriffe und Dateiübertragungen.
Die Trennung der Benutzerdaten von Sprach- oder Managementverkehr sichert die Performance und erleichtert die Fehlersuche.
3. Voice-VLAN
Reserviert für VoIP-Geräte (Voice over IP).
Voice-VLANs werden mit Quality-of-Service-Parametern (QoS) optimiert, die latenzempfindliche Pakete priorisieren. So bleibt die Sprachqualität auch bei hoher Netzlast einwandfrei.
4. Management-VLAN
Dient der Netzwerkadministration und bietet sicheren Zugang zu den Management-Schnittstellen von Switches, Routern und Firewalls.
Es hält den Managementverkehr von Benutzer- und Gastnetzen getrennt und verkleinert so die Angriffsfläche.
5. Native VLAN
Verarbeitet den ungetaggten Verkehr auf Trunk-Ports.
Das Native VLAN ist der Standardweg für Frames ohne VLAN-Tag. Das ist nützlich für die Abwärtskompatibilität, muss aber sorgfältig konfiguriert werden, um VLAN-Hopping-Angriffe zu verhindern.
6. Private VLAN (PVLAN)
Wird vor allem in Rechenzentren eingesetzt, um Geräte innerhalb desselben Subnetzes voneinander zu isolieren.
Es erhöht die interne Sicherheit, indem es die Kommunikation zwischen Geräten erlaubt oder unterbindet, während die gemeinsame Upstream-Anbindung erhalten bleibt.
7. Statisches VLAN
Ports werden von Netzwerkadministratoren manuell bestimmten VLANs zugewiesen.
Das sorgt für eine konsistente Kontrolle der Topologie und vorhersehbare Sicherheitszonen, ideal für stabile Umgebungen.
8. Dynamisches VLAN
Die Zuweisung erfolgt automatisch anhand von Geräteeigenschaften wie der MAC-Adresse oder einer Authentifizierung über RADIUS.
Das vereinfacht die Einbindung mobiler und flexibler Geräte und passt sich automatisch an Benutzerrollen oder Richtlinien an.
Warum VLAN-Segmentierung entscheidend ist
Eine saubere VLAN-Segmentierung:
Verringert Broadcast-Stürme und Netzwerküberlastung.
Stärkt die Sicherheitsgrenzen zwischen Abteilungen (z. B. Trennung von Personal und Finanzen).
Verbessert die Quality of Service (QoS) für sensible Anwendungen wie VoIP oder Videokonferenzen.
Vereinfacht die Fehlersuche, weil Verkehrsflüsse isoliert sind.
Ohne Segmentierung werden Netzwerke schnell flach, unsicher und ineffizient.
Mehr VLAN-Transparenz mit ConnectMyAssets
VLANs schaffen Struktur, doch ihre Verwaltung im großen Maßstab kann komplex werden.
Hier macht ConnectMyAssets den Unterschied.
ConnectMyAssets bietet zentrale Transparenz und intelligente Automatisierung für Ihre VLAN-Architektur.
Die wichtigsten Vorteile:
Einheitliches VLAN-Inventar: VLAN-Zuweisungen in der gesamten Infrastruktur auf einen Blick.
Einfacher Rollout: Neue VLANs anlegen oder bestehende ändern, über eine intuitive Oberfläche statt Switch für Switch.
Bessere Compliance: Einheitliche Segmentierung und Durchsetzung von Richtlinien über mehrere Standorte hinweg.
Vorausschauendes Monitoring: Fehlkonfigurationen oder überlappende VLANs erkennen, bevor sie Störungen verursachen.
Mit ConnectMyAssets behalten Netzwerk-Engineers Ordnung, Transparenz und Agilität, damit die VLAN-Segmentierung ihr volles Potenzial entfaltet.
Fazit
VLANs sind mehr als ein Mittel, ein Netzwerk aufzuteilen: Sie sind das Fundament einer sicheren, effizienten und skalierbaren Infrastruktur.
Durch die Verbindung von strategischer Segmentierung mit modernen Automatisierungswerkzeugen wie ConnectMyAssets finden Unternehmen die richtige Balance zwischen Kontrolle und Flexibilität.


