

Was ist NAC?
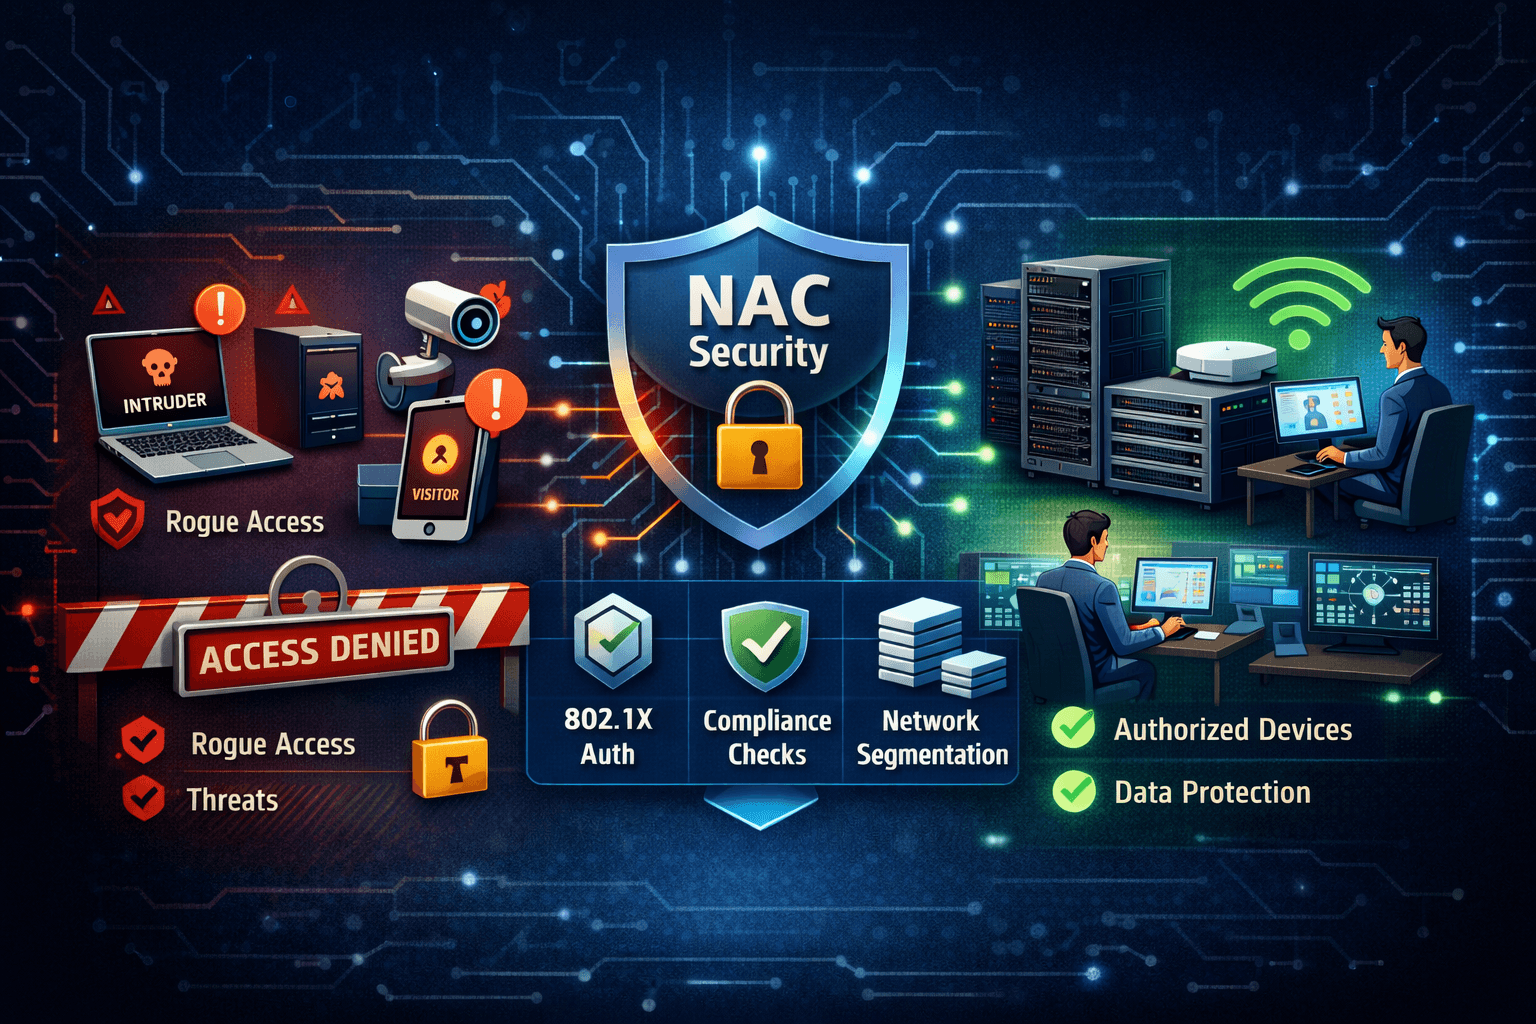
Network Access Control (NAC) ist ein Sicherheitskonzept, das steuert, wie Geräte sich mit einem Netzwerk verbinden.
NAC prüft:
Wer sich verbindet
Welches Gerät sich verbindet
Ob das Gerät die Vorgaben erfüllt
Wo sich das Gerät verbinden darf
Bevor der Zugang gewährt wird, bewertet NAC das Gerät anhand vordefinierter Sicherheitsrichtlinien.
Warum klassische LAN-Sicherheit nicht mehr ausreicht
Viele Organisationen setzen noch auf veraltete Sicherheitsmodelle, die auf Perimeterschutz beruhen.
Typische Schwachstellen:
Offene Ethernet-Ports
Gemeinsam genutzte WLAN-Zugangsdaten
Keine Geräteauthentifizierung
Flache Netzwerkarchitektur
Eingeschränkte Transparenz
Diese Schwachstellen machen interne Netzwerke anfällig für:
Nicht autorisierte Geräte
Infizierte Laptops
Nicht genehmigte IoT-Geräte
Bedrohungen durch Insider
Schatten-IT
Einmal im Netzwerk, bewegen sich Angreifer oft ungehindert seitlich weiter.
Die wichtigsten Vorteile von NAC
Eine sauber eingeführte NAC-Lösung bietet mehrere strategische Vorteile.
1. Starke Geräteauthentifizierung
NAC stellt sicher, dass jedes Gerät authentifiziert wird, bevor es auf das LAN zugreift.
Möglich ist das über:
802.1X-Authentifizierung
Zertifikate
RADIUS-Server
Multi-Faktor-Authentifizierung
Ergebnis:
Nur vertrauenswürdige Benutzer und Geräte können sich verbinden.
2. Durchsetzung der Gerätekonformität
NAC prüft, ob Endgeräte die Sicherheitsanforderungen erfüllen.
Typische Kriterien:
Aktuelles Betriebssystem
Aktiver Virenschutz
Aktivierte Firewall
Neueste Sicherheitspatches
Verschlüsselter Speicher
Nicht konforme Geräte können:
Blockiert
Isoliert
In ein Behebungsnetz umgeleitet werden
3. Netzwerksegmentierung und Zugriffskontrolle
NAC weist Geräte dynamisch Netzwerksegmenten zu.
Beispiele:
Mitarbeitende → Unternehmens-VLAN
Gäste → VLAN nur mit Internetzugang
IoT → Eingeschränktes VLAN
Externe Dienstleister → VLAN mit begrenztem Zugriff
Das verkleinert die Angriffsfläche und begrenzt seitliche Bewegungen.
4. Mehr Transparenz und besseres Gerätemanagement
Mit NAC erhalten IT-Teams vollständige Transparenz über verbundene Geräte.
Sie erkennen auf einen Blick:
Gerätetyp
Betriebssystem
MAC-Adresse
Benutzeridentität
Verbindungshistorie
So entsteht ein Echtzeit-Inventar der Geräte im Netzwerk.
5. Unterstützung bei Compliance und Regulierung
Viele regulatorische Rahmenwerke verlangen strenge Zugriffskontrollen.
NAC hilft Organisationen, Anforderungen zu erfüllen aus:
ISO 27001
NIS2
DSGVO
PCI-DSS
HIPAA
Durch erzwungene Authentifizierung und Protokollierung liefert NAC belastbare Audit-Nachweise.
Risiken eines Betriebs ohne NAC
Organisationen ohne NAC setzen sich erheblichen Risiken aus.
Häufige Folgen:
Datenschutzverletzungen
Ausbreitung von Ransomware
Netzwerkausfälle
Compliance-Verstöße
Bußgelder
Bei vielen Vorfällen gelangen Angreifer über ungesicherte interne Ports ins Netzwerk.
Praxisszenario: Wie NAC Sicherheitsvorfälle verhindert
Stellen Sie sich vor, ein externer Dienstleister schließt einen infizierten Laptop an einen Port im Besprechungsraum an.
Ohne NAC:
Das Gerät erhält vollen Netzwerkzugang
Die Schadsoftware breitet sich seitlich aus
Fileserver werden kompromittiert
Der Geschäftsbetrieb steht still
Mit NAC:
Das Gerät besteht die Konformitätsprüfung nicht
Es wird in Quarantäne verschoben
Die IT wird alarmiert
Es entsteht kein Schaden
Der Unterschied ist unmittelbar und messbar.
Kernkomponenten einer NAC-Architektur
Eine typische NAC-Umgebung umfasst:
Authentifizierungsserver (RADIUS)
Zertifizierungsstelle (PKI)
Policy-Engine
Netzwerkgeräte (Switches/APs)
Endpoint-Agenten (optional)
Monitoring-Dashboard
Alle Komponenten arbeiten zusammen, um die Zugriffsrichtlinien durchzusetzen.
Best Practices für die Einführung von NAC
Erfolgreiche NAC-Projekte erfordern sorgfältige Planung.
Empfehlungen:
Mit einem Überwachungsmodus beginnen
Vorhandene Geräte inventarisieren
Klare Zugriffsrichtlinien definieren
Zertifikatsbasierte Authentifizierung nutzen
Kritische Systeme segmentieren
An das SIEM anbinden
Abläufe dokumentieren
IT-Mitarbeitende schulen
Eine schrittweise Einführung senkt die betrieblichen Risiken.
Typische Herausforderungen und Lösungen
Komplexität
NAC kann technisch anspruchsvoll sein.
Lösung:
In Phasen ausrollen
Pilotprojekte auf begrenzten Segmenten durchführen
Mit erfahrenen Integratoren zusammenarbeiten
Altgeräte
Manche Geräte unterstützen keine moderne Authentifizierung.
Lösung:
MAC Authentication Bypass (MAB) nutzen
Geräte in eingeschränkte VLANs legen
Hardware-Erneuerungszyklen einplanen
Widerstand der Benutzer
Benutzer können NAC als einschränkend empfinden.
Lösung:
Die Sicherheitsziele erklären
Das Onboarding automatisieren
Self-Service-Portale anbieten
NAC und Zero-Trust-Strategie
NAC ist eine tragende Säule von Zero-Trust-Netzwerken.
Es unterstützt die Zero-Trust-Prinzipien:
Niemals standardmäßig vertrauen
Identität immer prüfen
Minimale Rechte durchsetzen
Kontinuierlich überwachen
Ohne NAC lässt sich Zero Trust im LAN nicht vollständig umsetzen.
NAC-Compliance durch Automatisierung unterstützen
NAC-Richtlinien über Hunderte von Switches hinweg konsistent zu halten, ist anspruchsvoll.
Werkzeuge wie ConnectMyAssets helfen, Konfigurationsabweichungen und nicht konforme NAC-Einstellungen auf Netzwerkgeräten zu erkennen, und machen Audits und Behebung effizienter.
Fazit: NAC ist eine strategische Investition
Network Access Control ist nicht nur eine technische Funktion.
Es ist eine strategische Sicherheitskontrolle, die:
Sensible Daten schützt
Die Angriffsfläche verkleinert
Die Einhaltung regulatorischer Vorgaben sicherstellt
Die Transparenz im Netzwerk erhöht
Die betriebliche Resilienz stärkt
In modernen Unternehmen ist ein LAN ohne NAC nicht mehr vertretbar.
Die Frage ist nicht, ob Sie angegriffen werden, sondern wann.
Und NAC entscheidet, ob dieser Angriff Erfolg hat.


