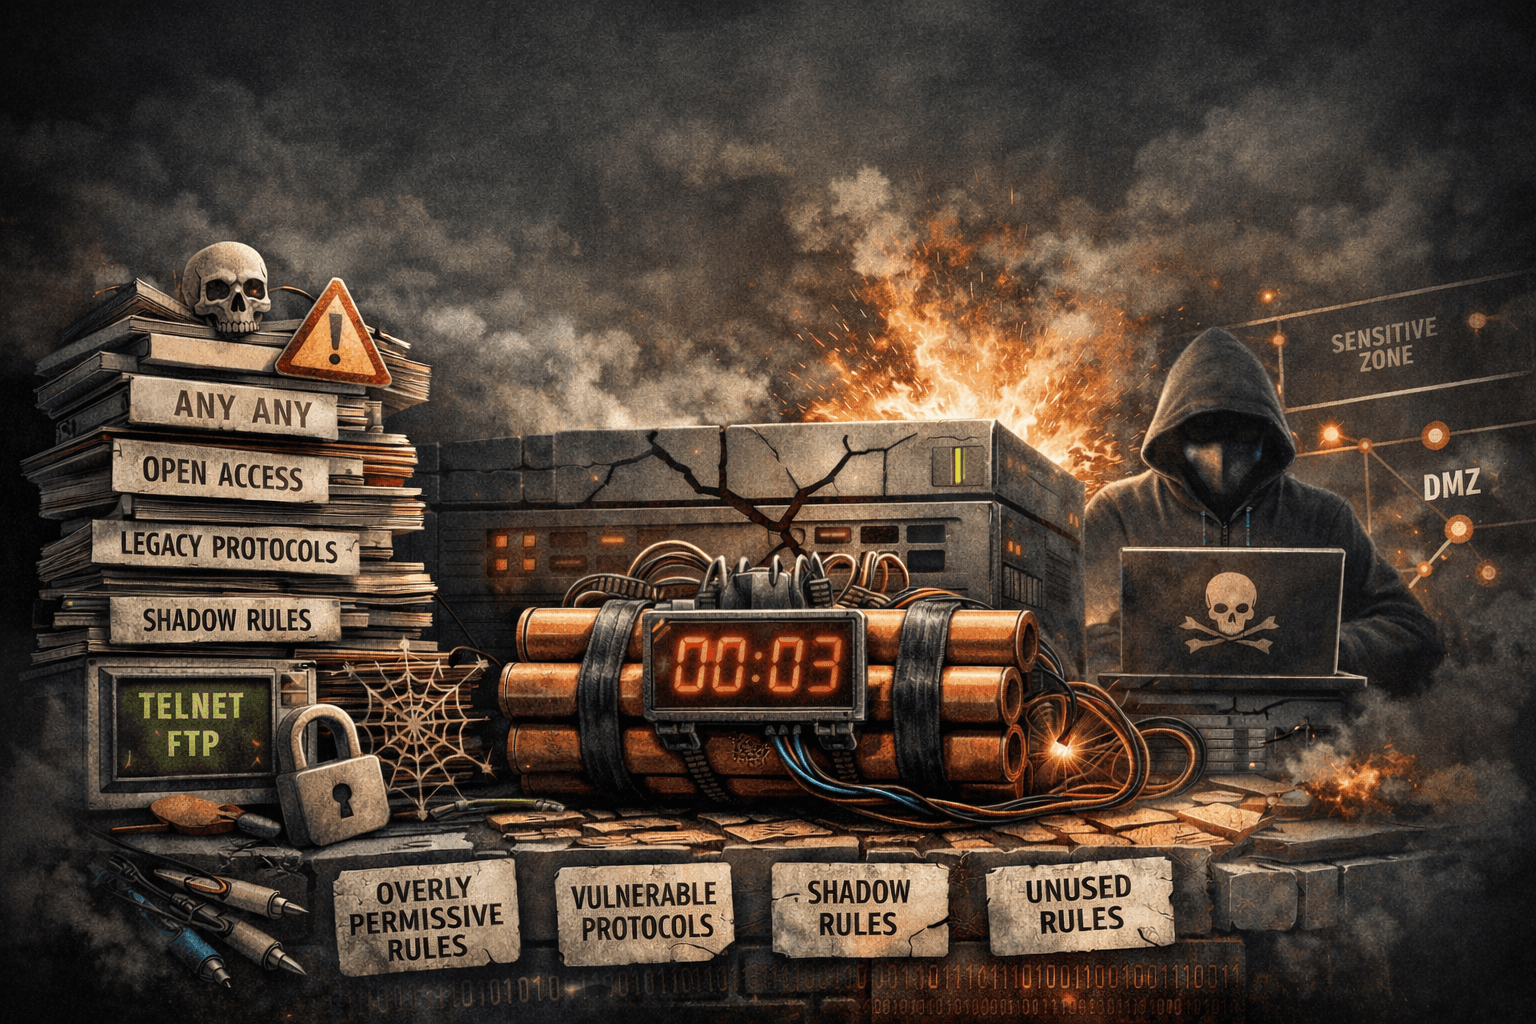
Règles masquées, doublons, autorisations trop larges, règles mortes, services non sûrs, absence de journalisation : les six défauts présents dans la quasi-totalité des bases de règles, et pourquoi la relecture manuelle ne les trouve pas.
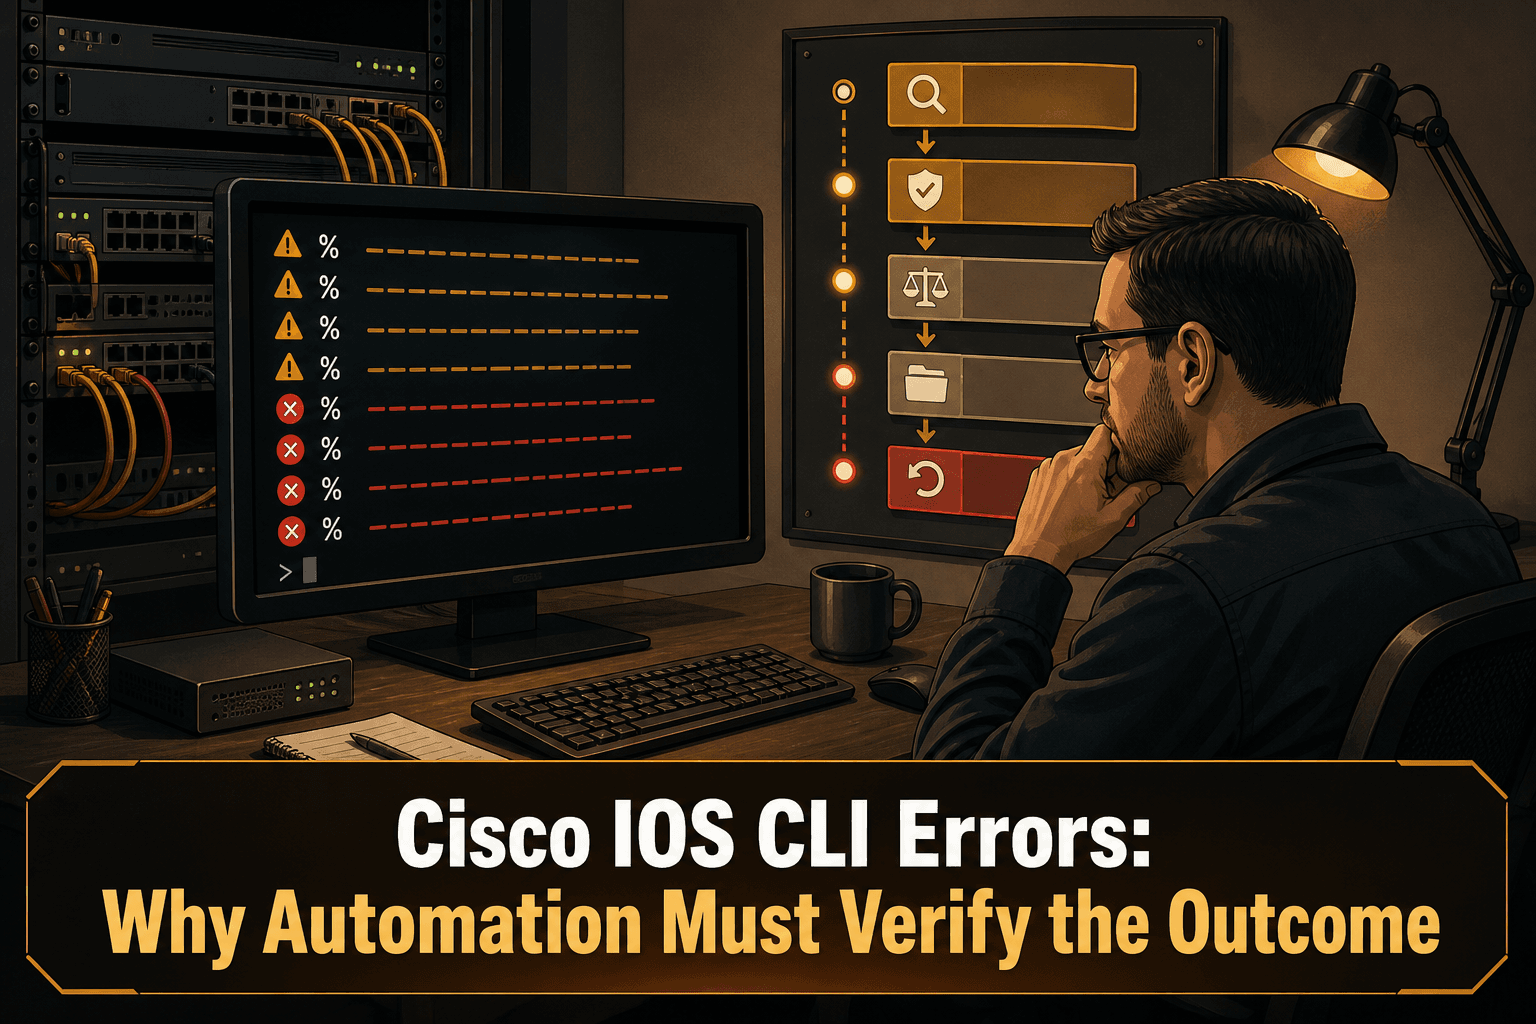
Cisco IOS peut préfixer les erreurs comme les avertissements avec le signe pourcentage, ce qui rend la simple détection par motif peu fiable. L’automatisation doit donc considérer cette sortie comme un signal à examiner, vérifier l’état obtenu et conserver les preuves du changement.
Dans les grands environnements d'entreprise, les bases de règles de pare-feu échouent rarement en raison d'une seule mauvaise décision. Ils échouent à cause de la complexité accumulée, du manque de discipline et des règles qui survivent à leur objectif initial. Au fur et à mesure que les réseaux se développent - plus de zones, plus d'applications, plus de connectivité cloud - les règles de pare-feu se transforment souvent en une couche de configuration fourre-tout . Ce qui a commencé comme une politique de sécurité structurée devient lentement un labyrinthe que personne ne comprend plus complètement. Ce n'est pas seulement désordonné. C'est dangereux.
Les sauvegardes de configuration réseau ne se limitent pas à la reprise après sinistre : elles constituent un pilier de la résilience opérationnelle et de la conformité. Découvrez comment concevoir, automatiser et sécuriser les sauvegardes de configuration dans des environnements multi-constructeurs avec les meilleures pratiques éprouvées du secteur.