

Qu'est-ce que DHCP Snooping?
DHCP (Dynamic Host Configuration Protocol) permet aux appareils d'obtenir automatiquement les adresses IP et les paramètres réseau tels que DNS et passerelle.
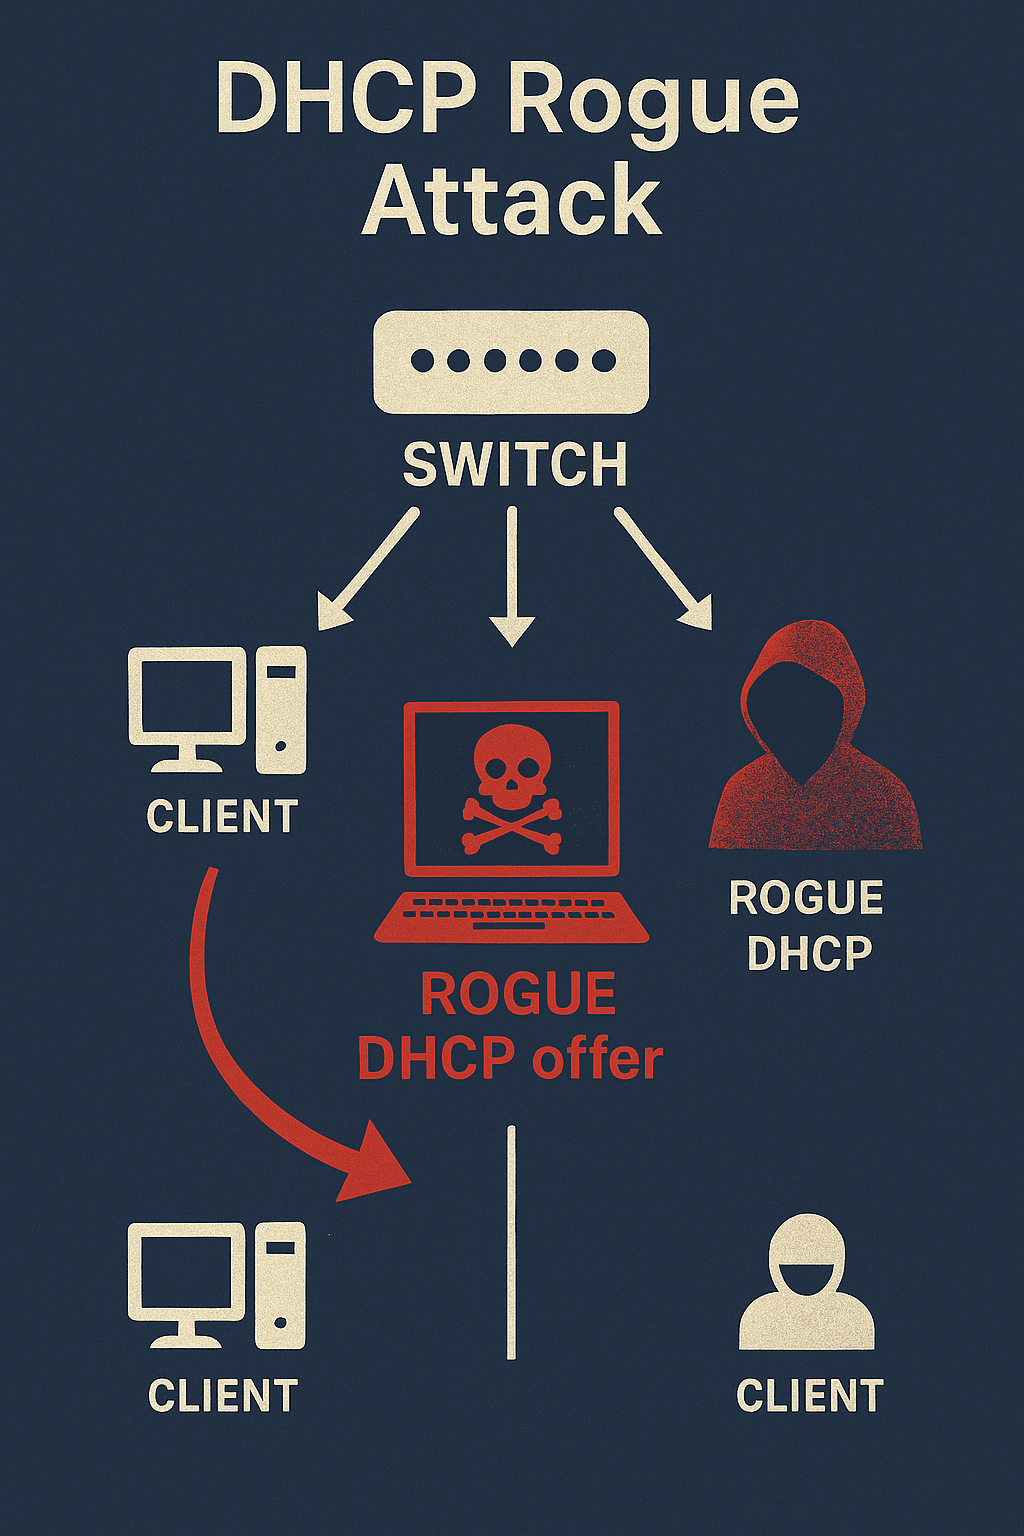
Dans un réseau non sécurisé, n'importe quel périphérique peut agir comme un serveur DHCP.
Un serveur DHCP escroc peut distribuer une configuration IP malveillante ou des paramètres de passerelle et ainsi intercepter ou perturber le trafic.
DHCP Snooping empêche cela en filtrant le trafic DHCP au niveau du switch.
Le rôle de DHCP Snooping
DHCP Snooping filtre les messages DHCP et classe les ports de commutation en deux catégories :
Ports de confiance
Rôle : liaisons montantes, routeurs ou ports connectés à des serveurs DHCP légitimes
Comportement : autorise tous les messages DHCP (DISCOVER, OFFER, REQUEST, ACK, etc.)
Ports non fiables
Rôle : ports d'accès orientés client (PC, imprimantes, la plupart des ports Wi-Fi AP)
Comportement : n'autoriser que les requêtes client (DISCOVER, REQUEST) ; bloquer les réponses du serveur (OFFER, ACK)
Toute réponse DHCP reçue sur un port non approuvé est abandonnée, empêchant les serveurs DHCP non autorisés d'attribuer des adresses.
Une brève histoire
DHCP Snooping est apparu au début des années 2000, implémenté pour la première fois sur les switchs Cisco Catalyst.
Il a ensuite été adopté par d'autres fournisseurs (HP / Aruba, Juniper, etc.) et est devenu une fonctionnalité standard dans les switchs d'entreprise.
Aujourd'hui, la plupart des switchs d'entreprise, y compris Aruba CX (AOS-CX), fournissent DHCP Snooping.
Comment fonctionne DHCP Snooping
Lorsqu'il est activé, le switch surveille les paquets DHCP sur les VLAN configurés.
Si un paquet est vu sur un non fiable port:
Le switch n'autorise que les messages DHCP DISCOVER et REQUEST des clients.
Les messages DHCP OFFER et ACK de ce port sont supprimés.
L'interrupteur construit et maintient une Base de données contraignante avec des entrées qui incluent :
Adresse MAC du client
Adresse IP attribuée
VLAN ID
Port physique
La base de données de liaison est consommée par d'autres protections telles que :
IP Source Guard
Inspection dynamique ARP (DAI)
Meilleures pratiques pour la configuration
Activez DHCP Snooping globalement sur le switch.
Activez DHCP Snooping uniquement sur les VLAN qui utilisent effectivement DHCP.
Marquer les ports de liaison montante et les ports de serveur DHCP comme Confiance.
Conserver les ports d'accès non fiable (par défaut).
Traiter les ports réseau Wi-Fi AP comme non fiable dans la plupart des configurations (sauf si l'AP fournit DHCP).
Ne marquez jamais un port d'accès aléatoire comme étant fiable, sauf si vous êtes certain qu'un serveur DHCP légitime s'y trouve.
Persistez dans la base de données de liaison DHCP Snooping si possible (pour survivre aux redémarrages).
Exemple : Configuration du snooping DHCP sur Aruba CX (AOS-CX)
Voici un exemple simple de configuration Aruba CX pour VLAN 10 (utilisateurs) et VLAN 20 (Wi-Fi) :
# Enable DHCP Snooping globally
switch(config)# dhcp-snooping
# Specify VLANs for DHCP Snooping
switch(config)# dhcp-snooping vlan 10,20
# Trust the uplink or DHCP server port
switch(config)# interface 1/1/48
switch(config-if)# dhcp-snooping trust
# Ensure access ports remain untrusted (default)
switch(config)# interface 1/1/1-1/1/24
switch(config-if-range)# no dhcp-snooping trust


