1. Comment fonctionne Syslog dans un réseau
Syslog fournit un Méthode normalisée pour les périphériques réseau d'envoyer des messages d'événement à un collecteur central, généralement UDP ou TCP sur le port 514.
Chaque message comprend :
Facilité - le type de composant du système (par exemple, noyau, démon, auth)
Niveau de gravité - à partir
0 - Emergencyto7 - DebugHorodatage
Message texte décrire l'événement
Exemple
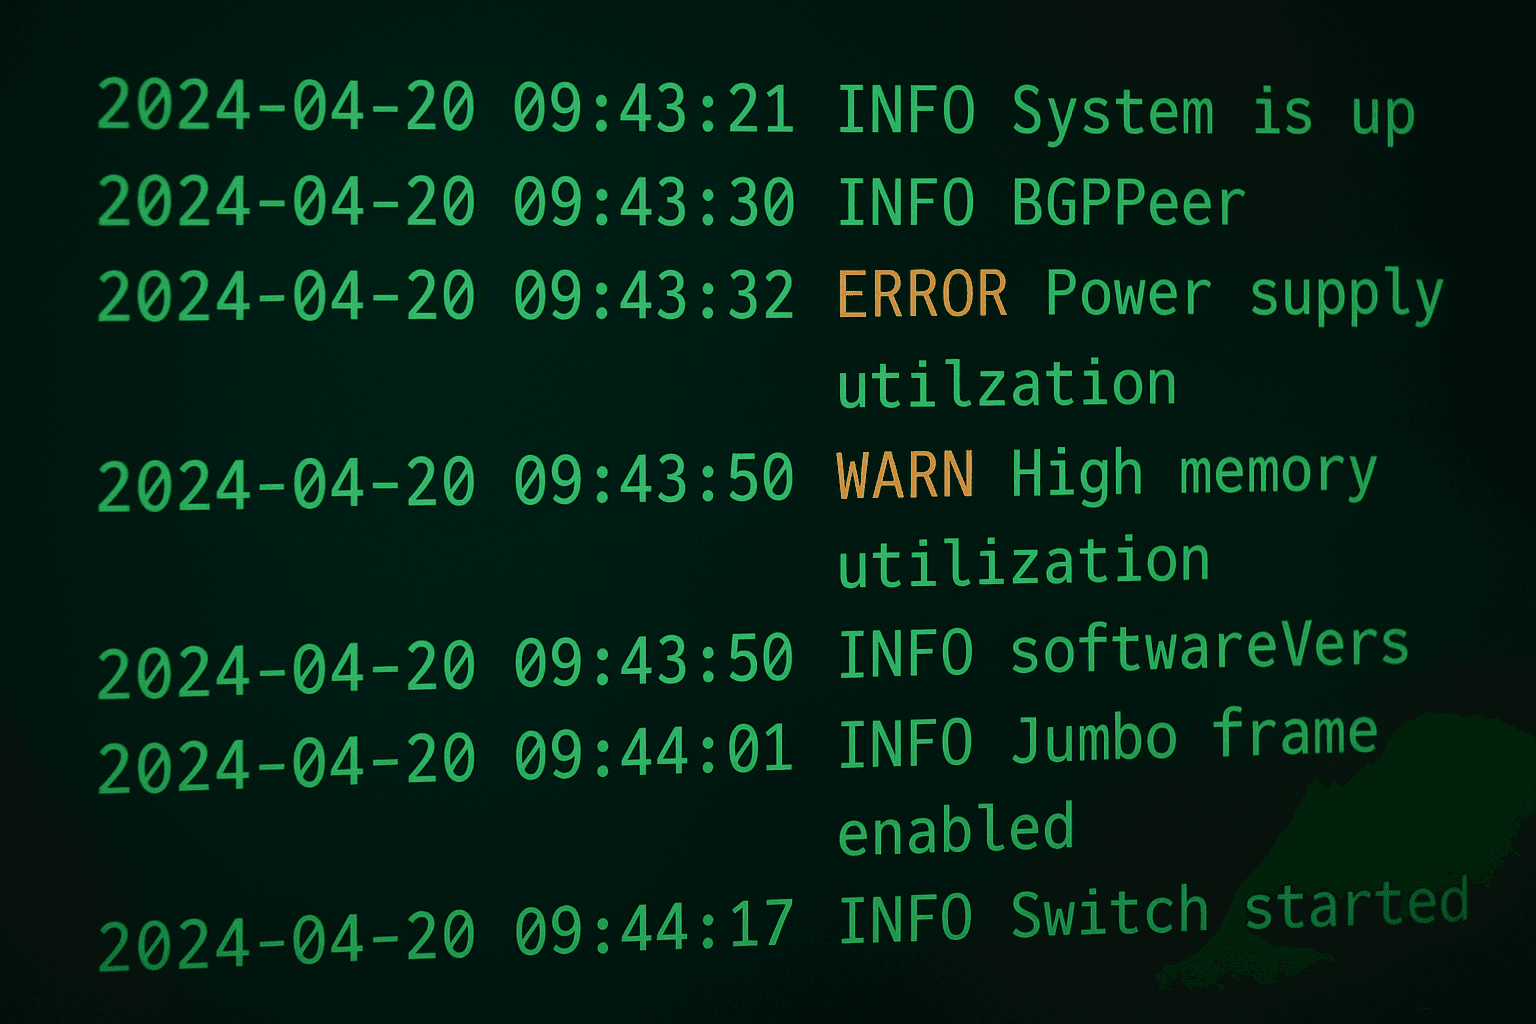
— 189>Oct 06 10:15:45 core-switch %LINK-3-UPDOWN: Interface 1/1/48, changement d'état vers le bas
Des modifications de l'état du lien aux échecs d'authentification, chaque événement peut être capturé et stocké de manière centralisée pour analyse.
2. Pourquoi les équipes réseau ont besoin de Syslog centralisé
Dépannage et analyse des causes profondes
Lorsqu'un problème de connectivité survient, les ingénieurs peuvent corréler des événements sur plusieurs appareils en quelques secondes.
Au lieu de se connecter à chaque commutateur, une seule requête dans une plate-forme Graylog or Splunk fournit une image complète - quelles interfaces sont tombées en panne, quelles mises à jour de routage se sont produites, ou qui a apporté des modifications de configuration.
Comprendre l’historique
La journalisation centralisée garantit que même si un périphérique redémarre ou efface son tampon, l'historique des événements reste intact.
Cette visibilité à long terme est essentielle pour Analyse des causes profondes et Enquêtes postérieures aux incidents.
Corrélation entre constructeurs
Syslog crée un Langage d'événement commun à travers des infrastructures mixtes - Cisco, Aruba, Fortinet, Juniper, Palo Alto - permettant des tableaux de bord unifiés et une logique d'alerte cohérente.
3. Syslog comme outil de sécurité
Syslog n'est pas seulement opérationnel - c'est stratégique pour la cybersécurité.
Les dispositifs de réseau fournissent souvent Premiers indicateurs de compromis: échecs de connexion, accès ACL, redémarrages inattendus ou modifications de configuration.
Syslog centralisé vous permet de :
Détecter les actions suspectes ou non autorisées en temps réel
Créer des alertes pour des modèles de journal spécifiques (par exemple, plusieurs tentatives SSH échouées)
Préservez les grumes inviolables pour audit et conformité
Plateformes comme Splunk Enterprise Security et Graylog Sécurité peut analyser automatiquement les événements Syslog, les enrichir avec des métadonnées et les alimenter dans des pipelines de détection pour une analyse au niveau SIEM.
Références:
4. Meilleures pratiques pour les ingénieurs réseau
Utilisation TCP ou TLS pour la fiabilité et l'intégrité. UDP est rapide mais peut déposer des paquets.
Définir Filtres de gravité. Limitez les messages de débogage en production pour éviter la surcharge.
Marquez les sources correctement. Assurez-vous que les noms d'hôte et les identifiants de périphérique sont uniques et significatifs.
Synchroniser le temps (NTP). Des horodatages précis sont essentiels pour la corrélation d'événements.
Surveillez votre flux Syslog. Configurez des alertes pour les appareils qui cessent d'envoyer des journaux.
5. Conclusion
Une configuration Syslog correctement configurée est l'une des Les outils les plus simples mais les plus puissants dans l'arsenal d'un ingénieur réseau.
Transformez votre infrastructure en Système bavard et observable - un où chaque changement d'interface, tentative d'authentification et mise à jour de configuration est capturée, consultable et actionnable.
Si vous utilisez Graylog pour une flexibilité open source ou Splunk pour l'analyse de niveau entreprise, Syslog est le fondement de la visibilité et de la résilience du réseau.
Sans journaux, votre réseau est silencieux.
Avec Syslog, il parle - et vous dit tout ce que vous devez savoir.