Types de VLAN
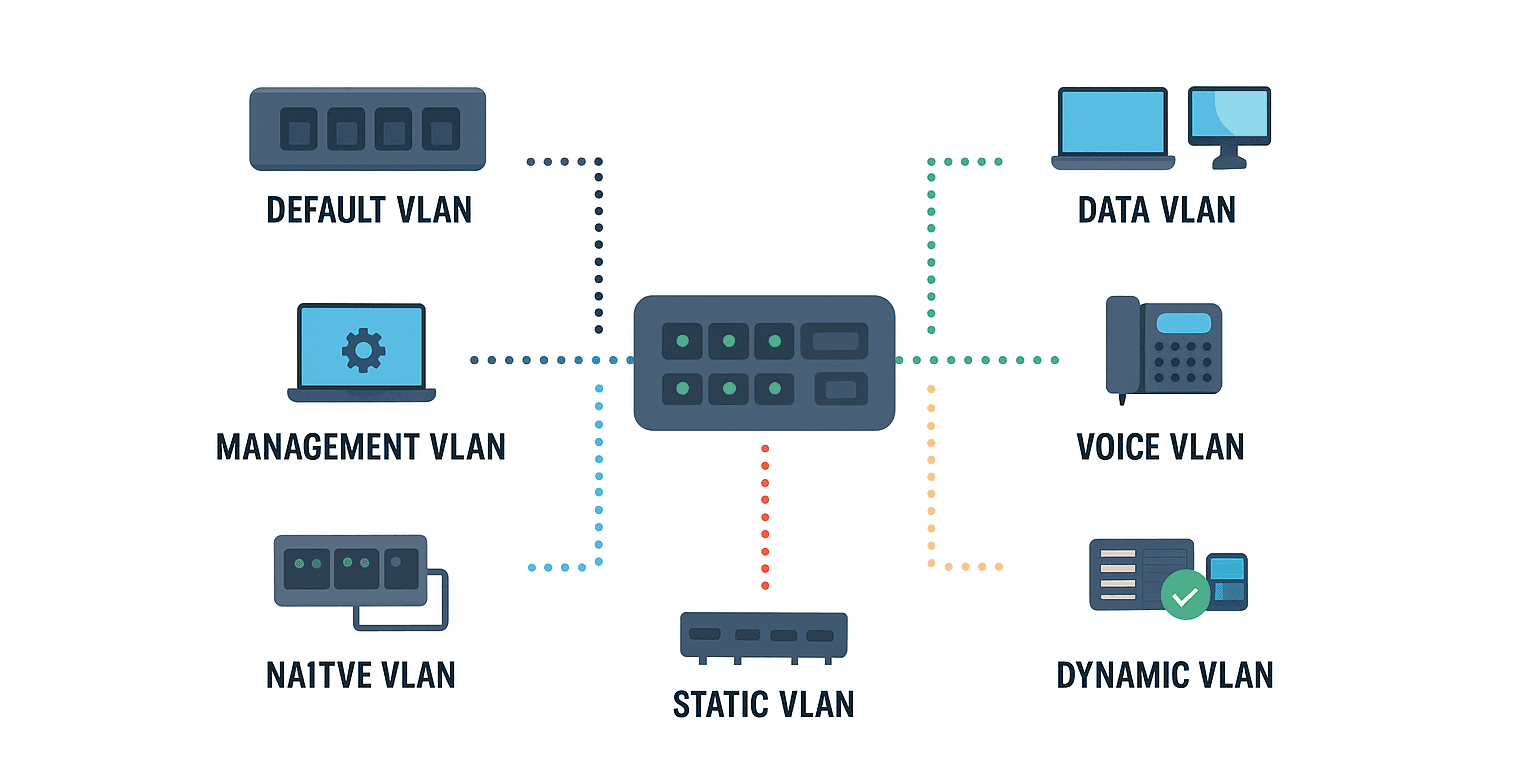
1. VLAN par défaut
Chaque commutateur est livré avec un VLAN par défaut (généralement VLAN 1).
Tous les ports lui appartiennent jusqu'à ce qu'il soit réaffecté manuellement.
Il ne peut pas être supprimé ou renommé, et il transporte souvent du trafic de gestion ou de contrôle non marqué.
2. VLAN de données ou VLAN utilisateurs
Carries Trafic généré par les utilisateurs tels que les e-mails, l'accès Web et les transferts de fichiers.
La séparation des données utilisateur du trafic vocal ou de gestion permet de maintenir les performances et d'améliorer la visibilité du dépannage.
3. Voix VLAN
Dédié à VoIP (voix sur IP) appareils.
Les VLAN vocaux sont optimisés Qualité de service (QoS) paramètres pour prioriser les paquets sensibles à la latence, assurant une communication limpide même sous une charge réseau élevée.
4. VLAN de gestion
Utilisé pour administration du réseau- fournir un accès sécurisé aux interfaces de gestion des commutateurs, routeurs et pare-feu.
Maintient le trafic de gestion isolé des réseaux d'utilisateurs ou d'invités, minimisant la surface d'attaque.
5. VLAN natif
Poignées Trafic non marqué sur les ports de tronc.
Le VLAN natif agit comme le chemin par défaut pour les images qui arrivent sans balises VLAN - utile pour la rétrocompatibilité, mais doit être configuré avec soin pour éviter les attaques de saut de VLAN.
6. VLAN privé (PVLAN)
Utilisé principalement en centres de données pour isoler les périphériques dans le même sous-réseau.
Améliore la sécurité interne en permettant ou en refusant la communication entre les appareils, tout en conservant une connectivité partagée en amont.
7. VLAN statique
Les ports sont assigné manuellement à des VLAN spécifiques par des administrateurs réseau.
Assure un contrôle de topologie cohérent et des zones de sécurité prévisibles - idéal pour les environnements stables.
8. VLAN dynamique
Des affectations sont faites automatiquement sur la base d'attributs tels que Adresse MAC or Authentification via RADIUS.
Simplifie l'intégration pour les appareils mobiles et flexibles, en s'adaptant automatiquement aux rôles ou aux stratégies des utilisateurs.
Pourquoi la segmentation VLAN est cruciale
Segmentation VLAN appropriée:
Réduit diffusion orages congestion du réseau.
Renforce frontières de sécurité entre les ministères (p. ex., séparer les RH des Finances).
Améliore Qualité de service (QoS) pour les applications sensibles comme la VoIP ou la vidéoconférence.
Simplifie dépannage en isolant les flux de trafic.
Sans segmentation, les réseaux peuvent rapidement devenir plats, peu sûrs et inefficaces.
Améliorer la visibilité des VLAN avec ConnectMyAssets
Alors que les VLAN offrent une structure, leur gestion à grande échelle peut devenir complexe.
C'est là ConnectMyAssets — a fait une différence.
ConnectMyAssets fournit une visibilité centralisée et une automatisation intelligente pour votre architecture VLAN.
Principaux avantages :
Inventaire VLAN unifié : Visualisez instantanément les affectations VLAN à travers votre infrastructure.
Déploiement simplifié : Déployez de nouveaux VLAN ou modifiez les VLAN existants via une interface intuitive - pas de configuration manuelle commutateur par commutateur.
Conformité accrue : Assurer une segmentation et une application cohérentes des politiques sur les réseaux multi-sites.
Surveillance proactive : Détectez les mauvaises configurations ou les VLAN qui se chevauchent avant qu'ils ne causent des perturbations.
Avec ConnectMyAssets, les ingénieurs réseau peuvent maintenir ordre, visibilité et agilité, en veillant à ce que la segmentation VLAN offre vraiment tout son potentiel.
Pour conclure
Les VLAN sont plus qu'un simple moyen de diviser un réseau - ils sont la base d'une infrastructure sécurisée, efficace et évolutive.
En combinant segmentation stratégique avec Outils d'automatisation modernes comme ConnectMyAssets, les organisations peuvent atteindre l'équilibre parfait entre contrôle et flexibilité.