Qu'est-ce que NAC?
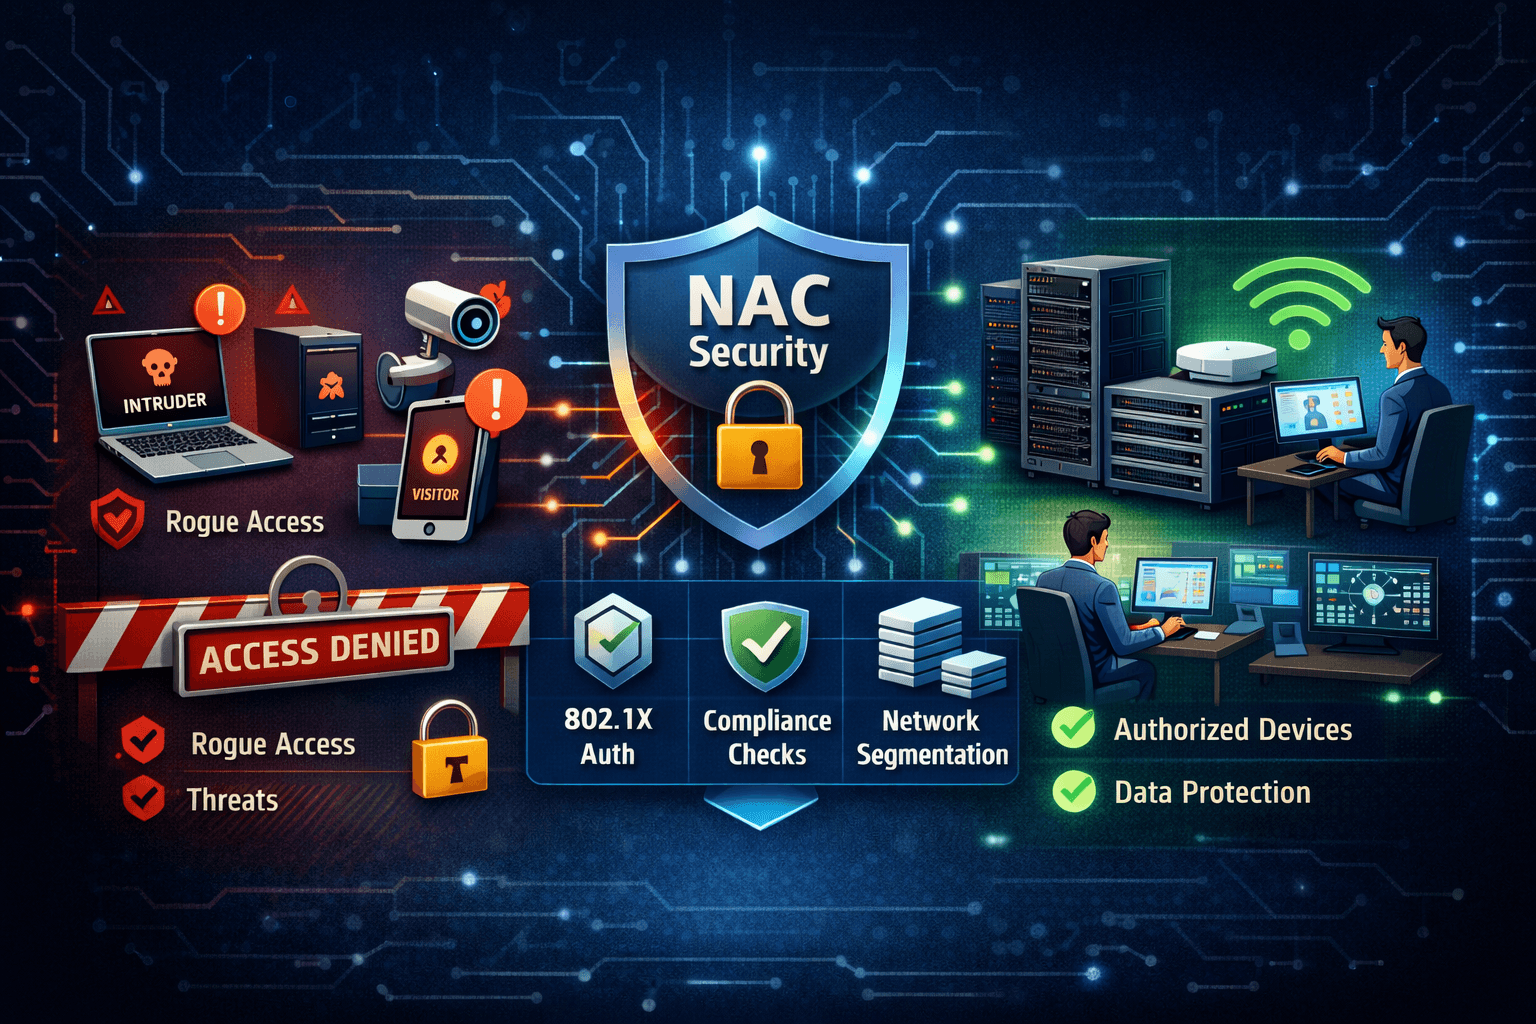
Network Access Control (NAC) est un cadre de sécurité qui contrôle la façon dont les périphériques se connectent à un réseau.
Il vérifie:
Qui se connecte
Quel appareil se connecte
Indique si l'appareil est conforme
Où l'appareil est autorisé à se connecter
Avant d'accorder l'accès, NAC évalue l'appareil par rapport aux stratégies de sécurité prédéfinies.
Pourquoi la sécurité LAN traditionnelle ne suffit plus
De nombreuses organisations s’appuient encore sur des modèles de sécurité obsolètes basés sur la défense périmétrique.
Les faiblesses typiques comprennent:
Ports Ethernet ouverts
Identifiants Wi-Fi partagés
Aucune authentification d'appareil
Architecture de réseau plat
Visibilité limitée
Ces faiblesses rendent les réseaux internes vulnérables :
Appareils voyous
Ordinateurs portables infectés
Équipement IoT non autorisé
Menaces internes
Shadow IT
Une fois à l'intérieur, les attaquants se déplacent souvent latéralement sans résistance.
Principaux avantages de la mise en œuvre du CNA
Une solution NAC correctement déployée offre plusieurs avantages stratégiques.
1. Authentification forte du périphérique
NAC s'assure que chaque périphérique est authentifié avant d'accéder au réseau local.
Cela peut être réalisé en utilisant:
Authentification 802.1X
Certificats
Serveurs RADIUS
Authentification multi-facteurs
Résultat :
Seuls les utilisateurs et les appareils de confiance peuvent se connecter.
2. Faire respecter la conformité des équipements
NAC vérifie si les endpoints répondent aux exigences de sécurité.
Les critères de conformité typiques comprennent :
Système d'exploitation mis à jour
Antivirus actif
Pare-feu activé
Derniers correctifs de sécurité
Stockage crypté
Les appareils non conformes peuvent être :
Bloqué
Isolés
Redirigé vers les réseaux de remédiation
3. Segmentation du réseau et contrôle d'accès
NAC affecte dynamiquement les périphériques aux segments de réseau.
Exemples :
Employés — VLAN d'entreprise
Invités — VLAN Internet uniquement
IoT — VLAN restreint
Contractors — VLAN à accès limité
Cela réduit les surfaces d'attaque et limite les mouvements latéraux.
4. Meilleure visibilité et gestion des actifs
Avec NAC, les équipes informatiques bénéficient d’une visibilité totale sur les appareils connectés.
Ils peuvent facilement identifier :
Type d'appareil
Système d'exploitation
Adresse MAC
Identité de l'utilisateur
Historique de connexion
Cela crée un inventaire en temps réel des actifs du réseau.
5. Faciliter la conformité réglementaire
De nombreux cadres réglementaires exigent des contrôles d'accès stricts.
Le CNA aide les organisations à répondre aux exigences suivantes :
ISO 27001
NIS2
GDPR
PCI-DSS
HIPAA
En appliquant l'authentification et la journalisation, NAC fournit des preuves d'audit solides.
Risques liés au fonctionnement sans NAC
Les organisations qui ne déploient pas de CNA s’exposent à des risques importants.
Les conséquences courantes comprennent:
Violations de données
Propagation de ransomware
Interruptions de réseau
Violations du respect des dispositions
Sanctions financières
Dans de nombreux incidents, les attaquants entrent par des ports internes non sécurisés.
Exemple concret : comment le NAC prévient les intrusions
Imaginez qu’un entrepreneur connecte un ordinateur portable infecté à un port de salle de réunion.
Sans NAC :
L'appareil obtient un accès réseau complet
Les logiciels malveillants se propagent latéralement
Les serveurs de fichiers sont compromis
Les opérations commerciales s'arrêtent
Avec NAC :
L'appareil échoue aux contrôles de conformité
Il est placé en quarantaine
Il est alerté
Aucun dommage ne se produit
La différence est immédiate et mesurable.
Les composants essentiels d’une architecture NAC
Un déploiement NAC typique comprend:
Serveur d'authentification (RADIUS)
Autorité de certification (PKI)
Moteur politique
Périphériques réseau (commutateurs/AP)
Agents de point de terminaison (facultatif)
Tableau de bord de suivi
Tous les composants fonctionnent ensemble pour appliquer les politiques d'accès.
Meilleures pratiques pour le déploiement du CNA
Les projets NAC réussis nécessitent une planification minutieuse.
Pratiques recommandées:
Démarrer avec le mode de surveillance
Inventaire des dispositifs existants
Définir des politiques d'accès claires
Utiliser une authentification basée sur les certificats
Systèmes critiques de segment
Intégration avec SIEM
Procédures documentaires
Former le personnel informatique
Le déploiement progressif réduit les risques opérationnels.
Défis communs et comment les surmonter
Complexité
NAC peut être techniquement exigeant.
Solution :
Utiliser des déploiements progressifs
Pilote sur des segments limités
Travailler avec des intégrateurs expérimentés
Équipements anciens
Certains équipements ne prennent pas en charge l'authentification moderne.
Solution :
Utilisation du contournement de l'authentification MAC (MAB)
Placer les appareils dans des VLAN restreints
Planifier les cycles de rafraîchissement du matériel
Résistance des utilisateurs
Les utilisateurs peuvent percevoir NAC comme restrictif.
Solution :
Communiquer les objectifs de sécurité
Automatiser l'intégration
Fournir des portails en libre-service
NAC et Zero Trust
La NAC est un pilier fondamental du réseau Zero Trust.
Il soutient les principes de Zero Trust :
Ne jamais faire confiance par défaut
Toujours vérifier l'identité
Appliquer le moindre privilège
Surveiller continuellement
Sans NAC, Zero Trust ne peut pas être entièrement implémenté sur le LAN.
Soutenir la conformité NAC avec l'automatisation
Il peut être difficile de maintenir des politiques NAC sur des centaines de commutateurs.
Outils comme ConnectMyAssets peut aider à identifier les dérives de configuration et à détecter les paramètres NAC non conformes sur les périphériques réseau, ce qui rend les audits et la remédiation plus efficaces.
Conclusion : le CNA est un investissement stratégique
Le contrôle d'accès au réseau n'est pas seulement une fonctionnalité technique.
Il s’agit d’un contrôle de sécurité stratégique qui :
Protège les données sensibles
Réduit les surfaces d'attaque
Assure la conformité réglementaire
Améliore la visibilité du réseau
Renforce la résilience opérationnelle
Dans les entreprises modernes, l'exploitation d'un réseau local sans NAC n'est plus acceptable.
Ce n'est pas une question de if vous serez attaqués, mais quand.
Et NAC détermine si cette attaque réussit.