Arista affirme que l’accélération des menaces exige que la sécurité des produits soit traitée comme un premier principe plutôt que comme une réflexion après coup. Sa réponse met en évidence le rôle croissant de l’IA dans la défense des produits et des opérations réseau lorsque les menaces se déplacent plus rapidement que les processus manuels traditionnels.
L’incident de cybersécurité connu sous le nom de « FortiBleed » implique une campagne de compromis à grande échelle ciblant les pare-feu FortiGate et les passerelles VPN. Selon les estimations, entre 30 000 et 75 000 appareils pourraient avoir été touchés dans le monde. L’attaque a touché des organisations des secteurs gouvernemental, des télécommunications, de la santé, de la finance et de la technologie dans plus de 190 pays.
Les équipes de sécurité qui gèrent l'infrastructure Cisco ont une autre raison de rester en alerte. Le géant du réseau a révélé une vulnérabilité nouvellement découverte qui est déjà exploitée par des attaquants, malgré l’absence d’un correctif de sécurité officiel. La faille affecte Cisco Catalyst SD-WAN Manager et s'ajoute à une liste croissante d'incidents de sécurité ciblant les plates-formes de réseau d'entreprise au cours des derniers mois.
Il y a quelques jours, une histoire fascinante — et franchement inquiétante — a émergé du Luxembourg. Selon les enquêtes rapportées par The Record, une vulnérabilité jusque-là inconnue de routeurs Huawei destinés aux entreprises aurait provoqué une panne nationale des télécommunications. Elle aurait perturbé les réseaux mobiles, les lignes fixes, l’accès à Internet et même les communications d’urgence pendant plus de trois heures. Prenons un instant pour mesurer ce que cela signifie. Pas une attaque par rançongiciel. Pas un incendie de datacenter. Pas une attaque DDoS massive. Une vulnérabilité de routeur. Plus précisément, un trafic réseau spécialement conçu aurait entraîné des redémarrages en boucle des équipements Huawei, paralysant de fait une infrastructure de télécommunications critique à l’échelle du pays. Le plus préoccupant ? Presque un an plus tard : - aucune CVE publique n’existe ; - aucun avis public n’a été publié ; - aucun processus clair de divulgation n’a eu lieu ; - les opérateurs du monde entier disposent toujours de très peu de visibilité pour déterminer si des infrastructures similaires restent exposées. Cet incident devrait alerter l’ensemble du secteur.
Les serveurs sont patchés. Les postes de travail sont patchés. Mais firmware sur vos commutateurs, routeurs, pare-feu et points d'accès? C’est l’angle mort que les attaquants connaissent – et la plupart des équipes de sécurité ne le connaissent pas. ConnectMyAssets est la seule plate-forme qui offre aux équipes réseau un véritable suivi des vulnérabilités basé sur le firmware, y compris la détection de fin de vie, sur l'ensemble de leur infrastructure réseau.
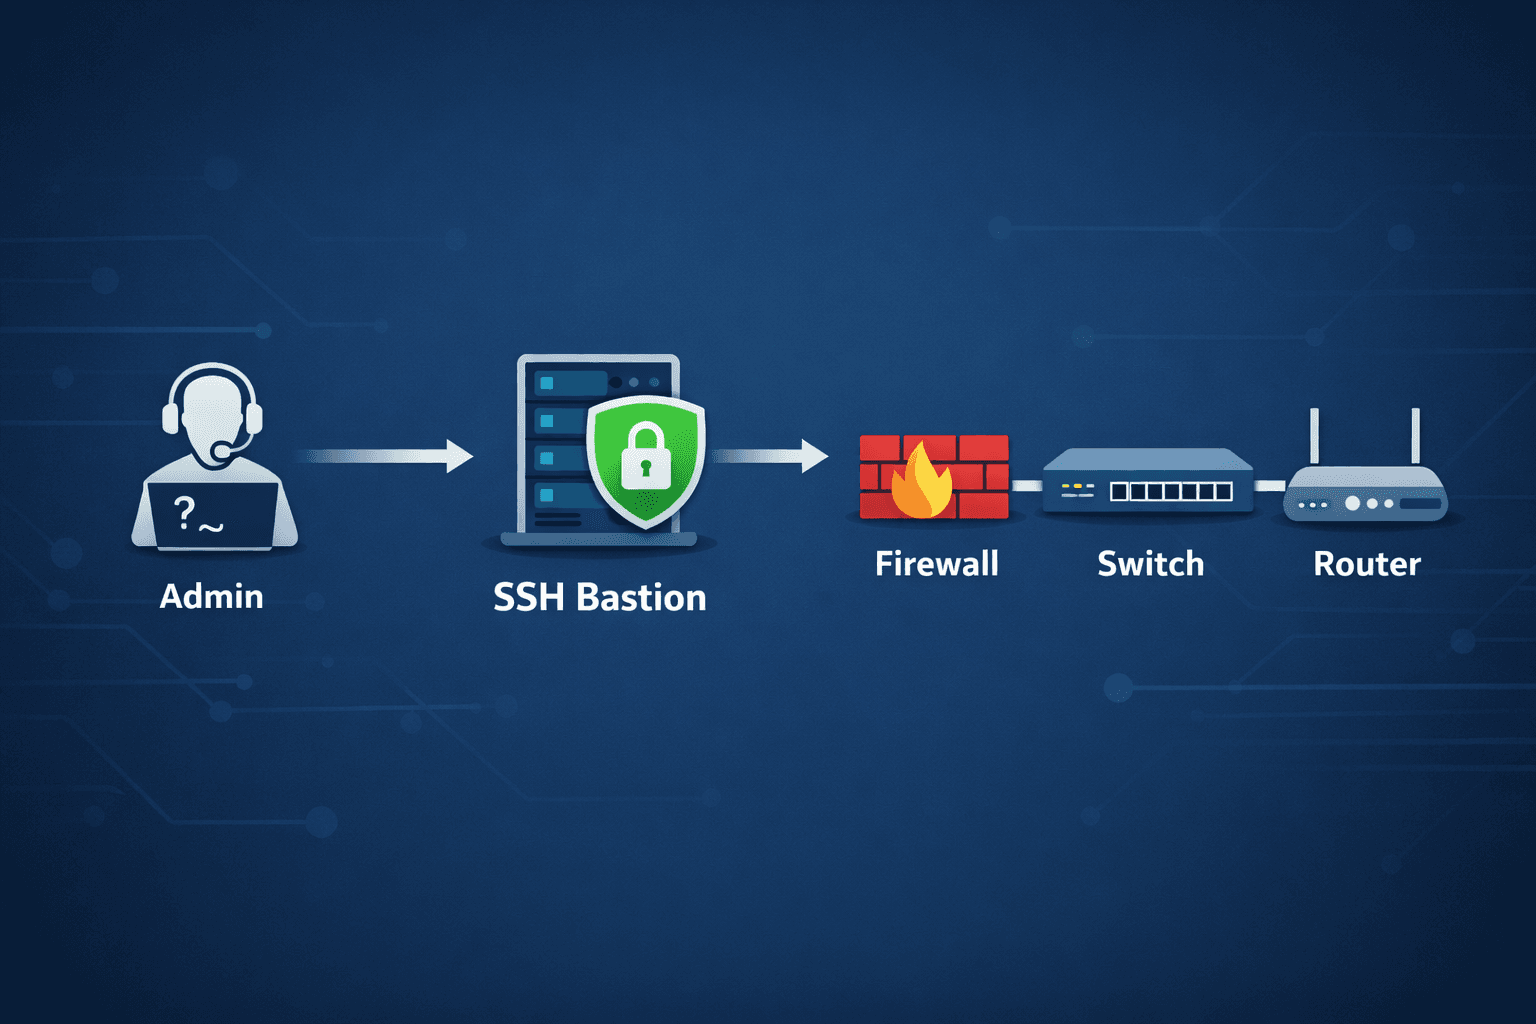
La gestion sécurisée de l'infrastructure réseau est une responsabilité essentielle pour les équipes informatiques et de réseau. Les pare-feu, routeurs, commutateurs et autres périphériques d'infrastructure sont l'épine dorsale de la connectivité d'une organisation, et l'accès non autorisé à ces systèmes peut entraîner de graves incidents de sécurité. Une approche efficace pour renforcer la sécurité et contrôler l'accès administratif est l'utilisation d'un hôte de bastion SSH .
En 2025, le géant de la cybersécurité F5 Inc. a confirmé qu’il avait été victime d’une cyberattaque très sophistiquée au niveau de l’État-nation. L'attaque, décrite comme l'une des plus importantes de l'histoire de l'entreprise, a exposé des actifs internes critiques et déclenché une réponse internationale en matière de cybersécurité.
Une vulnérabilité critique (CVE-2025-20352) dans le sous-système SNMP de Cisco IOS et IOS-XE est activement exploitée par les acteurs de la menace. Cette faille permet l'exécution de code à distance ou le déni de service via un seul paquet SNMP conçu. Avec plus de 2 millions d'appareils Cisco exposés en ligne, la surface d'attaque est massive - et l'urgence de patcher est immédiate.