

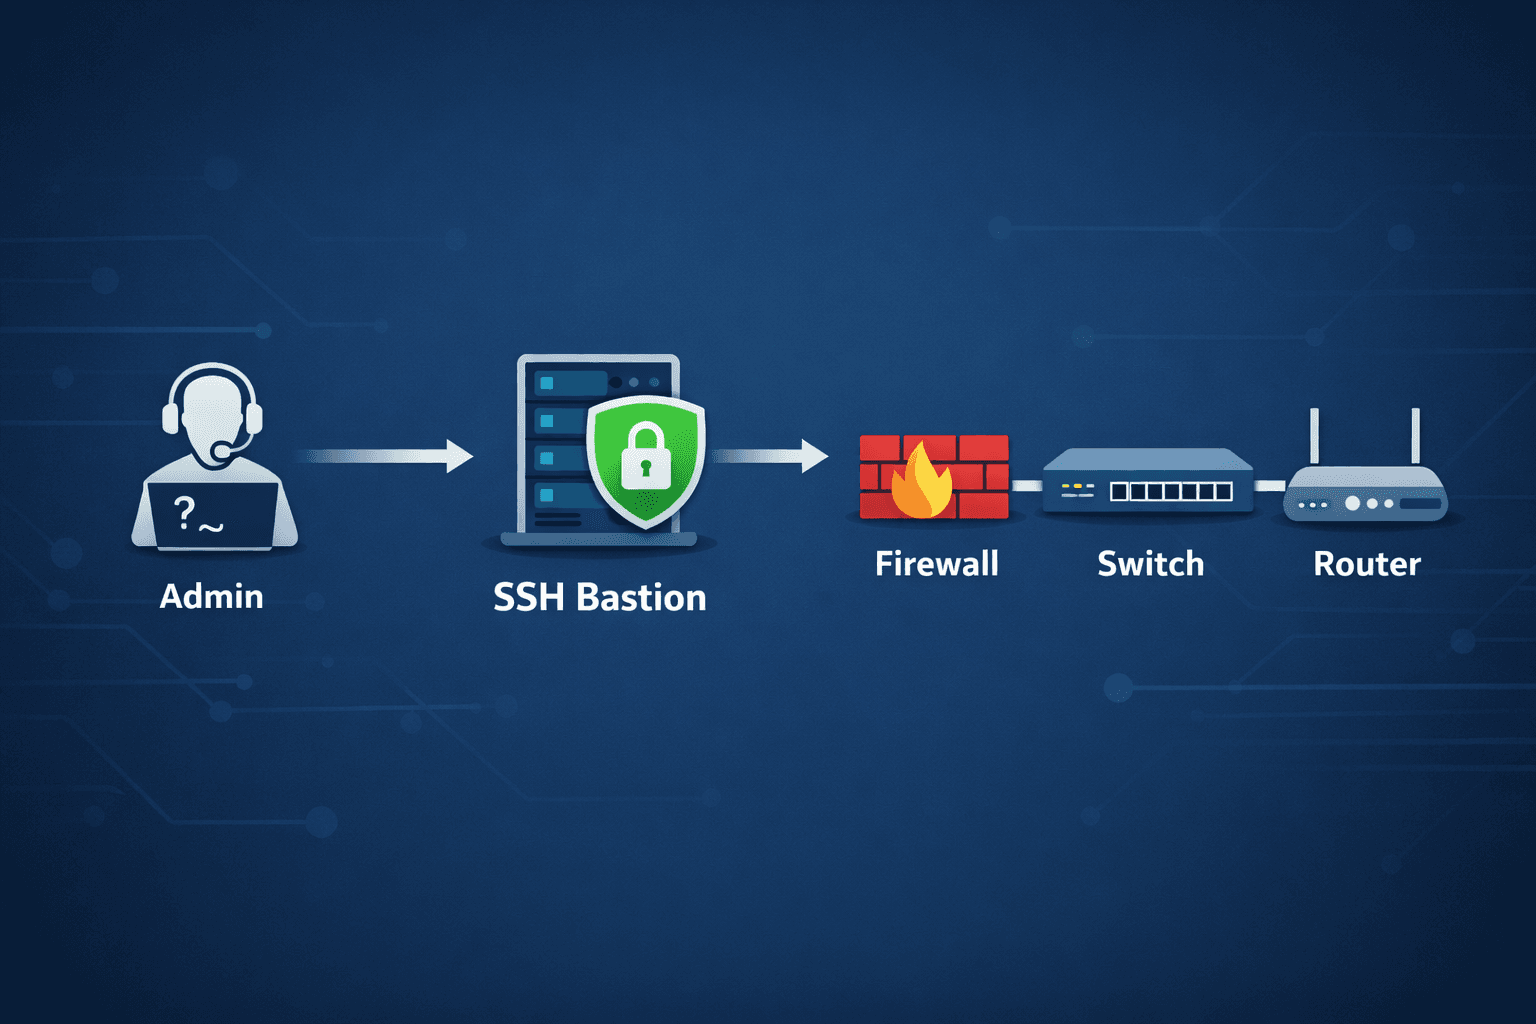
Qu’est-ce qu’un hôte SSH Bastion ?
An hôte bastion SSH (parfois appelé serveur de saut) est un système dédié qui agit comme une passerelle sécurisée entre les administrateurs et l'infrastructure réseau interne.
Au lieu d'autoriser l'accès direct SSH aux périphériques réseau à partir de plusieurs postes de travail, les administrateurs se connectent d'abord à l'hôte bastion. À partir de là, ils peuvent accéder en toute sécurité aux appareils cibles.
Cette architecture crée un point d'entrée unique contrôlé pour l'accès administratif et améliore de manière significative la posture de sécurité globale de l'infrastructure.
Accéder aux équipements réseau via un actif avec ConnectMyAssets
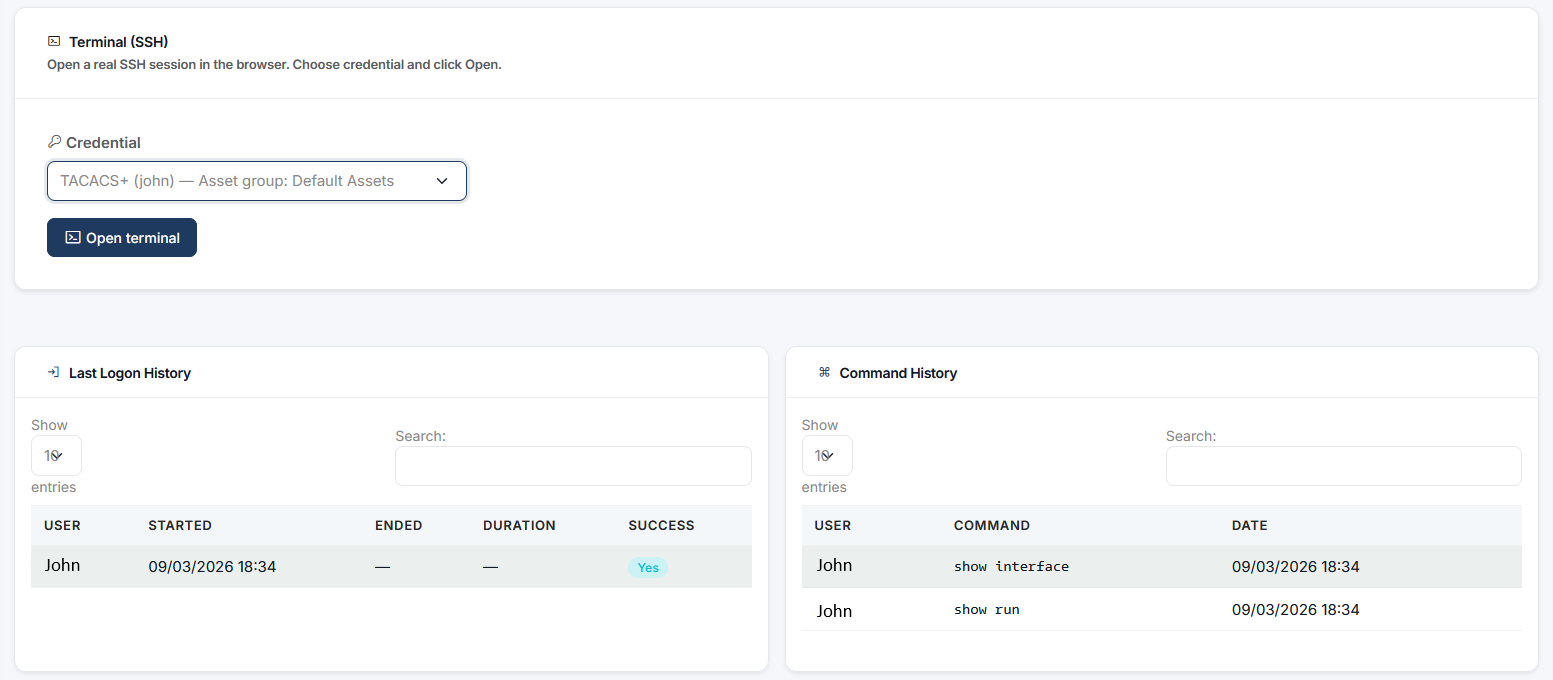
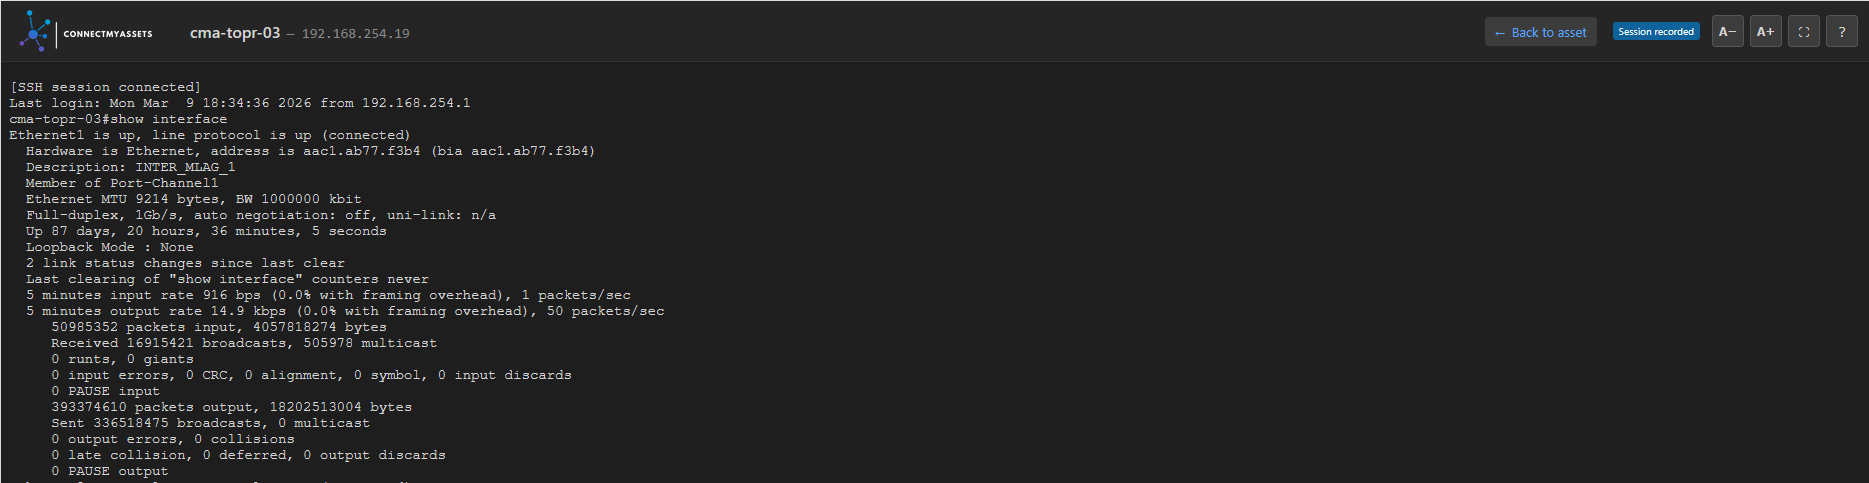 Les plates-formes de gestion d'infrastructure modernes vont plus loin en intégrant le bastion directement dans le flux de travail de gestion des actifs.
Avec ConnectMyAssets, les administrateurs peuvent accéder à l'équipement réseau directement à partir de la page des actifs Grâce à un intégré Bastion SSH. Au lieu d'ouvrir manuellement un terminal et de gérer plusieurs serveurs de saut ou informations d'identification, l'administrateur sélectionne simplement l'appareil dans la plate-forme et lance une session SSH.
Cette approche offre plusieurs avantages opérationnels :
Accès direct SSH à partir de l'inventaire des actifs
Point d'accès centralisé pour tous les périphériques réseau
Opérations simplifiées pour les administrateurs
Amélioration de la sécurité en limitant les points d'entrée dans l'infrastructure
En centralisant l'accès via un bastion intégré, ConnectMyAssets facilite la gestion de l'infrastructure des équipes tout en maintenant un contrôle d'accès strict.
Avantages de l'utilisation d'un bastion SSH
1. Contrôle d'accès centralisé
Un hôte bastion centralise les politiques d'authentification et d'autorisation.
L'accès aux périphériques réseau peut être géré via un seul système, ce qui facilite l'application des règles de sécurité et des autorisations utilisateur.
Cela simplifie :
Gestion des accès utilisateurs
Autorisations basées sur les rôles
Révocation d'accès lorsque les utilisateurs quittent l'organisation
2. Posture de sécurité améliorée
En supprimant l'accès direct à l'équipement réseau, la surface d'attaque est considérablement réduite.
Les périphériques réseau peuvent être placés dans Réseaux de gestion isolés qui ne sont accessibles que par l'hôte bastion.
Cette approche permet de protéger les infrastructures essentielles contre :
Accès non autorisé
Tentatives d'accréditation par la force brute
Mouvement latéral lors d’une cyberattaque
3. Auditabilité et traçabilité
Un hôte bastion peut enregistrer toutes les sessions administratives, fournissant une visibilité sur qui a accédé à quel appareil et quand.
Ces logs sont extrêmement précieux pour :
Enquêtes de sécurité
Exigences de conformité
Dépannage opérationnel
L'enregistrement des sessions et l'enregistrement des commandes aident également à maintenir la responsabilité au sein des équipes informatiques.
4. Architecture réseau simplifiée
Au lieu d'ouvrir l'accès SSH à de nombreuses adresses IP à travers le réseau, les administrateurs doivent seulement autoriser l'accès à un point d'extrémité bastion unique.
Cela simplifie les politiques de pare-feu et améliore l'hygiène globale de l'infrastructure.
5. Accès distant sécurisé pour les équipes distribuées
Avec plus d'organisations exploitant des environnements distribués et des équipes distantes, les hôtes bastion permettent un accès sécurisé à l'infrastructure sans exposer les interfaces de gestion à l'Internet public.
Les administrateurs se connectent au bastion en toute sécurité, puis atteignent les périphériques internes sans compromettre la sécurité.
Meilleures pratiques lors de la mise en œuvre d'un hôte Bastion
Pour maximiser la sécurité, plusieurs pratiques exemplaires devraient être suivies :
Enforcement Authentification multi-facteurs (MFA)
Utilisation Authentification basée sur la clé SSH
Restreindre l'accès en utilisant Principes de moindre privilège
Activer journalisation et suivi des sessions
Mettre à jour et patcher régulièrement le système de bastion
Un hôte bastion doit être traité comme un Composant de sécurité critique de l'infrastructure.
Conclusion
À mesure que les infrastructures de réseau deviennent plus complexes et distribuées, le contrôle de l'accès administratif devient de plus en plus important. Mise en œuvre d’un hôte bastion SSH fournit un moyen sécurisé, centralisé et vérifiable de gérer l'accès aux périphériques réseau critiques.
Plateformes comme ConnectMyAssets Allez encore plus loin en intégrant le bastion directement dans la plateforme de gestion d’actifs. Les administrateurs peuvent lancer Sessions SSH directement à partir d'un actif, en simplifiant les opérations tout en s’assurant que l’accès aux périphériques réseau passe toujours par un point d'entrée unique sécurisé.


