

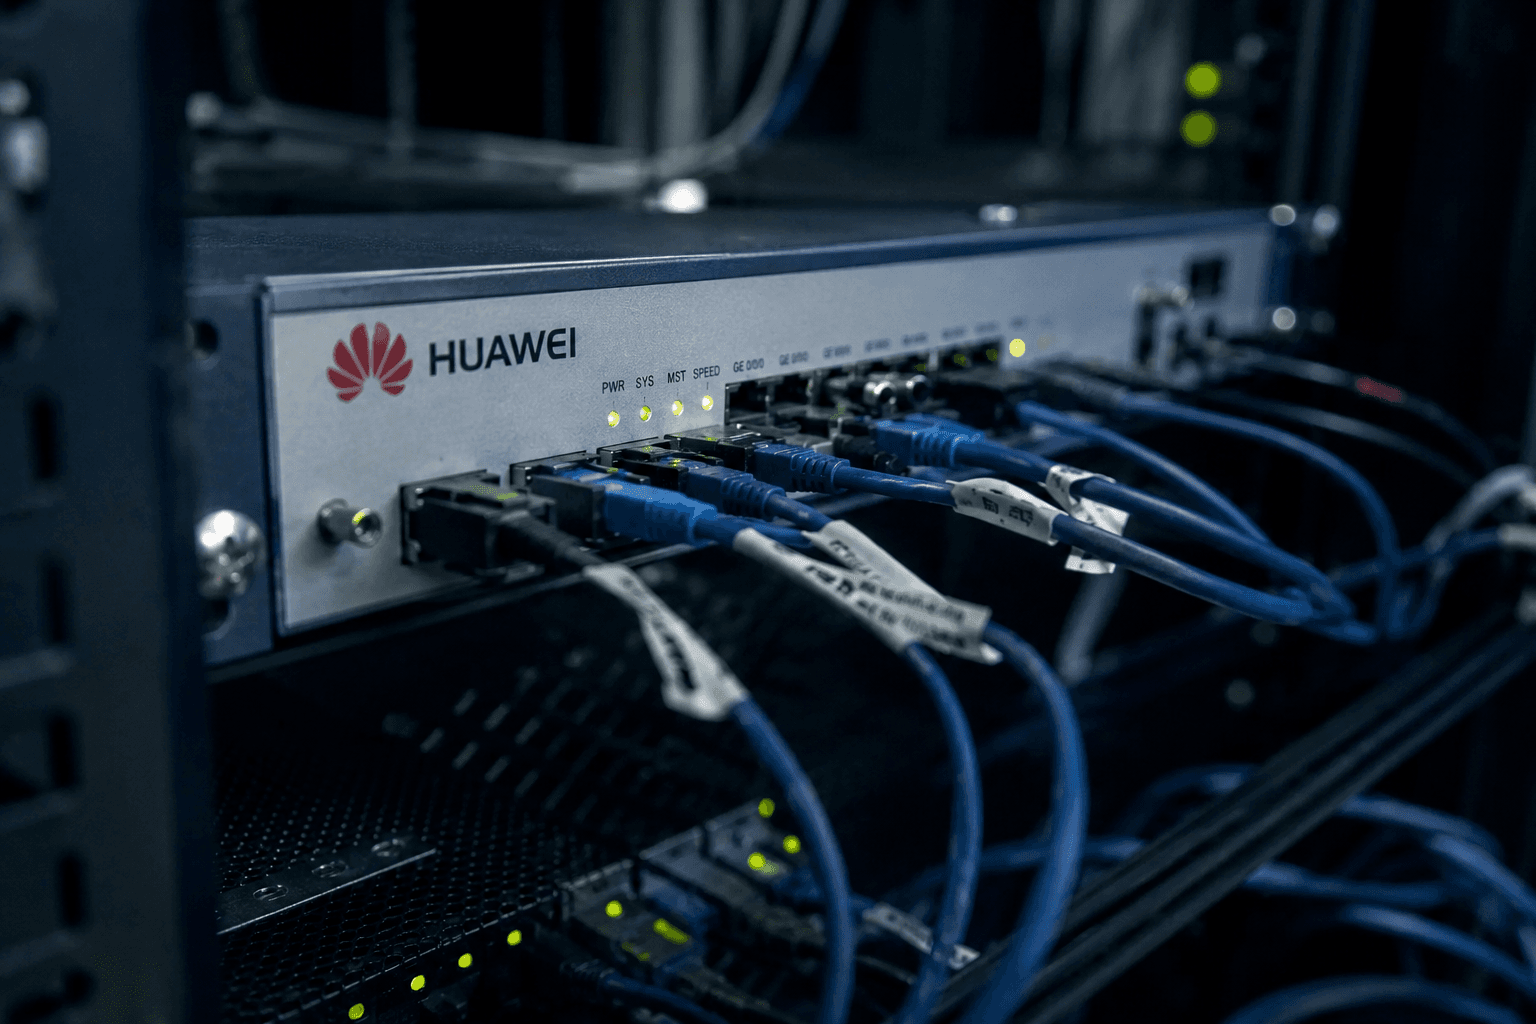
Les infrastructures les plus critiques sont souvent les moins visibles
Les discussions modernes sur la cybersécurité sont fortement axées sur:
la sécurité cloud,
EDR,
protection de l'identité,
phishing,
Les menaces IA,
Détection de Endpoint.
Pendant ce temps, l'infrastructure qui transporte réellement le trafic Internet reste souvent mal surveillée.
Les routeurs, les commutateurs, les pare-feu, l'équipement du transporteur et l'infrastructure de base sont souvent traités comme suit :
appareils statiques,
l'outillage opérationnel,
ou des systèmes « définir et oublier ».
Mais ces appareils sont parmi les actifs les plus sensibles de toute infrastructure.
Parce que compromettre l’équipement réseau signifie contrôler :
flux de trafic,
disponibilité,
routage,
segmentation,
et potentiellement l'ensemble des systèmes de communication nationaux.
L'incident de Luxembourg en est la preuve.
Un seul comportement non documenté à l’intérieur de l’équipement réseau était suffisant pour avoir un impact sur la connectivité d’un pays entier.
Le véritable problème : le manque de visibilité
La vulnérabilité technique elle-même est évidemment grave.
Mais le plus gros problème pourrait en fait être ce qui s'est passé par la suite.
Selon plusieurs rapports :
aucun identifiant CVE public n'a été attribué,
aucun avertissement public n'a été diffusé,
et la vulnérabilité reste largement non documentée publiquement près de dix mois plus tard.
Cela crée un énorme problème pour les défenseurs.
La plupart des programmes de gestion des vulnérabilités reposent fortement sur :
bases de données CVE,
les avis aux fournisseurs,
les flux de vulnérabilité,
scanners,
plates-formes de gestion des correctifs.
Mais que se passe-t-il lorsqu’une vulnérabilité n’apparaît jamais publiquement ?
Pour beaucoup d’organisations, il n’existe pas.
Et c'est dangereux.
Parce que les entreprises peuvent actuellement exploiter une infrastructure vulnérable sans aucune visibilité qu’un problème critique s’est même produit.
C’est précisément la raison pour laquelle la visibilité continue des actifs et l’intelligence de l’infrastructure deviennent essentielles.
Pourquoi la visibilité des infrastructures est plus importante que jamais
L’un des plus gros problèmes de la cybersécurité aujourd’hui est que de nombreuses organisations ne savent toujours pas :
quels actifs réseau ils exposent à l'Internet,
quelles versions du firmware sont déployées,
quels dispositifs sont en fin de vie,
ou quels fournisseurs sont présents dans leur infrastructure.
Et lorsque des incidents comme cette panne de Huawei se produisent, les équipes de sécurité réalisent soudainement le peu de visibilité dont elles disposent sur leur propre périmètre réseau.
C’est là que les plateformes comme ConnectMyAssets deviennent de plus en plus pertinentes.
L'objectif n'est pas simplement de maintenir un tableau d'inventaire.
La gestion moderne des surfaces d'attaque nécessite une visibilité continue sur :
appareils de réseau exposés,
les versions vulnérables du firmware,
Des infrastructures oubliées,
shadow assets
dispositifs non pris en charge,
vulnérabilités émergentes.
Parce que les équipes de sécurité ne peuvent pas protéger l'infrastructure qu'elles ne peuvent pas voir.
Et dans les grandes entreprises ou les environnements de télécommunications, les actifs oubliés sont beaucoup plus courants que la plupart des organisations voudraient l’admettre.
Huawei, souveraineté et infrastructure stratégique
L’incident ravive également le débat plus large sur la souveraineté numérique et la dépendance à l’égard des fournisseurs d’infrastructures étrangers comme Huawei.
Pendant des années, les discussions autour de Huawei ont été politiquement chargées.
Mais au-delà de la géopolitique, cette panne met en évidence une réalité plus opérationnelle :
Les infrastructures critiques dépendent de la transparence.
Lorsque les opérateurs de télécommunications comptent sur :
firmware propriétaire,
les piles réseau fermées,
des processus opaques de divulgation de vulnérabilité,
des canaux de conseil restreints,
Ils héritent également des risques qui accompagnent cette opacité.
Et ce n’est plus seulement un problème d’entreprise.
Les infrastructures de télécommunications font désormais partie de la résilience nationale.
Une faiblesse dans l'infrastructure réseau de base peut maintenant affecter:
les services d'urgence,
systèmes bancaires,
les communications mobiles,
Accès Internet,
les transports,
confiance du public lui-même.
En d’autres termes, l’infrastructure réseau n’est plus « juste IT ».
C’est une infrastructure stratégique.
Les appareils réseau deviennent des cibles de choix
Les attaquants ciblent de plus en plus les équipements réseau parce que ces systèmes :
sont moins surveillés,
sont moins fréquemment patchés,
souvent des interfaces de gestion,
et offrent une visibilité privilégiée sur les flux de trafic.
Le problème devient encore pire dans les environnements de télécommunications et de FAI où:
les exigences de temps de disponibilité retardent les mises à niveau,
les changements de firmware sont risqués,
les fenêtres d'entretien sont limitées,
et la complexité des infrastructures ralentissent la remédiation.
En conséquence, les équipements réseau vulnérables peuvent rester exposés pendant des années.
L’incident de Luxembourg a simplement révélé ce que de nombreux professionnels de la sécurité soupçonnaient déjà :
La couche réseau elle-même est devenue l’un des champs de bataille les plus critiques de la cybersécurité.
La cybersécurité doit intégrer la souveraineté des infrastructures
Pendant des années, les stratégies de cybersécurité se sont fortement concentrées sur les terminaux et les applications.
Mais la résilience moderne exige aussi :
Visibilité des infrastructures,
Transparence des fournisseurs,
responsabilité en matière de divulgation de vulnérabilité,
et un contrôle souverain sur les systèmes de réseau critiques.
Parce qu’aujourd’hui, une seule vulnérabilité non documentée dans un routeur n’est plus capable d’affecter une seule entreprise.
Cela peut avoir un impact sur tout un pays.
Et le Luxembourg vient de rappeler à tout le monde cette réalité.


