

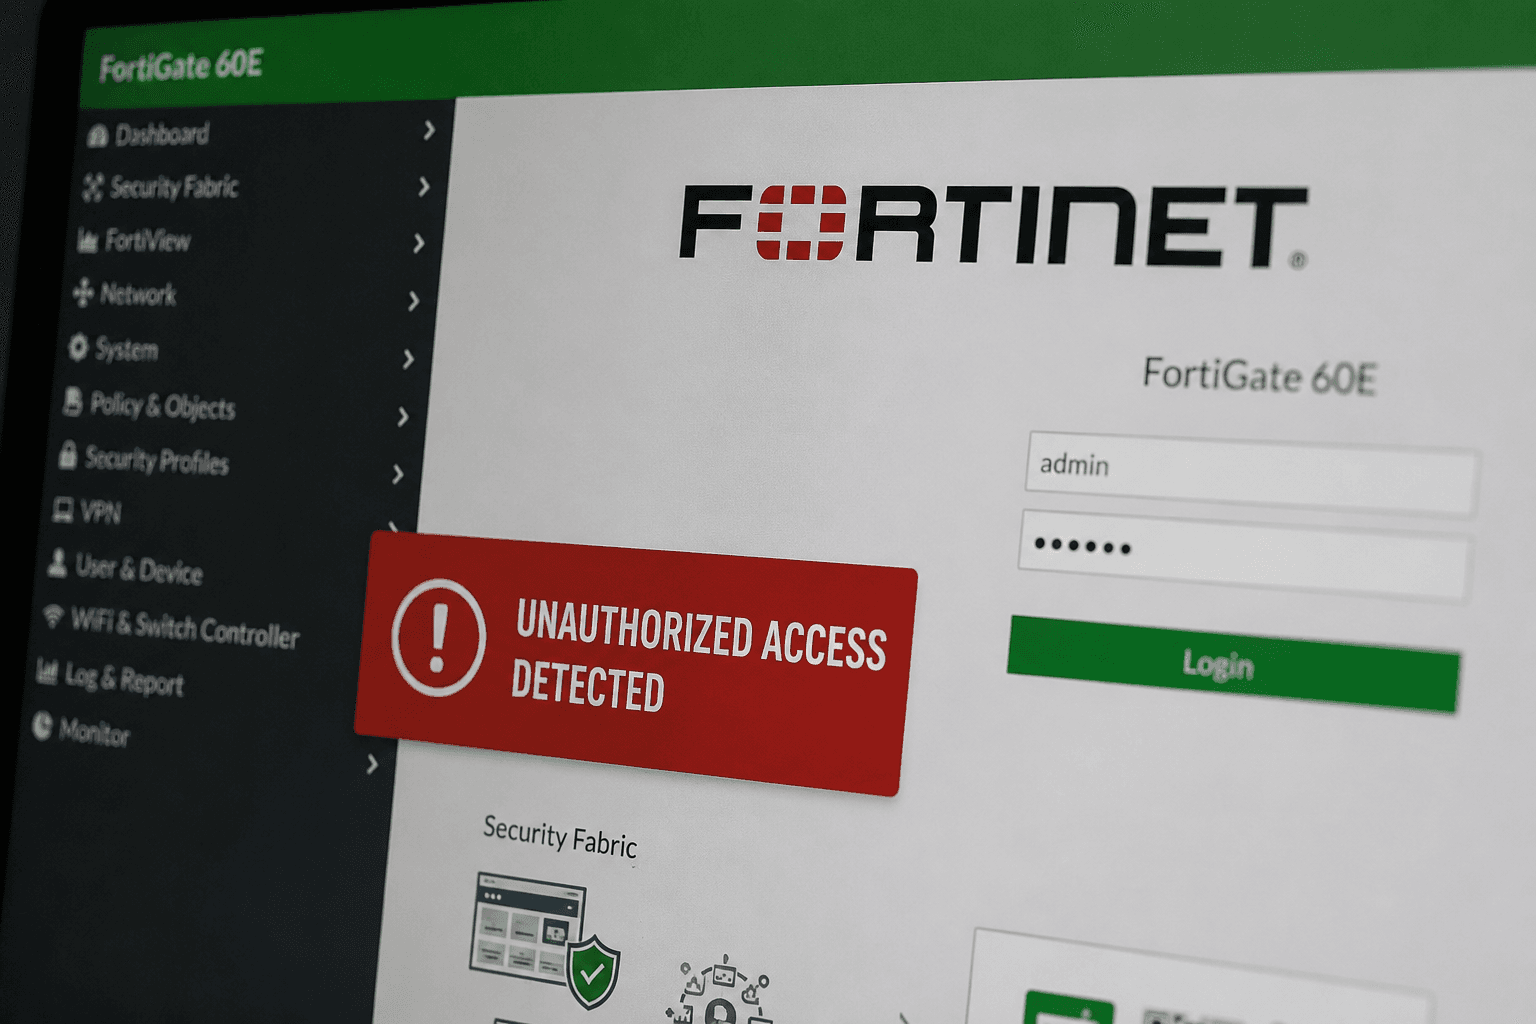
Que s'est-il passé ?
Remplissage d'informations d'identification à l'aide de mots de passe divulgués
Attaques par pulvérisation de mot de passe à grande échelle
Tentatives de connexion automatisées par force brute
Exposition des interfaces admin/VPN de Fortinet sur internet
Utilisation de données de configuration précédemment divulguées
Une fois l'accès obtenu, les attaquants ont extrait les fichiers de configuration des périphériques.
L’ampleur de l’attaque
Plus de 30 000 appareils compromis confirmés (estimation minimale)
Jusqu'à 75 000 à 80 000 pare-feu potentiellement affectés
Impact dans les secteurs d’infrastructures critiques
Présence dans 194 pays
Des dizaines de milliers d'identifiants valides collectés
Chaîne d' attaque
Analyse Internet pour les portails Fortinet exposés
Rembourrage des informations d'identification et attaques par force brute
Réussite de connexion sur les interfaces VPN/firewall
Extraction des fichiers de configuration
Réutilisation des informations d'identification pour élargir l'accès
Pourquoi c'est important
Accès VPN aux réseaux internes
Mouvement latéral au sein des organisations
Présentation des intégrations Active Directory
Exfiltration de données
Accès persistant grâce à des systèmes de confiance
Aucune faille zero-day confirmée
Aucune confirmation Fortinet zero-day
Aucune violation de Fortinet lui-même
Problème principal : interfaces exposées + informations d'identification faibles
Mesures de défense
Réinitialiser tous les identifiants
Activer MFA partout
Restreindre les interfaces d'administration d'Internet
Journal d'audit pour les connexions suspectes
Revoir les configurations et les sauvegardes
Prendre des compromis si exposé publiquement
ConnectMyAssets & Prévention
:contentReference[oaicite:0] — index — 0 — contribue à réduire ce type de risque en améliorant la visibilité sur les actifs exposés.
Découverte continue d'actifs connectés
Détection de services oubliés ou exposés
Identification de Shadow IT
Inventaire centralisé des actifs
Détection plus rapide des changements d'exposition
À retenir
Cet incident montre que :
La mauvaise configuration a plus d’impact que l’exploitation
Les lacunes de visibilité créent des risques majeurs pour la sécurité
L’hygiène des titres reste critique


