Das Prozentzeichen ist kein verlässlicher Erfolgstest
Eine Konfigurationsänderung unter Cisco IOS zu automatisieren, wirkt zunächst einfach: Konfigurationsmodus aufrufen, Befehle senden, Modus verlassen, Ergebnis melden. Schwierig ist die Frage, ob das Gerät die gewünschte Konfiguration ohne relevanten Fehler übernommen hat.
Die Quelle zeigt diese Grenze am Beispiel von Netmiko. Das Werkzeug kann den Konfigurationsmodus aufrufen und verlassen, bei Bedarf einschließlich eines Commit, erkennt Konfigurationsfehler aber nicht von sich aus.
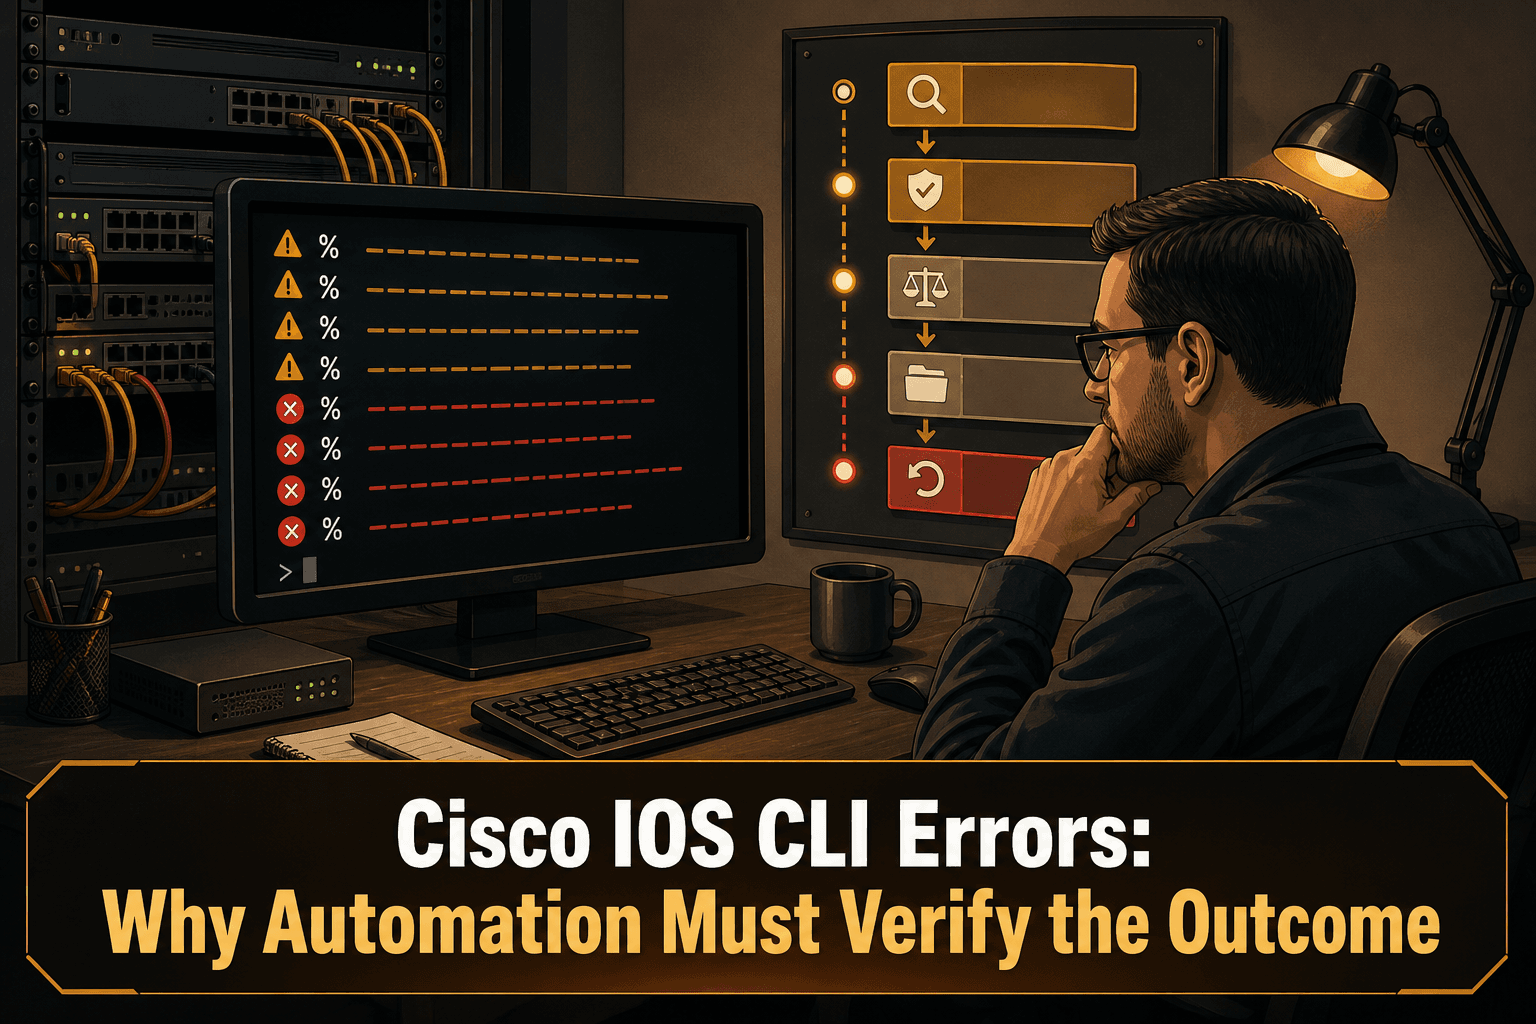
Ein scheinbar praktischer Ausweg ist, % als error_pattern für send_config_from_file zu setzen. Konfigurationsfehler unter Cisco IOS beginnen mit einem Prozentzeichen, das Muster wirkt also wie ein einfacher Fehlerdetektor.
Integrationstests haben den Schwachpunkt aufgedeckt: Cisco IOS verwendet dasselbe Präfix für Fehler und Warnungen. Laut der Quelle lassen sich beide anhand dieses Zeichens allein nicht zuverlässig unterscheiden.
Eine Zeile, die mit
%beginnt, bedeutet, dass die Automatisierung genauer hinsehen muss. Sie beweist für sich genommen nicht, ob die gesamte Änderung fehlgeschlagen ist.
Warum Pattern Matching allein nicht ausreicht
Ein Ablauf, der jede mit Prozentzeichen beginnende Zeile als fatal behandelt, kann an einer Warnung abbrechen. Ein Ablauf, der diese Zeilen ignoriert, kann einen echten Konfigurationsfehler übersehen. Das gemeinsame Präfix zwingt die Automatisierung zu einer unzuverlässigen Ja-Nein-Entscheidung, weil die CLI-Ausgabe selbst keine belastbare Einordnung liefert.
Das bedeutet auch: Eine erfolgreiche Übertragung ist keine erfolgreiche Konfiguration. Den Konfigurationsmodus aufzurufen, Befehle zu senden und zum erwarteten Prompt zurückzukehren, beweist nur, dass die Sitzung fortgeschritten ist. Es beweist nicht, dass jeder beabsichtigte Befehl den gewünschten Gerätezustand erzeugt hat.
Die betriebliche Frage sollte daher nicht mehr lauten Enthielt die Ausgabe eine Zeichenkette, die nach Fehler aussieht?, sondern Hat das Gerät den beabsichtigten Zustand erreicht?
Ein sichererer Automatisierungsablauf
1. Die vollständige Interaktion erfassen
Bewahren Sie die gesendeten Befehle und die unveränderten CLI-Antworten auf. Verwerfen Sie Warnzeilen nicht, nur weil die Sitzung weiterlief, und reduzieren Sie das Ergebnis nicht zu früh auf ein einzelnes Erfolgs- oder Fehlerkennzeichen.
2. % als Signal zur Aufmerksamkeit behandeln
Eine Meldung mit Prozentzeichen sollte eine zusätzliche Bewertung auslösen, keinen automatischen Schluss. Je nach Risiko der Änderung kann die Automatisierungsrichtlinie anhalten, eine Prüfung anfordern oder mit der Validierung fortfahren.
3. Das beabsichtigte Ergebnis validieren
Legen Sie die Prüfungen nach der Änderung vor der Ausführung fest. Die Validierung sollte sich auf den Zustand konzentrieren, den die Änderung herstellen sollte, statt sich ausschließlich auf den Antworttext der Befehle zu verlassen.
Hilfreiche Fragen sind:
Ist die beabsichtigte Konfiguration nach der Änderung vorhanden?
Ist eine frühere Einstellung noch vorhanden, obwohl sie hätte ersetzt werden sollen?
Haben alle Zielgeräte denselben geforderten Zustand erreicht?
Erfüllt die resultierende Konfiguration die geltende Richtlinie?
4. Konfiguration vor und nach der Änderung vergleichen
Ein Konfigurationsvergleich belegt, was sich geändert hat, auch bei Teilergebnissen. Das ist besonders wichtig, wenn ein Stapel mehrere Befehle enthält und möglicherweise nur ein Teil der beabsichtigten Änderung übernommen wurde.
5. Die Entscheidungskette festhalten
Bewahren Sie für jeden Lauf das Zielgerät, die beabsichtigte Änderung, die unveränderte CLI-Ausgabe, die Konfiguration vor und nach der Änderung, die Validierungsergebnisse und die abschließende Entscheidung der Person oder der Automatisierung auf. Diese Nachweise machen Fehlersuche und Compliance-Prüfung belastbarer als eine allgemeine Meldung über einen fehlgeschlagenen Job.
6. Rollback auf Basis eines nachgewiesenen Fehlers
Ein Rollback sollte einer klaren Richtlinie folgen. Eine Meldung, die wie eine Warnung aussieht, rechtfertigt allein möglicherweise keine Rücknahme, eine fehlgeschlagene Zustandsprüfung dagegen schon. Die bekannte funktionierende Konfiguration und die Nachweise für die Entscheidung sollten vorliegen, bevor die Behebung beginnt.
Wie ConnectMyAssets hilft
ConnectMyAssets bietet eine On-Premises- und herstellerunabhängige Grundlage, um CLI-gesteuerte Änderungen mit diesen Kontrollen abzusichern:
Automatisierung und ZTP können als Ausführungsebene für kontrollierte Änderungen dienen. Abläufe sollten eine ausdrückliche Validierung des Ergebnisses enthalten, statt sich nur auf ein
%-Muster zu verlassen.Backup und Historie versioniert Konfigurationen, sodass sich der Zustand vor und nach einer Änderung vergleichen und ein Rollback mit einem Klick nutzen lässt, wenn ein nachgewiesener Fehler eine Wiederherstellung erfordert.
Die dynamische CMDB hält das Inventar der verwalteten Geräte in derselben Betriebsplattform, damit Teams Änderungs- und Validierungsprozesse auf die richtige Infrastruktur anwenden.
Die Compliance-Engine prüft Konfigurationen gegen Anforderungen wie NIS2, ISO 27001, PCI, CISA und NIST, damit die Prüfung nach einer Änderung neben der Befehlsausführung auch die Einhaltung der Richtlinien berücksichtigt.
SSH-Bastion und Zugangsdaten-Tresor (Vault) unterstützen kontrollierte administrative Zugriffe, ohne eine erfolgreiche SSH-Sitzung als vermeintlichen Beweis für eine erfolgreiche Konfiguration zu werten.
ConnectMyAssets kann eine mehrdeutige IOS-Meldung nicht eindeutig machen. Seine Aufgabe ist, Teams beim umgebenden Prozess zu unterstützen: Konfigurationshistorie sichern, den resultierenden Zustand validieren, die Compliance bewerten und einen Weg zur Wiederherstellung offenhalten.
Die praktische Erkenntnis
Verwenden Sie das Prozentzeichen von Cisco IOS nicht als einziges Fehlerkriterium. Es kennzeichnet Ausgaben, die Aufmerksamkeit verdienen, kann Warnungen aber nicht zuverlässig von Fehlern trennen.
Zuverlässige Netzwerkautomatisierung braucht mehrere Ebenen: vollständige Erfassung der Ausgabe, ergebnisorientierte Validierung, Konfigurationsvergleich, aufbewahrte Nachweise und ein richtliniengesteuertes Rollback. Das CLI-Protokoll ist eine Eingabe für diese Entscheidung, nicht das abschließende Urteil.
Quelle: ipSpace.net