Wenn Firewall-Regeln außer Kontrolle geraten
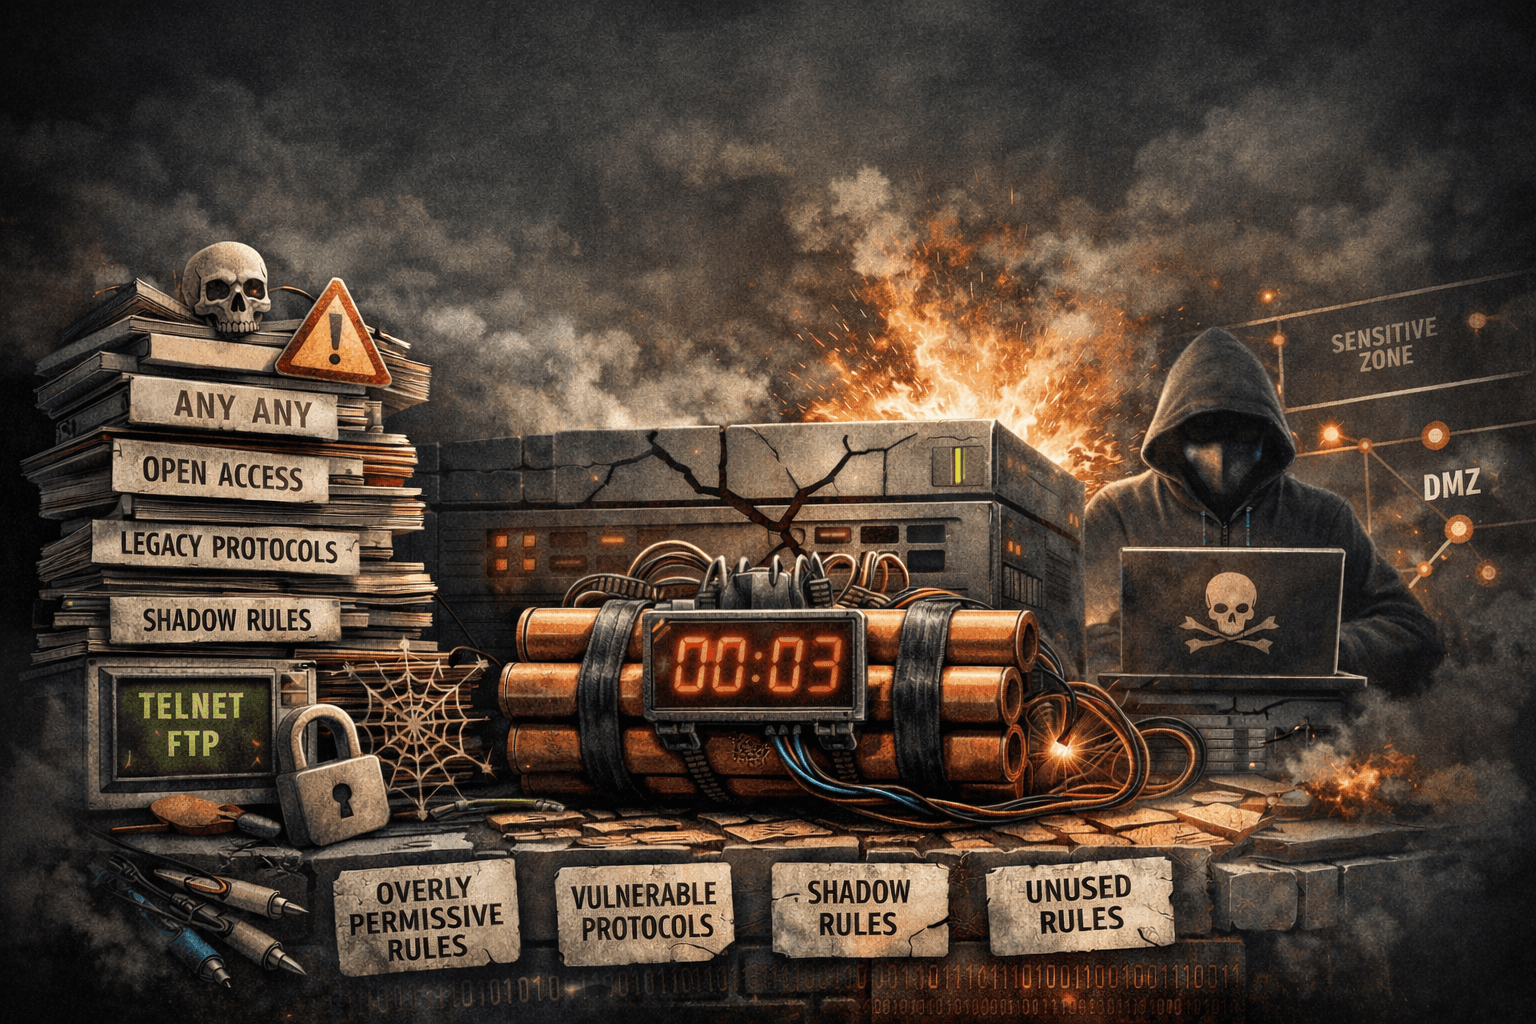
Mit der Zeit zeigen die meisten großen Firewall-Umgebungen dieselben Symptome:
Regeln, die unter Zeitdruck hinzugefügt und nie wieder geprüft wurden
Ausnahmen, die auf Ausnahmen gestapelt werden
Uneinheitliche Benennung und Dokumentation
Die Angst, etwas zu entfernen, „nur für den Fall“
So schleicht sich Unordnung unbemerkt ein, bis Sicherheit und Betrieb gleichermaßen beeinträchtigt sind.
Verdeckte Regeln: das unsichtbare Risiko
Verdeckte Regeln (shadowed rules) sind Regeln, die nie greifen, weil eine weiter oben stehende Regel den Datenverkehr bereits erfasst.
Sie sind gefährlich, weil sie:
ein falsches Gefühl von Sicherheit erzeugen
Konfigurationsfehler verbergen
Audits und Fehlersuche erschweren
Regelwerke schwerer nachvollziehbar machen
Verdeckte Regeln erhöhen die Komplexität, ohne zu schützen: reine technische Schuld.
Zu offene Regeln: Bequemlichkeit vor Sicherheit
Eines der häufigsten langfristigen Probleme in Firewall-Richtlinien sind zu offene Zugriffe:
anyals Quelle oder ZielBreite Portbereiche statt konkreter Dienste
Temporäre Regeln, die dauerhaft bleiben
Solche Regeln werden oft als „betrieblich notwendig“ gerechtfertigt, in Wirklichkeit vergrößern sie die Angriffsfläche erheblich und schwächen die Segmentierung.
Die Bequemlichkeit von heute wird zur Angriffsfläche von morgen.
Anfällige und veraltete Protokolle sind weiterhin erlaubt
Ein weiterer häufiger Befund bei Firewall-Audits ist die fortgesetzte Nutzung veralteter oder anfälliger Protokolle, etwa:
Telnet
FTP
SMBv1
Veraltete SSL/TLS-Versionen
Diese Protokolle funktionieren im Betrieb womöglich noch, erfüllen aber keine modernen Sicherheitsstandards mehr. Bleiben sie aktiv, oft vergessen in alten Regeln, entstehen unnötige Risiken und Compliance-Lücken.
Erlaubt eine Regel ein anfälliges Protokoll, setzt die Firewall das Sicherheitsmodell von gestern durch.
Prinzipien sind die einzige dauerhafte Verteidigung
Um langfristiges Chaos zu vermeiden, müssen Firewall-Regeln auf klaren, durchgesetzten Prinzipien beruhen:
Least Privilege
Nur erlauben, was unbedingt erforderlich ist: nicht mehr und nicht weniger.
Deny by Default
Datenverkehr, der nicht ausdrücklich begründet, dokumentiert und genehmigt ist, sollte nicht passieren.
Konsequente Segmentierung
Regeln sollten Zonengrenzen stärken, nicht verwischen.
Ohne diese Prinzipien driften Regelwerke unweigerlich in Richtung Unsicherheit.
Betriebliche Disziplin hält Richtlinien lebendig
Sicherheitsprinzipien allein reichen nicht. Firewall-Regeln müssen auch betrieblich beherrschbar bleiben.
Dokumentation und Verantwortlichkeit
Jede Regel sollte klar angeben:
ihren Zweck
die Geschäftsanwendung, die sie unterstützt
den Verantwortlichen, der sie überprüft
Regeln ohne Verantwortlichen werden nie bereinigt.
Regelmäßige Überprüfungen
Regelmäßige Überprüfungen helfen, Folgendes zu erkennen:
Ungenutzte Regeln
Verdeckte Regeln
Zu offene Zugriffe
Noch genutzte veraltete Protokolle
Regelmäßiges Aufräumen ist keine Option, sondern Wartung.
Daten schlagen Annahmen
Moderne Firewall-Umgebungen erzeugen enorme Datenmengen. Statistiken zur Regelnutzung und Traffic-Logs zeigen die Wahrheit:
Regeln, die nie greifen
Regeln, die auf unerwartete Weise greifen
Dienste, die nicht mehr benötigt werden
Echte Daten nehmen Emotionen und Ängste aus den Entscheidungen beim Aufräumen.
Wo Werkzeuge wie ConnectMyAssets den Unterschied machen
Hier bieten Lösungen wie ConnectMyAssets echten Mehrwert.
Indem ConnectMyAssets Firewall-Regeln mit tatsächlichen Geräten, Anwendungen und Datenverkehr verknüpft, hilft es Teams dabei:
verdeckte und ungenutzte Regeln zu finden
zu offene Zugriffspfade zu erkennen
weiterhin erlaubte anfällige Protokolle sichtbar zu machen
zu verstehen, warum eine Regel existiert, und nicht nur, dass sie existiert
Statt Firewall-Regeln isoliert zu verwalten, gewinnen Sicherheitsteams Kontext und Transparenz und können Bereinigungen sicherer und schneller entscheiden.
Automatisierung ersetzt keine Prinzipien: Sie setzt sie in großem Maßstab durch.
Weniger Regeln, mehr Sicherheit
Ein sauberes Firewall-Regelwerk ist:
leichter zu prüfen
leichter zu analysieren
leichter abzusichern
vertrauenswürdiger
Komplexität zu reduzieren bedeutet nicht, Sicherheit abzubauen, sondern Klarheit wiederherzustellen.
Fazit: Unordnung in der Firewall ist eine Entscheidung
Chaos in der Firewall entsteht nicht über Nacht. Es ist das Ergebnis von:
missachteten Prinzipien
angehäuften Ausnahmen
fehlender Verantwortlichkeit
Angst vor Veränderung
Verdeckte Regeln, zu offene Zugriffe und veraltete Protokolle sind keine Anomalien: Sie sind Symptome.
Mit klaren Prinzipien, betrieblicher Disziplin und den richtigen Werkzeugen für Transparenz bleiben Firewall-Regelwerke auf Dauer sicher, verständlich und tragfähig.
Ohne sie wird jede große Firewall früher oder später zum Risiko.