Vous êtes-vous déjà surpris à taper « activer » sur un commutateur qui utilise toujours un mot de passe d’administrateur local de 2012 ? Ouais... pareil. La vérité est que la plupart de nos équipements de réseau font toujours confiance à quiconque connaît un seul mot de passe - et c'est terrifiant. Entrez TACACS +, le protocole qui donne à vos commutateurs des problèmes de confiance (dans le bon sens). Il centralise l'authentification, indique à chaque administrateur exactement ce qu'il peut ou ne peut pas faire, et conserve un journal détaillé de qui a fait quoi. Parce que quand quelque chose ne va pas, "je ne sais pas qui a changé cela" n'est plus une réponse acceptable.
En 2025, le géant de la cybersécurité F5 Inc. a confirmé qu’il avait été victime d’une cyberattaque très sophistiquée au niveau de l’État-nation. L'attaque, décrite comme l'une des plus importantes de l'histoire de l'entreprise, a exposé des actifs internes critiques et déclenché une réponse internationale en matière de cybersécurité.
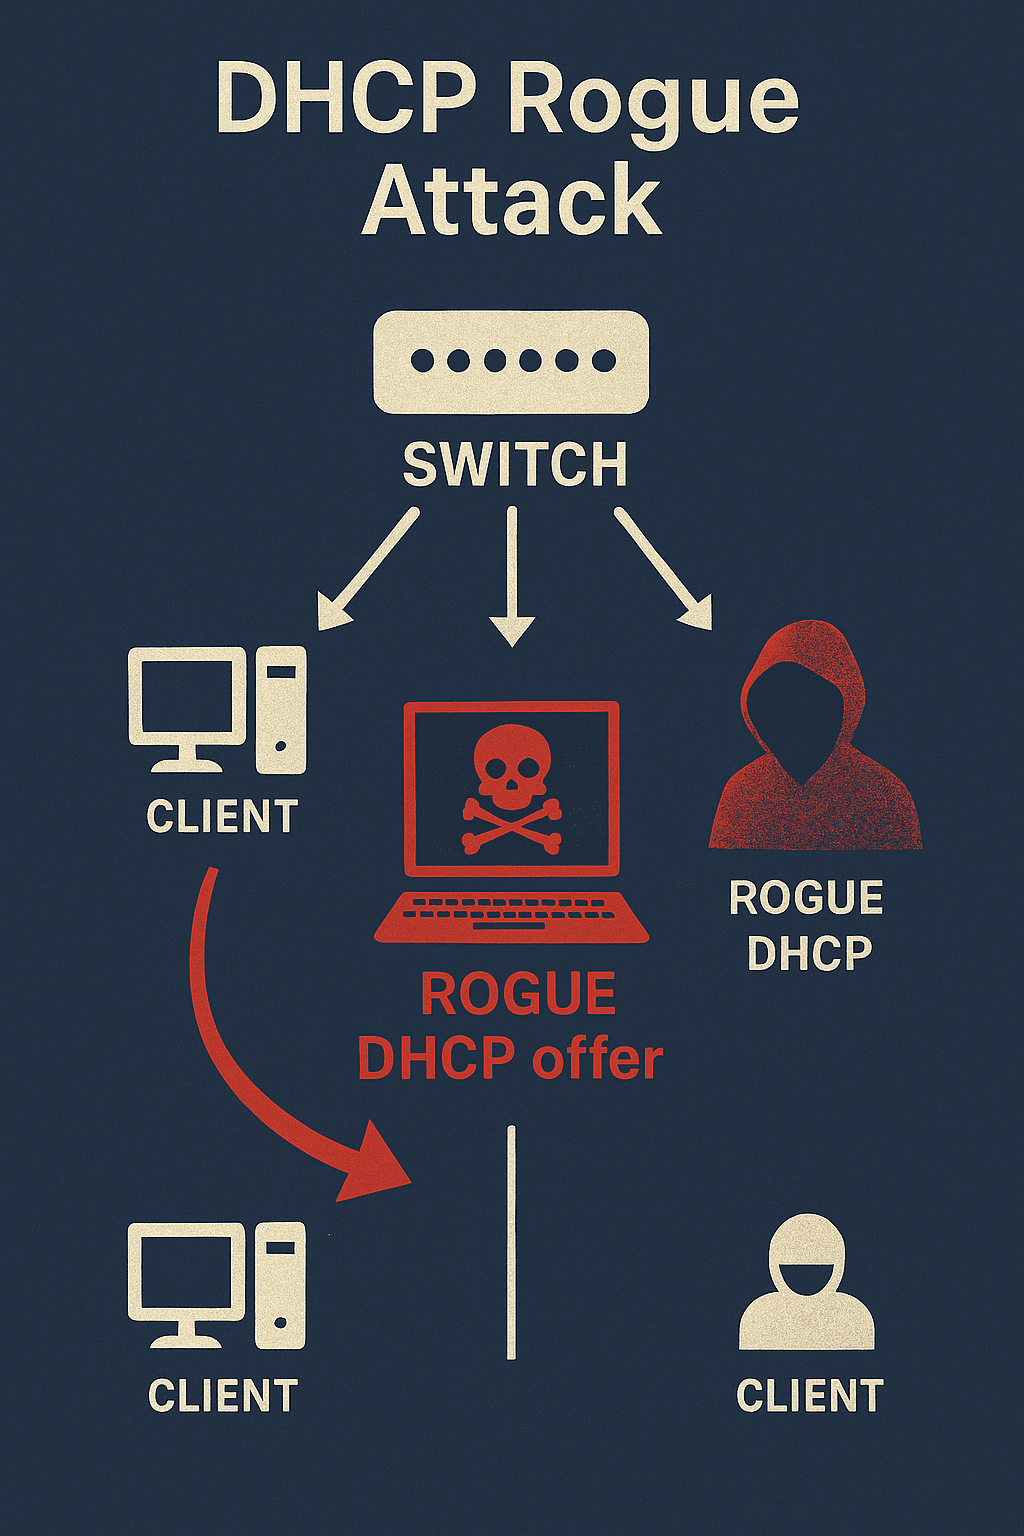
DHCP Snooping est une fonctionnalité de sécurité qui joue un rôle essentiel dans la protection des réseaux locaux (LAN). Communément activé sur les commutateurs d'accès ou de distribution, il agit comme une barrière contre les serveurs DHCP malhonnêtes et garantit que les clients reçoivent des adresses IP légitimes. Cet article explique : - Qu'est-ce que DHCP Snooping - Pourquoi il est essentiel dans les réseaux d'entreprise - Comment le configurer correctement, avec un exemple pratique Aruba CX ---
VLAN 1 peut sembler inoffensif - c'est le VLAN par défaut sur presque tous les commutateurs. Mais le marquage du VLAN 1 sur les liaisons montantes peut causer des problèmes d'interopérabilité, des pertes de paquets ou même des risques de sécurité. Voici pourquoi vous ne devriez jamais étiqueter VLAN 1 - et comment Aruba CX gère les VLAN natifs différemment.
Une vulnérabilité critique (CVE-2025-20352) dans le sous-système SNMP de Cisco IOS et IOS-XE est activement exploitée par les acteurs de la menace. Cette faille permet l'exécution de code à distance ou le déni de service via un seul paquet SNMP conçu. Avec plus de 2 millions d'appareils Cisco exposés en ligne, la surface d'attaque est massive - et l'urgence de patcher est immédiate.
Dans les environnements réseau modernes, la visibilité et la journalisation sont essentielles. Qu'il s'agisse de gérer un réseau local, un centre de données ou un backbone WAN, Syslog fournit un moyen standardisé, léger et puissant de collecter et de centraliser les données d'événements à partir de routeurs, de commutateurs et de pare-feu - essentiels pour le dépannage et la cybersécurité.
La directive NIS2 introduit des exigences plus strictes en matière de cybersécurité pour les infrastructures critiques. Découvrez comment assurer la conformité de vos opérations réseau.
Les sauvegardes de configuration réseau ne se limitent pas à la reprise après sinistre : elles constituent un pilier de la résilience opérationnelle et de la conformité. Découvrez comment concevoir, automatiser et sécuriser les sauvegardes de configuration dans des environnements multi-constructeurs avec les meilleures pratiques éprouvées du secteur.
Gérer des réseaux construits à partir de différents fournisseurs est un défi quotidien pour les entreprises. Découvrez comment surmonter la fragmentation, améliorer l'automatisation et standardiser les opérations sur des infrastructures hétérogènes.