Lorsque le pare-feu règles dérive hors de contrôle
Au fil du temps, la plupart des grands environnements de pare-feu présentent les mêmes symptômes :
Des règles ajoutées de toute urgence et jamais revisitées
Exceptions empilées au-dessus des exceptions
Nommage et documentation incohérentes
Peur de tout enlever « juste au cas où »
Voilà comment Le désordre s’installe silencieusement, jusqu'à ce que la sécurité et les opérations soient compromises.
Règles masquées : un risque invisible
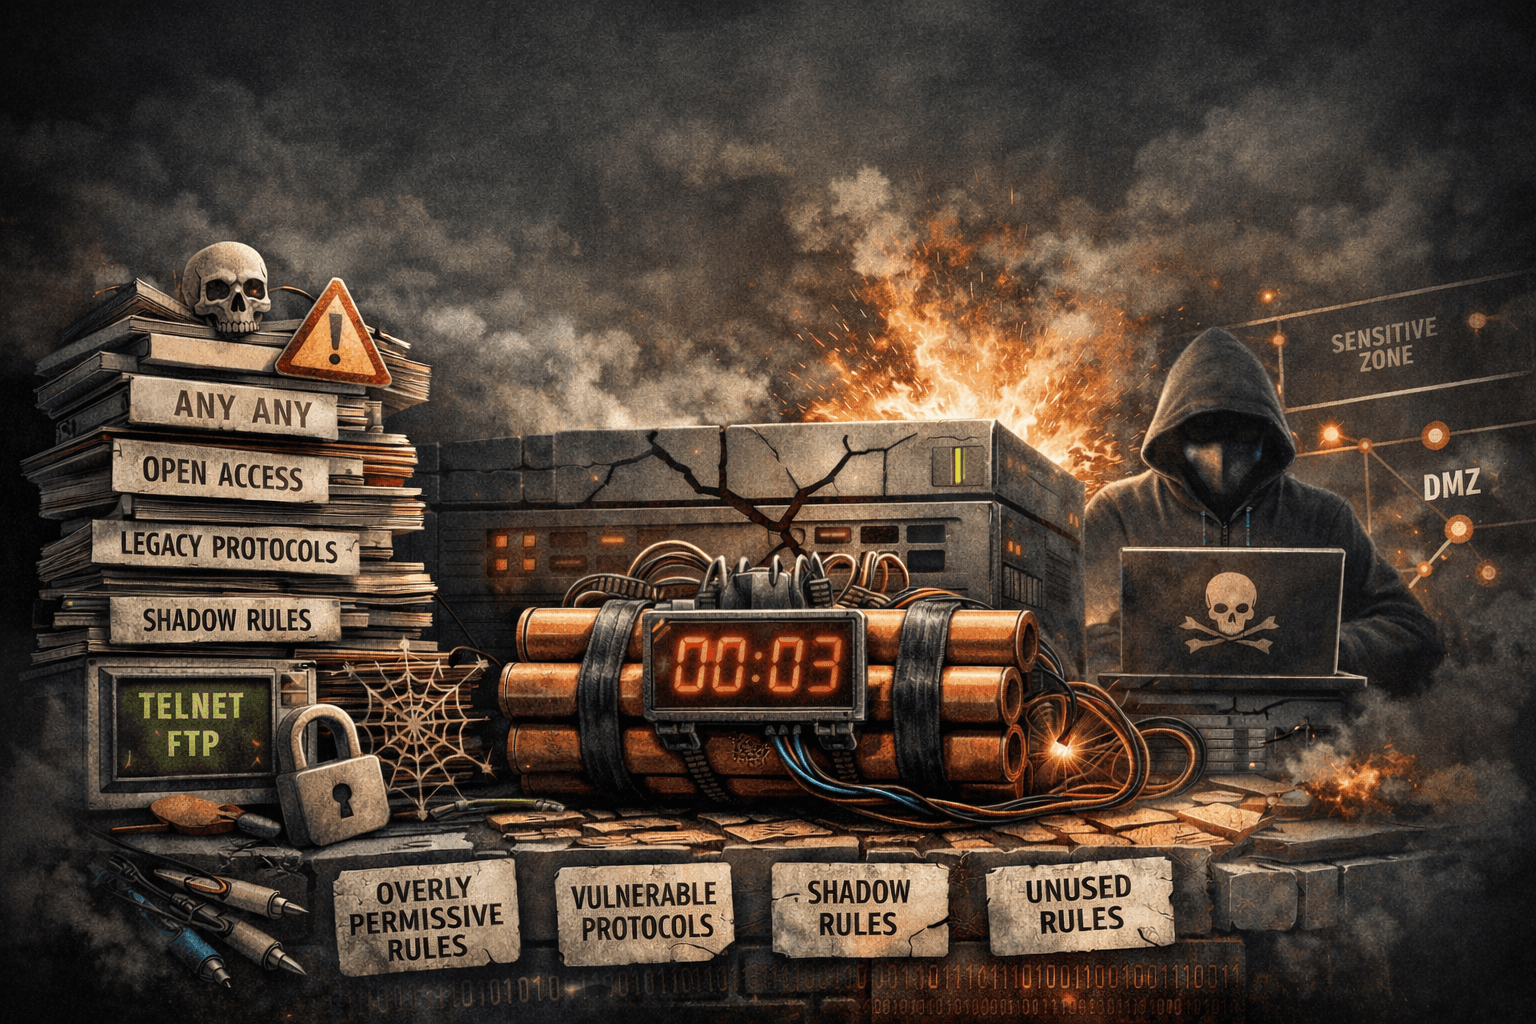
Règles de l'ombre sont des règles qui ne s'appliquent jamais parce qu'une autre règle au-dessus d'elles correspond déjà au trafic.
Ils sont dangereux parce que :
Ils créent un Un faux sentiment de sécurité
Cacher les erreurs de configuration
Ils compliquent les audits et le dépannage
Ils rendent les bases de règles plus difficiles à raisonner
Les règles de l'ombre ajoutent de la complexité sans fournir de protection - une dette purement technique.
Règles trop permissives : la facilité au détriment de la sécurité
L'un des problèmes les plus courants à long terme dans les politiques de pare-feu est Accès trop permissif:
anySource ou destinationLarge gamme de ports au lieu de services spécifiques
Des règles temporaires qui deviennent permanentes
Ces règles sont souvent justifiées comme «opérationnellement nécessaires», mais en réalité, elles Augmenter la surface d'attaque affaiblir la segmentation.
La commodité aujourd’hui devient l’exposition demain.
Les protocoles vulnérables et hérités sont toujours autorisés
Une autre constatation fréquente dans les audits de pare-feu est l'utilisation continue de Protocoles obsolètes ou vulnérables, tels que:
Telnet
FTP
SMBv1
Versions SSL/TLS anciennes
Ces protocoles peuvent encore fonctionner sur le plan opérationnel, mais ils ne répondent plus aux normes de sécurité modernes. Les laisser activés - souvent oubliés dans les anciennes règles - crée des lacunes inutiles en matière de risque et de conformité.
Si une règle autorise un protocole vulnérable, le pare-feu applique le modèle de sécurité d'hier.
Des principes solides pour une protection durable
Pour éviter le chaos à long terme, les règles de pare-feu doivent être ancrées Des principes clairs et appliqués:
Le principe du moindre privilège
Seulement permettre ce qui est strictement nécessaire - ni plus, ni moins.
Refuser par défaut
Si le trafic n'est pas explicitement justifié, documenté et approuvé, il ne devrait pas passer.
Segmentation forte
Les règles devraient renforcer les limites des zones, pas les brouiller.
Sans ces principes, les bases de la règle dérivent inévitablement vers l’insécurité.
La rigueur opérationnelle maintient les politiques à jour
Les principes de sécurité à eux seuls ne suffisent pas. Les règles de pare-feu doivent également rester Opérationnellement gérable.
Documentation et responsabilités
Chaque règle doit indiquer clairement :
Son objet
L'application commerciale qu'il soutient
Le propriétaire responsable de l'examiner
Les règles sans propriétaires ne sont jamais nettoyées.
Révisions régulières
Les examens périodiques aident à identifier :
Règles inutilisées
Règles obscures
Accès trop permissif
Protocoles hérités toujours en usage
Le nettoyage régulier n'est pas facultatif - c'est l'entretien.
S’appuyer sur les données plutôt que sur les suppositions
Les environnements de pare-feu modernes génèrent des quantités massives de données. Les statistiques d'utilisation des règles et les journaux de trafic révèlent la vérité :
Des règles qui ne sont jamais atteintes
Règles frappées de manière inattendue
Les services qui ne sont plus nécessaires
L'utilisation de données réelles élimine l'émotion et la peur des décisions de nettoyage des règles.
Où des outils comme ConnectMyAssets font la différence
C'est là que des solutions comme ConnectMyAssets Fournir une valeur réelle.
En corrélant les règles de pare-feu avec actifs, applications et trafic réelsConnectMyAssets aide les équipes à :
Identifier shadow et règles inutilisées
Détecter Des accès trop permissifs
Mettre en évidence Protocoles vulnérables toujours autorisés
Comprendre pourquoi une règle existe - pas seulement qui il existe
Au lieu de gérer les règles de pare-feu de manière isolée, les équipes de sécurité gagnent Contexte et visibilitéprendre des décisions de nettoyage plus sûr et plus rapide.
L'automatisation ne remplace pas les principes - elle les applique à grande échelle.
Moins de règles, plus de sécurité
Une base de règles de pare-feu propre est :
Plus facile à auditer
Plus facile à dépanner
Plus facile à sécuriser
Plus facile à faire confiance
Réduire la complexité ne consiste pas à supprimer la sécurité - il s'agit de rétablir la clarté.
Conclusion: Le trouble du pare-feu est un choix
Le chaos du pare-feu n'apparaît pas du jour au lendemain. Elle est le résultat de :
Principes ignorés
Exceptions cumulées
Manque de propriété
Peur du changement
Les règles d'ombre, l'accès permissif et les protocoles hérités ne sont pas des anomalies - ce sont des symptômes.
Avec des principes solides, une discipline opérationnelle et les bons outils de visibilité, les bases de règles du pare-feu peuvent rester sûr, compréhensible et durable au fil du temps.
Sans eux, chaque grand pare-feu devient finalement une responsabilité.