NIS2 für Netzwerkbetreiber: Anforderungen, Meldepflichten und Sanktionen
NIS2 (Richtlinie (EU) 2022/2555) ersetzt die ursprüngliche NIS-Regelung und hebt das Niveau der Cybersicherheit in der gesamten EU an. Für Netzwerkbetreiber bedeutet das konkrete Pflichten: Governance, technische Maßnahmen, Risiken in der Lieferkette und strenge Meldepflichten bei Sicherheitsvorfällen.
Wer fällt unter NIS2?
NIS2 gilt für wesentliche und wichtige Einrichtungen in zahlreichen Sektoren (z. B. Energie, Verkehr, digitale Infrastruktur, Verwaltung von IKT-Diensten/MSP/MSSP, Gesundheit, Wasser, öffentliche Verwaltung). Der Anwendungsbereich wird auf EU-Ebene festgelegt, die Einzelheiten regelt das Umsetzungsgesetz des jeweiligen Mitgliedstaats (in Deutschland das NIS2UmsuCG). Die vollständige Liste steht in den Anhängen I und II der Richtlinie.
Was Sie umsetzen müssen (Artikel 21: Risikomanagementmaßnahmen)
Betreiber müssen geeignete und verhältnismäßige technische, operative und organisatorische Maßnahmen umsetzen, unter anderem (nicht abschließend):
Konzepte für die Risikoanalyse und die Sicherheit der Informationssysteme
Bewältigung von Sicherheitsvorfällen und Aufrechterhaltung des Betriebs (inkl. Backup und Notfallwiederherstellung)
Sicherheit der Lieferkette (Lieferanten, MSP/MSSP, Cloud- und IKT-Produkte)
Sicherheit bei Erwerb, Entwicklung und Wartung (Umgang mit und Offenlegung von Schwachstellen)
Laufende Bewertung der Wirksamkeit der Maßnahmen
Cyberhygiene und Schulungen für die Mitarbeitenden
Kryptografie (inkl. Verschlüsselung), wo angemessen
Zugriffskontrolle, Identitäten und MFA, Netzwerksicherheit und Asset-Management
Die Richtlinie verlangt Nachweise: Richtlinien, Verfahren, Aufzeichnungen (Tests, Audits) und Belege für die Wirksamkeit im Betrieb.
Meldung von Sicherheitsvorfällen (Artikel 23)
Für „erhebliche Sicherheitsvorfälle“ gilt ein gestuftes Meldeverfahren:
Frühwarnung innerhalb von 24 Stunden nach Kenntnisnahme
Meldung des Vorfalls innerhalb von 72 Stunden (erste Bewertung, Schweregrad und Auswirkungen, IoCs falls verfügbar)
Abschlussbericht innerhalb eines Monats (Ursache, Auswirkungen, Gegenmaßnahmen; Fortschrittsbericht, falls der Vorfall andauert)
Ihr CSIRT oder die zuständige Behörde gibt eine erste Rückmeldung (idealerweise innerhalb von 24 Stunden). Halten Sie Runbooks und Vorlagen bereit.
Sanktionen (Artikel 34)
Die Geldbußen können erreichen:
Wesentliche Einrichtungen: bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes (je nachdem, welcher Betrag höher ist)
Wichtige Einrichtungen: bis zu 7 Mio. € oder 1,4 % des weltweiten Jahresumsatzes
Zur Aufsicht gehören außerdem Anordnungen zur Abhilfe, Audits und Inspektionen.
Zeitplan und Durchsetzung
Umsetzungsfrist: 17. Oktober 2024; die Maßnahmen gelten ab dem 18. Oktober 2024 auf nationaler Ebene.
Geprüft wird letztlich anhand des Umsetzungsgesetzes Ihres Mitgliedstaats sowie etwaiger Durchführungsrechtsakte und Leitlinien. Prüfen Sie die lokalen Schwellenwerte und branchenspezifischen Vorgaben.
Praxisleitfaden für Netzwerkteams
1) Governance und Nachweise
Verantwortlichkeiten der Geschäftsleitung zuordnen; Richtlinien pflegen (Risiken, Änderungen, Backups, Incident Response).
Nachweise zentral ablegen: Konfigurationen, Backup-Protokolle, Wiederherstellungstests, Freigaben von Änderungen, Vorfallberichte.
2) Konfigurations- und Änderungsmanagement
Standard-Baselines durchsetzen; Konfigurationen nach jeder Änderung sichern; versionieren und vergleichen.
Quartalsweise Wiederherstellungsübungen; RTO und RPO dokumentieren.
3) Überwachung und Erkennung
Protokolle (Syslog/TLS), Flows und administrative Aktionen zentralisieren; Auslöser für „erhebliche Sicherheitsvorfälle“ definieren.
Meldevorlagen für das CSIRT bereithalten (24 Stunden / 72 Stunden / 1 Monat).
4) Schwachstellen und Patches
Sicherheitswarnungen verfolgen; SLAs nach Kritikalität festlegen; Ausnahmen und Gegenmaßnahmen dokumentieren.
5) Zugriff und Netzwerksicherheit
MFA für administrative Zugriffe, minimale Rechte, Jump-Hosts, Netzwerksegmentierung, verschlüsselte Management-Ebenen.
6) Lieferkette
Sicherheitsklauseln in Verträgen (Umgang mit Schwachstellen, SBOM- und Patch-SLAs, Zusammenarbeit bei Vorfällen), Nachweise zur Lieferantensicherheit.
Wie ConnectMyAssets unterstützt (ausschließlich On-Premises)
ConnectMyAssets läuft vollständig in Ihrer eigenen Umgebung (ohne Abhängigkeit von einer Cloud). Die Plattform hilft, in Multi-Vendor-Netzwerken auditfähige Nachweise für NIS2 zu erstellen:
Automatisches Konfigurations-Backup und Versionierung (bei jeder Änderung und nach Zeitplan), lokale verschlüsselte Speicherung
Abweichungen und Diffs über alle Geräte; Unterstützung bei der Wiederherstellung mit Prüfungen vor dem Rollout
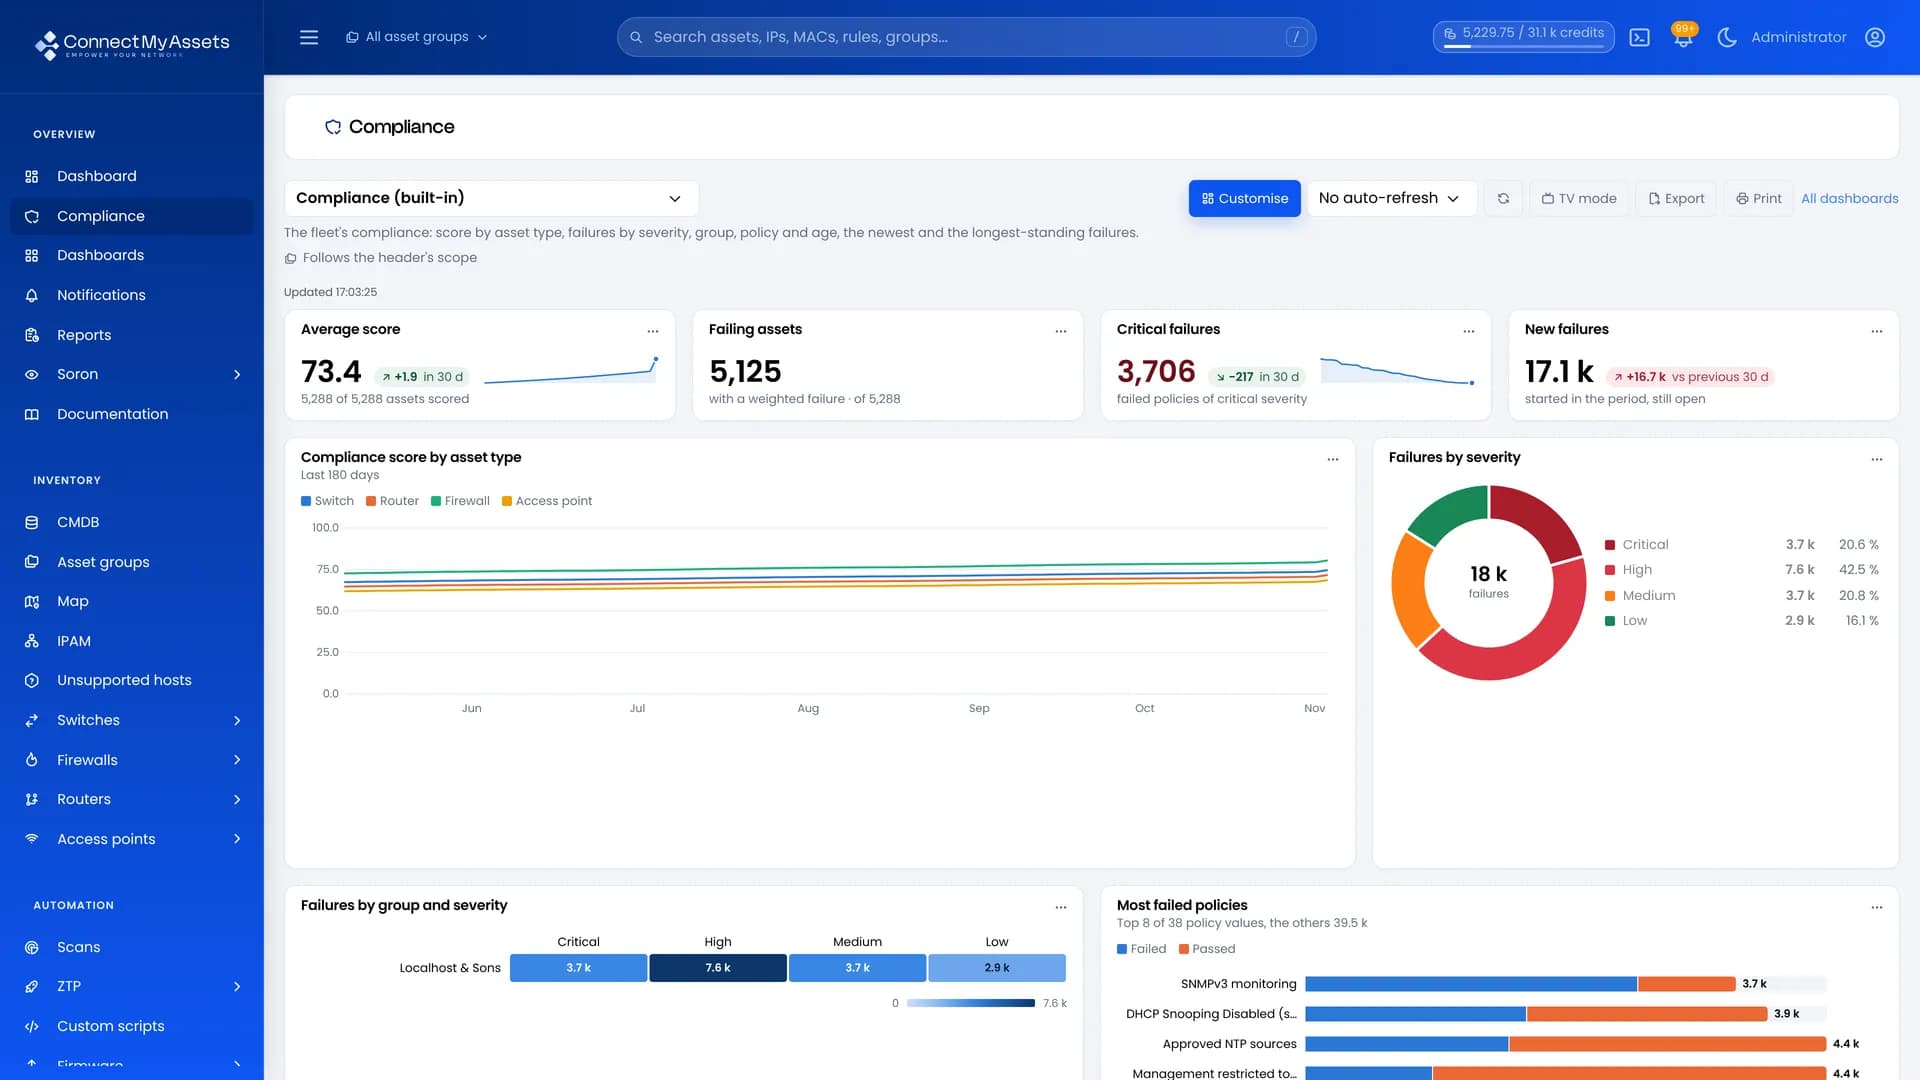
Baseline- und Compliance-Prüfungen, zugeordnet zu den NIS2-Maßnahmenbereichen (Konfigurationshygiene, Zugriff, Protokollierung, Backups)
Vollständige Audit-Trails und Berichte, exportierbar für Prüfungen (Verantwortung der Geschäftsleitung, Art. 20/21)
Ergebnis: einheitliche Maßnahmen, schnellere Untersuchung von Vorfällen und klare Nachweise für die Aufsichtsbehörden, wobei alle Daten innerhalb Ihres Perimeters bleiben.
Referenzen (offizielle Quellen)
EUR-Lex: NIS2-Volltext (HTML): https://eur-lex.europa.eu/eli/dir/2022/2555/oj/eng
EUR-Lex: NIS2 als PDF (Amtsblatt): https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX:32022L2555
ENISA: NIS2 Technical Implementation Guidance (2025): https://www.enisa.europa.eu/publications/nis2-technical-implementation-guidance