Was NIS 2 von Ihren Netzwerkgeräten tatsächlich verlangt
Die NIS-2-Richtlinie (EU 2022/2555) hat die ursprüngliche NIS-Richtlinie abgelöst und den Kreis der betroffenen Einrichtungen deutlich erweitert. Ihr Artikel 21 verlangt „angemessene“ Maßnahmen des Risikomanagements, formuliert als Ergebnisse und nicht als Produkte. Für ein Netzwerkteam liegt genau in dieser offenen Formulierung die eigentliche Arbeit: rechtliche Pflichten in technische Nachweise zu übersetzen.
Dieser Artikel beschreibt, was diese Pflichten in der Praxis für einen Bestand aus Switches, Routern und Firewalls bedeuten. Er ersetzt nicht die Vorgaben Ihrer nationalen Behörde.
Fünf Pflichten, die im Netzwerk landen
1. Den eigenen Bestand kennen
Keine Sicherheitsmaßnahme lässt sich auf einem Gerät nachweisen, von dem Sie nichts wissen. Das Inventar ist nicht als eigene Maßnahme aufgeführt, doch alle anderen hängen davon ab: Risikoanalyse, Umgang mit Schwachstellen, Zugriffskontrolle. Ein brauchbares Inventar erfasst für jedes Gerät Hersteller, Modell, Firmware-Version, Standort und Verantwortlichen. Und es aktualisiert sich selbst, sonst ist es nach wenigen Wochen falsch.
2. Mit Schwachstellen umgehen
Artikel 21 nennt den Umgang mit Schwachstellen und deren Offenlegung ausdrücklich. Auf Netzwerkseite bedeutet das, bei jeder veröffentlichten Sicherheitsmeldung eine einfache Frage beantworten zu können: Welche Geräte sind betroffen, mit welcher Version, und wo stehen sie? Wenn die Antwort eine Woche manueller Datensammlung kostet, ist die Pflicht nicht erfüllt.
3. Privilegierte Zugriffe kontrollieren
Der Text verlangt Richtlinien zur Zugriffskontrolle und eine stärkere Authentifizierung für privilegierte Zugriffe. Im Netzwerk ist die typische Schwachstelle das gemeinsam genutzte lokale Konto: ein enable-Passwort, das das ganze Team kennt, das nach dem Weggang eines Mitarbeiters nie geändert und nie protokolliert wird. Erwartet werden benannte Identitäten, Multi-Faktor-Authentifizierung für administrative Zugriffe und ein Nachweis darüber, wer was getan hat.
4. Den Betrieb wiederherstellbar halten
Backup-Management und Notfallwiederherstellung gehören zu den Maßnahmen. Im Netzwerk ist das nützliche Backup nicht der Monitoring-Server, sondern die Konfiguration jedes Geräts, versioniert und mit der Möglichkeit, zum Zustand vor einer Änderung zurückzukehren. Ein Backup, dessen Wiederherstellung nie getestet wurde, ist kein Nachweis.
5. Vorfälle fristgerecht melden
Artikel 23 sieht eine Frühwarnung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und einen Abschlussbericht innerhalb eines Monats vor. Diese Fristen sind nur einzuhalten, wenn die Historie vor dem Vorfall existiert: Wer weiß, welche Konfiguration aktiv war, was sich wann geändert hat, kann ein Ereignis in Stunden statt in Tagen einordnen.
Der Unterschied zwischen einer Richtlinie und einem Nachweis
Der häufigste Fehler ist, eine Absicht zu dokumentieren. Ein Ordner mit dem Satz „Konfigurationen werden täglich gesichert“ ist für einen Auditor wertlos, wenn niemand das Backup von gestern für ein zufällig ausgewähltes Gerät vorlegen kann. Ein Audit verlangt überprüfbares Material:
- die Liste der Geräte mit ihrer Softwareversion zu einem bestimmten Datum;
- die Historie der Konfigurationsänderungen mit ihrem Urheber;
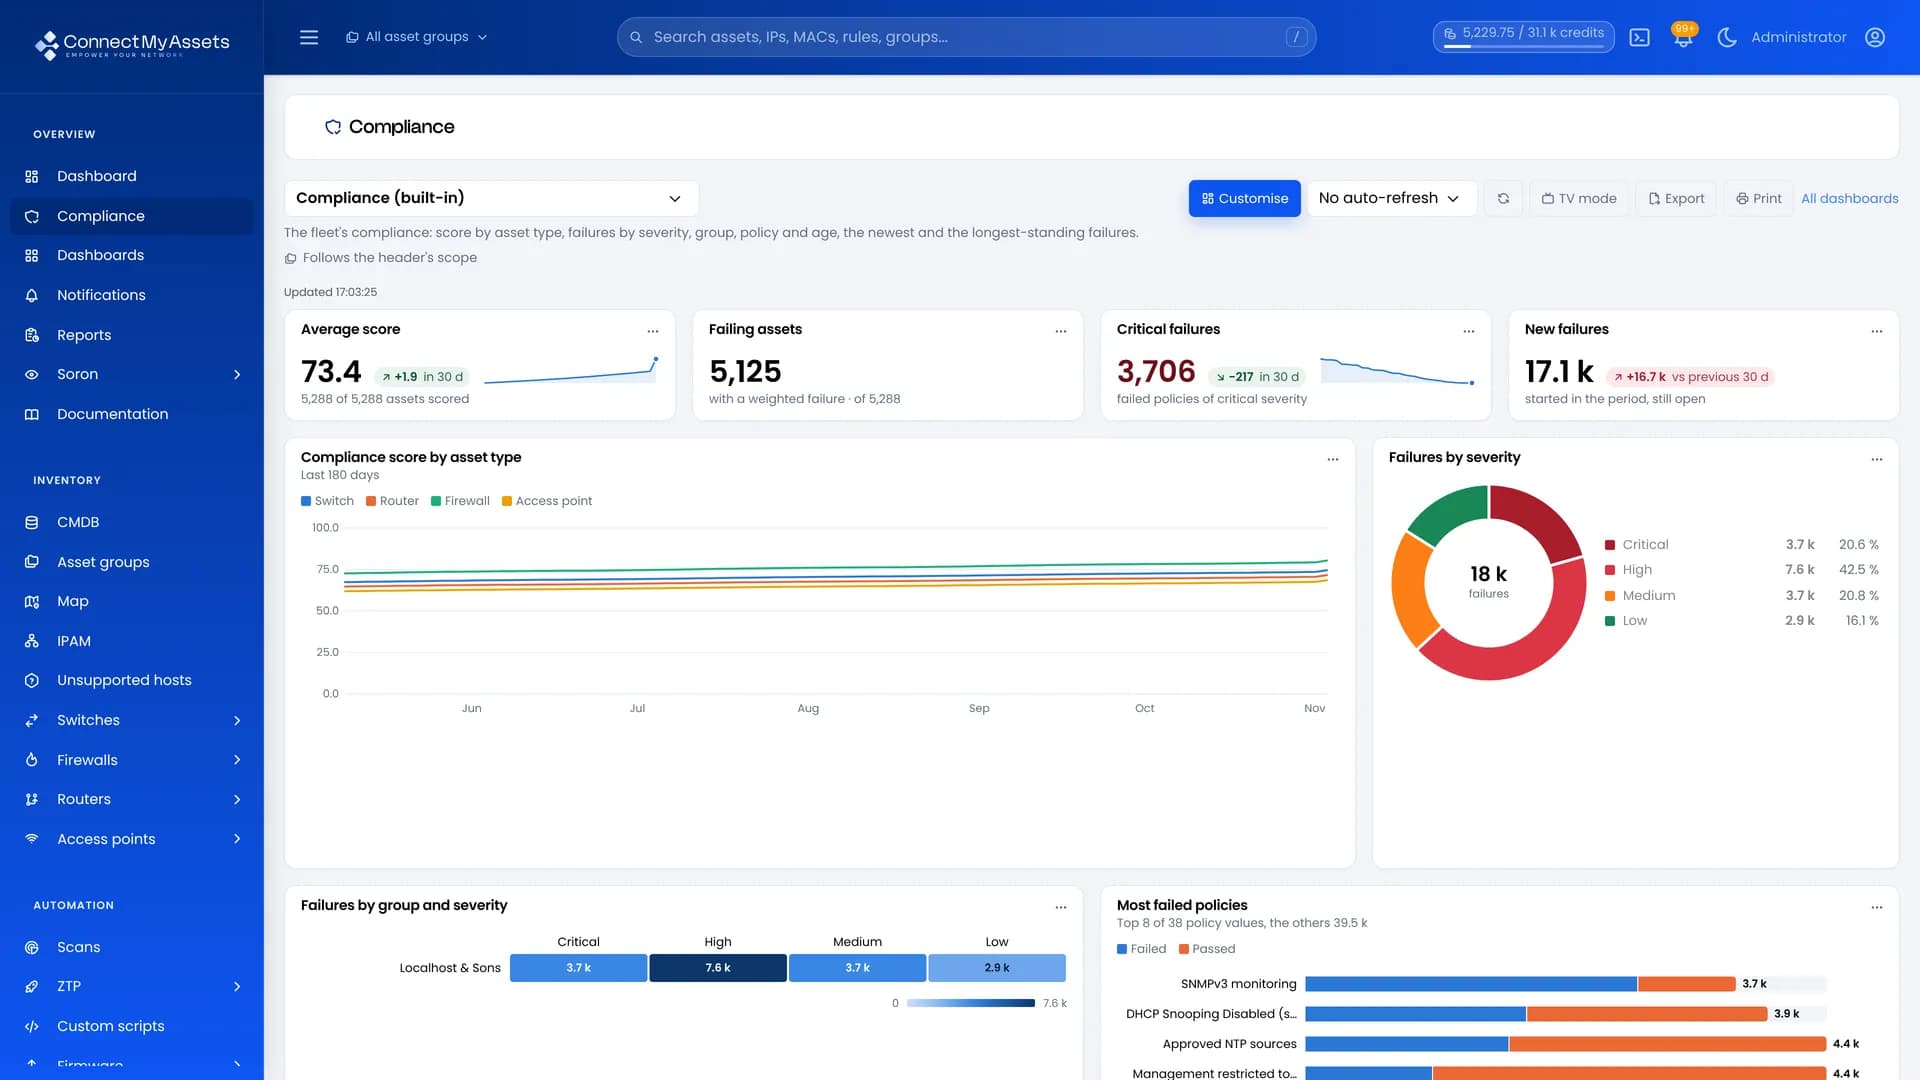
- das Ergebnis einer Compliance-Prüfung und die verbleibende Abweichung, die Sie akzeptieren;
- den Nachweis administrativer Zugriffe, bei Bedarf wieder abspielbar;
- die Zeitleiste eines vergangenen Vorfalls, aus Daten rekonstruiert statt aus dem Gedächtnis.
Diese fünf Elemente entstehen im laufenden Netzwerkbetrieb, nicht in einem separaten Compliance-Projekt. Genau darin liegt der Sinn einer kontinuierlichen Erfassung: Der Nachweis ist ein Nebenprodukt des normalen Betriebs.
Wo Sie bei null anfangen
In dieser Reihenfolge, weil jeder Schritt den nächsten möglich macht: automatisches Inventar, dann versioniertes Konfigurations-Backup, dann eine Compliance-Prüfung, die die Abweichung von Ihrer Richtlinie misst, dann die Kontrolle administrativer Zugriffe. Die Meldung von Vorfällen kommt zuletzt, weil sie alles Vorherige nutzt.
Unsere Seite zur NIS-2-Compliance ordnet diese Anforderungen den Modulen der Plattform zu, und die Seite zum Compliance-Audit zeigt, wie die Abweichung nach jeder Erfassung gemessen wird.
Ein wichtiger Hinweis
NIS 2 ist eine Richtlinie: Sie wird in nationales Recht umgesetzt, mit Abweichungen. In Deutschland geschieht das über das NIS2UmsuCG. Der genaue Kreis der Einrichtungen, die Schwellenwerte und die Meldewege hängen von Ihrem Land und Ihrem Sektor ab. Die hier beschriebenen technischen Bausteine werden in jedem Fall benötigt, dies ist jedoch keine Rechtsberatung: Lassen Sie Ihre Situation von Ihrer nationalen Behörde einordnen.