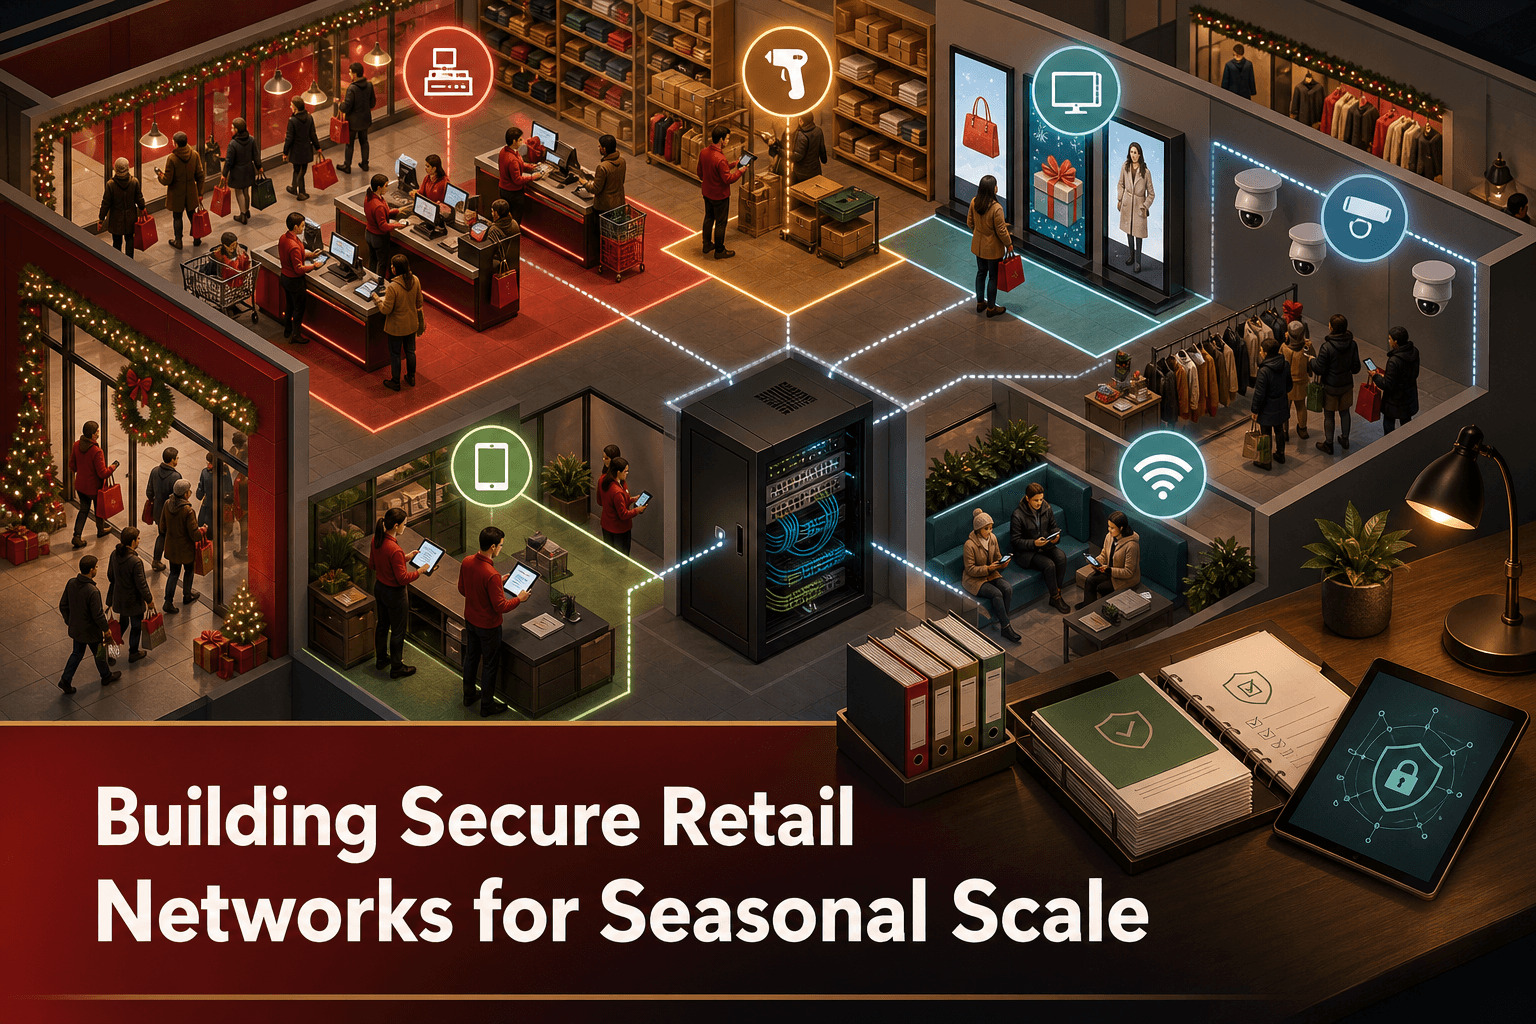
Les infrastructures retail doivent concilier trois objectifs qui peuvent sembler contradictoires : sécurité, simplicité opérationnelle et capacité d’évolution. L’article de Cisco place ces priorités dans le contexte de magasins distribués, de variations saisonnières du trafic et de nouvelles technologies déployées sur les points de vente.
Pour les équipes infrastructure, l’enjeu consiste à transformer ces principes en standards d’agence pouvant être déployés, vérifiés et maintenus sur l’ensemble des sites.
Un réseau simple n’est pas un réseau sans segmentation
La simplicité doit rendre le réseau compréhensible et facile à exploiter. Elle ne signifie pas que tous les équipements doivent bénéficier du même niveau d’accès.
Un magasin peut connecter des systèmes d’encaissement, des terminaux utilisés par le personnel, des équipements de gestion des stocks, des dispositifs de sécurité, des services destinés aux clients et de nouvelles technologies en magasin. Une segmentation explicite permet d’appliquer des règles d’accès et de changement adaptées à chaque usage.
Un standard d’agence opérationnel doit préciser :
Les groupes d’équipements ou de services à isoler dans des segments distincts.
Les communications autorisées entre ces segments.
Les paramètres qui doivent rester identiques dans tous les magasins.
Les variations locales acceptables et les personnes habilitées à les approuver.
Les preuves à conserver après chaque modification.
Cette démarche préserve la lisibilité de l’architecture tout en limitant les communications inutiles.
Anticiper les pics saisonniers
La montée en charge saisonnière ne se résume pas à la bande passante. L’augmentation des transactions, le nombre accru d’appareils clients, les équipements temporaires et les changements opérationnels peuvent tous exercer une pression supplémentaire sur le réseau du magasin.
Avant une période de forte activité, les équipes réseau peuvent appliquer une procédure de préparation reproductible :
Inventorier chaque agence. Vérifier les actifs réseau et les systèmes présents dans le magasin.
Comparer les configurations au référentiel approuvé. Identifier les dérives avant l’augmentation du trafic.
Contrôler la segmentation et les règles d’accès. S’assurer qu’un équipement temporaire ou récemment ajouté ne dispose pas de droits trop étendus.
Conserver une configuration de référence fonctionnelle. Faciliter le rétablissement si une modification perturbe le service.
Encadrer les changements d’urgence. Documenter la modification, le site concerné, son auteur et sa justification.
Réexaminer le parc après la saison. Supprimer les accès temporaires et consigner l’état final des configurations.
Il ne s’agit pas de prévoir chaque hausse de trafic, mais de rendre les agences suffisamment homogènes pour que les exceptions soient rapidement détectées et corrigées.
Les preuves de configuration font partie de la sécurité
Une politique reste difficile à appliquer si l’entreprise ne peut pas démontrer que les magasins la respectent. Un environnement distribué doit donc produire des preuves à l’échelle de chaque équipement comme de l’ensemble du parc.
Ces éléments peuvent comprendre :
Les configurations actuelles et leur historique.
Les écarts entre la configuration approuvée et celle effectivement appliquée.
La trace des changements et les points de restauration disponibles.
Les informations de vulnérabilité associées à chaque actif.
Les contrôles de conformité liés au référentiel choisi par l’entreprise.
Le statut des matériels et logiciels dans leur cycle de vie.
Ces preuves facilitent le diagnostic et les revues de sécurité, tout en réduisant le recours aux feuilles de calcul, aux captures d’écran et aux vérifications manuelles équipement par équipement.
Comment ConnectMyAssets aide
ConnectMyAssets offre une approche sur site et indépendante des constructeurs pour gérer les contrôles opérationnels nécessaires à un réseau retail distribué.
La CMDB dynamique maintient l’inventaire des actifs réseau multiconstructeurs présents dans les agences.
Le module Backup & History conserve les versions des configurations et permet un retour en arrière en un clic.
Le Compliance Engine contrôle l’infrastructure selon des politiques alignées sur NIS2, ISO 27001, PCI, CISA et NIST.
Le suivi des CVE par actif associe les informations de vulnérabilité aux équipements concernés.
Les fonctions Automation & ZTP favorisent des processus reproductibles de déploiement et de configuration dans les magasins.
La topologie apporte le contexte nécessaire pour comprendre les connexions et dépendances des agences.
Le suivi de fin de vie identifie les infrastructures qui ne correspondent plus à la politique de cycle de vie de l’entreprise.
Le Credential Vault et le bastion SSH encadrent les accès administratifs.
Ces modules transforment les objectifs de sécurité, de simplicité et d’évolutivité en un modèle d’exploitation vérifiable. Les équipes peuvent maintenir leurs standards d’agence, repérer les dérives de configuration, conserver les preuves de changement et annuler une modification problématique sans dépendre d’un constructeur unique.
Un cadre durable pour les prochains usages
Les nouvelles technologies retail continueront de solliciter les infrastructures d’agence. Plutôt que de repenser chaque magasin à l’arrivée d’un nouvel équipement, il est préférable d’appliquer une procédure constante : inventorier l’actif, l’affecter au segment approprié, valider sa configuration, évaluer son risque et conserver la preuve de la décision.
Cette discipline permet au réseau d’évoluer tout en maintenant la visibilité et le contrôle nécessaires à une exploitation cohérente de nombreux sites.
Source : Cisco