Le DNS ne se limite pas à la résolution de noms
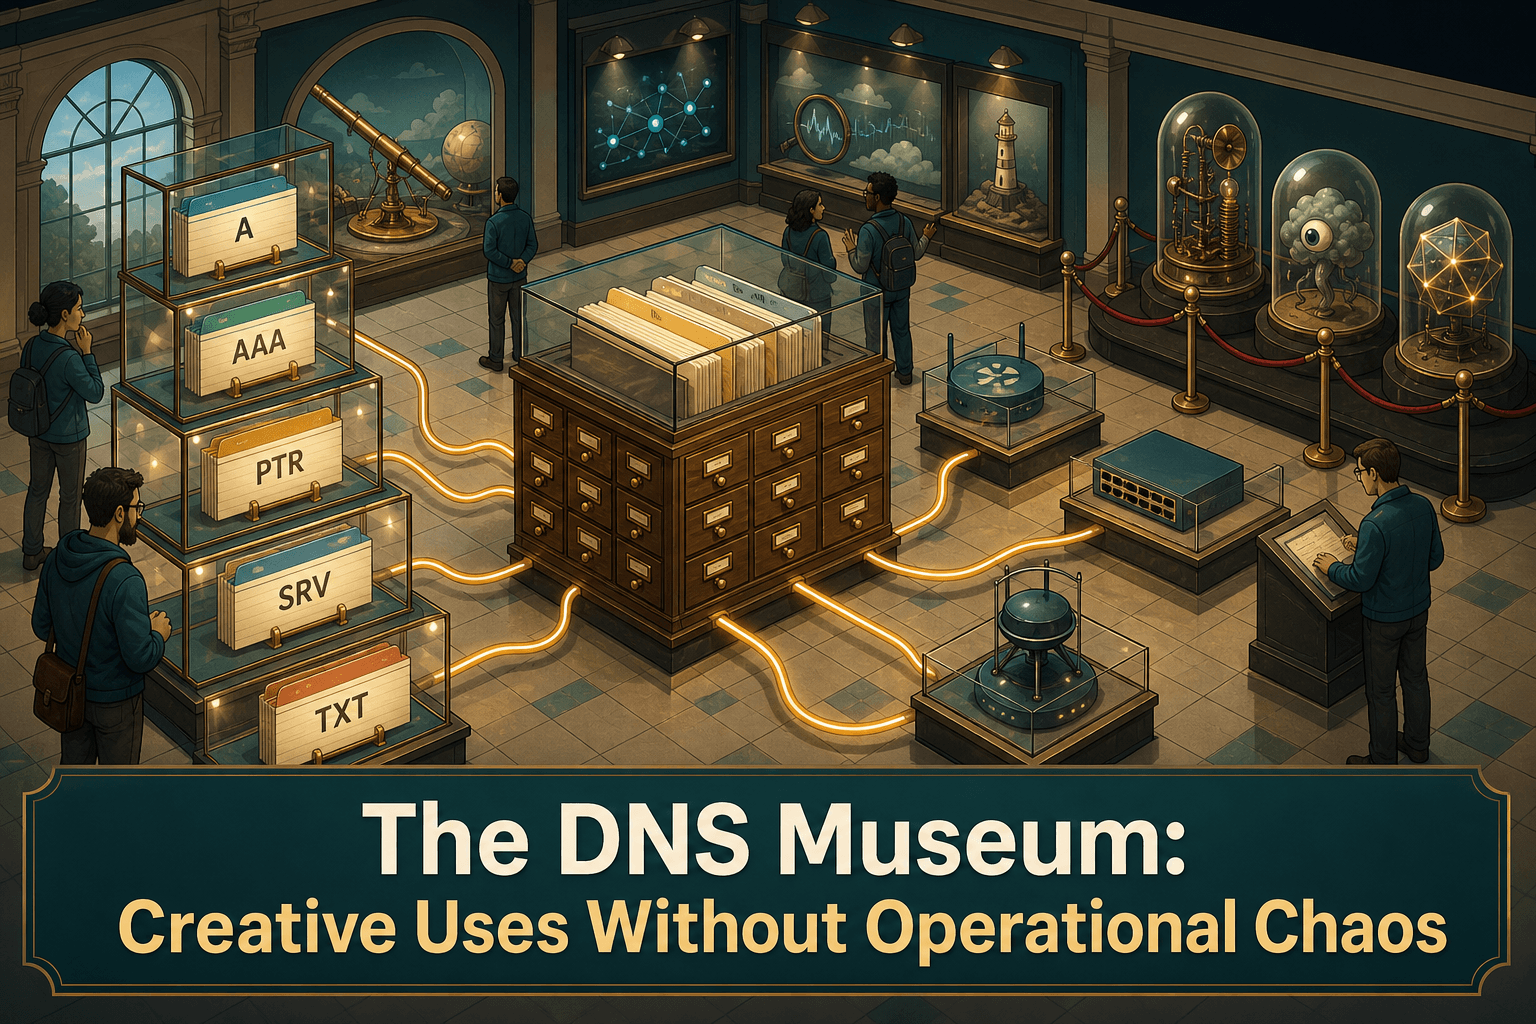
Le DNS Museum documente une vaste collection d’utilisations inhabituelles du DNS. La source signale également un épisode de podcast avec Corey Quinn consacré à l’emploi du DNS pour la gestion de configuration.
L’idée est séduisante : le DNS offre déjà un mécanisme distribué permettant d’associer des noms à des valeurs. Il se prête donc à l’expérimentation. Mais un prototype amusant peut rapidement devenir une dépendance de production opaque si sa responsabilité, son périmètre et son comportement en cas d’échec ne sont pas définis.
La bonne question n’est pas seulement : « Peut-on placer cette information dans le DNS ? » Il faut aussi demander : « La prochaine équipe réseau pourra-t-elle la comprendre, l’observer et la modifier en toute sécurité ? »
Trois pistes opérationnelles à explorer
1. La découverte avec des types d’enregistrements établis
Le DNS peut aider les systèmes et les opérateurs à localiser l’infrastructure sans coder chaque adresse en dur. Parmi les usages pratiques :
Les enregistrements A et AAAA pour associer des noms stables à des adresses.
Les enregistrements PTR comme indices opérationnels lors d’un diagnostic ou d’une vérification d’inventaire.
Les enregistrements SRV pour publier l’emplacement d’un service défini.
Des conventions de nommage cohérentes indiquant le rôle, le site ou l’environnement d’un équipement sans produire des noms illisibles.
Les données de découverte doivent avoir un responsable et un cycle de vie clairement identifiés. Un enregistrement qui subsiste après la disparition de l’équipement ou du service qu’il décrit ajoute de l’ambiguïté au lieu de fournir une abstraction utile.
2. Le DNS comme pointeur de configuration
Utiliser le DNS pour la configuration ne signifie pas nécessairement stocker toute la configuration d’un équipement dans un enregistrement TXT. Une approche plus maintenable consiste à publier une petite valeur d’amorçage ou un pointeur vers une source de configuration faisant autorité.
Une valeur DNS pourrait, par exemple, indiquer :
L’environnement de déploiement auquel appartient un système.
Le point de terminaison approuvé qu’il doit contacter.
Le profil de configuration ou le workflow d’automatisation à appliquer.
L’activation temporaire d’une fonction opérationnelle dans un périmètre défini.
Ces valeurs doivent rester courtes, non confidentielles, documentées et faciles à valider. Le DNS ne doit pas se transformer en coffre-fort improvisé ni en moteur de politiques non documenté.
3. Le DNS comme surface d’observabilité
Les requêtes DNS peuvent également servir de signaux opérationnels légers. Les équipes réseau peuvent exécuter des requêtes synthétiques depuis plusieurs emplacements et comparer :
La réussite ou l’échec de la requête.
La réponse obtenue.
Le temps nécessaire à la résolution.
La visibilité des enregistrements attendus depuis le segment réseau concerné.
La propagation d’une modification récente vers les emplacements où elle est nécessaire.
Cette méthode peut mettre en évidence un symptôme visible par les utilisateurs avant même que sa cause profonde soit connue. Il faut toutefois tenir compte des caches DNS et de la durée de vie des enregistrements : une ancienne réponse ne prouve pas automatiquement que les données faisant autorité sont toujours incorrectes.
Des garde-fous pour des expérimentations durables
Les usages créatifs du DNS doivent respecter la même discipline d’ingénierie que toute autre dépendance de production :
Définir l’autorité. Documenter le système qui crée chaque enregistrement et l’équipe qui approuve les changements.
Séparer les catégories de données. Ne pas mélanger découverte, configuration et documentation humaine sans schéma clair.
Prévoir l’absence. Déterminer le comportement des clients lorsqu’un enregistrement manque, est périmé, mal formé ou inaccessible.
Exclure les secrets. Considérer les valeurs DNS comme des données opérationnelles découvrables, et non comme des identifiants protégés.
Maîtriser le nommage et le périmètre. Utiliser, lorsque c’est pertinent, des zones ou espaces de noms dédiés afin de distinguer les expérimentations de la résolution de noms essentielle.
Surveiller les réponses et le service. La présence d’un enregistrement ne garantit pas la disponibilité du service qui en dépend.
Préparer la suppression. Chaque enregistrement temporaire, indicateur de fonction ou mécanisme de migration doit avoir un responsable et une condition de retrait.
La place de ConnectMyAssets
Les idées fondées sur le DNS ne remplacent pas une gestion rigoureuse de l’infrastructure. ConnectMyAssets apporte une couche de contrôle sur site et indépendante des constructeurs autour des équipements réseau qui produisent, consomment ou utilisent ces enregistrements :
La CMDB dynamique maintient l’inventaire des équipements multiconstructeurs et aide à comparer le nommage DNS avec l’infrastructure réellement présente.
Le module Backup & History conserve les versions des configurations et permet une restauration en un clic lorsqu’une modification réseau liée au DNS produit un effet indésirable.
Le Compliance Engine peut contrôler les configurations des équipements au regard des politiques internes et de référentiels tels que NIS2, ISO 27001, PCI, CISA et NIST.
Automation & ZTP favorise des déploiements contrôlés et reproductibles plutôt que des changements manuels non documentés.
Le module Topology apporte du contexte sur les équipements et les dépendances concernés par une stratégie de découverte ou de configuration.
Le Credential Vault conserve les identifiants d’administration dans un système protégé adapté, au lieu d’intégrer des secrets dans des valeurs DNS.
Cette séparation des responsabilités est essentielle : le DNS peut fournir un mécanisme distribué et créatif de recherche, tandis que ConnectMyAssets gère l’inventaire, l’historique des configurations, la conformité, les identifiants et l’automatisation de l’infrastructure réseau sous-jacente.
Expérimenter, sans oublier de laisser une carte
Le DNS Museum rappelle que les protocoles matures recèlent souvent davantage de possibilités que ne le laissent penser leurs usages quotidiens. Les équipes réseau ont intérêt à explorer ce potentiel, mais tout passage en production doit s’accompagner d’une sémantique claire, d’un responsable, d’une supervision et d’un plan de sortie.
La meilleure astuce DNS n’est pas seulement ingénieuse. C’est celle qu’un autre ingénieur peut découvrir, comprendre, tester puis retirer sans risque.
Source : ipSpace.net