Un seul réseau à l’échelle du stade
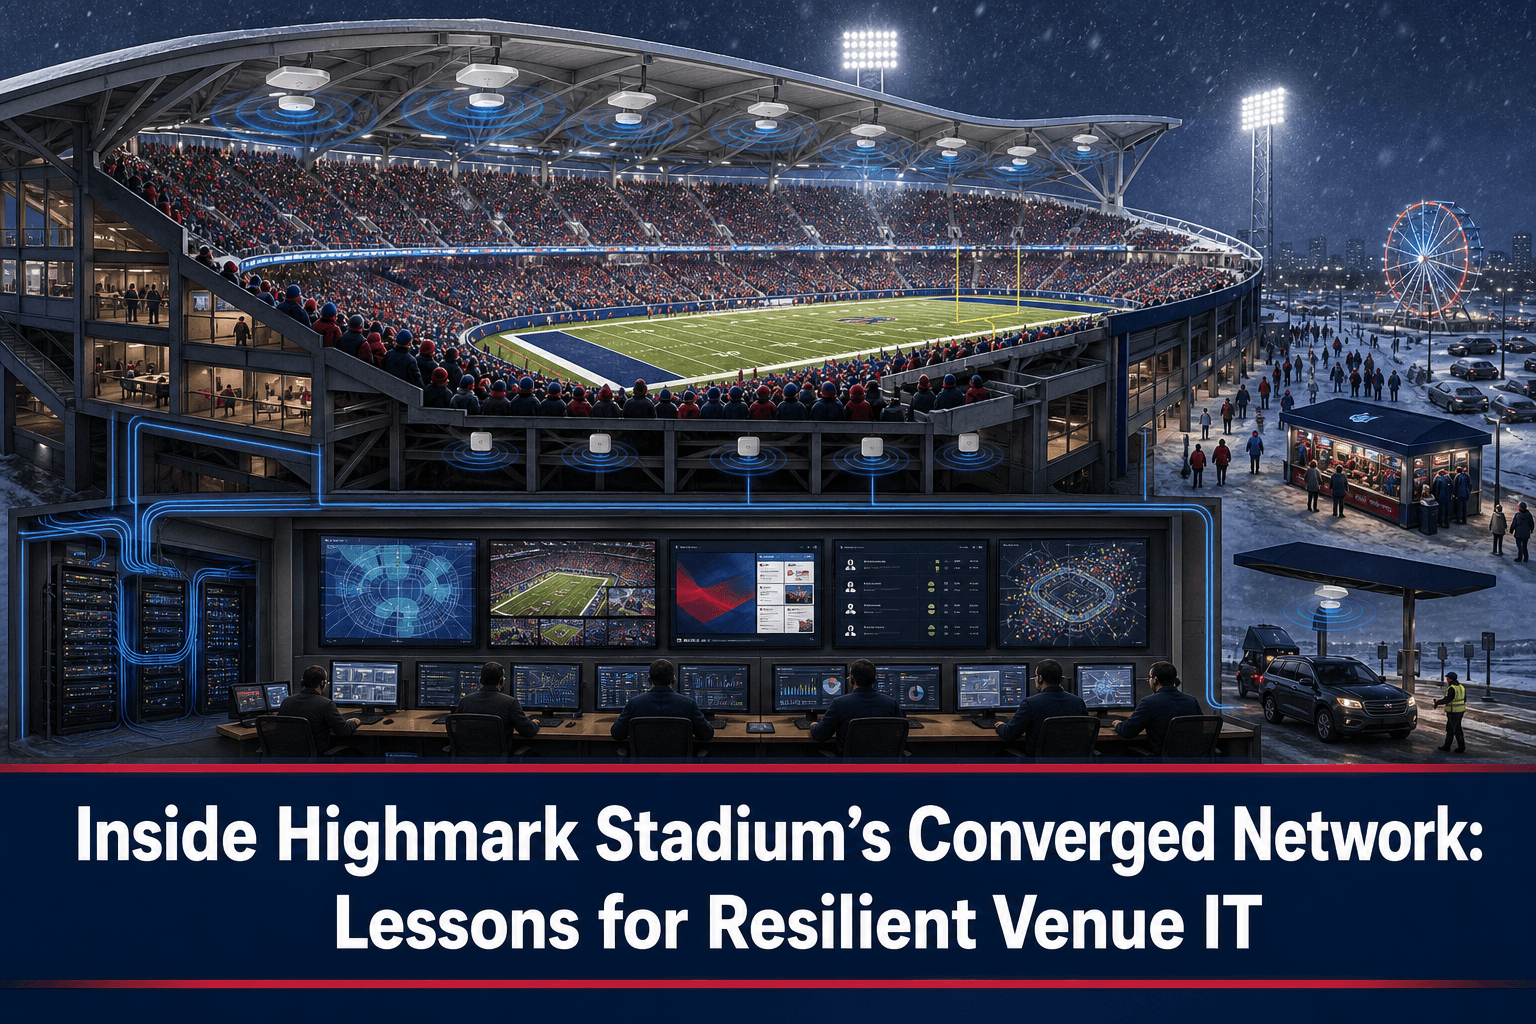
Lorsque les Buffalo Bills ont inauguré le nouveau Highmark Stadium pour leur premier match de saison régulière contre les Detroit Lions, le changement d’infrastructure le plus important est resté presque invisible aux yeux du public. Au lieu de reconduire l’assemblage de systèmes distincts de l’ancien stade, l’organisation a construit un environnement Cisco convergé destiné à prendre en charge l’ensemble du site.
L’ancien stade disposait de réseaux Wi-Fi, d’infrastructures cœur et d’autres systèmes provenant de fournisseurs différents. Selon Shaun Handley, directeur de projet des infrastructures IT des Bills, cette fragmentation sollicitait en permanence une équipe informatique réduite, même si les spectateurs n’en percevaient pas toujours directement la complexité.
« Je voulais vraiment disposer d’une infrastructure robuste, capable de nous accompagner dans l’avenir », explique Shaun Handley.
L’objectif était de ne plus devoir passer continuellement d’un environnement fournisseur à un autre, notamment les jours de match lorsque près de 60 000 personnes occupent le stade. Les Bills ont également imposé aux partenaires externes de s’intégrer à l’écosystème Cisco retenu, plutôt que d’installer des équipements échappant au périmètre opérationnel de l’équipe.
Cette décision met en évidence une distinction essentielle : la convergence ne consiste pas uniquement à transporter les flux sur un réseau commun. Elle suppose aussi de définir les responsabilités, les limites d’intégration et les équipes chargées d’exploiter chaque composant en situation critique.
Une couverture sans fil pensée pour les usages du site
La mauvaise qualité du réseau sans fil figurait parmi les principales plaintes concernant l’ancien stade. Les supporters peinaient à passer des appels ou à envoyer des messages, sans même parler d’usages plus gourmands comme le streaming.
Le nouveau site utilise le Wi-Fi 7 de Cisco avec des antennes DB10 installées dans la toiture du stade. Celles-ci couvrent les niveaux 300 et 400 et atteignent les gradins inférieurs, de sorte que les points d’accès sous les sièges ne sont nécessaires que sur 20 rangées. Environ 1 300 points d’accès couvrent au total près de 64 % du site, avec moins d’AP physiques qu’une architecture traditionnelle pour une superficie couverte plus importante.
Les volumes d’utilisation communiqués illustrent l’ampleur du changement :
Lors d’un match de présaison 2025 dans l’ancien stade, le public avait consommé environ 840 Go de données Wi-Fi.
Pendant le premier match de présaison 2026 à Highmark Stadium, ce volume a atteint 16 To.
Cela correspond à une multiplication par environ 19.
Ces chiffres ne témoignent pas seulement de la demande. Ils montrent pourquoi la conception d’un réseau sans fil doit tenir compte des endroits où les utilisateurs se trouveront réellement, et pas uniquement de leurs sièges pendant un match de football américain.
Highmark Stadium accueille aussi des concerts et d’autres événements au cours desquels le public peut occuper le terrain. La connectivité doit donc couvrir ces places premium aussi bien que les tribunes. Elle doit également s’étendre aux abords du bâtiment pour des usages tels que les boutiques éphémères et l’accès aux services de transport avec chauffeur.
Plusieurs services sur un socle IP commun
La convergence va bien au-delà de la connectivité des supporters. La source mentionne plusieurs services reposant sur l’environnement IP du stade :
La production audiovisuelle utilise la norme SMPTE 2110 sur Cisco IP Fabric for Media.
Cisco Vision Edge prend en charge l’affichage numérique dans le stade.
Webex Calling assure les communications du personnel.
Cisco Spaces transmet à Splunk des données de localisation permettant d’analyser les flux de personnes et le comportement du public.
Le regroupement de ces fonctions sur un socle IP commun peut simplifier l’exploitation et les intégrations. Il augmente également les enjeux opérationnels : une erreur de configuration ou un incident d’infrastructure est susceptible d’affecter plusieurs services.
L’article source ne décrit pas l’architecture de redondance, de segmentation, de bascule ou de reprise du stade. Il ne faut donc pas présumer des mécanismes mis en œuvre. Pour les responsables IT, ces sujets deviennent néanmoins incontournables dès lors que production audiovisuelle, communications, analytique, affichage et Wi-Fi public partagent une même infrastructure.
Cinq enseignements concrets pour les responsables IT
1. Définir les services et les responsabilités en amont
Les Bills ne se sont pas contentés de remplacer des équipements individuels. Ils ont établi un modèle d’exploitation dans lequel les systèmes externes devaient s’inscrire dans un environnement maîtrisé. Avant le déploiement, toute organisation devrait préciser qui est responsable de chaque équipement, configuration, intégration et procédure de reprise.
2. Concevoir la couverture pour tous les modes d’exploitation
Un stade ne fonctionne pas de la même manière pendant un match, un concert, une phase de montage ou la sortie du public. La planification doit couvrir les tribunes, le terrain, les coursives, les points de vente extérieurs et les zones de transport, plutôt que d’être optimisée pour un seul type d’événement.
3. Aborder la convergence comme un enjeu de gestion des changements
Un réseau commun réduit les silos technologiques, mais peut aussi élargir l’impact d’une modification. Le versionnage des configurations, les circuits d’approbation, les procédures de retour arrière testées et une topologie à jour deviennent alors des protections opérationnelles essentielles.
4. Mesurer les résultats, pas seulement le nombre d’équipements
L’indicateur sans fil le plus parlant de Highmark Stadium n’est pas simplement son parc d’environ 1 300 points d’accès. Le passage de 840 Go à 16 To montre que le public a pu utiliser le service à une tout autre échelle.
5. Planifier explicitement la résilience
La convergence ne garantit pas à elle seule la résilience. Les équipes IT doivent documenter les dépendances communes et répondre à des questions pratiques :
Quels services dépendent de chaque segment ou équipement réseau ?
Que se passe-t-il en cas d’échec d’une modification de configuration ?
En combien de temps une configuration valide peut-elle être restaurée ?
Les vulnérabilités des firmwares et les dates de fin de vie sont-elles visibles de façon centralisée ?
Les preuves de conformité peuvent-elles être produites sans contrôle manuel de chaque actif ?
Les équipements des partenaires externes sont-ils soumis aux mêmes règles d’inventaire et de changement ?
Comment ConnectMyAssets peut aider
Highmark Stadium est présenté comme un déploiement Cisco étroitement maîtrisé. La plupart des organisations exploitent néanmoins des environnements mixtes répartis entre sites événementiels, campus, centres de données et implantations distantes. ConnectMyAssets fournit une plateforme sur site et indépendante des constructeurs afin d’appliquer des contrôles opérationnels cohérents à l’ensemble de cette infrastructure.
Dynamic CMDB et Topology maintiennent l’inventaire des actifs réseau et de leurs relations afin d’identifier les services susceptibles d’être affectés par une modification.
Backup & History versionne les configurations des équipements et permet un retour arrière en un clic lorsqu’une modification doit être annulée rapidement.
Compliance Engine évalue les configurations par rapport aux politiques associées à NIS2, ISO 27001, PCI, CISA et NIST.
Le suivi des CVE par actif relie les informations de vulnérabilité aux équipements réellement présents dans l’environnement.
End-of-Life Tracking signale les infrastructures approchant des échéances de support constructeur.
Automation & ZTP standardisent les déploiements répétitifs et limitent la dérive des configurations.
IPAM, Firewall Management, Credential Vault et SSH Bastion réunissent adressage, politiques, accès et administration au sein d’une même plateforme opérationnelle contrôlée.
Dans une infrastructure convergée, l’intérêt ne se limite pas à disposer d’une visibilité centralisée. Il s’agit de savoir précisément ce qui a changé, de vérifier la conformité des configurations, de suivre l’exposition aux vulnérabilités et de restaurer un état validé lorsque plusieurs services reposent sur le même réseau.
L’enseignement à retenir
Highmark Stadium montre les possibilités offertes lorsque l’architecture réseau est conçue comme une plateforme de services commune plutôt que comme un assemblage de systèmes indépendants. Les volumes Wi-Fi, la couverture étendue, la production audiovisuelle sur IP, l’affichage, les communications du personnel et l’analyse de localisation illustrent les bénéfices d’une fondation numérique pensée dans son ensemble.
La contrepartie est claire : la discipline opérationnelle doit progresser au même rythme que la convergence. Un inventaire fiable, des configurations maîtrisées, des capacités de restauration, une visibilité sur les vulnérabilités et une gestion rigoureuse du cycle de vie transforment un réseau commun en infrastructure exploitable avec confiance.
Source : Network World