Les équipes réseau sont prêtes à déléguer davantage
L’intelligence artificielle ne se contente plus de conseiller les opérateurs réseau : elle commence à prendre des mesures correctives. Selon une étude de Cisco et Omdia relayée par Network World, 51 % des répondants utilisent déjà en production des outils d’IA agentique capables d’intervenir en temps réel.
L’enquête a été menée auprès de 1 000 responsables des opérations informatiques et réseau. Ses résultats montrent à quelle vitesse les attentes évoluent :
Les trois quarts utilisent l’IA d’une manière ou d’une autre dans les opérations réseau.
80 % sont prêts à lui accorder un rôle fortement ou totalement autonome.
56 % exigeraient qu’un humain valide les actions proposées par l’IA.
24 % accepteraient que l’IA intervienne sur le réseau sans supervision humaine.
82 % autoriseraient l’IA à effectuer seule certains changements en production, pour des catégories déterminées.
84 % pensent adopter un modèle opérationnel entièrement piloté par l’IA dans les douze prochains mois.
Cisco qualifie ce passage de l’AIOps vers des opérations pilotées par des agents d’AgenticOps. La raison est simple : les réseaux deviennent plus complexes, alors que les organisations disposent de moins de spécialistes capables de résoudre des problèmes difficiles couvrant plusieurs domaines.
Autonomie ne signifie pas accès illimité
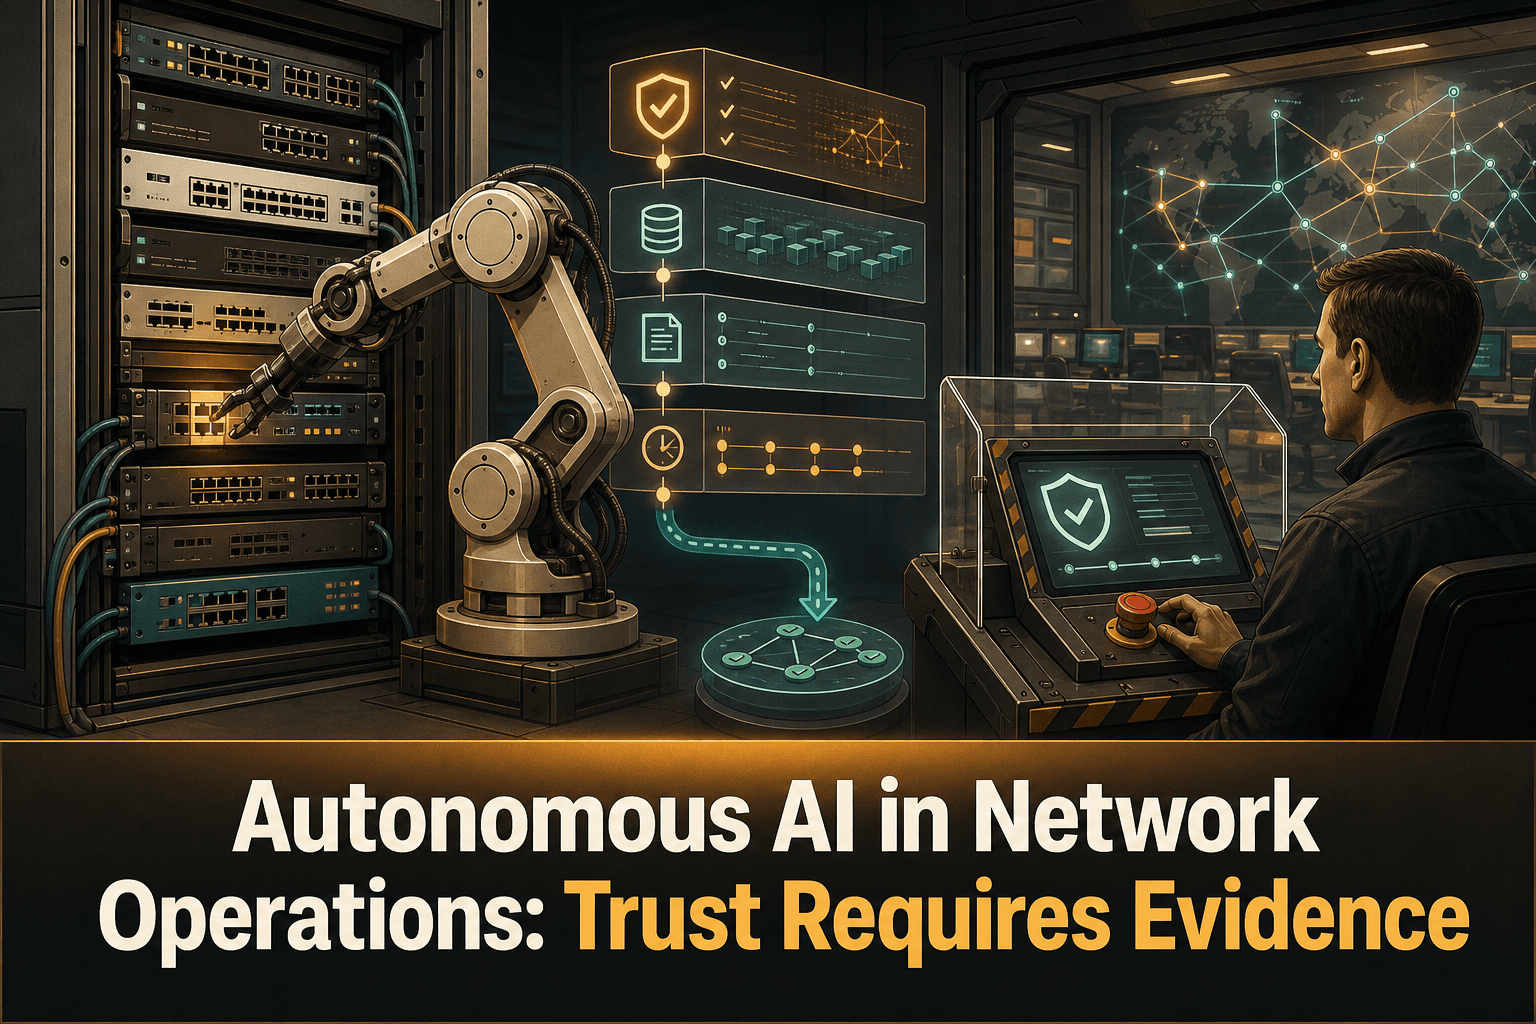
Le principal enseignement de l’étude ne réside pas seulement dans l’enthousiasme pour l’IA, mais dans l’exigence de contrôle. Quatre-vingt-dix-neuf pour cent des répondants déclarent qu’ils ne feraient pas confiance à une IA agissant sans garde-fous.
Les protections citées comprennent :
Des actions explicables
Une validation humaine
Des limites opérationnelles fondées sur des politiques
Des mécanismes d’arrêt d’urgence
Un contrôle d’accès basé sur les rôles
Des journaux d’audit immuables
Ces garde-fous couvrent différentes dimensions d’un même risque. L’explicabilité aide les opérateurs à comprendre comment l’agent est arrivé à une conclusion. Les étapes de validation déterminent quand une intervention humaine est obligatoire. Les politiques et les droits d’accès limitent les ressources que l’agent peut modifier. Les mécanismes d’urgence permettent d’interrompre un comportement dangereux, tandis que les journaux conservent les preuves de ce qui s’est produit.
L’étude évoque également des agents limités à des compétences, des connaissances et un périmètre de responsabilité précisément définis. Une autre restriction citée consiste à empêcher les agents de communiquer directement entre eux. L’objectif est d’éviter qu’un système aux capacités étendues dispose d’une autorité sans limite sur l’environnement.
Un test pratique avant d’accorder l’autonomie
Pour évaluer l’exploitation autonome du réseau, mieux vaut examiner séparément chaque catégorie d’action plutôt que prendre une décision unique pour l’ensemble de l’infrastructure.
Définir le périmètre autorisé. Identifier les actifs, les domaines de configuration et les types de changements que l’agent peut traiter.
Fixer les seuils de validation. Distinguer les recommandations, l’exécution soumise à approbation humaine et l’exécution autonome strictement encadrée.
Appliquer le moindre privilège. Ne fournir à l’agent que les identifiants et les accès indispensables à sa mission.
Conserver l’explication. Enregistrer le raisonnement, les éléments déclencheurs, le changement prévu et le résultat attendu.
Tracer le changement réel. Comparer la configuration avant et après l’exécution afin de vérifier précisément les modifications.
Préparer d’abord la restauration. Vérifier qu’une configuration connue est disponible et qu’un retour arrière est possible avant d’autoriser un changement autonome en production.
Examiner les résultats. Exploiter l’historique opérationnel et celui des configurations pour repérer les échecs répétés, les violations de politique ou les actions qui doivent repasser sous validation humaine.
Cette approche permet d’élargir progressivement l’autonomie en fonction de preuves concrètes. Un processus répétable et peu risqué ne doit pas être traité comme une modification touchant le routage critique, les règles de pare-feu ou une infrastructure mutualisée.
Comment ConnectMyAssets peut aider
ConnectMyAssets fournit une couche d’administration sur site et indépendante des constructeurs pour mettre en place les contrôles opérationnels nécessaires aux processus autonomes dans une infrastructure multiconstructeur.
La CMDB dynamique conserve le contexte des actifs et aide à déterminer quels équipements peuvent entrer dans le périmètre d’une automatisation.
Le module Backup & History assure le versionnement des configurations et le retour arrière en un clic, fournissant un état avant/après ainsi qu’un chemin de restauration pour les actifs administrés.
Le module Automation & ZTP permet de construire des processus répétables plutôt que d’autoriser des changements sans limites.
Le Credential Vault et le SSH Bastion contribuent à contrôler l’attribution et l’utilisation des accès administratifs.
Le Compliance Engine évalue l’infrastructure au regard de politiques associées aux référentiels NIS2, ISO 27001, PCI, CISA et NIST.
Le module AI Insights, exécuté localement, aide à analyser l’infrastructure tout en conservant un modèle d’exploitation sur site.
Le suivi des CVE par actif et le suivi de fin de vie apportent un contexte de risque utile pour décider quels équipements peuvent — ou ne peuvent pas — faire partie d’un périmètre d’action automatisé.
Un historique de configurations n’est pas automatiquement équivalent au journal d’audit immuable demandé par les répondants à l’étude. Il fournit néanmoins des preuves essentielles : l’état de l’actif avant l’action, les changements effectués et la configuration pouvant être restaurée. Ces informations doivent être associées aux enregistrements de validation et aux contrôles d’audit exigés par l’organisation.
Construire la confiance avec des changements réversibles
Les opérations agentiques peuvent réduire les tâches répétitives et permettre aux spécialistes de se concentrer sur des problèmes à plus forte valeur. La confiance doit toutefois reposer sur une autorité limitée, un raisonnement visible, des accès contrôlés et des résultats vérifiables — pas sur l’autonomie seule.
Avant d’autoriser un agent d’IA à modifier une infrastructure de production, l’organisation doit pouvoir répondre à trois questions : Que peut-il changer ? Comment prouverons-nous ce qu’il a changé ? Comment restaurerons-nous l’état précédent ?
Source : Network World