Un conteneur autour d’une machine virtuelle
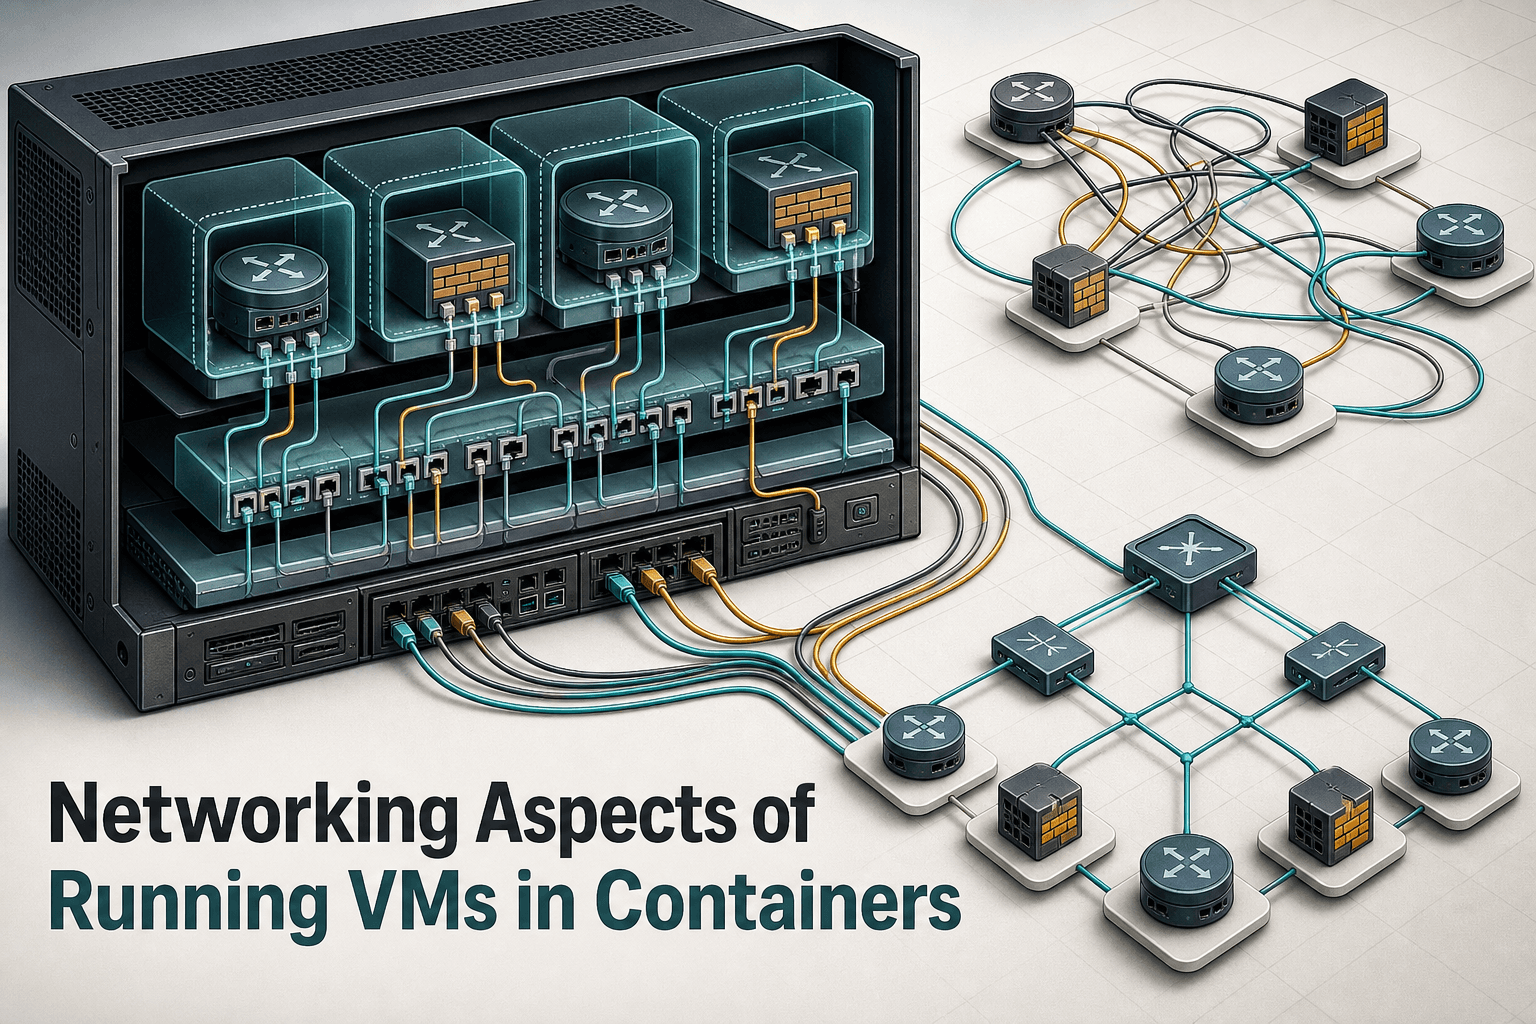
De nombreux équipements réseau virtuels ne peuvent pas fonctionner comme des processus conteneurisés natifs. Le projet vrnetlab, ainsi que son fork utilisé par containerlab, répond à cette contrainte en encapsulant une machine virtuelle dans un conteneur.
Cette méthode fournit une abstraction opérationnelle intéressante : un outil de topologie peut déployer l’équipement encapsulé dans un lab fondé sur des conteneurs, même si le système d’exploitation réseau s’exécute toujours dans une VM. Les équipes peuvent ainsi appliquer des mécanismes d’orchestration fiables à des équipements qui exigeraient autrement un processus de virtualisation distinct.
L’encapsulation d’une VM dans une image de conteneur ne supprime toutefois pas ses besoins réseau. Elle superpose plusieurs couches qui doivent fonctionner ensemble :
Les interfaces virtuelles présentées à la VM réseau
La frontière réseau du conteneur
Le système hôte qui exécute les conteneurs
Les liens virtuels représentant la topologie attendue
La connectivité d’administration utilisée par les opérateurs et les outils d’automatisation
La question essentielle n’est donc pas seulement de savoir si la VM démarre. Il faut vérifier que le trafic atteint la bonne interface, traverse chaque frontière et suit réellement la topologie que le lab est censé reproduire.
Pourquoi le câblage virtuel est déterminant
Une topologie peut sembler correcte dans sa définition d’orchestration tout en se comportant différemment au niveau des paquets. Chaque lien virtuel doit assurer la continuité entre une interface appartenant à la VM et la connectivité exposée par le conteneur qui l’héberge.
Cette distinction est importante : le conteneur sert d’unité de packaging et d’orchestration, tandis que l’équipement réseau reste un logiciel exécuté dans une machine virtuelle. Le diagnostic doit donc tenir compte des deux environnements, au lieu de traiter l’appliance comme un service conteneurisé classique.
Plusieurs questions permettent de structurer l’analyse :
Quelle interface de la VM correspond à chaque lien déclaré dans la topologie ?
Comment cette interface rejoint-elle la frontière réseau du conteneur ?
Quel chemin fournit l’accès d’administration nécessaire à l’automatisation ?
La connectivité mise en œuvre correspond-elle réellement à la topologie testée ?
Les choix effectués lors de la construction de l’image modifient-ils l’exposition des interfaces ou des liens ?
La source souligne que certains inconvénients dépendent de la manière dont les images de conteneurs sont construites. La création de l’image fait donc partie de la conception réseau et ne constitue pas seulement une question de packaging.
Conséquences pour les labs réseau
L’exécution de VM dans des conteneurs peut faciliter le déploiement de labs virtuels hétérogènes au moyen d’un workflow de topologie commun. Sa valeur dépend néanmoins d’une connectivité prévisible.
Les exploitants doivent vérifier davantage que le simple démarrage des équipements. Un test pertinent doit notamment confirmer que :
Les interfaces attendues sont présentes et associées de manière cohérente
L’accès d’administration emprunte le chemin prévu
Les liens entre équipements virtuels reproduisent la topologie déclarée
L’automatisation des configurations peut atteindre chaque cible
Les expériences peuvent être répétées sans modification invisible de la connectivité
Ces contrôles sont particulièrement importants lorsqu’un lab sert à tester le routage, des politiques de pare-feu, une logique de provisionnement ou des changements destinés à la production. Si le câblage virtuel ne reflète pas la conception attendue, le test risque de valider un réseau différent de celui qui était prévu.
L’automatisation exige un équipement joignable et administrable
L’orchestration par conteneurs peut déployer la topologie, mais les étapes d’automatisation suivantes ont toujours besoin d’un accès fiable à chaque VM réseau. Le démarrage réussi d’un équipement ne signifie pas nécessairement qu’il est prêt à être configuré, audité ou testé.
Un workflow pratique peut distinguer trois étapes :
Déployé : le conteneur et la VM qu’il héberge ont été créés.
Joignable : les interfaces d’administration et de topologie nécessaires transportent le trafic.
Administrable : les outils peuvent s’authentifier, collecter l’état et appliquer la configuration attendue.
Cette distinction simplifie la localisation des incidents. Un problème de déploiement, une erreur de lien virtuel et une mauvaise configuration de l’équipement peuvent produire des symptômes similaires, alors qu’ils relèvent de couches différentes.
Tester une topologie sans créer de faux sentiment de confiance
L’encapsulation des appliances virtuelles dans des conteneurs est séduisante, car elle permet d’intégrer des équipements différents à un modèle d’orchestration commun. Elle ne doit cependant pas masquer les frontières techniques sous-jacentes.
Les équipes devraient documenter les correspondances d’interfaces et les chemins d’administration avec leurs définitions de topologie. Elles devraient également conserver les configurations associées à chaque campagne de test. Il devient alors plus facile de distinguer un comportement réseau réel d’une différence de connectivité virtuelle ou d’état de configuration.
Une topologie reproductible exige à la fois une configuration reproductible des équipements et un câblage virtuel reproductible.
La place de ConnectMyAssets
ConnectMyAssets complète les labs fondés sur des VM dès que les appliances virtuelles deviennent joignables. La plateforme ne remplace ni la virtualisation, ni les conteneurs, ni l’orchestration de la topologie : elle fournit des fonctions de gestion sur site pour les équipements réseau exécutés dans cet environnement.
Les modules pertinents comprennent :
Automation & ZTP pour appliquer des processus de provisionnement reproductibles aux équipements du lab
Topology pour visualiser les relations découvertes entre les équipements et les confronter à la conception attendue
Backup & History pour versionner les configurations et restaurer un état connu grâce au rollback en un clic
Dynamic CMDB pour inventorier les appliances virtuelles avec le reste de l’infrastructure administrée
Compliance Engine pour évaluer les configurations selon les exigences applicables de NIS2, ISO 27001, PCI, CISA ou NIST
Credential Vault et SSH Bastion pour centraliser et contrôler les accès d’administration
CVE Tracking pour associer les vulnérabilités connues à chaque actif administré
ConnectMyAssets étant déployé sur site, les configurations du lab, les identifiants, l’inventaire et les analyses générées localement par AI Insights peuvent rester dans l’environnement de l’organisation. Dans un workflow de test de topologie, la plateforme conserve une trace administrée de chaque équipement, de sa configuration et de l’évolution de son état entre les expériences.
Source : ipSpace.net