Le préalable à toute automatisation
Même le meilleur mécanisme de configuration doit pouvoir joindre l’équipement cible. Sur une appliance réseau virtuelle qui vient de démarrer, la dépendance est simple : l’automatisation ne peut commencer qu’après l’activation d’une adresse IP fonctionnelle.
La méthode traditionnelle présentée par ipSpace.net suit quelques étapes directes :
Démarrer la machine virtuelle depuis son interface graphique.
Ouvrir une session sur la console virtuelle, soit par une connexion telnet au port de console, soit au moyen d’une console graphique complète.
Configurer manuellement une adresse IP, le serveur SSH et les identifiants utilisateur sur la première interface.
Cette session initiale sur la console n’a pas vocation à devenir le mode d’administration permanent. Elle sert de passerelle vers une gestion normale à travers le réseau.
Réduire et standardiser l’étape manuelle
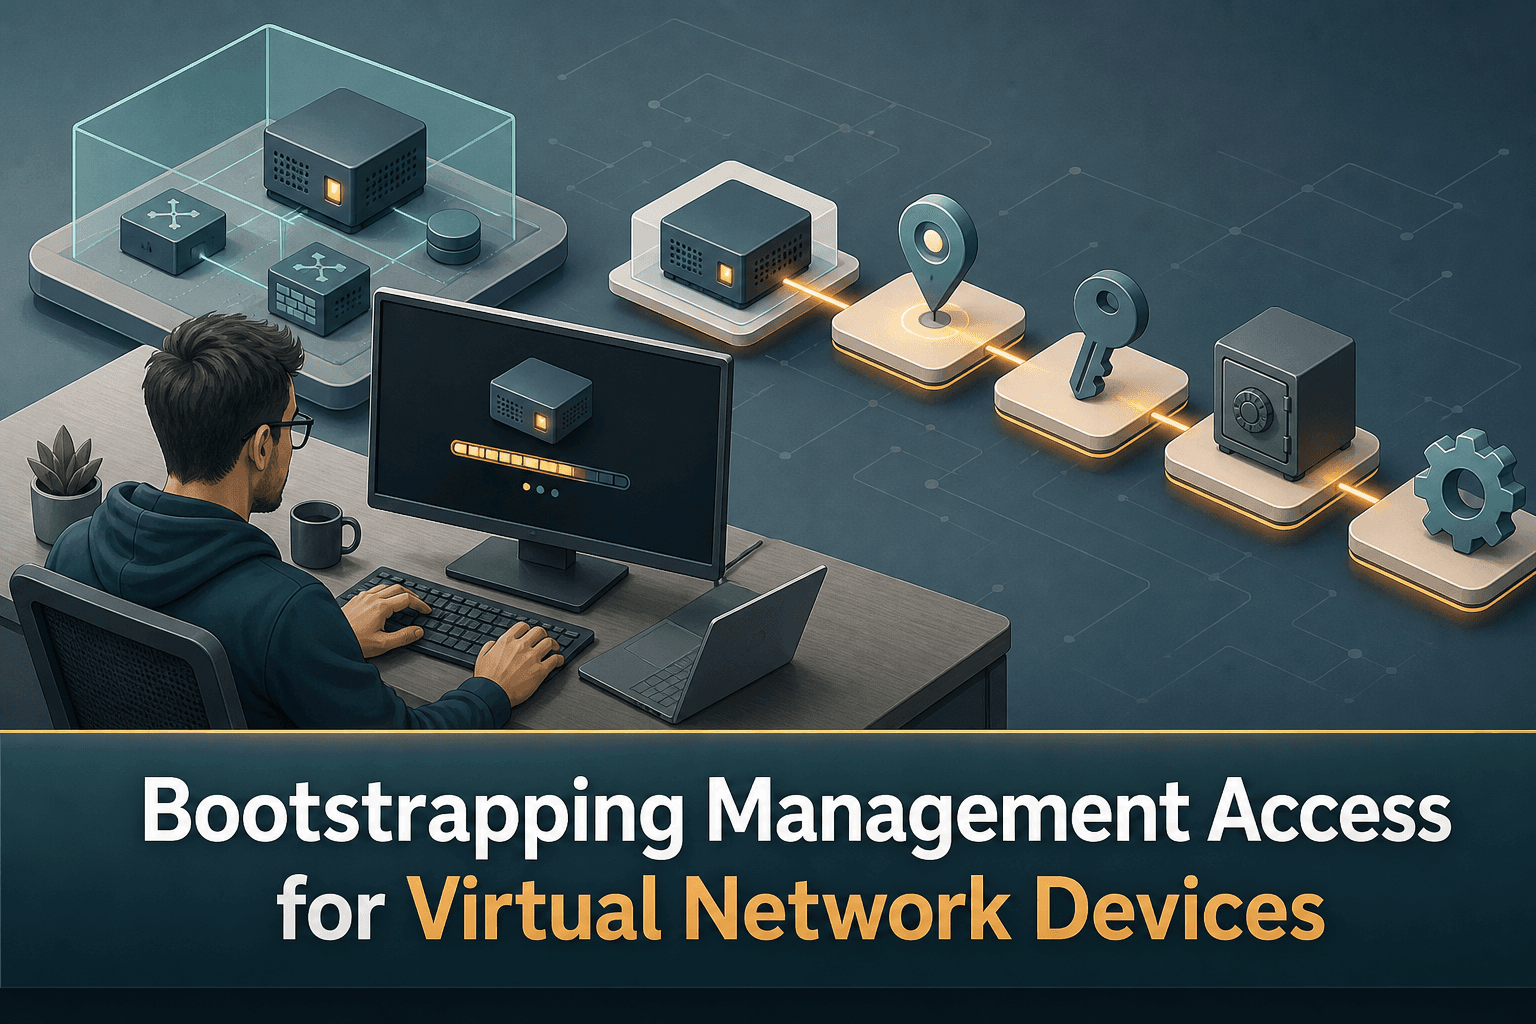
Pour fiabiliser l’automatisation d’un lab, il faut séparer clairement l’amorçage manuel de la gestion automatisée. La console ne devrait établir que les éléments nécessaires à l’étape suivante :
Une adresse IP de gestion connue
Un service SSH opérationnel
Des identifiants utilisateur valides
Une interface de gestion accessible depuis l’environnement d’automatisation
Chaque élément mérite une vérification distincte. La présence d’une adresse IP ne garantit pas à elle seule la disponibilité de SSH. De même, un service SSH actif ne prouve pas que les identifiants prévus permettent de s’authentifier.
Une séquence de transfert pratique consiste donc à :
Démarrer l’équipement virtuel.
Appliquer depuis la console la configuration de gestion minimale.
Vérifier la connectivité IP.
Tester l’authentification SSH avec le compte prévu.
Intégrer l’équipement aux processus habituels d’inventaire, de configuration et d’automatisation.
En rendant cette transition explicite, les ingénieurs peuvent mieux localiser un échec de déploiement : démarrage de la machine virtuelle, adressage de l’interface, disponibilité de SSH, authentification ou traitement automatisé ultérieur.
Considérer les identifiants comme des données opérationnelles
Les identifiants créés pendant l’amorçage deviennent un composant durable du chemin d’administration. Ils ne devraient pas rester dispersés dans des notes de console ou dans des scripts de lab improvisés.
Le même principe vaut pour l’adresse de gestion. Dès que l’équipement devient joignable, son adresse et son identité doivent être consignées de manière cohérente afin que les traitements suivants ciblent la bonne appliance virtuelle. Cette rigueur est particulièrement utile dans les labs où les équipements sont régulièrement créés, reconstruits ou remplacés.
Comment ConnectMyAssets intervient
ConnectMyAssets intervient dès que cette phase d’amorçage est terminée. La plateforme ne supprime pas la nécessité de fournir une première adresse IP fonctionnelle ; elle encadre et automatise le processus reproductible qui suit cette première connexion.
Credential Vault centralise les identifiants nécessaires à l’authentification sur le nouvel équipement joignable.
SSH Bastion fournit un chemin d’accès sur site pour les sessions SSH suivantes.
Dynamic CMDB enregistre l’actif et ses informations de gestion dans un inventaire multiconstructeur.
Automation & ZTP accompagne le passage d’une configuration initiale minimale à des workflows de configuration reproductibles.
Backup & History conserve les versions de configuration après la prise en charge et permet une restauration en un clic lorsqu’il faut revenir à une configuration connue.
ConnectMyAssets étant une plateforme sur site et indépendante des constructeurs, les ingénieurs peuvent appliquer une couche opérationnelle commune aux équipements éligibles d’un lab hétérogène. La phase initiale sur console reste nécessaire, mais elle devient courte, documentée et facile à transmettre au système d’automatisation.
Mieux définir l’état « prêt »
Une appliance réseau virtuelle ne devrait pas être considérée comme prête pour l’automatisation au seul motif que sa machine virtuelle est en cours d’exécution. Elle l’est lorsque son adresse de gestion fonctionne, que SSH est disponible, que les identifiants attendus permettent de s’authentifier et que l’actif peut rejoindre le workflow d’administration normal.
Cette définition transforme une manipulation informelle sur console en un point de contrôle fiable pour l’automatisation.
Source : ipSpace.net