

Enquêter sur ce que TLS dissimule
Le chiffrement protège les données en transit, mais réduit également ce que les équipes de sécurité peuvent inspecter directement. Le retour d’expérience publié par Cisco à propos de Splunk .conf présente une autre méthode : analyser les signaux associés aux flux chiffrés, puis exploiter des captures de paquets conservées afin d’examiner rétrospectivement une activité suspecte.
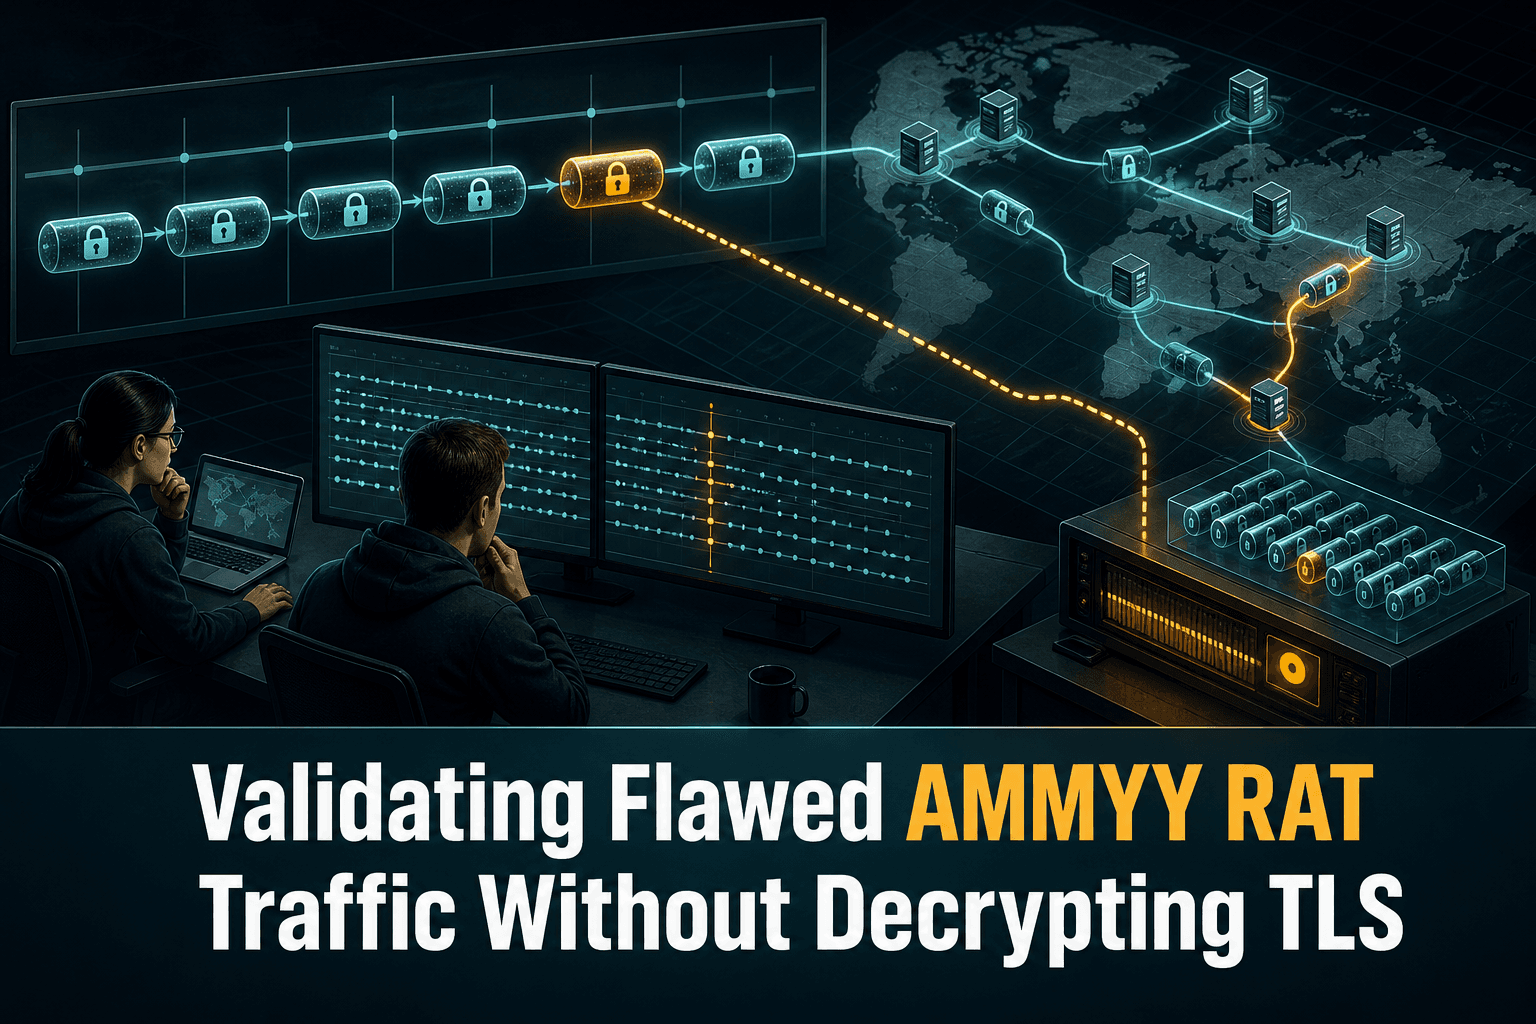
L’enquête concernait un trafic lié au RAT Flawed AMMYY. Cisco a combiné son Encrypted Visibility Engine (EVE) avec des PCAP Endace pour détecter et étudier cette activité sans casser le chiffrement TLS.
L’enseignement essentiel n’est pas qu’il faut supprimer le chiffrement, mais qu’une session chiffrée suspecte peut malgré tout laisser des éléments réseau utiles à l’enquête.
Deux niveaux de preuve complémentaires
Cette investigation met en évidence l’intérêt d’associer deux capacités distinctes.
Visibilité sur le trafic chiffré
Cisco EVE a apporté de la visibilité sur une activité réseau chiffrée suspecte sans nécessiter l’accès au contenu TLS en clair. Ce signal fournit un point de départ pour l’enquête tout en maintenant la session chiffrée.
Il doit toutefois être considéré comme une piste, et non comme l’intégralité du dossier. Les analystes ont encore besoin de contexte pour savoir quels systèmes ont communiqué, à quel moment et si les éléments observés confirment le soupçon initial.
Capture rétrospective de paquets
Les PCAP Endace ont fourni l’enregistrement réseau nécessaire pour revenir sur l’activité. La capture rétrospective est particulièrement utile lorsqu’une alerte ne prend tout son sens qu’après le passage du trafic sur le réseau.
Le déroulement peut être résumé ainsi :
Détecter ou signaler un comportement suspect associé à un flux chiffré.
Déterminer la communication et la fenêtre temporelle concernées.
Récupérer la capture de paquets correspondante.
Examiner les éléments réseau disponibles sans déchiffrer le contenu TLS.
Corréler les résultats avec les actifs impliqués et décider de la réponse appropriée.
Cette méthode préserve le chiffrement tout en permettant aux analystes de confronter une alerte au trafic réseau enregistré.
Pourquoi les données rétrospectives sont importantes
Une alerte en temps réel ne représente qu’un instant de l’enquête. Une capture PCAP conservée permet de revenir au trafic d’origine, plutôt que de dépendre exclusivement du résumé produit par l’alerte.
Cette distinction peut aider les équipes à :
Confirmer des observations suspectes portant sur du trafic chiffré.
Reconstituer la chronologie des communications.
Identifier les actifs réseau associés à l’activité.
Conserver des éléments utiles à l’analyse d’incident.
Réexaminer un trafic ancien lorsqu’une nouvelle information le rend pertinent.
L’exemple de Cisco et Endace illustre aussi un principe d’architecture : l’analyse des flux chiffrés et la conservation des paquets remplissent des rôles différents. La première fait émerger une activité à examiner ; la seconde apporte un historique réseau consultable ultérieurement.
Comment ConnectMyAssets peut aider
ConnectMyAssets ne remplace ni une technologie d’analyse du trafic chiffré ni une plateforme de capture de paquets. La plateforme complète l’enquête en reliant les preuves réseau aux équipements effectivement gérés.
Lorsqu’un trafic suspect a été associé à un équipement, plusieurs modules de ConnectMyAssets peuvent accompagner les étapes suivantes :
CMDB dynamique : identifier l’actif et le replacer dans son contexte réseau opérationnel.
Backup & History : consulter les versions de configuration, rechercher les changements pertinents et, si nécessaire, rétablir une configuration connue grâce au retour arrière en un clic.
Suivi des CVE par actif : examiner l’exposition connue des systèmes concernés, sans établir de lien non vérifié entre le trafic observé et une CVE particulière.
Compliance Engine : évaluer l’actif concerné au regard des contrôles NIS2, ISO 27001, PCI, CISA ou NIST applicables.
Automation : appliquer de manière cohérente des procédures approuvées de vérification ou de remédiation sur les infrastructures sélectionnées.
Suivi de fin de vie : déterminer si un équipement impliqué a atteint, ou approche, une étape de son cycle de vie susceptible d’influencer le plan de réponse.
ConnectMyAssets étant une plateforme sur site et indépendante des constructeurs, les données relatives aux actifs, aux configurations, à la conformité et aux vulnérabilités peuvent rester dans l’environnement de l’organisation. La chaîne opérationnelle devient alors plus lisible : la visibilité sur les flux chiffrés fournit la piste, la PCAP rétrospective contribue à sa validation, puis ConnectMyAssets aide les équipes infrastructure à évaluer et gérer les actifs concernés.
Un modèle concret pour les enquêtes sur les flux chiffrés
L’enquête présentée à Splunk .conf montre qu’il n’est pas toujours nécessaire de déchiffrer TLS pour poursuivre l’analyse d’une activité suspecte. La visibilité sur les flux chiffrés peut orienter les analystes vers une session, tandis qu’une PCAP rétrospective conserve les éléments réseau permettant de l’étudier par la suite.
Pour les équipes réseau, l’enjeu consiste ensuite à relier ces éléments à un inventaire fiable, à l’historique des configurations, au contexte de vulnérabilité et à l’état de conformité. La détection indique où chercher ; le contexte d’infrastructure aide à décider de la suite.
Source : Cisco


