Du transport passif à la défense active
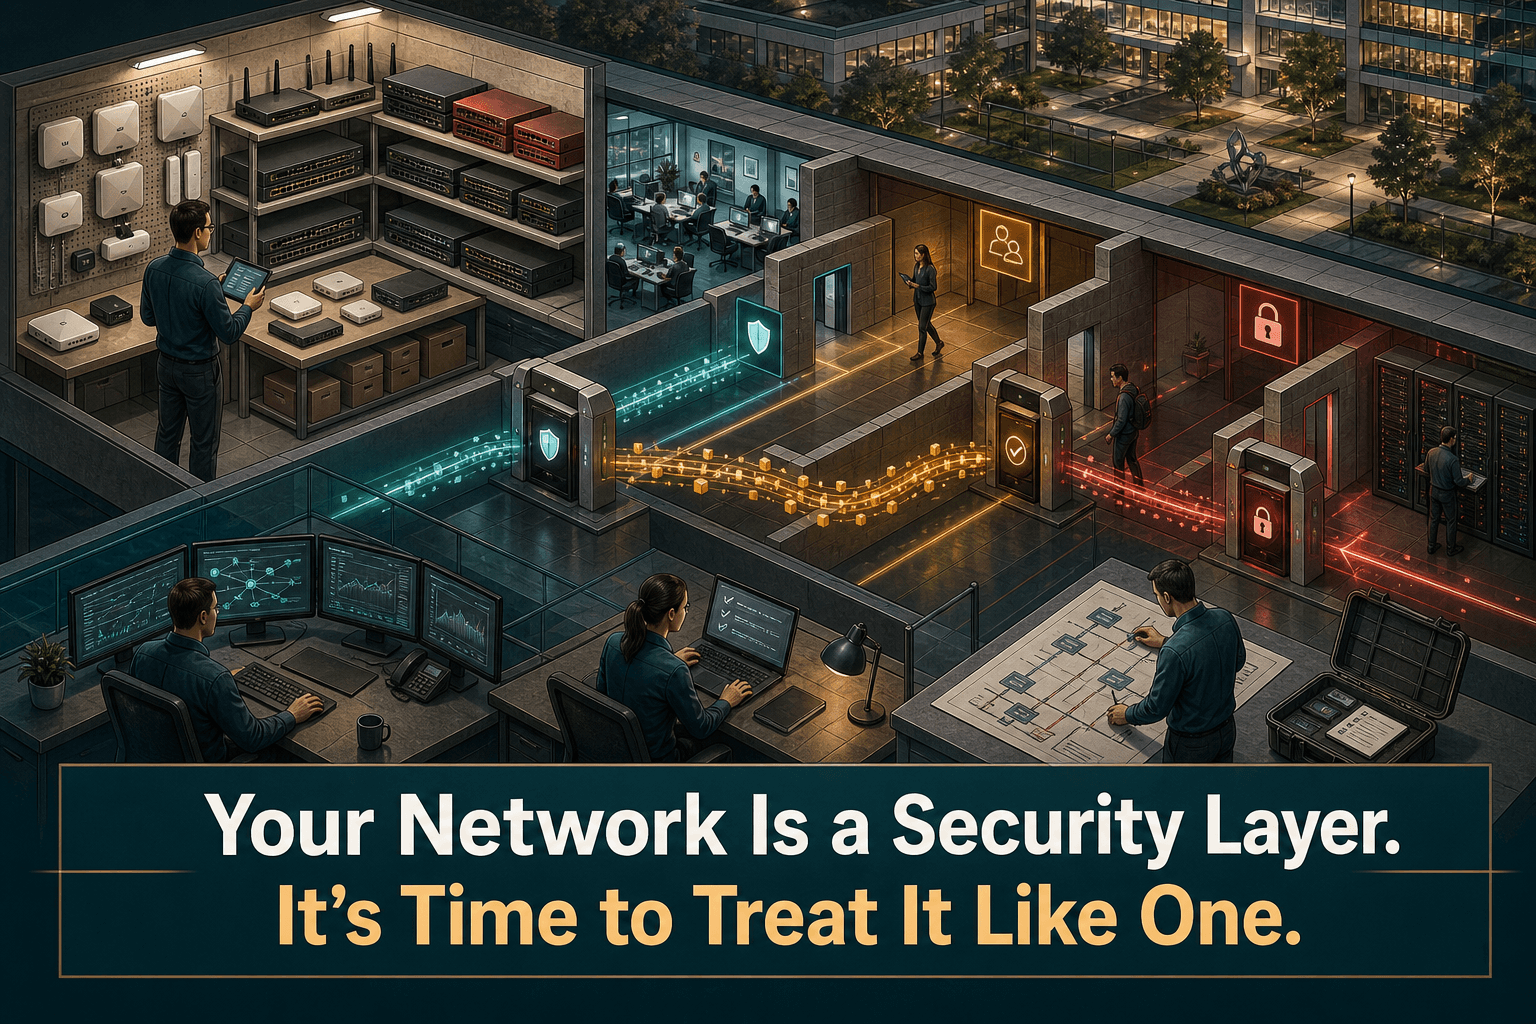
Le réseau relie les utilisateurs, les applications, les infrastructures et les données. Cette position lui confère aussi un rôle essentiel en matière de sécurité : il peut contribuer à définir les communications légitimes, à limiter les chemins inutiles et à fournir le contexte opérationnel nécessaire pour détecter et traiter les risques.
Dans son article, Cisco décrit le passage d’une sécurité passive à une approche active reposant sur trois piliers : unifier l’infrastructure, protéger les flux et assurer les opérations. Pour les équipes infrastructure, l’enjeu consiste à traduire ce modèle en contrôles applicables de manière cohérente dans un environnement multifournisseur.
Considérer le réseau comme une couche de sécurité ne revient pas à choisir un produit unique. Il s’agit de relier la connaissance des actifs, les politiques, les configurations et les preuves opérationnelles.
Commencer par les résultats attendus
Avant de modifier l’architecture ou les politiques, il faut préciser les résultats que le réseau doit permettre d’atteindre. Les priorités peuvent notamment être les suivantes :
Savoir quels équipements réseau existent, où ils se trouvent et quel rôle ils remplissent.
Restreindre les communications en fonction des besoins opérationnels réels.
Protéger les flux lorsqu’ils franchissent des frontières de sécurité ou de confiance.
Maintenir des configurations maîtrisées, récupérables et conformes aux politiques internes.
Identifier les vulnérabilités et les risques de fin de vie au niveau de chaque actif.
Produire des preuves montrant que les contrôles sont suivis et entretenus.
Ces résultats transforment un principe général en tâches attribuables, mesurables et répétables.
Pilier 1 : unifier l’infrastructure grâce à l’inventaire et au contexte
L’unification de l’infrastructure commence par un inventaire fiable. Lorsque les routeurs, commutateurs, pare-feu, équipements Wi-Fi et autres actifs sont dispersés entre des feuilles de calcul ou des vues propres à chaque constructeur, il devient difficile de comprendre les dépendances et d’appliquer des contrôles homogènes.
Un inventaire utile doit associer chaque actif à son contexte opérationnel : responsable, emplacement, relations réseau, historique de configuration, état du cycle de vie et exposition connue aux vulnérabilités. Il ne s’agit donc pas seulement de compter les équipements, mais de comprendre ceux qui soutiennent les chemins critiques et les lacunes susceptibles d’affaiblir le dispositif de sécurité.
Contrôles à mettre en œuvre
Établir un référentiel faisant autorité pour tous les actifs réseau, quels que soient leurs constructeurs.
Attribuer un responsable, une fonction et un emplacement à chaque actif.
Rattacher l’historique de configuration et l’état du cycle de vie à la fiche de l’équipement.
Traiter les équipements inconnus, non gérés ou obsolètes comme des risques explicites.
Exploiter la topologie et les dépendances pour prioriser les corrections autour des services importants.
Pilier 2 : protéger les flux par la segmentation et les politiques
La protection des flux commence par l’identification des communications réellement nécessaires. La segmentation peut ensuite limiter les connexions superflues entre utilisateurs, systèmes, sites et services. Les politiques de pare-feu constituent un autre point de contrôle pour autoriser ou bloquer les flux.
Ce travail ne s’arrête pas à la conception initiale. Les besoins métiers évoluent, les applications se déplacent et des exceptions temporaires peuvent devenir permanentes si elles ne sont jamais réexaminées. Une politique réseau doit donc suivre un cycle de vie : définition, mise en œuvre, validation, documentation et révision.
Contrôles à mettre en œuvre
Regrouper les actifs et les services selon leur fonction et leur sensibilité.
Documenter les communications nécessaires avant de définir les restrictions.
Supprimer les règles et les chemins qui n’ont plus de justification.
Examiner les changements de pare-feu au regard du modèle de segmentation prévu.
Vérifier qu’une modification de configuration n’a pas élargi involontairement les accès.
Conserver les validations et les éléments de preuve associés aux exceptions.
L’objectif n’est pas de segmenter pour segmenter. Il est de rendre les communications autorisées intentionnelles et les communications inutiles plus difficiles.
Pilier 3 : instaurer une assurance opérationnelle
Une architecture de sécurité n’est fiable que si les opérations quotidiennes en préservent les principes. La dérive des configurations, les changements défaillants, les identifiants mal gérés, le vieillissement des équipements ou l’absence de procédures de restauration peuvent fragiliser une conception pourtant solide.
L’assurance opérationnelle consiste à pouvoir répondre rapidement à des questions simples : qu’est-ce qui a changé ? Qui a effectué le changement ? La configuration actuelle est-elle sauvegardée ? Peut-on restaurer l’état précédent ? L’actif présente-t-il des vulnérabilités connues ? Approche-t-il de sa fin de vie ? L’environnement correspond-il toujours à la politique prévue ?
Contrôles à mettre en œuvre
Sauvegarder les configurations réseau et conserver leur historique de versions.
Rechercher les dérives et les écarts par rapport aux politiques.
Tester les procédures de restauration avant qu’un incident urgent ne survienne.
Suivre les vulnérabilités et les fins de vie actif par actif.
Protéger les accès d’administration et les identifiants.
Automatiser les changements répétables plutôt que de dépendre de manipulations manuelles non documentées.
Collecter en continu les preuves nécessaires aux contrôles internes et réglementaires.
Comment ConnectMyAssets peut aider
ConnectMyAssets fournit une base sur site et indépendante des constructeurs pour appliquer ce modèle opérationnel à une infrastructure multifournisseur.
Les modules Dynamic CMDB et Topology réunissent le contexte des actifs et leurs relations réseau dans un référentiel opérationnel.
Firewall Management facilite l’examen et l’administration des contrôles qui gouvernent les flux réseau.
Backup & History apporte le versionnement des configurations et la restauration en un clic afin d’analyser les changements et de retrouver un état connu.
Per-asset CVE Tracking et End-of-Life Tracking rattachent les vulnérabilités et les risques de cycle de vie aux équipements qui nécessitent une action.
Le Compliance Engine aide à évaluer les contrôles et à conserver des preuves pour les démarches alignées sur NIS2, ISO 27001, PCI, CISA et NIST.
Credential Vault et SSH Bastion renforcent le chemin d’administration utilisé pour gérer l’infrastructure.
Automation & ZTP permettent de transformer des procédures validées et répétables en exécutions cohérentes.
AI Insights, exécuté localement, peut aider les équipes à interpréter les informations d’infrastructure tout en maintenant la plateforme sur site.
ConnectMyAssets ne remplace ni l’architecture réseau ni la politique de sécurité. La plateforme apporte l’inventaire, l’historique, les contrôles et les preuves nécessaires pour les exploiter de façon cohérente.
Une séquence d’adoption pragmatique
Construire puis valider l’inventaire des actifs.
Identifier les services critiques et cartographier leurs dépendances réseau.
Documenter les flux nécessaires et les comparer aux politiques existantes.
Supprimer les chemins d’accès injustifiés et formaliser les exceptions.
Établir des configurations de référence et activer les sauvegardes versionnées.
Prioriser le traitement des CVE et des fins de vie selon l’importance des actifs.
Automatiser les vérifications récurrentes et les changements approuvés.
Examiner régulièrement les preuves pour confirmer que la posture de sécurité prévue reste effective.
Le réseau devient une véritable couche de sécurité lorsque sa conception et son exploitation quotidienne se renforcent mutuellement. L’inventaire fournit le contexte, la segmentation réduit l’exposition, les contrôles de flux matérialisent les intentions et l’assurance opérationnelle maintient ces protections dans le temps.
Source : Cisco