

La cybersécurité est aussi une course contre le temps
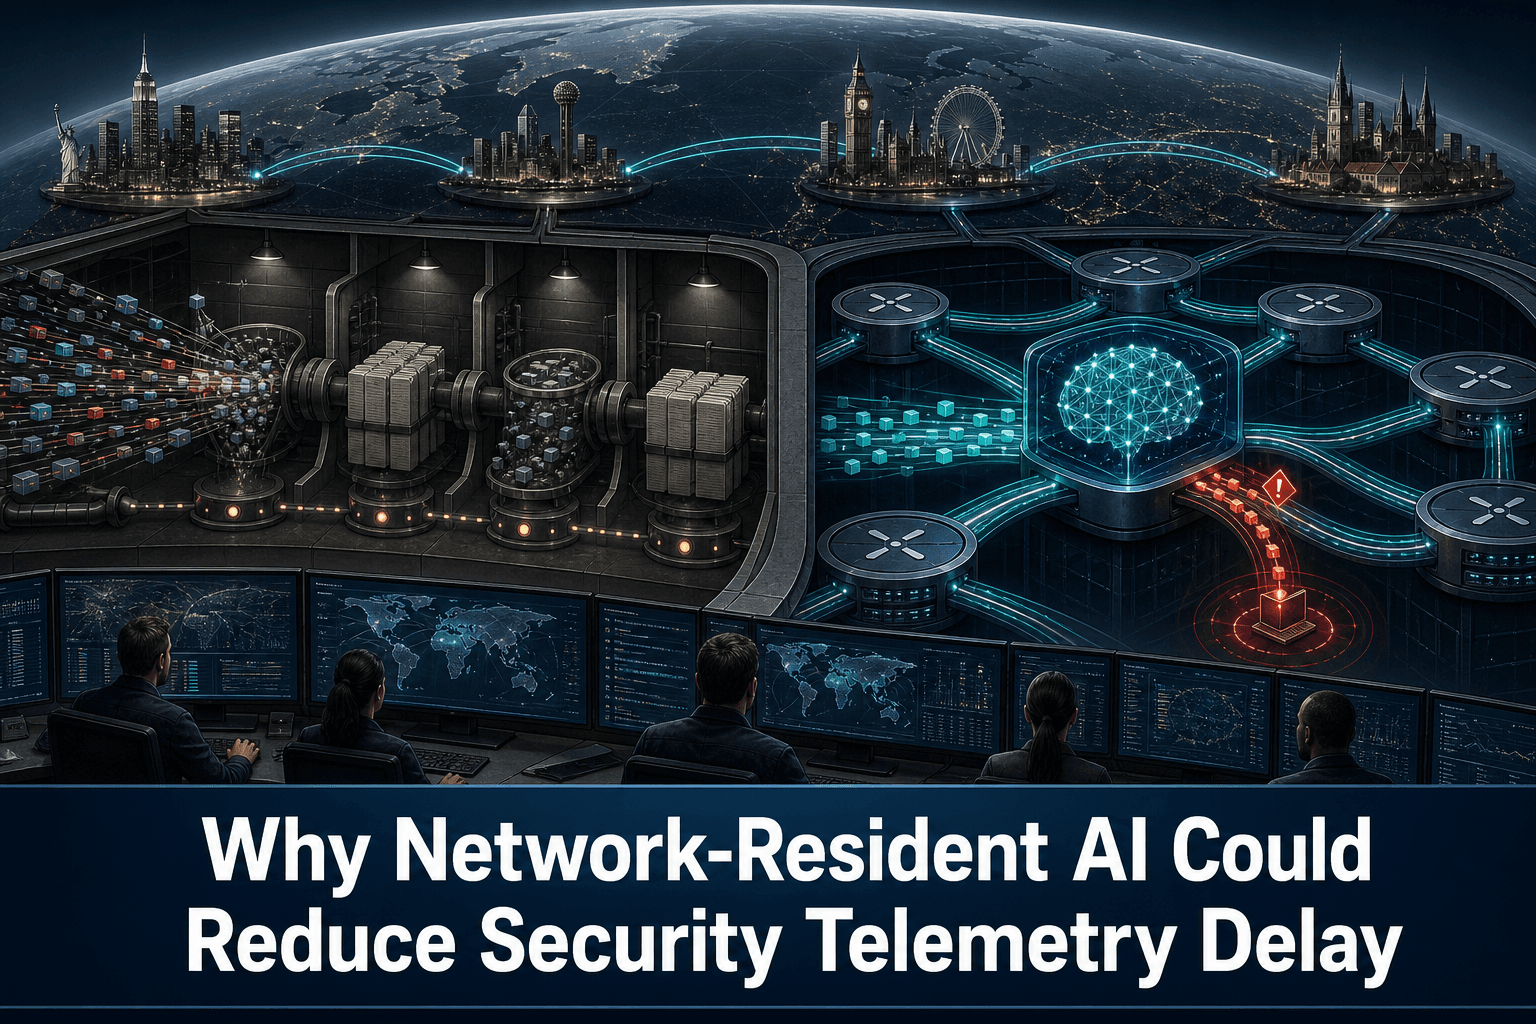
De nombreux outils de sécurité suivent encore le même parcours : collecter la télémétrie, l’envoyer vers un autre environnement, la normaliser, puis l’analyser. Chacune de ces étapes ajoute du délai. À mesure que les attaquants exploitent l’IA pour rechercher des faiblesses et développer des exploits plus rapidement, ce délai allonge la période pendant laquelle l’infrastructure reste exposée.
GTT Communications adopte une autre approche avec GTT Defense Halo, une plateforme de défense réseau native IA exécutée sur une « AI factory » intégrée au réseau mondial Tier 1 de l’opérateur. Cette infrastructure est reliée à New York, Dallas, Londres et Prague. Chaque client dispose d’une instance dédiée et mono-locataire, plutôt que d’une portion d’un environnement cloud partagé.
Le principe est simple : lorsque les données de sécurité utiles traversent déjà le réseau, les analyser directement sur ce réseau peut être plus rapide que de les exporter systématiquement vers une couche de traitement externe.
Le changement de logique consiste à placer l’intelligence là où se trouve déjà la télémétrie, plutôt qu’à déplacer constamment la télémétrie vers l’intelligence.
Les trois composantes de Defense Halo
GTT articule sa plateforme autour de trois fonctions.
Recon : configurations et exposition
Defense Halo Recon analyse en continu les configurations des pare-feu et des équipements. Il les compare à des référentiels de sécurité connus afin de repérer les écarts de conformité et les expositions potentielles.
Recon associe également les CVE connues aux actifs supervisés du client et quantifie le risque d’exposition. Cette approche rapproche les informations de vulnérabilité des équipements réellement concernés, au lieu de considérer toutes les vulnérabilités publiées comme également pertinentes.
Detect : une référence comportementale propre à chaque client
Defense Halo Detect établit le comportement normal du réseau d’un client, puis mène une analyse continue pour identifier des anomalies allant au-delà des CVE et des indicateurs de compromission connus.
L’architecture mono-locataire joue ici un rôle important : chaque environnement est comparé à sa propre référence. Selon GTT, ce modèle facilite aussi la démonstration de la résidence des données.
Response : des actions approuvées via les services existants
Defense Halo Response transmet les résultats à un service de sécurité existant au moyen d’un runbook agentique. La plateforme peut ensuite exécuter les réponses approuvées dans les environnements administrés.
Le terme approuvées est essentiel. La source décrit une automatisation encadrée par un service et un runbook existants, et non un système libre de modifier arbitrairement l’infrastructure.
La corrélation compte davantage qu’une source isolée
GTT pensait initialement que la capture de paquets et les données issues des réseaux définis par logiciel constitueraient les entrées les plus précieuses. L’entreprise a finalement constaté que la valeur principale provenait de la corrélation simultanée de plusieurs catégories de données :
Trafic réseau
Données d’identité
Informations sur les hôtes
Contexte utilisateur
Données syslog
Cette conclusion correspond à la manière dont de nombreuses compromissions deviennent visibles. Elles ne se révèlent pas toujours par un événement décisif, mais par des relations entre plusieurs signaux peu significatifs lorsqu’ils sont examinés séparément. Une connexion entre hôtes, une identité utilisateur, l’état d’une configuration et une entrée de journal peuvent ensemble faire apparaître un scénario qu’aucun outil cloisonné ne détecterait seul.
La démonstration présentait une vue en temps réel, sous forme de « galaxie », des communications entre hôtes. L’opérateur pouvait sélectionner un nœud, examiner toutes ses connexions, puis remonter dans le temps pour identifier l’origine d’un événement et suivre sa propagation. GTT présente cette capacité comme un moyen de ramener à quelques minutes des investigations susceptibles de durer plusieurs semaines. Ce résultat devra toutefois être confirmé dans des environnements clients réels.
De la vitesse machine à la vitesse du réseau
Le secteur de la cybersécurité parle de plus en plus de vitesse machine pour décrire le rythme nécessaire à une défense assistée par IA. GTT prolonge cette idée en parlant de vitesse du réseau.
Son AI factory étant intégrée à son propre backbone, GTT indique que l’ingestion et l’analyse de la télémétrie sont réalisées directement sur le réseau. Cette conception vise à supprimer les frais de sortie de données et les limites de connectivité liées à l’ingestion, tout en réduisant la latence associée à l’envoi des informations vers une plateforme externe.
La mise en œuvre associe :
Des GPU Nvidia
Nvidia Morpheus, un framework d’applications d’IA
Les microservices d’inférence Nvidia NIM
Des extensions de GTT en attente de brevet
Le point architectural essentiel n’est pas la marque de chacun de ces composants. Il réside dans le rapprochement du transport réseau et du traitement par IA au sein d’un même environnement.
La prolifération des pare-feu constitue le premier test
Le cas d’usage qui intéresse le plus les premiers clients est moins futuriste qu’une cyberdéfense entièrement autonome : la gestion des politiques de pare-feu dans un environnement multiconstructeur.
Les entreprises réparties sur de nombreux sites peuvent accumuler des règles incohérentes, des dérives de configuration et des politiques qui se chevauchent. GTT met donc en avant l’analyse en temps réel des configurations par rapport à des référentiels connus, ainsi que la construction d’une politique unifiée entre plusieurs fournisseurs.
C’est également sur ce terrain que la plateforme devra faire ses preuves. Une visualisation convaincante et une architecture à faible latence sont utiles, mais la valeur en production dépendra de la précision des détections, de la qualité de la priorisation et de la sûreté des réponses automatisées dans des environnements clients complexes.
La place de ConnectMyAssets
GTT Defense Halo illustre l’intérêt potentiel d’une analyse du trafic et de la télémétrie corrélée au plus près du réseau. ConnectMyAssets couvre le volet gestion de l’infrastructure de ce même défi opérationnel, depuis une plateforme multiconstructeur installée sur site.
Plusieurs modules ConnectMyAssets sont directement pertinents :
Dynamic CMDB : maintient un inventaire actualisé et fournit le contexte nécessaire pour savoir quels équipements sont présents.
Backup & History : conserve les versions des configurations et permet une restauration en un clic lorsqu’un changement approuvé produit un résultat inattendu.
Compliance Engine : évalue l’infrastructure au regard des exigences NIS2, ISO 27001, PCI, CISA et NIST.
Suivi des CVE par actif : associe les vulnérabilités aux équipements administrés afin de concentrer l’attention sur les expositions réellement pertinentes.
Firewall Management : facilite l’administration de pare-feu multiconstructeurs sans imposer un écosystème matériel unique.
Automation & ZTP : applique des changements reproductibles et contrôlés dans les environnements administrés.
Suivi de fin de vie : identifie les équipements dont le cycle de support peut accroître le risque opérationnel ou de sécurité.
AI Insights en local : conserve l’analyse de l’infrastructure assistée par IA dans l’environnement de gestion sur site.
ConnectMyAssets n’est pas présenté comme un substitut à l’analyse du trafic intégrée au réseau de GTT, et la source ne décrit aucune intégration entre les deux plateformes. Son rôle est complémentaire : fournir un contexte fiable sur les actifs, les configurations, la conformité, les vulnérabilités et les cycles de vie, afin que les équipes infrastructure puissent valider les alertes et intervenir avec davantage de contrôle opérationnel.
À retenir
L’idée centrale de GTT est crédible : le renseignement défensif perd de sa valeur lorsque la télémétrie passe trop de temps dans les différentes étapes de collecte et de traitement. Corréler directement sur le réseau le trafic, les identités, les hôtes, les utilisateurs et les données syslog peut réduire ce délai et révéler des relations invisibles pour des outils cloisonnés.
La question restante concerne l’exécution. Les déploiements clients devront démontrer que l’analyse à la vitesse du réseau produit une priorisation fiable et des réponses sûres, et pas seulement des alertes plus rapides. Pour les équipes infrastructure, l’enseignement est déjà clair : une détection rapide est plus efficace lorsqu’elle s’appuie sur un inventaire actualisé, des configurations contrôlées, un contexte CVE pertinent et des automatisations réversibles.
Source : Network World


