

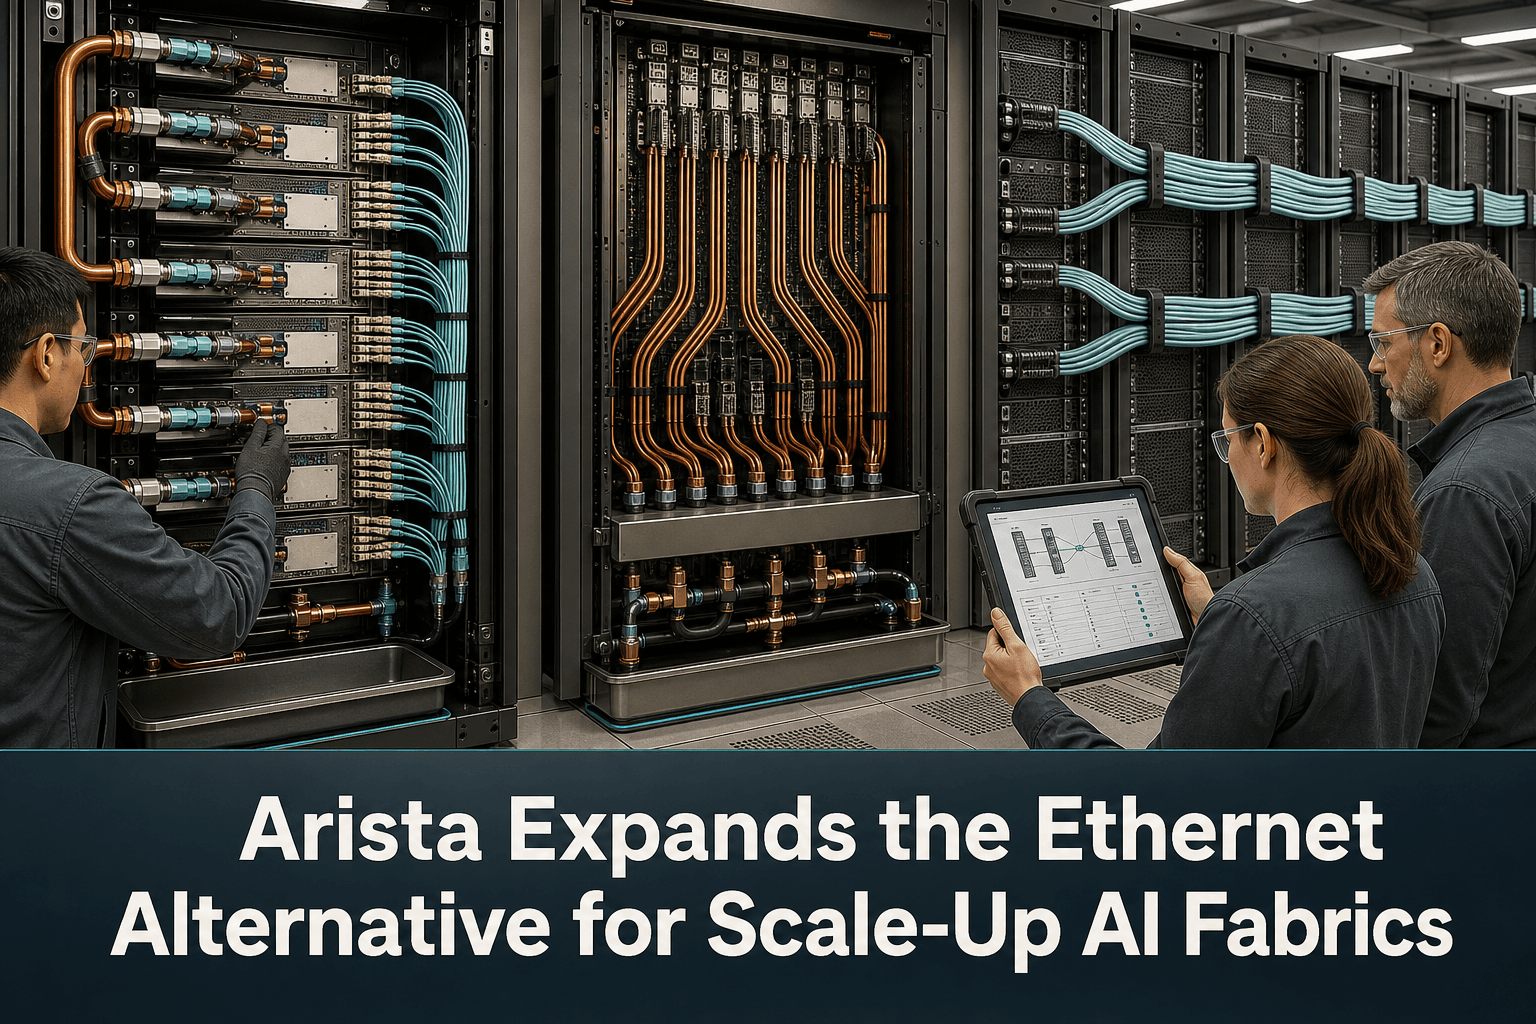
Arista présente désormais Ethernet standard comme une alternative aux piles d’interconnexion propriétaires pour l’IA, notamment les technologies NVLink et InfiniBand de Nvidia. Cette stratégie prend la forme de nouvelles architectures de référence et d’intégrations avec AMD, Arm, Broadcom, Meta, Microsoft, Qualcomm et d’autres acteurs du secteur.
Pour les ingénieurs réseau, l’annonce élargit considérablement le périmètre opérationnel d’un fabric IA. Le réseau ne se limite plus à un ensemble de commutateurs et de liaisons : il s’intègre à un système associant accélérateurs, optiques, conception des racks, alimentation électrique, refroidissement liquide et logiciels de plusieurs fournisseurs.
Ethernet pour le scale-up et le scale-out
Arista décrit une approche fondée sur ESUN Ethernet pour le scale-up et sur Ethernet enrichi des fonctions de l’Ultra Ethernet Consortium pour le scale-out.
L’initiative Ethernet for Scale-Up Networking, ou ESUN, a été créée par l’organisation à but non lucratif Open Compute Project. Elle vise à faire évoluer Ethernet pour les connexions internes des infrastructures IA accélérées, tout en conservant la bande passante, la faible latence, la fiabilité et la livraison ordonnée nécessaires aux communications collectives.
Parmi les participants à ESUN cités figurent AMD, Arista, Arm, Broadcom, Cisco, HPE Networking, Marvell, Meta, Microsoft, Nvidia, OpenAI et Oracle. L’initiative entend préserver la liberté de choix entre différents éléments :
Accélérateurs
Puces de commutation
Optiques
Conceptions physiques des racks
Logiciels réseau
L’Ultra Ethernet Consortium poursuit un objectif connexe, mais plus large : élaborer une pile de communication complète basée sur Ethernet pour les réseaux hautes performances. Il réunit notamment AMD, Arista, Broadcom, Cisco, Eviden, HPE, Intel, Meta et Microsoft.
Que contiennent ces architectures de référence ?
Arista prévoit de proposer ses commutateurs de la série 7060EX7 avec des panneaux de brassage fibre, des collecteurs de refroidissement liquide, des bacs de rétention dotés d’une détection active des fuites, des contrôleurs de gestion de rack et des étagères d’alimentation équipées de batteries de secours. Cet ensemble sera associé aux logiciels et technologies de ses partenaires.
L’entreprise a présenté trois conceptions Etherlink SU-144 basées sur ESUN.
Châssis orthogonal
Cette architecture utilise des connexions orthogonales directes entre les lames d’accélération et de commutation. Elle peut accueillir 144 XPU dans des enveloppes de refroidissement liquide direct comprises entre 100 kW et 400 kW.
Fond de panier câblé
Un fond de panier câblé à haute densité est associé à une structure de rack modulaire. L’objectif est de conserver une bonne maintenabilité malgré la densité de l’infrastructure.
Architecture multi-rack
Cette conception modulaire répartit le calcul et le réseau entre plusieurs racks afin d’étendre les domaines scale-up et scale-out. L’analyste Bob Laliberte a souligné sa capacité à dépasser les limites physiques d’un rack et à prendre en charge jusqu’à 1 024 accélérateurs, tout en maintenant une connectivité à haut débit et à faible latence.
Le défi opérationnel : démontrer la validité du fabric
Une architecture ouverte et multifournisseur apporte davantage de choix. Une base Ethernet commune ne dispense toutefois pas les équipes de valider l’ensemble en conditions réelles. Elles doivent disposer d’une référence fiable indiquant quels composants sont installés, comment ils sont connectés et quelles configurations ont été qualifiées ensemble.
Une démarche de déploiement rigoureuse devrait comprendre les étapes suivantes :
Inventorier chaque composant réseau administré. Il faut enregistrer les commutateurs, le contexte logiciel, les interfaces, les optiques, la position dans les racks et les connexions pertinentes vers les accélérateurs.
Cartographier les dépendances. Les relations avec les panneaux de brassage, les contrôleurs de rack, l’alimentation et le refroidissement doivent être documentées, même si ces équipements relèvent d’autres équipes.
Définir les combinaisons approuvées. Les associations de fournisseurs, matériels, logiciels, optiques et topologies ayant réussi les tests de qualification doivent être conservées.
Capturer les configurations de référence. Une configuration validée doit être sauvegardée avant toute extension du fabric, maintenance ou campagne de tests d’interopérabilité.
Valider les changements par étapes. Les modifications de firmware, de configuration, d’optique, de câblage ou de rack doivent être considérées comme potentiellement liées.
Conserver les preuves de test. Les résultats de recette et les observations opérationnelles doivent être rattachés aux actifs et aux liaisons concernés.
Suivre la sécurité et le cycle de vie. Les équipes doivent surveiller les vulnérabilités publiées et les échéances de fin de vie sans supposer que tous les composants suivent le même calendrier de support.
Cette discipline est particulièrement importante dans une architecture multi-rack, où une modification physique ou logique peut avoir des conséquences sur un domaine beaucoup plus étendu.
La place de ConnectMyAssets
ConnectMyAssets fournit une couche opérationnelle sur site et indépendante des fournisseurs pour administrer l’infrastructure réseau d’un fabric IA multifournisseur.
La CMDB dynamique inventorie les actifs réseau administrés et maintient leurs relations afin de fournir une vue actualisée du fabric déployé.
Le module Topology documente les dépendances entre commutateurs et liaisons à travers plusieurs racks, sans reposer uniquement sur des schémas statiques.
Backup & History versionne les configurations des équipements et permet de revenir en un clic à un état connu après un changement infructueux.
Le module Automation & ZTP prend en charge des processus de configuration reproductibles et limite la dérive lors du déploiement à grande échelle d’éléments similaires.
Le suivi des CVE par actif relie les vulnérabilités publiées aux équipements individuels qui doivent être examinés.
Le suivi des fins de vie aide à repérer les infrastructures qui approchent des échéances de support annoncées par leur fournisseur.
Le Compliance Engine évalue les infrastructures administrées selon des politiques alignées sur NIS2, ISO 27001, PCI, CISA et NIST.
Le Credential Vault et le SSH Bastion centralisent les accès administratifs contrôlés sans transférer la gestion de l’infrastructure vers un cloud fournisseur.
ConnectMyAssets ne détermine pas si une combinaison précise d’accélérateur, d’optique, de commutateur ou de refroidissement est interopérable. La plateforme aide les équipes à conserver l’inventaire, les configurations, les preuves de validation et l’historique des changements nécessaires pour exploiter ces combinaisons de façon maîtrisée.
Un rôle élargi pour les opérations Ethernet
La stratégie d’Arista illustre les efforts engagés pour utiliser Ethernet dans les environnements IA scale-up comme scale-out. Si ces architectures sont adoptées, les équipes réseau devront administrer des systèmes de plus en plus denses, à la frontière entre réseau, calcul, infrastructures techniques et ingénierie de plateforme.
Les technologies sous-jacentes peuvent être standardisées autour d’Ethernet, mais la réussite opérationnelle dépendra toujours d’un inventaire rigoureux, de tests de qualification, du contrôle des configurations, de l’automatisation et d’une documentation couvrant tous les fournisseurs impliqués.
Source : Network World


