L’automatisation commence par la maîtrise des données
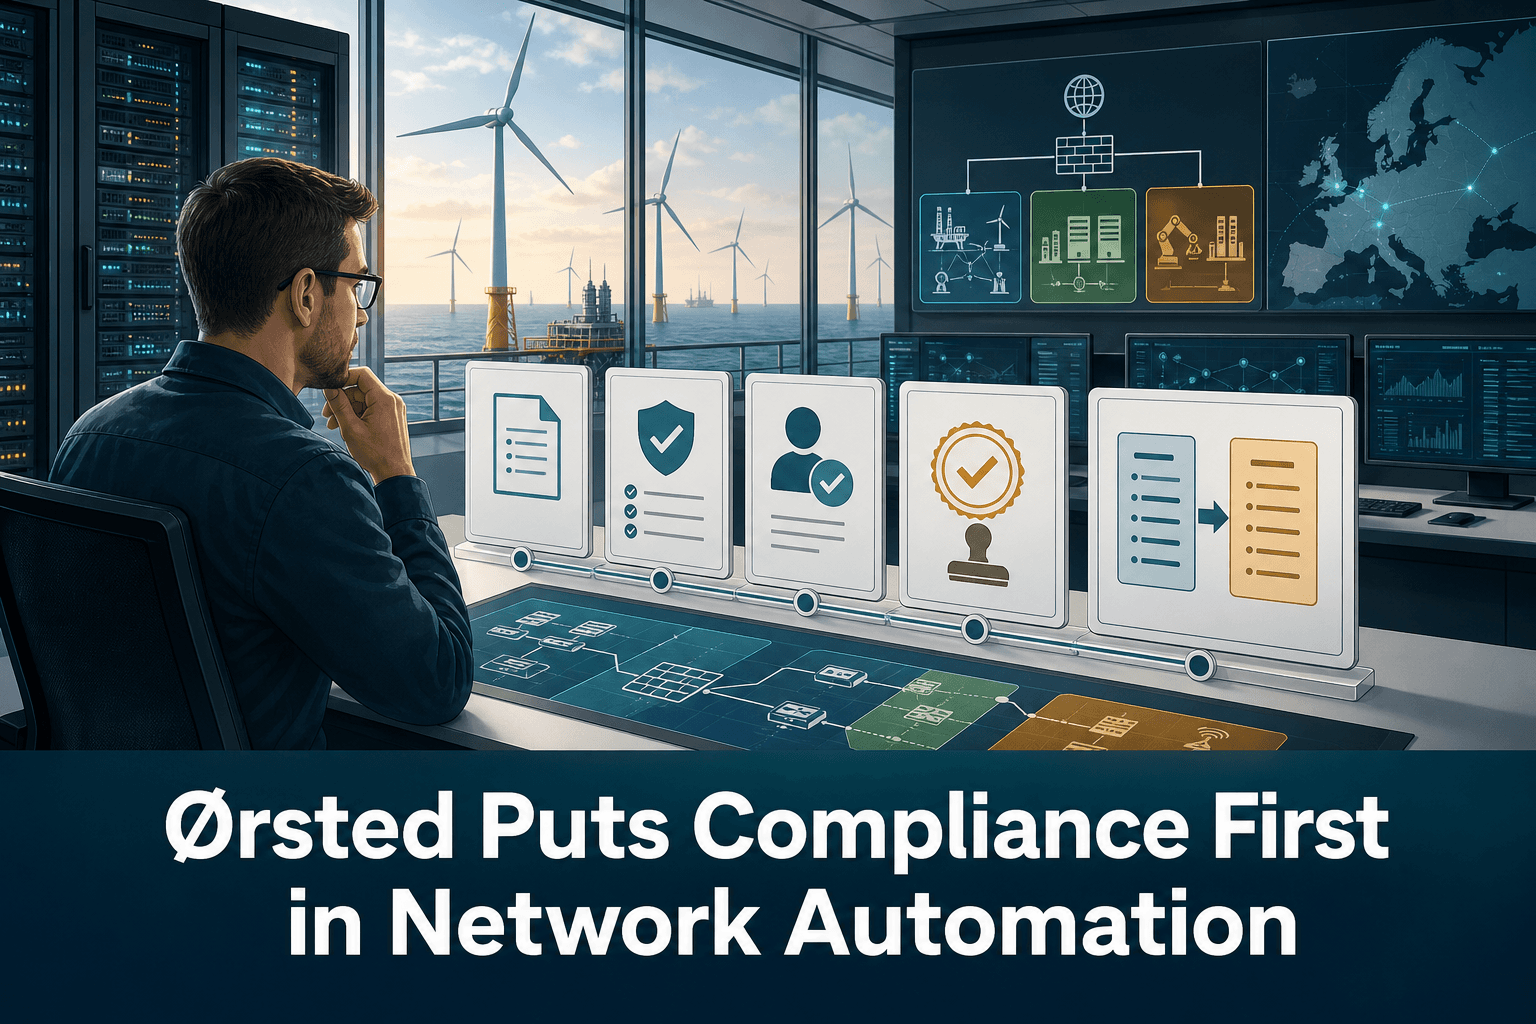
Lorsque Ørsted a entrepris d’automatiser ses opérations réseau, la vitesse de déploiement n’était pas sa priorité. L’énergéticien danois devait d’abord reprendre le contrôle de ses données réseau et définir des processus répondant de manière constante à ses exigences de sécurité et de conformité.
João Soares, consultant principal en sécurité informatique chez Ørsted, a constaté que les informations réseau étaient dispersées entre plusieurs supports :
Des plateformes dépourvues d’API
Des systèmes dont les API se prêtaient mal à l’automatisation
Des feuilles de calcul Excel mises à jour manuellement
Les ingénieurs passaient régulièrement d’un système à l’autre pour copier des informations et actualiser des fichiers. Avant d’automatiser les opérations de manière fiable, Ørsted avait donc besoin de données accessibles, de droits granulaires et de mécanismes encadrant leur modification.
« Tout repose sur les données et sur une base solide : une plateforme de données flexible sur laquelle il est possible de créer ses propres validations », explique Soares.
Après avoir étudié différentes solutions commerciales et open source, l’entreprise a retenu une plateforme open source d’automatisation réseau. Ørsted a ensuite développé des validateurs personnalisés afin de contrôler les nouvelles données, ainsi que des applications représentant des concepts propres à son architecture, notamment les zones réseau et les politiques qui leur sont associées. Les ressources, telles que les adresses IP, pouvaient ainsi être reliées aux politiques qui les régissent.
Pourquoi les changements de pare-feu ont révélé les limites
La gestion des règles de pare-feu a été l’un des premiers processus ciblés. Le flux de travail initial impliquait plusieurs équipes et systèmes :
Un client interne déposait une demande dans ServiceNow.
Un ingénieur en sécurité réseau vérifiait les adresses IP, les noms de domaine complets et les groupes d’annuaire.
Selon le type de demande, celle-ci était transmise au comité consultatif des changements pour approbation.
Une fois les validations et autorisations obtenues, une autre équipe appliquait la règle sur le pare-feu.
Si un problème était détecté, la demande revenait au client et le cycle de vérification recommençait.
Selon Soares, ces allers-retours pouvaient durer plusieurs jours, voire plusieurs semaines. Les équipes étant déjà très sollicitées, simplifier le processus manuel ne suffisait pas : les demandes entrantes devaient toujours être contrôlées.
Or, un grand nombre de ces vérifications pouvaient être automatisées.
Faire de la conformité une exigence du processus
Le cas Ørsted présente l’automatisation comme un mécanisme de contrôle. Au lieu de compter sur chaque intervenant pour se souvenir de toutes les exigences et les interpréter correctement, le flux de travail peut imposer des données valides et appliquer les contrôles pertinents de façon systématique.
« La seule manière de garantir que le processus reste toujours conforme, quelles que soient les personnes qui réalisent la tâche ou y participent, consiste à l’automatiser et à faire en sorte que cette automatisation impose la conformité », souligne Soares.
Cette approche réunit trois préoccupations opérationnelles souvent traitées séparément :
Maîtrise des configurations : l’automatisation doit s’appuyer sur des données d’infrastructure fiables et validées.
Traçabilité des changements de pare-feu : la demande, les contrôles, les approbations et la mise en œuvre doivent former un historique cohérent.
Processus de conformité : les politiques doivent être intégrées au déroulement des opérations, et non vérifiées uniquement après le déploiement.
L’objectif n’est donc pas d’automatiser pour automatiser. Il s’agit de faire du processus approuvé le chemin le plus simple et le plus constant pour les équipes.
Comment ConnectMyAssets aide les équipes
ConnectMyAssets fournit une base sur site et indépendante des constructeurs pour appliquer ces principes à une infrastructure multivendeur.
La CMDB dynamique centralise les actifs, l’adressage et les données d’infrastructure. L’automatisation peut ainsi s’appuyer sur une vue opérationnelle maîtrisée plutôt que sur des feuilles de calcul isolées.
Le module Firewall Management intègre les opérations de pare-feu à la gestion globale de l’infrastructure et aide à relier les changements aux actifs et politiques concernés.
Le module Backup & History conserve les versions des configurations et permet un retour arrière en un clic. Les états avant et après modification peuvent servir de preuves techniques du changement réalisé.
Le Compliance Engine contrôle l’infrastructure au regard de référentiels tels que NIS2, ISO 27001, PCI, CISA et NIST, afin d’intégrer la conformité aux opérations courantes.
Les fonctions Automation & ZTP permettent d’exécuter des changements reproductibles sur des équipements de différents constructeurs, sans dépendre de procédures individuelles de copier-coller.
Le Credential Vault et le SSH Bastion contribuent à encadrer les accès administratifs lorsque les ingénieurs ou les automatisations interviennent sur les actifs gérés.
En combinant ces modules, les équipes peuvent rapprocher les données d’infrastructure, l’historique des configurations, les opérations de pare-feu et les résultats de conformité. Elles disposent ainsi d’un chemin traçable entre la demande de changement et les preuves de sa mise en œuvre, même dans un environnement multivendeur.
Source : Network World